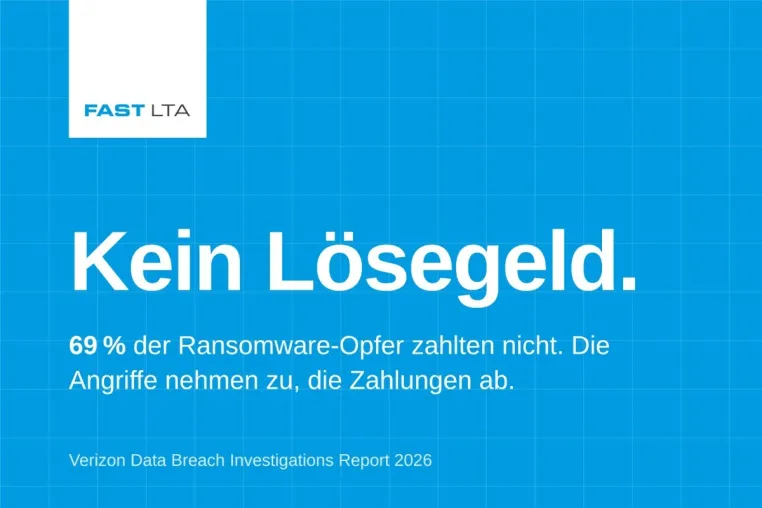
Die Zahl, die aus dem Rahmen fälltDer Anteil der Ransomware an allen untersuchten Sicherheitsverletzungen stieg laut DBIR 2026 von 44 auf 48 Prozent. Gleichzeitig zahlten 69 Prozent der Opfer kein Lösegeld, und die mediane Forderung sank von 150.000 auf 139.875 US-Dollar.Mehr Angriffe bei schrumpfender Beute ergibt für ein Geschäftsmodell wenig Sinn. Für die Angegriffenen ergibt es sehr viel Sinn: Wer seine Daten zurückbekommt, verhandelt nicht.Auch in Deutschland zeigt sich dieses Bild. Bitkom befragte im Frühjahr 2026 repräsentativ 1.003 Unternehmen …
… automatisch vor Core-, Plugin- und Theme-Updates. Archive werden mit AES-256-GCM verschlüsselt und nach der Sicherung sowie vor jeder Wiederherstellung Eintrag für Eintrag geprüft. Als Fernspeicher stehen FTP/FTPS, SFTP, S3-kompatible Speicher mit Objektsperre als Schutz vor Ransomware und WebDAV/Nextcloud zur Verfügung. Nach jeder Wiederherstellung bleibt der vorherige Stand als Rückfallnetz erhalten. Einzelne Tabellen, Ordner oder Dateien lassen sich gezielt zurückholen, Umzüge auf neue Adressen oder Server sind eingebaut. Mit dem Windows-Programm …
… Darknet zur Versteigerung an. Der Senat lehnte ab. Nach eigenen Angaben haben die Täter knapp 5,8 Terabyte veröffentlicht.Am selben 4. September veröffentlichte der Bitkom neue Zahlen. 45 Prozent der befragten Unternehmen waren in den vergangenen zwölf Monaten von Ransomware betroffen, im Vorjahr 58 Prozent. Von den Betroffenen haben 66 Prozent nichts gezahlt, 20 Prozent haben schon einmal Lösegeld überwiesen, 4 Prozent der Zahlenden eine Million Euro oder mehr. Bitkom-Präsident Ralf Wintergerst: „Jede Zahlung finanziert den nächsten Angriff.“Verschlüsselung …
… Cyberangriffe werden. Endpoint Security schützt KMU-Arbeitsplätze, schafft Transparenz und entlastet die interne IT.
Luzern im September 2026: Cyberangriffe treffen längst nicht mehr nur Grossunternehmen. Auch kleine und mittlere Unternehmen geraten zunehmend ins Visier von Phishing, Ransomware und Social Engineering. Gleichzeitig arbeiten Mitarbeitende heute mit Laptops, Desktops, mobilen Geräten und Cloud-Diensten von unterschiedlichsten Orten aus. Damit wächst die Zahl potenzieller Angriffspunkte. Für KMU wird Endpoint Security deshalb zu einer zentralen …
… der im Einsatz befindlichen Geräte untersuchen verschlüsselten Datenverkehr. Evasive Malware machte knapp ein Drittel aller Erkennungen aus – und 36 Prozent auf jenen Geräten, die verschlüsselten Verkehr inspizieren und fortschrittliche Malware-Abwehr einsetzen.Ransomware bleibt ein attraktives und umkämpftes Geschäftsmodell: Das Ransomware-Ökosystem konsolidiert sich und zieht zugleich neue Akteure an. Gegenüber dem Vorjahreszeitraum identifizierte die WatchGuard-Analysten 68 Prozent weniger Ransomware-basierte Vorfälle auf Endgeräten, obwohl die …
… genügen, um 1 von 5 Automobilherstellern in eine unmittelbare Krise zu stürzen, während 87% einen Systemausfall von mehr als 24 Stunden nicht verkraften könnten. Da 78.5% der Unternehmen ungetrennte IT/OT-Netzwerke betreiben und 5 von 9 Werksleitern unvorbereitet auf Ransomware sind, droht ein einziger Cybervorfall inzwischen eine rasche Lähmung der Montagebänder in der gesamten Lieferkette auszulösen. Diese Erkenntnisse stammen aus "The Real Cost of Threats In The Automotive Industry", einem neuen Bericht von GitProtect Lab, dem Forschungszentrum …
… definierten Verantwortlichkeiten. Erfahren Sie mehr über die Netwyl Informatik GmbH: https://www.netwyl-informatik.ch/ .
Cyberbedrohungen entwickeln sich kontinuierlich weiter
Die Methoden professioneller Angreifer verändern sich laufend. Neben klassischen Schadprogrammen gehören Phishing-Kampagnen, Ransomware, Identitätsdiebstahl und Angriffe auf Cloud-Infrastrukturen heute zu den häufigsten Bedrohungen für Unternehmen.
Besonders betroffen sind kleine und mittlere Unternehmen. Sie verfügen oft über moderne IT-Systeme, jedoch nicht immer über …
… ggü. Vorjahr) eine rasant steigende BedrohungslageDer gesamtwirtschaftliche Schaden liegt bei mehr als 202 Milliarden Euro jährlich (laut Bitkom-Studie „Wirtschaftsschutz 2025“).Betroffen sind unter anderem:Mittelstand: Datendiebstahl, Ransomware, Erpressung, SpionageKrankenhäuser: Shutdowns, Manipulation, Gefährdung von MenschenlebenKommunen, Behörden & Kritische Infrastrukturen: Sabotage, Informationsmanipulation, organisierte AngriffeKünstliche Intelligenz als Brandbeschleuniger: Deepfakes, automatisierte Angriffsschwärme und KI-generierte …
… Standards wie OAuth 2.0, OpenID Connect, SAML, TLS/SSL, PKI, JWT und WebAuthn/FIDO2 sowie zu Themen wie Single Sign-On, Kerberos, LDAP/Active Directory und kryptografischem Hashing. Im Bereich Bedrohungen werden Angriffsformen wie Phishing, Ransomware, Social Engineering, DDoS-Angriffe, Man-in-the-Middle-Angriffe, Zero-Day-Exploits, Supply-Chain-Angriffe, Advanced Persistent Threats, Credential Stuffing und Business E-Mail Compromise in eigenen Artikeln erklärt. Die Schutztechnologien umfassen Beiträge zu Firewalls und Next-Gen Firewalls, EDR/XDR, SIEM, …
… möchte.NIS-2 kann Anlass für einen umfassenden Risiko-Check seinNicht jedes Unternehmen in Deutschland fällt unmittelbar unter die besonderen Pflichten von NIS-2. Dennoch betrifft Cyberkriminalität praktisch jede Branche.Ein kleiner Handwerksbetrieb kann ebenso Opfer einer Ransomware-Attacke werden wie ein Industriekonzern. Der Unterschied liegt häufig darin, wie gut Unternehmen auf einen solchen Vorfall vorbereitet sind.Deshalb kann die aktuelle NIS-2-Diskussion auch für Unternehmen außerhalb des unmittelbaren Anwendungsbereichs Anlass sein, die …
… Trust as a Service – Sicherheit ohne KompromisseDie AS ZeroTrust-Lösung basiert auf dem Prinzip: Nur autorisierte Programme und Prozesse werden ausgeführt, alles andere wird automatisch blockiert. Damit schützt ADVANCED Unternehmen proaktiv vor Ransomware, Zero-Day-Exploits und aktuellen Cyber-Angriffen, bevor Schaden entstehen kann.Das macht ADVANCED als Gold Partner einzigartig:Vollständig gemanagt: ADVANCED übernimmt Rollout, Betreuung, Freigaben und laufende Anpassungen: Unternehmen erhalten Security ohne eigene Ressourcen zu bindenZertifizierte …
Münster – Angesichts steigender Schäden durch Ransomware und Datenpannen schließen immer mehr Praxen und mittelständische Betriebe eine Cyberversicherung ab. Doch das Münsteraner IT-Systemhaus denkkontor warnt vor einem gefährlichen Trugschluss: Eine Police ersetzt keine IT-Sicherheit – und sie zahlt längst nicht immer.Cyberversicherungen decken typischerweise die finanziellen Folgen eines Angriffs ab: Wiederherstellung von Systemen und Daten, Betriebsunterbrechung, Forensik und Haftungsfragen. Gerade für kleinere Organisationen, die einen längeren …
… „KI mit Marie“, zeigt, wie aus dem KI-Werkzeug ein digitaler Kollege wird, der Aufgaben eigenständig übernimmt – ohne Hype, mit einem echten Beispiel. Dr. Marc Maisch, Rechtsanwalt und Fachanwalt für IT-Recht, macht unter dem Titel „Cybercrime“ greifbar, wie Ransomware, Phishing und Identitätsdiebstahl ablaufen und wie Unternehmen Angriffe früh erkennen und stoppen. Florian Wassel, CEO und Gründer der Digitalagentur TOWA, verbindet in „Marketing loves Sales“ die Prinzipien digitaler Champions mit messbar mehr Neukunden, und Manuel Sauer von SAMSA-IT …
… häufiger Irrtum besteht darin, anzunehmen, dass Cloud-Daten automatisch vollständig abgesichert sind. Tatsächlich bieten viele Plattformen zwar grundlegende Verfügbarkeit, jedoch nicht immer umfassende Wiederherstellungsoptionen für alle Szenarien.
Gerade bei Fehlbedienungen, Ransomware-Angriffen oder versehentlichen Löschungen entstehen dadurch Risiken für Datenverlust.
Deshalb gewinnen professionelle Backup- und Recovery-Konzepte auch in Cloud-Umgebungen massiv an Bedeutung. Unternehmen benötigen klare Strategien dafür, wie Daten gesichert, versioniert …
… https://www.netwyl-informatik.ch/leistungen/e-mail-security/ .
Besonders kritisch ist dabei die Geschwindigkeit moderner Angriffe. Zwischen dem Öffnen einer schädlichen Datei und der vollständigen Verschlüsselung zentraler Systeme liegen teilweise nur wenige Minuten. Ransomware-Gruppen arbeiten hochprofessionell und automatisiert. Sie nutzen gezielt menschliche Gewohnheiten aus - beispielsweise Routinehandlungen im E-Mail-Alltag.
Ein anonymisierter Geschäftsführer eines Schweizer KMU beschreibt die Situation so:
"Die Mail sah absolut glaubwürdig …
n Sicherheitsvorfällen sowie Risikomanagementmaßnahmen in zehn Bereichen, darunter Backup-Management, Lieferkettensicherheit und Multifaktor-Authentifizierung. Bei Verstößen drohen Bußgelder.denkkontor rät auch kleineren Unternehmen, ihre Betroffenheit sauber zu prüfen und zu dokumentieren – und zentrale Schutzmaßnahmen wie geprüfte Backups, Multifaktor-Authentifizierung und ein Notfallkonzept auf den Stand der Technik zu bringen. Diese Maßnahmen schützen ohnehin gegen die reale Bedrohung durch Ransomware und Co.
… in allen Branchen dar.
- Im Jahr 2025 entfielen 60 Prozent aller Webangriffe und 83 Prozent aller Angriffe speziell auf API-Endpunkte auf den Bankensektor.
- Fast 80 Prozent der Finanzinstitute waren in den letzten zwei Jahren von Ransomware-Angriffen betroffen. Allerdings hat weniger als die Hälfte fortschrittliche Sicherheitstechnologien eingeführt.
- Die erweiterten Bot-Aktivitäten stiegen Ende 2025 um 147 Prozent. In einer Fallstudie wurden sogar erstaunliche 96 Prozent des gesamten Website-Traffics als bösartige Scraping-Bots identifiziert.
- …
… Cybersecurity-Reports.IT-Sicherheit ist für viele Organisationen längst keine reine Technikfrage mehr. Firewalls müssen gepflegt, Endgeräte geschützt, E-Mails abgesichert, Schwachstellen bewertet, Backups getestet und Vorfälle vorbereitet werden. Gleichzeitig steigen die Anforderungen durch Ransomware, Phishing, KI-gestützte Angriffe und regulatorische Vorgaben. Gerade kleinere IT-Teams stehen dabei häufig vor der Aufgabe, mit begrenzten Ressourcen ein verlässliches Sicherheitsniveau aufrechtzuerhalten.Hier geht es zur Umfrage zur IT-Sicherheit in …
… dynamischer ist als noch vor wenigen Jahren. Cyberkriminelle agieren zunehmend arbeitsteilig, nutzen automatisierte Werkzeuge und greifen auf hochentwickelte Angriffsmethoden zurück, die häufig von staatlichen Akteuren oder organisierten kriminellen Gruppen entwickelt wurden.Ransomware-Angriffe, Identitätsdiebstahl, Angriffe auf Cloud-Infrastrukturen sowie gezielte Attacken auf kritische Systeme gehören inzwischen zum Alltag vieler IT-Abteilungen. Besonders alarmierend ist dabei die Geschwindigkeit, mit der neue Bedrohungen entstehen und verbreitet werden. …
… zwei verschiedenen Medien, eine davon räumlich getrennt. Gerade im Mittelstand ist die Off-Site-Kopie häufig der schwächste Punkt einer Backup-Strategie — entweder fehlt sie vollständig oder sie liegt physisch in derselben Niederlassung wie die Produktivsysteme. Ransomware-Vorfälle der vergangenen Jahre haben deutlich gemacht, dass nur räumlich getrennte und idealerweise unveränderliche Backups echte Wiederherstellungssicherheit bieten.Daten bleiben in der EUAnders als bei großen US-Anbietern verlassen die Daten zu keinem Zeitpunkt die Europäische …
Bestimmte Formen von Cyberangriffen tauchen immer wieder in den Schlagzeilen auf. Ransomware-Attacken gehören dazu: Die Angreifer dringen über einzelne Geräte ins IT-System ein, verschlüsseln Daten und fordern ein Lösegeld (ransom). Eine ganz neue Klasse von Cyberattacken haben Forschende vom Institut für Informationssicherheit (SEC) der Universität Stuttgart – Institutsleiter Prof. Dr. Ralf Küsters, Dr. Tim Würtele und Pedram Hosseyni – im Sommer 2025 entdeckt. „Angriffsziel sind keine einzelnen PCs oder Websites, sondern Protokolle – Anleitungen …
München / Planegg - Angesichts einer weiter steigenden Bedrohungslage durch Ransomware und gezielte Angriffe auf kritische Infrastrukturen geben CyProtect und die Resilient Data GmbH ihre strategische Partnerschaft bekannt. Ziel der Kooperation ist ein ganzheitlicher Sicherheitsansatz, der klassische IT-/OT-Security mit physisch isolierter Datensicherung kombiniert.Während CyProtect seit 26 Jahren für umfassende Sicherheitslösungen in IT- und industriellen Umgebungen steht – von Awareness über sichere Fernwartung ohne VPN, bis hin zu Promt Security …
… Unternehmen auf Szenarien vorzubereiten, die über klassische IT-Sicherheitsvorfälle hinausgehen:Ausfall kritischer Ressourcen: Kompensation von Schlüsselpersonen oder Gebäudeausfällen.Störungen der Lieferkette: Strategien bei Ausfall wichtiger Zulieferer.Gezielte Wiederherstellung: Schnelle operative Handlungsfähigkeit nach Ransomware-Attacken.Zwei Bausteine für digitale SouveränitätUm diese Theorie in die Praxis umzusetzen, setzt Makro Factory auf zwei zentrale Lösungen, die auch im Rahmen der Initiative thematisiert werden:Continity – Das BCM-Portal: …
… zunehmend im Fokus von Cyberkriminellen. Während Großunternehmen in den vergangenen Jahren massiv in ihre Sicherheitsinfrastruktur investiert haben, nutzen Angreifer gezielt die strukturellen Schwächen kleinerer Betriebe aus. Automatisierte Angriffstools, KI-gestützte Phishing-Kampagnen und Ransomware machen es heute einfacher denn je, Sicherheitslücken systematisch auszunutzen. Viele KMU unterschätzen nach wie vor ihr eigenes Risikoprofil. Dabei zeigen aktuelle Sicherheitsberichte, dass ein erheblicher Anteil gemeldeter Cyberangriffe inzwischen auf …
… länger als geplant, oder Systeme lassen sich technisch nicht vollständig rekonstruieren. In solchen Situationen entscheidet die Geschwindigkeit einer professionellen Wiederherstellung darüber, wie lange der Geschäftsbetrieb tatsächlich unterbrochen bleibt.Die moderne Bedrohung: RansomwareNeben technischen Defekten hat sich ein Risiko in den letzten Jahren stark entwickelt: Ransomware. Dabei werden Unternehmensdaten gezielt verschlüsselt, häufig inklusive Backup-Systemen. Die Wiederherstellung nach einem Ransomware-Angriff in Unternehmen erfordert …
… auf:Head-Crash oder MotorproblemeElektronikschäden durch ÜberspannungBeschädigte Firmware oder Service-AreaLaufwerke werden nicht mehr erkanntIn solchen Fällen müssen Datenträger im Reinraum geöffnet und stabilisiert werden, bevor eine logische Rekonstruktion der Daten möglich ist.Ransomware als zusätzlicher RisikofaktorZunehmend sind auch RAID- und Storage-Systeme von Ransomware betroffen. Dabei werden nicht nur Produktivdaten, sondern häufig auch Backup-Systeme verschlüsselt. Die Wiederherstellung nach einem Ransomware-Angriff auf Server- und Storage-Infrastrukturen …
Manipulationssichere Backups sind längst keine optionale IT-Komponente mehr, sondern ein strategischer Bestandteil der Unternehmensresilienz. Verschlüsselungstrojaner, gezielte Ransomware-Kampagnen und KI-gestützte Angriffe stellen besonders kleine und mittelständische Unternehmen (KMU) vor existenzielle Risiken. Entscheidend ist nicht nur, ob Daten gesichert werden, sondern wie. Ein technischer Blick von Profi Digital Recovery auf moderne Backup-Architekturen zeigt, welche Anforderungen erfüllt sein müssen, damit Sicherungen im Ernstfall tatsächlich …
… Cloud-Anbietern kontrolliert wird, bietet sie geopolitische Unabhängigkeit und höchste Vertraulichkeit. So sichert sie die Einhaltung europäischer Datenschutzstandards (DSGVO) und IT-Sicherheitsgesetze out of the box. Die insbesondere für den Mittelstand wichtige Prävention gegen Ransomware-Angriffe erfolgt durch einen integrierten Sicherheitslayer, der Anomalien im Netzwerkverkehr erkennt, bevor Verschlüsselungstrojaner Schaden anrichten können.audius Private AI schützt vor Know-how-Abfluss bei der KI-NutzungMit der audius Private AI kann der Mittelstand die …
Ransomware ist längst kein reines IT-Problem mehr. Wird die Infrastruktur eines Unternehmens verschlüsselt, steht oft innerhalb weniger Stunden der gesamte Betrieb still. Produktion, Logistik und Auftragsabwicklung kommen zum Erliegen. Jeder Ausfalltag verursacht erhebliche Umsatzeinbußen und kann Vertragsstrafen sowie langfristige Reputationsschäden nach sich ziehen. Für Geschäftsführung und Management stellt sich in dieser Situation nicht die Frage, wie Daten technisch rekonstruiert werden, sondern: Wie schnell sind wir wieder arbeitsfähig?Wenn …
Die Bedrohungslage für Unternehmens-IT wächst kontinuierlich. Längst stehen nicht mehr nur zentrale Netzwerke im Fokus von Cyberkriminellen, sondern zunehmend einzelne Endgeräte wie Laptops, PCs und Server. Ransomware, Zero-Day-Exploits und file-less Malware zielen darauf ab, Sicherheitslücken auszunutzen und sensible Unternehmensdaten zu kompromittieren. Bereits ein ungeschützter Endpoint kann Angreifern den Zugang zum gesamten Netzwerk ermöglichen.Digitalwehr setzt daher auf bewährte Endpoint-Security-Technologien wie WatchGuard EPDR (Endpoint …
Cyberangriffe mit Ransomware gelten in vielen Unternehmen noch immer als beherrschbares Risiko. Zwei aktuelle Vorfälle aus Deutschland zeigen jedoch, wie schnell moderne Angriffsszenarien etablierte Schutz- und Wiederherstellungsmechanismen aushebeln können. In beiden Fällen waren nicht nur produktive Systeme betroffen, sondern auch die vorhandenen Backup-Infrastrukturen vollständig kompromittiert. Der operative Geschäftsbetrieb kam zum Erliegen.LockBit 5.0: Wenn Backups keine Rettung mehr bietenIm Mittelpunkt der Angriffe stand die Ransomware-Variante …
… Ernstfall versagen und was innovativen Lösungen wie denen von Digital Recovery ihren technischen Vorsprung verschafft.Angriffszenarien: Die Grenzen traditioneller Backup-ArchitekturenViele Firmen wiegen sich in Sicherheit, solange Backups scheinbar funktionieren. Doch moderne Ransomware-Angriffe sind gezielt darauf ausgelegt, auch Sicherungskopien zu verschlüsseln oder zu kompromittieren. Genau an dieser Stelle zeigen sich die Grenzen konventioneller Backup-Architekturen. Besonders kritisch: Lösungen ohne Immutable Backup-Technologie oder ausreichende …
… bietet damit einen echten Mehrwert für IT-Verantwortliche und Entscheider.Cyber-resilientes Backup als Grundpfeiler der DatensicherheitDer Schutz vor Datenverlust beginnt heute nicht mehr beim klassischen Backup, sondern bei einer umfassend gedachten Backup-Architektur. Besonders Ransomware-Angriffe zielen immer gezielter auf IT-Infrastrukturen und können herkömmliche Sicherungen kompromittieren. Digital Recovery stützt sich daher auf cyber-resilientes Backup mit Technologien wie Immutable Backup, die sicherstellen, dass gespeicherte Daten auf keinem …
Gerade junge Start-ups agieren unter enormem Innovationsdruck und haben bei Cyberangriffen oft nur eine vergleichsweise dünne IT-Abwehrlinie. Im Zeitalter von Ransomware ist fehlende Cyber-Resilienz für Start-ups mehr als ein Betriebsrisiko: Sie wird schnell zur Existenzfrage. Denn ohne sofortige Datenwiederherstellung und eine wirklich resilient aufgebaute Backup-Architektur kann eine einzige Attacke ausreichen, um digitale Traumstarts abrupt zu beenden.Cyber-Resilienz für Start-ups: Schutz jenseits klassischer BackupsDie wachsende Bedrohung durch …
Cyberangriffe mit Verschlüsselungstrojanern setzen Unternehmen immer häufiger unter enormen Druck. Ob ein Betrieb nach einer Ransomware-Attacke zeitnah wieder arbeitsfähig ist oder in einen langwierigen Stillstand gerät, entscheidet sich maßgeblich an der Reaktion in den ersten Stunden und an der Qualität der Backup-Strategie. Fallstudien aus der Praxis offenbaren, welche Incident-Response-Strategien für Unternehmen den Unterschied ausmachen und warum technische Exzellenz und vernetztes Denken heute wichtiger sind denn je.Incident-Response-Strategien …
Die Digital Recovery PHD GmbH hat kürzlich ihre Laborinfrastruktur erweitert, um komplexe IT-Notfälle noch schneller und effektiver bearbeiten zu können. Mit modernster Ausstattung und Spezialisten für Ransomware-Datenrettung positioniert sich das Unternehmen nicht nur als regionale, sondern auch als internationale Anlaufstelle für cyber-resilientes Backup und Datenwiederherstellung.Strategischer Ausbau: Neue Maßstäbe bei Incident Response und DatenwiederherstellungMit dem Ausbau ihres Datenrettungslabors reagiert die Digital Recovery PHD GmbH auf …
… ist der Aufbau einer resilienten Dateninfrastruktur essenziell, um Ausfallzeiten zu minimieren und Betriebsfähigkeit zu sichern. Digital Recovery PHD GmbH hat sich genau darauf spezialisiert: Das Unternehmen setzt auf professionelle Ransomware-Datenrettung und innovative Backup-Architekturen, die Manipulationen und Verschlüsselungstrojanern widerstehen.Cyber-resilientes Backup: Der entscheidende UnterschiedIT-Notfälle wie Ransomware-Angriffe gehören längst zum Alltag und treffen Unternehmen jeder Größenordnung. Einfache Backups reichen in diesem …
… Unveränderbare, sogenannte Immutable Backups bieten Schutz, selbst wenn Angreifer bereits tief im Unternehmensnetzwerk agieren. Nur diese Sicherungen, die nach ihrer Erstellung nicht mehr geändert oder gelöscht werden können, sind im Zeitalter der KI-gestützten Ransomware entscheidend.Backup-Architektur als Fundament der Cyber-ResilienzFür Digital Recovery PHD GmbH steht fest: Die Grundlage jeder effektiven IT-Notfallhilfe ist eine durchdachte Backup-Architektur. Dies umfasst nicht nur die technische Umsetzung, sondern auch klare Betriebsabläufe und …
… Geschäftsbetrieb wieder aufgenommen werden kann. Die Digital Recovery hat sich auf professionelle Datenwiederherstellung, IT-Notfallhilfe und resiliente Backup-Strategien spezialisiert und unterstützt Unternehmen branchenübergreifend dabei, nach Cyberangriffen handlungsfähig zu bleiben.Ransomware Datenrettung: Strukturiertes Vorgehen im ErnstfallAngriffe mit Verschlüsselungstrojanern gehören mittlerweile zu den häufigsten Bedrohungen für Unternehmen. Entscheidend ist in solchen Fällen ein klar definierter Incident-Response-Prozess. Die Digital Recovery …
… Ernstfall nicht nur die Rettung geschäftskritischer Daten, sondern führen mitunter zu doppeltem Schaden.Gefahren von Lockangeboten in der DatenrettungLockangebote mit auffällig niedrigen Preisen sind für viele Firmen im IT-Notfall verlockend. Gerade im Stressmoment eines Ransomware-Angriffs verlieren Verantwortliche oft die nötige Distanz und greifen vorschnell zu vermeintlich günstigen Lösungen. Die Digital Recovery verweist aus Erfahrung darauf, dass insbesondere Anbieter ohne festen Standort, ohne verlässlichen Vertrag oder ohne nachvollziehbare …
Künstliche Intelligenz verändert die Bedrohungslage durch Ransomware grundlegend: Angreifer agieren inzwischen viel raffinierter und schneller als je zuvor, ganze Netzwerke werden mit automatisierter Präzision attackiert. Die Digital Recovery, auf Ransomware-Datenrettung und cyber-resiliente Backups spezialisiert, beobachtet einen kritischen Wendepunkt – Firmen müssen jetzt stärker denn je auf Incident Response und widerstandsfähige Backup-Architekturen setzen, um gegen KI-gesteuerte Angriffe bestehen zu können.KI macht Cyberangriffe, Ransomware …
Die Zahl gezielter Ransomware-Angriffe auf Unternehmen in der Region wächst stetig. Wer verhindern will, dass seine kritischen Daten im Ernstfall verloren gehen, muss auf ein cyber-resilientes Backup-System setzen. Mit dem kostenfreien SIRIS Backup-Check ermöglicht die Digital Recovery ab September 2025 eine realistische Standortbestimmung, die IT-Verantwortlichen hilft, Sicherheitslücken noch vor dem Ernstfall zu erkennen.Ransomware-Datenrettung: Wenn Angreifer zuschlagenVerschlüsselungstrojaner gehören heute zur größten Bedrohung für IT-Systeme …
… kompromittierter Schnittstellen – alles unter hohem Zeitdruck und in enger Abstimmung mit der Klinikleitung.Datenwiederherstellung selbst bei VerschlüsselungEin häufiges Missverständnis: Verschlüsselte Daten seien dauerhaft verloren. Doch moderne Technologien und gezielte Ransomware-Datenrettung ermöglichen in vielen Fällen eine vollständige Datenwiederherstellung. In besagtem Fall konnte die Digital Recovery mithilfe forensischer Analyse-Tools und spezialisierter Entschlüsselungsverfahren sämtliche Klinikdaten rekonstruieren – und das binnen weniger …
Ransomware-Angriffe treffen Unternehmen aller Branchen. Produktionsstopps, Datenverlust und Reputationsschäden sind die Folge – oft verbunden mit der Frage, ob nur die Zahlung von Lösegeld hilft. Digital Recovery PHD GmbH zeigt, dass professionelle Datenrettung auch nach komplexen Verschlüsselungsangriffen möglich ist. Durch eigens entwickelte Verfahren, forensische Analyse und jahrzehntelange Erfahrung werden Datenbestände wiederhergestellt und Geschäftsprozesse schnellstmöglich stabilisiert.Ransomware als akute Gefahr für UnternehmenDer Markt für …
Cyberangriffe orientieren sich selten an Bürozeiten. Phishing, Identity Theft und Ransomware treffen Organisationen zunehmend in den Abendstunden, an Wochenenden oder Feiertagen, wenn IT-Teams nur eingeschränkt erreichbar sind. Die Aphos Gesellschaft für IT-Sicherheit weist vor diesem Hintergrund auf die wachsende Bedeutung von 24/7 Schutzmaßnahmen hin und zeigt, wie sich Security Operations mit Managed Detection and Response (MDR) stärken lassen.Angriffe nach Feierabend erhöhen den HandlungsdruckViele Vorfälle, die tagsüber vorbereitet werden, schlagen …
Konnect eMail stellt Lösungen vor, um Arbeitsabläufe zu optimieren, die Compliance zu gewährleiten und sich vor Ransomware-Angriffen zu schützenMelbourne, im Januar 2026 – E-Mails sind das Rückgrat der modernen Arbeitswelt - und zugleich ihre Achillesferse. Werden sie nicht korrekt abgelegt, kann das zum Risikofaktor werden. Mit der Integrationslösung für Outlook und SharePoint von Konnect eMail können Unternehmen ihre E-Mails und Anhänge dagegen strukturiert ablegen, teilen und bearbeiten. Dadurch entsteht ein zuverlässiges, durchsuchbares Datenspeichersystem …
… suchen.“ Besonders betroffen sind Branchen wie Logistik, Gesundheitswesen und Finanzdienstleistungen, aber auch Handwerksbetriebe und kleine Unternehmen werden zunehmend Opfer von Angriffen.Typische Angriffsformen und ihre FolgenZu den häufigsten Angriffsmethoden zählen:Ransomware: Verschlüsselungstrojaner, die Daten sperren und nur gegen Lösegeld freigeben.Phishing: Gefälschte E-Mails oder Websites, die Mitarbeiter dazu verleiten, Zugangsdaten preiszugeben.Supply-Chain-Angriffe: Kompromittierung von Zulieferern, um über diese in die Systeme der …
Die Bedrohungslage in der IT-Sicherheit hat in den letzten Jahren deutlich zugenommen. Unternehmen aller Größenordnungen sind zunehmend Angriffen wie Ransomware, Malware und gezielten Hackerangriffen ausgesetzt. Besonders Mittelstand und kleine Unternehmen stehen vor der Herausforderung, ihre Netzwerke zuverlässig zu schützen, ohne dafür spezialisierte IT-Sicherheitsabteilungen aufbauen zu müssen.Digitalwehr bringt jetzt die neuesten Firewalls der WatchGuard-Firebox-Serie auf den Markt, um genau diese Sicherheitslücke zu schließen. Die neuen Geräte …
… Stunden gemeldet werden. Die Geschäftsleitung haftet persönlich für die Umsetzung der Maßnahmen. Stichtag für die Umsetzung: 17. Oktober 2024 (EU-Frist) – Deutschland hat mit Verspätung nachgezogen.Hinzu kommt: Das BSI meldet für 2024 ein Allzeithoch bei Ransomware-Attacken. Qualifizierte IT-Sicherheitsspezialisten sind rar und teuer.Externe ISB als pragmatische Lösung„Als externe Informationssicherheitsbeauftragte übernehmen wir die Rolle, die intern oft nicht besetzt werden kann", sagt Hoffmann. „Wir kennen die Anforderungen aus ISO 27001, KRITIS und …