… Interesse unverbindlich bekunden. Da die Zahl der Plätze begrenzt ist, trifft das Projektteam eine Auswahl und meldet sich bis Ende November bei allen Interessierten.Cyberangriffe auf IT-InfrastrukturLaut Lagebericht 2025 des Bundesamtes für Sicherheit in der Informationstechnik (BSI) wurden zwischen Juli 2024 und Juni 2025 weltweit durchschnittlich 119 neue Schwachstellen pro Tag bekannt. Diese bleiben für viele Organisationen nicht folgenlos: Rund 81 Prozent der von Cybervorfällen betroffenen deutschen kleinen und mittleren Unternehmen nennen die …
… waren mit denselben Rechten erreichbar wie die Produktion. Beide Fehler bestanden schon, bevor der Agent seine Aufgabe begann.Nur wenige Unternehmen haben Abläufe für KI-VorfälleWie deutsche Unternehmen auf solche Fälle vorbereitet sind, zeigt die am 7. Oktober vorgestellte KI-Sicherheitsstudie 2026 von BSI und TÜV-Verband. Forsa befragte dafür vom 22. Juni bis 31. Juli 2026 505 Unternehmen ab 20 Beschäftigten. 49 Prozent der Unternehmen setzen KI ein, weitere 9 Prozent planen es. Von diesen Unternehmen haben 11 Prozent eigene Abläufe für KI-bezogene …
… ist ComplianceMission mit 20 Missionen zu NIS-2 und 20 zum Cyber Resilience Act. In einer eigenen Compliance-Konsole arbeiten Nutzer mit Akte, Gesetzestexten, Registrierung, Fristenuhr und Meldeformularen. Sie klären, ob ein Maschinenbauer unter das BSI-Gesetz fällt, holen die Registrierung nach, bestimmen den Zeitpunkt der Kenntnis eines Ransomware-Vorfalls und senden Frühwarnung, Meldung und Fortschrittsmeldung. Im CRA-Teil geht es um Produktklassen, Unterstützungszeiträume, Software-Stücklisten und die Meldung einer aktiv ausgenutzten Schwachstelle, …
… Informationssicherheit in kurzer Zeit von einem reinen IT-Thema zu einer Frage der Geschäftsfähigkeit entwickelt. Seit dem 6. Dezember 2025 gilt in Deutschland das NIS2-Umsetzungsgesetz, das nach Schätzung des Bundesamts für Sicherheit in der Informationstechnik (BSI) rund 29.500 Einrichtungen zu einem systematischen Risikomanagement verpflichtet. Gleichzeitig verlangen Großkunden und öffentliche Auftraggeber von ihren Lieferanten immer häufiger einen belastbaren Nachweis, bevor überhaupt ein Angebot abgegeben werden darf. Der international anerkannte Nachweis dafür …
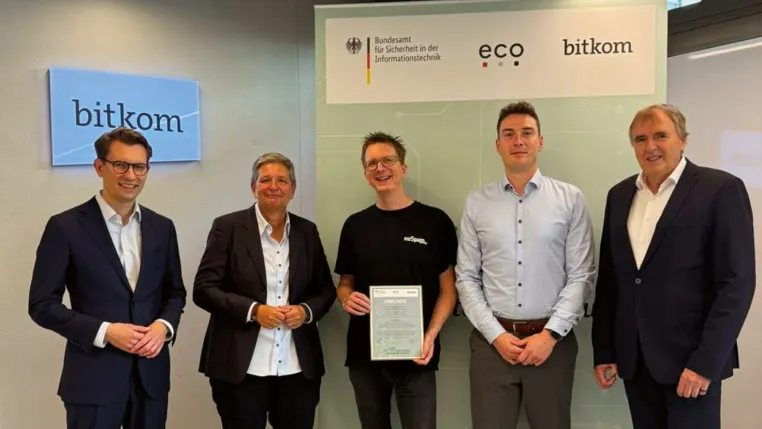
BSI, Bitkom und eco würdigen Unternehmen und Institutionen, die deutlich zur Absicherung der E-Mail-Infrastruktur in Deutschland beitragen. NoSpamProxy abermals ausgezeichnet.Paderborn, 12.10.2026 – NoSpamProxy, der deutsche Hersteller der gleichnamigen Produkt-Suite für E-Mail-Sicherheit, gehört auch 2026 zur Hall of Fame der E-Mail-Sicherheit des Bundesamtes für Sicherheit in der Informationstechnik (BSI). Gemeinsam mit dem Branchenverband Bitkom und eco, dem Verband der Internetwirtschaft, würdigt das BSI in diesem Jahr Unternehmen und Institutionen, …
… technische Antwort. Ein Unternehmen, das wiederherstellen kann, verhandelt im Ernstfall nur noch über den Datenabfluss. Ohne Restore kommt der Druck des stehenden Betriebs hinzu, und mit jedem Tag Stillstand wird das Lösegeld leichter zu rechtfertigen.§ 30 und § 32 BSIGSeit dem 6. Dezember 2025 gilt das NIS2-Umsetzungsgesetz, laut BSI für rund 29.500 Einrichtungen. § 30 Abs. 2 S. 2 Nr. 3 BSIG verlangt Maßnahmen zur „Aufrechterhaltung des Betriebs, wie Backup-Management und Wiederherstellung nach einem Notfall, und Krisenmanagement“. Welche Technik …
… dabei, Qualifikationen und Fristen zuverlässig im Blick zu behalten. Welche Kompetenzen jedoch wann benötigt werden und wie Mitarbeitende weiterentwickelt werden sollen, entscheiden weiterhin die verantwortlichen Menschen im Unternehmen.
Auch bei Datenschutz und Informationssicherheit setzt die Plattform auf hohe Standards: Sie ist DSGVO-konform, nach ISO 27001 zertifiziert und soll voraussichtlich ab Oktober 2026 zusätzlich die Anforderungen des BSI-Kriterienkatalogs C5 Typ 1 erfüllen. Der Betrieb erfolgt ausschließlich in deutschen Rechenzentren.
49 % der befragten Unternehmen haben die NIS2-Umsetzung noch nicht begonnen oder prüfen noch, ob sie betroffen sind.
In den fünf Wochen nach Ende der Duldungsphase für die Registrierung beim BSI zum 31. Juli 2026 gaben 27 % der befragten Unternehmen an, beim BSI registriert zu sein. 49 % haben mit der Umsetzung noch nicht begonnen oder prüfen noch, ob sie betroffen sind. Für die NIS2 Readiness Study 2026 hat Kertos 51 Unternehmen mit Sitz in Deutschland und 50 bis 1.000 Mitarbeitenden befragt, die in Sektoren nach Anhang I der NIS-2-Richtlinie tätig …
… verlangen immer häufiger nachweisbare Sicherheitsstandards und den Betrieb in deutschen Rechenzentren.
simplyOrg setzt an dieser Stelle auf einen klaren Compliance-Fokus. Die cloudbasierte Seminarverwaltungssoftware ist nach ISO 27001 zertifiziert, erfüllt die Anforderungen des BSI-Kriterienkatalogs C5 (Cloud Computing Compliance Criteria Catalogue) und ist vollständig DSGVO-konform - inklusive Auftragsverarbeitungsvertrag (AVV). Betrieben wird die Plattform ausschließlich in deutschen Rechenzentren. Gerade das C5-Testat ist für den öffentlichen Sektor …
… Kunden definierten Zielumgebung, wahlweise on-premises, hybrid oder in einem ISO-27001-zertifizierten deutschen Rechenzentrum. Ein Abfluss von Unternehmensdaten zu Trainingszwecken externer Anbieter ist damit architektonisch ausgeschlossen. OC|RIVUS erfüllt die Vorgaben der DSGVO und des BSI-Grundschutzes und ist auf die Anforderungen des EU AI Acts sowie branchenspezifischer Regelwerke wie NIS2 und DORA ausgelegt, für den bavonline-Anwendungsfall zusätzlich relevant im Umgang mit Gesundheitsdaten.„Digitale Souveränität ist im KI-Zeitalter kein politisches …
… ausgestellte ZertifikateFehlkonfigurierte Active Directory Certificate Services gehören zu den häufigsten Wegen zur vollständigen Übernahme einer Domäne. Der ADCS Auditor prüft Zertifizierungsstellen und Zertifikatvorlagen auf die bekannten Angriffsmuster ESC1 bis ESC15 und ordnet jeden Befund den passenden BSI-IT-Grundschutz-Bausteinen zu. Neu in Version 2.0 ist die Auswertung der CA-Datenbank. Das Werkzeug prüft damit nicht nur, ob eine Tür offen steht, sondern auch, ob sie bereits genutzt wurde. Anmeldefähige Zertifikate auf fremde Namen oder mit …
… ausschließlich über die Single Reporting Platform der ENISA, eine Programmierschnittstelle steht zum Start nicht bereit. Der Bußgeldrahmen reicht bis 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes.Zweiter Vorgang ist der aktualisierte Registrierungsstand nach § 33 BSIG. Zum 30. Juni 2026 waren 17.729 Einrichtungen im BSI-Portal registriert. Gemessen an den rund 29.500 als betroffen angenommenen Einrichtungen fehlen etwa 12.000 Registrierungen. Die Nichtregistrierung ist ein eigenständiger Bußgeldtatbestand nach § 65 BSIG, die nächste …
… eigenen Rechenzentrum, bei einem Dienstleister oder in der Cloud läuft. Erstellt wurde die Studie von einem Team unter Leitung von Prof. Dr. Haya Schulmann, Professorin für Cybersicherheit an der Goethe-Universität Frankfurt und Mitglied im ATHENE-Direktorium.Das offizielle Lagebild des BSI ist unvollständig. Die Studie ordnet der Bundesverwaltung rund 36.100 aktive IP-Adressen zu; der BSI-Lagebericht führt dagegen nur rund 3.800 im Monitoring. Knapp neun von zehn aktiven Adressen entgehen damit der amtlichen Erhebung. Der Grund: Das BSI misst entlang …
… angegriffenen Länder und mit Abstand das meistangegriffene Land im DACH-Raum – 82 % aller Vorfälle in der Region betreffen deutsche Organisationen (Quelle: aktuelle Cybersecurity-Lageberichte 2025/2026).119 neu entdeckte Schwachstellen täglich zeigen laut BSI-Lagebericht zur IT-Sicherheit in Deutschland 2025 (+24 % ggü. Vorjahr) eine rasant steigende BedrohungslageDer gesamtwirtschaftliche Schaden liegt bei mehr als 202 Milliarden Euro jährlich (laut Bitkom-Studie „Wirtschaftsschutz 2025“).Betroffen sind unter anderem:Mittelstand: Datendiebstahl, …
… Security Operations Center, Patch-Management, IAM, PAM, CIAM sowie modernen Cloud-Sicherheitsansätzen wie SASE und CSPM.Im Compliance-Bereich deckt der Wissensbereich die relevanten Regelwerke vollständig ab - von der DSGVO über die NIS2-Richtlinie, ISO/IEC 27001 und den BSI IT-Grundschutz bis zu branchenspezifischen Anforderungen wie TISAX für die Automobilindustrie, DORA für den Finanzsektor, KRITIS für Betreiber kritischer Infrastrukturen sowie dem Cyber Resilience Act für digitale Produkte. Ergänzt wird dies durch Artikel zu organisatorischen …
… halten Deutschland für zu abhängig von US-Cloud-Anbietern.Parallel verschiebt sich der rechtliche Rahmen. Seit dem 1. Juli 2026 lässt § 58 Absatz 2 Nummer 4 VgV Aspekte der digitalen Souveränität ausdrücklich als Zuschlagskriterium bei öffentlichen Vergaben zu. Das BSI hat im April 2026 mit C3A einen prüfbaren Kriterienkatalog für Cloud-Autonomie vorgelegt. Für Hersteller, die ihre Systeme in Deutschland entwickeln und fertigen, verändert das die Ausgangslage in Ausschreibungen.„Oliver Kaltner hat Unternehmen geführt, die ihre Produkte selbst entwickeln …
… den Zugriff auf Systeme, Kunden können nicht bedient werden und sensible Daten geraten möglicherweise in falsche Hände.Cybersicherheit wird damit zu einem Bestandteil des gesamten betrieblichen Risikomanagements.Für die Geschäftsleitungen von Unternehmen, die nach dem BSI-Gesetz als besonders wichtige oder wichtige Einrichtungen eingestuft werden, gelten im Rahmen von NIS-2 zudem konkrete Pflichten. Sie müssen die vorgeschriebenen Risikomanagementmaßnahmen umsetzen und deren Umsetzung überwachen. Auch regelmäßige Schulungen gehören zum neuen Anforderungsrahmen.Der …
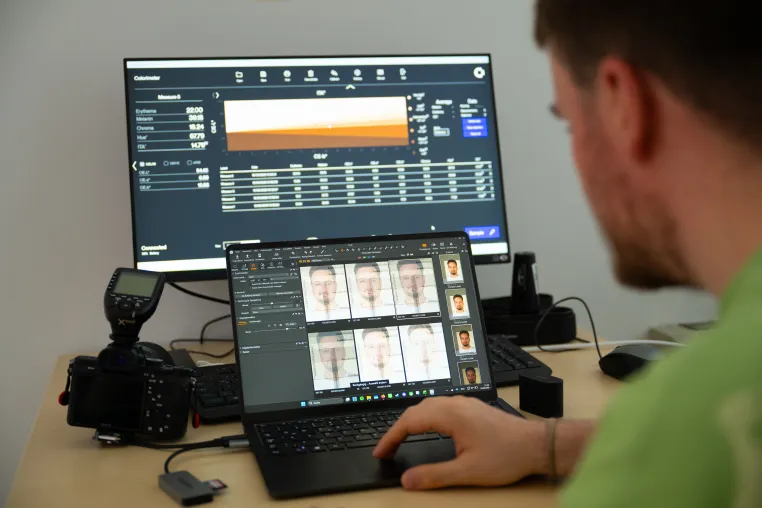
… Betreiben der EU wurde eine frei zugängliche Software („Open Source Face Image Quality“, OFIQ) entwickelt, die die Qualität biometrischer Gesichtsbilder automatisiert bewertet. An ihrer Entwicklung unter der Leitung des Bundesamts für Sicherheit in der Informationstechnik (BSI) war die h_da als eine von sieben internationalen Forschungsgruppen beteiligt. Doch die für solche Systeme genutzten Referenzdatensätze bestehen bislang überwiegend aus Bildern hellhäutiger Menschen. Das führt zu Verzerrungen der Qualitätseinschätzung bei Fotos von Personen mit …
… Anpassung. Keine proprietäre Middleware, keine zusätzlichen Connector-Lizenzen.Netzwerk und NIS-2 Kommunikation läuft über TLS 1.3 mit zertifikatsbasierter Authentifizierung. IEEE 802.1X und VLAN-Segmentierung sind Standard. Die Architektur erfüllt die Logging- und Meldepflichten nach BSI-Grundschutz und NIS-2.Kosten Ein QR-2 kostet 3.500 Euro monatlich im RaaS-Modell – inklusive Hardware, Wartung, Updates und Austauschgerät. Integration: maximal zwei Personentage pro Standort.ONVIF deckt Streaming und Events ab. Routenplanung, Lademanagement und …
IT-Service Walter stellt eine Windows-Anwendung vor, die den modernisierten BSI IT-Grundschutz („Grundschutz++") von der Strukturanalyse bis zum prüffähigen Bericht führt – lokal, ohne Cloud-Zwang und in deutscher Sprache.Euskirchen, 23. Juli 2026 – Der modernisierte IT-Grundschutz des Bundesamts für Sicherheit in der Informationstechnik (BSI) erscheint im maschinenlesbaren OSCAL-Format. Das ist ein Fortschritt für Automatisierung und Werkzeuge – für den Menschen, der den Grundschutz umsetzen soll, ist eine OSCAL-Datei mit hunderten verschachtelten …
… Windows-Security-Werkzeuge für den Mittelstand: IT-Service Walter erweitert ISW-ADTools-Portfolio um Schwachstellen-Priorisierung und Just-in-Time-AdministrationEuskirchen, 15.07.2026 — Die IT-Service Walter erweitert ihr ISW-ADTools-Portfolio um zwei Werkzeuge, die zwei zentrale Anforderungen aus NIS2 und BSI IT-Grundschutz adressieren: das Security Advisory Dashboard priorisiert Sicherheitsmeldungen nach realem Risiko und gleicht sie gegen das eigene Produktinventar ab; der ISW PAM JIT Manager vergibt lokale Administratorrechte nur noch zeitlich …
… ist, muss unter Umständen selbst Nachweise über seine IT-Sicherheitsmaßnahmen erbringen. Das Thema betrifft damit weitaus mehr Betriebe als auf den ersten Blick erkennbar.
Branchenverbände und Behörden wie das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfehlen Unternehmen, jetzt zu handeln - bevor Prüfbehörden aktiv werden. Wer bei einem Sicherheitsvorfall keine dokumentierten Maßnahmen vorweisen kann, riskiert nicht nur Bußgelder, sondern auch Reputationsschäden und den Verlust von Aufträgen.
TTG als zertifizierter Partner
Als …
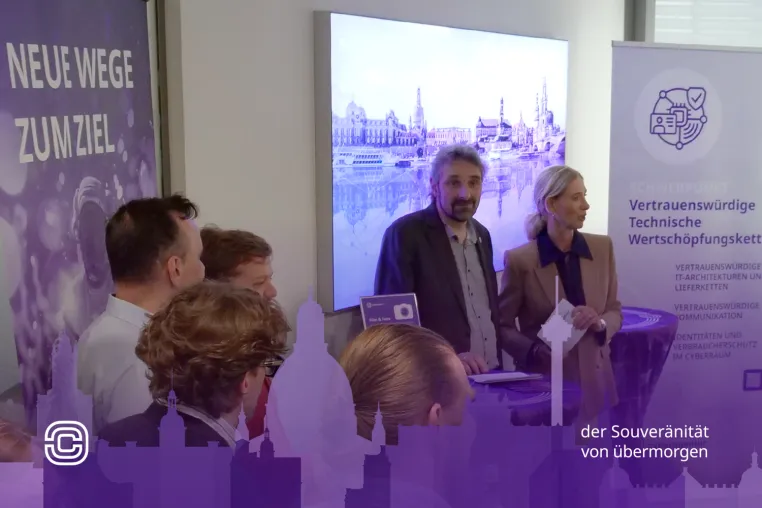
… Büroräume ihres Projektbüros Dresden offiziell eröffnet. An der Veranstaltung nahmen Gäste aus Politik, Wirtschaft, Wissenschaft und Behörden teil. Vertreten waren unter anderem der Amtschef des Sächsischen Staatsministeriums des Innern und weitere Vertreter der sächsischen Ministerien, das BSI aus Freital, die Technische Universität Dresden, die Hochschule für Technik und Wirtschaft Dresden, die Hochschule Mittweida, und ansässige Foschungsinstitute: Ebenfalls war Silicon Saxony vertreten und auch große Chiphersteller, sowie Unternehmen mit hohem …
… etwa 4.500 regulierten Organisationen. Doch das Münsteraner IT-Systemhaus denkkontor warnt: Auch kleine Betriebe, die sich für nicht betroffen halten, geraten zunehmend in den Sog der Regulierung.Der Grund ist die im Gesetz verankerte Pflicht zur Absicherung der Lieferkette. Größere, direkt regulierte Unternehmen geben die Sicherheitsanforderungen an ihre Zulieferer und Dienstleister weiter. Wer als kleiner Betrieb diese Standards nicht erfüllt, riskiert, als Geschäftspartner auszufallen.„Viele Inhaber denken bei NIS2 an Energieversorger oder Großkonzerne …
… bekannter Schwachstellen, veralteter Passwort-Hashes und wiederverwendeter Zugangsdaten aus früheren Datenlecks und Infostealer-Logs.Auch deutsche Geräte betroffenAuch in Deutschland sind Geräte betroffen. Eine Auswertung von heise online nennt gut 120 Systeme mit Domains in Deutschland. Das BSI und das CERT-Bund weisen seit Längerem darauf hin, dass administrative Zugänge von Firewalls herstellerübergreifend zu oft offen aus dem Internet erreichbar sind. Eine eigene FortiBleed-Warnung deutscher Behörden lag zum Zeitpunkt der Veröffentlichung nicht …
… verfügt das Unternehmen über einen CTO, der Informationssicherheit aus einer ganzheitlichen Perspektive betrachtet. Bereits Jahre vor dem aktuellen Projekt begleitete er in einem mittelständischen Anlagenbauunternehmen die Einführung und Umsetzung des BSI-Grundschutzes. Diese frühe Erfahrung erwies sich als prägend: Entscheidend waren nicht einzelne technische Maßnahmen, sondern klare Strukturen, fundierte Schutzbedarfsanalysen und eine saubere, nachvollziehbare Dokumentation. Spätestens mit der Einführung der Datenschutz-Grundverordnung (DSGVO) …
… mittelständische Unternehmen sowie internationale Kunden, die eine strukturierte, vertrauenswürdige und premium ausgerichtete digitale Anlaufstelle suchen.Ein Netzwerk. Eine Marke. Acht Plattformen.Im Mittelpunkt von grahammiranda.network steht ein durchdachtes Konzept: Statt einer einzigen, überfüllten Website bietet Graham Miranda UG ein sauber segmentiertes Ökosystem aus acht spezialisierten Plattformen, die über das Netzwerkgateway miteinander verbunden sind. Jede Plattform übernimmt eine klar definierte Rolle – von der zentralen Unternehmensdarstellung …
Von der Zertifizierungsstelle bis zum NTFS-Dateisystem – IT-Service Walter ergänzt die Software-Familie ISW-ADTools um vier praxisorientierte Tools für Administration und Absicherung von Windows- und Active-Directory-Umgebungen.Euskirchen, 11. Juni 2026 – Die IT-Service Walter erweitert ihre Werkzeugfamilie ISW-ADTools um vier neue Anwendungen. Die Tools richten sich an Administratoren, Managed-Service-Provider und Sicherheitsverantwortliche, die ihre Infrastruktur nach BSI IT-Grundschutz absichern und die Anforderungen aus NIS2 und ISO 27001 praxisnah …
… tätig ist, muss unter Umständen selbst Nachweise über seine IT-Sicherheitsmaßnahmen erbringen. Das Thema betrifft damit weitaus mehr Betriebe als auf den ersten Blick erkennbar.Branchenverbände und Behörden wie das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfehlen Unternehmen, jetzt zu handeln – bevor Prüfbehörden aktiv werden. Wer bei einem Sicherheitsvorfall keine dokumentierten Maßnahmen vorweisen kann, riskiert nicht nur Bußgelder, sondern auch Reputationsschäden und den Verlust von Aufträgen.TTG als zertifizierter PartnerAls …
… über die Erfassung bis zur strukturierten Übergabe der Daten.Die Leistungen im Überblick:Digitalisierung von Akten, Bestands- und VerwaltungsarchivenDSGVO- und GoBD-konforme VerarbeitungUnterstützung beim ersetzenden Scannen (Orientierung an TR-RESISCAN / BSI TR-03138)Ausgabe durchsuchbarer, revisionssicherer PDF/A-DokumenteGeeignet für öffentliche Auftraggeber, Kanzleien, Gesundheitswesen und MittelstandGerade für öffentliche Auftraggeber ist die rechtssichere und nachvollziehbare Verarbeitung sensibler Unterlagen entscheidend. aktedigital legt den …
… Wettbewerbsvorteil: Was DSGVO, NIS2 und DORA bedeutenRegulierung verändert die Anforderungen an HR-Prozesse grundlegend. NIS2 und DORA verlangen von Unternehmen in kritischen Sektoren nachweisbare Prozesse zur Überprüfung von Personal und Lieferanten. Das BSI C5:2026 verankert Personalscreening als Kontrollmaßnahme für Cloud-Dienstleister.Validato bildet diese Anforderungen direkt ab: Die Plattform liefert dokumentierbare Nachweise für interne Audits, externe Prüfungen und regulatorische Berichterstattung – ohne zusätzlichen manuellen Aufwand.Verfügbarkeit …
… Kategorien (Junctions, Symlinks, OneDrive-Cloud-Stubs, Azure-File-Sync, WSL-Artefakte u. a.), eine forensisch belastbare Erkennung von Alternate Data Streams mit Whitelist-Klassifizierung, ein Top-N-Verzeichnis-Ranking sowie maschinenlesbare Export-Formate (JSON, CSV). Berichte adressieren den BSI-Baustein APP.3.3, NIS2 Art. 21 und DORA Art. 9. Der Scan arbeitet vollständig read-only. Weitere Informationen: https://www.isw-adtools.de/ntfs-inspector/Windows Patch Compliance Analyzer – Patch-Status im QuartalsberichtDer ISW Windows Patch Compliance …
… und fortgeschrieben werden.“Bestätigung eines etablierten SicherheitsansatzesDas im April 2026 ausgestellte EAL4+-Zertifikat für den L4Re Secure Separation Kernel CC 1.0.2 ist eines der ersten EUCC-konformen Zertifikate, das vom Bundesamt für Sicherheit in der Informationstechnik (BSI) erteilt und bei der ENISA gelistet wurde. Grundlage der Bewertung sind die Common Criteria v3.1 (ISO/IEC 15408) sowie die spezifischen Anforderungen des EU-Cybersecurity-Rahmens. Neben der Analyse der Sicherheitsarchitektur umfasste die Evaluierung umfangreiche Tests …
… Leitstellenpersonal über OT-Security-Analyse und Incident Coordinator bis zum Krisenstab – ermöglichen eine differenzierte Abbildung organisatorischer Schnittstellen. Die Übung ist für elf bis fünfundzwanzig Teilnehmende skalierbar und orientiert sich an den gesetzlichen Anforderungen gemäß § 8a BSIG sowie den BSI-Standards 200-2 und 200-4.„Hybride Bedrohungen erfordern hybride Übungsformate. Wer Incident Response nur am Schreibtisch plant, wird im Ernstfall an den Schnittstellen zwischen Technik und Organisation scheitern. Mit EnerCise III schaffen wir ein …
… berücksichtigt werden. Aufgrund der Dynamik des Marktes und der sich stetig verändernden Sicherheitslage müssen diese Kriterien sowie die Eignung eines Lieferanten regelmäßig überprüft und neu bewertet werden. Dies geschieht in sorgfältig geplanten Lieferantenaudits.NIS-2/BSIG und sichere LieferketteDas novellierte BSI-Gesetz verpflichtet daher besonders wichtige Einrichtungen (bwE) und wichtige Einrichtungen (wE), die Sicherheit ihrer Lieferketten zu gewährleisten. Eine der zehn Risikomanagementmaßnahmen gemäß § 30 Abs. 2 ist die Gewährleistung …
… dabei gezielt als europäische Alternative zu außereuropäischen Cybersecurity-Anbietern. „Unser Zero-Trust-Ansatz unterstützt Unternehmen dabei, Anforderungen wie NIS2, DORA oder IEC 62443 zu erfüllen. Grundlage dafür sind Lösungen, die nach höchsten europäischen Qualitätsstandards entwickelt und von BSI sowie ANSSI zertifiziert wurden. Ziel ist es, unseren Kunden größtmögliche Handlungsfreiheit und strategische Unabhängigkeit zu ermöglichen – in Europa, dem Nahen Osten, Afrika und darüber hinaus“, so Gatrio weiter. Diese Positionierung spiegelt die …
… Access Management und führend im Bereich Privileged Access Management (PAM), tritt dem deutschen IT-Sicherheitsverband TeleTrusT bei und beteiligt sich an der Allianz für Cyber-Sicherheit (ACS), einer Initiative des Bundesamts für Sicherheit in der Informationstechnik (BSI) und des Digitalverbands Bitkom. WALLIX steht für eine europäische Cybersecurity-Strategie mit vollständig in Europa entwickelten Lösungen und hohen technologischen Standards. Dieser Anspruch wurde 2025 durch die BSI-Zertifizierung der PAM-Plattform bestätigt, die zudem von der …
… liegen bereits innerhalb von 48 Stunden vor.Ganzheitliche Analyse von Infrastruktur, Prozessen und ComplianceZum Leistungsumfang gehören die Ermittlung des Schutzbedarfs relevanter Anwendungen und Systeme, die Bewertung von IT-Prozessen, eine Compliance-Prüfung nach BSI-Grundschutz und KRITIS sowie ein systematischer Infrastruktur-Check. Ergänzend werden im Rahmen von Penetrationstests interne und externe Angriffswege simuliert, um Schwachstellen in Netzwerken, Endgeräten und Zugriffskonzepten aufzudecken.„Der Security Quick Check schafft Transparenz …
… FolgekostenEuskirchen, April 2026 – IT-Service Walter, Entwickler der ISW-ADTools Suite für Windows-Administratoren und IT-Sicherheitsverantwortliche, gibt die Veröffentlichung von drei neuen Softwareprodukten bekannt. Die Tools richten sich an Unternehmen, die Compliance-Anforderungen nach BSI IT-Grundschutz, ISO 27001, NIS2 und DSGVO erfüllen müssen – ohne den Aufwand und die Kosten großer Enterprise-PAM-Lösungen.ISW AD Password Rotator – Automatische, BSI-konforme Passwortrotation (149,00 €)Service-Accounts mit statischen Passwörtern gehören zu …
… Wasserbetrieben, Covestro, Roche, und ENISA zu den Themen Schwachstellenmanagement, Incident Response, Zero Trust, und Patchmanagement.Die Bedeutung regulatorischer Rahmenbedingungen wie NIS2 und CRA auf Schnittstellen zwischen Anwender und Hersteller wird im Rahmen einer Runde aus Expertinnen und Experten des BSI, VDMA, VCI und ZVEI eingehend beleuchtet.Zusätzliche IMI-Trainings und WorkshopsAm Tag vor und nach dem Kongress, dem 18. und 20. Mai 2026, werden weitere Trainings und Workshops angeboten:- Erfüllung der NIS2 im Zusammenspiel mit IEC 62443 mit Pierre …
… ISW-Tools Suite vor: den NTLM Audit Analyzer, den Security Event Generator und den AD Group Lifecycle Manager. Die Werkzeuge richten sich an Windows-Administratoren, IT-Sicherheitsbeauftragte und Managed Service Provider, die ihre Active-Directory-Umgebungen professionell absichern und auditieren müssen.NTLM Audit Analyzer – Vorbereitung auf Microsofts NTLM-AbschaltungMicrosoft schaltet NTLM in drei klar definierten Phasen bis zur nächsten Windows-Server-Version ab. Gleichzeitig wird RC4-Kerberos (CVE-2026-20833) ab April 2026 auf Domain Controllern …
… Fraunhofer IOSB-AST eine Studie vorgelegt, die die methodischen Grundlagen schafft, um Sicherheitsmeldungen gemäß NIS-2-Richtlinie ganzheitlich hinsichtlich ihrer Folgen für das Energiesystem zu bewerten.Aktuell ermöglichen Meldungen an das Bundesamt für Sicherheit in der Informationstechnik (BSI) über das BSI-Portal nur eine grobe Einschätzung von IT-Sicherheitsvorfällen. Eine systemische Ableitung von Auswirkungen auf das gesamte Energiesystem war bislang kaum möglich. Die BNetzA trägt in diesem Kontext Verantwortung für die Einhaltung von Sicherheitsvorgaben …
…
Mainstream-Support-Ende für SAP ECC am 31. Dezember 2027. Laut Studie sind
aktuell nur 24 Prozent der Unternehmen vollständig auf den E-Rechnungsversand
vorbereitet, 83 Prozent haben bei NIS2-Inkrafttreten keine ausreichenden
Maßnahmen ergriffen (BSI 2025, DSAG 2025).
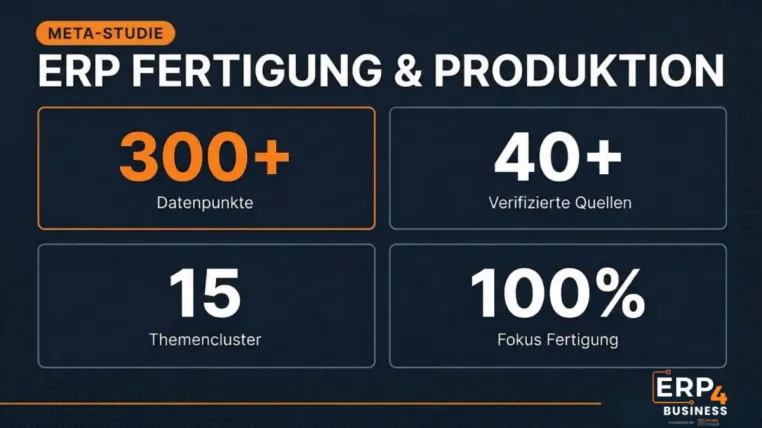
Die Studie deckt 15 Themencluster ab: ERP-Markt und Adoption im DACH-Raum,
Scheiternquoten und Erfolgskriterien, Return on Investment, Compliance, KI-Readiness,
Fachkräftemangel, Systemauswahl, staatliche Förderung sowie Post-Go-Live-Management.
Laut Forrester-Analyse erreichen 66 …
BSI-Standard bestätigt den kontinuierlich geprüften Betrieb der Cloud Services von Insiders. Kunden sparen Prüfaufwände, beschleunigen Freigabeprozesse und senken nachhaltig ihre Compliance-Kosten.Kaiserslautern, 3. März 2026 – Insiders Technologies, technologisch führender Anbieter von Software für Intelligent Automation (IA), verfügt ab sofort über das C5 Typ 2 Testat für seine Cloud Services für die Nutzung innovativer KI-Technologien zur automatisierten Dokumentenverarbeitung (IDP). Damit wird bestätigt, dass definierte Sicherheitsmaßnahmen …
… Maßnahmen zur Gewährleistung der Netz- und Informationssicherheit) im Bundesgesetzblatt am 5. Dezember 2025 und dessen Inkrafttreten am 6. Dezember 2025. Das NIS2UmsuCG erlässt, ändert oder hebt mehrere Einzelgesetze gleichzeitig auf. Neben der Novellierung des BSIG (Gesetz über das Bundesamt für Sicherheit in der Informationstechnik) sind davon auch weitere Fachgesetze betroffen, beispielsweise aus den Bereichen Telekommunikation, Energie oder Sozialversicherung. Mit dem Inkrafttreten des NIS2UmsuCG und der vollständigen Neufassung des BSI-Gesetzes …
… den Arbeitsalltag erleichtern. Aus der langjährigen Praxis entstanden, basieren diese Werkzeuge auf einem tiefen Verständnis realer Herausforderungen – vom Active Directory-Management über Sicherheits-Audits bis hin zur Compliance-Überprüfung nach etablierten Standards wie BSI IT-Grundschutz, ISO 27001 und NIST.Die Produktlinie ISW-ADTools ist eine modulare Suite aus über 30 spezialisierten Komponenten. Sie adressiert Kernaufgaben professioneller IT-Infrastrukturen: Active Directory & Identity Management, Security & Compliance Auditing sowie …
… eindeutig: Unternehmen, die gegen die Vorgaben der NIS2-Richtlinie und ISO/IEC 21964 verstoßen, riskieren empfindliche Bußgelder, Haftungsansprüche und im Schadensfall sogar die Haftung der Geschäftsleitung. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) ist berechtigt, unangekündigte Audits durchzuführen und vollständige Nachweise über die Einhaltung der gesetzlichen Vorgaben zu verlangen. Werden Mängel festgestellt, drohen nicht nur finanzielle Sanktionen, sondern auch erhebliche Reputationsverluste und Einschränkungen im Geschäftsbetrieb.
"Die …
… Unternehmen, die gegen die Vorgaben der NIS2-Richtlinie und ISO/IEC 21964 verstoßen, riskieren empfindliche Bußgelder, Haftungsansprüche und im Schadensfall sogar die persönliche Haftung der Geschäftsleitung. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) ist berechtigt, unangekündigte Audits durchzuführen und vollständige Nachweise über die Einhaltung der gesetzlichen Vorgaben zu verlangen. Werden Mängel festgestellt, drohen nicht nur finanzielle Sanktionen, sondern auch erhebliche Reputationsverluste und Einschränkungen im Geschäftsbetrieb.
"Die …
… eine strukturierte Grundlage, um ihre tatsächlichen Cybersicherheitsrisiken realistisch einzuschätzen. Genau hier setzt der CyberRisikoCheck nach DIN SPEC 27076 an.Der CyberRisikoCheck ist ein standardisiertes Verfahren des Bundesamts für Sicherheit in der Informationstechnik (BSI). Ziel ist es, Unternehmen einen klaren Überblick über ihre aktuelle Sicherheitslage zu verschaffen – verständlich, priorisiert und praxisnah.Viele Betriebe investieren punktuell in Firewalls, Virenschutz oder Schulungen. Doch ohne systematische Risikobetrachtung bleibt …