… und auf Wunsch die Übernahme der Rolle des externen Informationssicherheitsbeauftragten, temporär oder dauerhaft.
Fachlich verantwortet wird der Bereich unter anderem von Mirko Tasch ISO27001-Lead Auditor und Klaus Reinhard, zertifizierter IT-Sicherheitsbeauftragter sowie zertifizierter Information Security Auditor. Neben ISO 27001 unterstützt ituso auch bei ISMS nach TISAX und VdS 10000.
"Unternehmen müssen sich heute mit einer Vielzahl von Herausforderungen und auch fortgeschrittenen Angriffstechniken auseinandersetzen. Es ist enorm wichtig, …
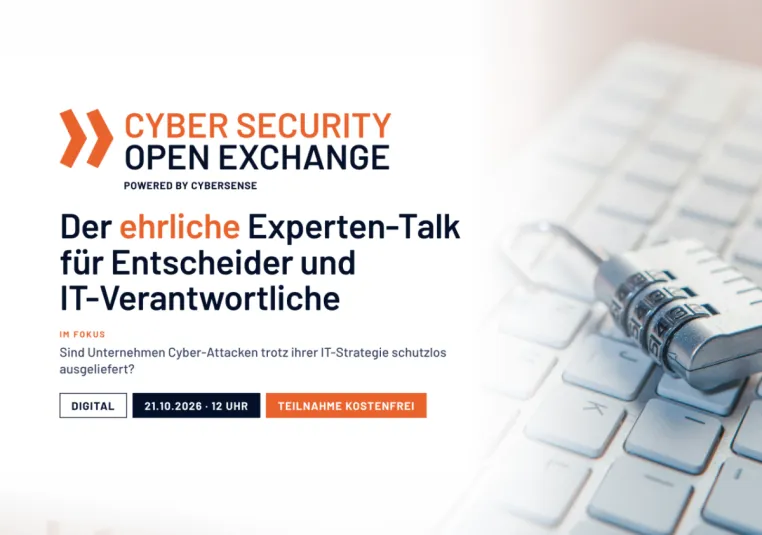
… Papier haben viele Unternehmen ihre IT-Sicherheit im Griff. In der Realität sind vor allem KI-gesteuerte Angriffe kaum noch abzuwehren. So folgt nach einem erfolgreichen Cyberangriff die Frage: Wie konnte das passieren und können sich Unternehmen noch schützen? Beim ersten Cyber Security Open Exchange, der von der Dortmunder Cybersense GmbH präsentiert wird, diskutieren Experten, Autoren und Entscheider über die neuen Wege, Schäden zu vermeiden. Die Teilnahme ist kostenlos und findet online statt. Jeder kann und soll sich aktiv beteiligen
Wie …
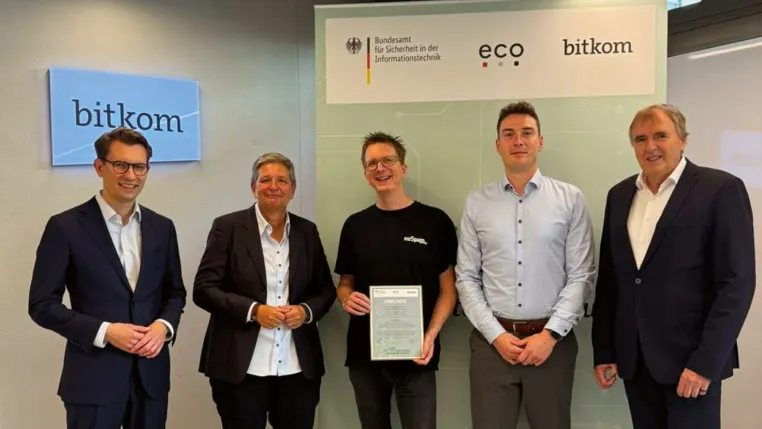
spamproxy.de/de/it-sa-2026?utm_source=prMehr über E-Mail-Sicherheit „Made in Germany“ mit NoSpamProxy on-premises oder als Cloud Service:https://www.nospamproxy.de/de?utm_source=prZusammenfassungNoSpamProxy gehört auch 2026 zur Hall of Fame der E-Mail-Sicherheit von BSI, Bitkom und eco. In diesem Jahr würdigt die Initiative Unternehmen und Institutionen, die den DNSSEC-Standard umgesetzt haben und damit zu einer vertrauenswürdigen E-Mail-Infrastruktur beitragen.KeywordsE-Mail-Sicherheit, E-Mail Security, BSI, Hall of Fame, DNSSEC, TR-03108, Phishing, DMARC, DKIM, SPF
Phishing lässt sich nicht allein mit Schulungen verhindern. Simulationen zeigen, wie Mitarbeitende in realistischen Situationen reagieren - und wo Security Awareness gezielt verbessert werden kann.
Luzern, Oktober 2026 - Mitarbeitende werden regelmässig vor Phishing gewarnt. Sie lernen, verdächtige Absender zu erkennen, Links zu prüfen und bei ungewöhnlichen Anfragen vorsichtig zu sein. Trotzdem bleibt eine zentrale Frage häufig unbeantwortet: Wie reagieren sie tatsächlich, wenn eine täuschend echte Nachricht während eines hektischen Arbeitstags …
… konzentrieren können. Mit einer IT, die stabil, sicher und zukunftsfähig aufgestellt ist.“Positionierung für jetzt und die ZukunftADVANCED positioniert sich als Partner für zukunftssicheres IT-Management aus Hamburg und bündelt Leistungen in den Bereichen IT-Security, IT-Infrastruktur, Cloud & Hosting sowie IT-Services. Dabei spielt Cybersecurity nach eigener Aussage bei allen Entscheidungen und Gesprächen eine tragende Rolle. Dieser sicherheitsorientierte Blick ist heute ein entscheidender Erfolgsfaktor – besonders für mittelständische Unternehmen, …
… einer Hand, sind gemeinsam getestet und lassen die Daten dort, wo sie hingehören: auf dem eigenen Server.“Für Administratoren bieten alle drei Plugins WP-CLI-Befehle, den Export und Import von Einstellungen sowie nachvollziehbare Protokolle. Jede Fassung durchläuft vor der Veröffentlichung ein Security-Audit. Zu jedem Plugin gibt es ein ausführliches Anwenderhandbuch, das kostenlos als PDF angefordert werden kann.Die Plugins werden je Website für ein Jahr lizenziert. ISW WP Hardening kostet 50 Euro für vier und 100 Euro für zehn Websites, ISW WP …
… funktionsfähiger Prototyp inklusive Roadmap entwickelt.In der Umsetzung wird individuelle Software entwickelt und KI-Anwendungen in bestehende Systeme wie ERP, CRM oder Wissensmanagement integriert. Im laufenden Betrieb übernimmt team neusta unter anderem Cloud Operations, Application Management, Managed Security sowie das Identity & Access Management. Unter dem Stichwort AgentOps & AIOps bringt das Unternehmen agentische KI-Systeme verlässlich in den Produktivbetrieb und nutzt KI zugleich im IT-Betrieb, um Auffälligkeiten früher zu erkennen und Abläufe …
… auf der ATHENE Cyber Range durchführen kann.Das Angebot richtet sich an Personen, die in ihren Organisationen für die operative Cybersicherheit verantwortlich sind, also zum Beispiel Mitarbeitende in der IT-Administration oder in Security Operations Centern in Unternehmen und Behörden. Interessierte Organisationen erreichen das Schulungsteam per E-Mail an . Weitere Informationen zu den Trainingsformaten der ATHENE Cyber Range finden sich unter https://www.athene-center.de/cyberrange.wissenschaftliche Ansprechpartner:Dr. Markus SchneiderTelefon +49 …
… mittelständisches inhabergeführtes IT-Unternehmen aus Krefeld. Wir zählen zu den größten und erfolgreichsten Microsoft-Solutions-Partnern weltweit. Neben Softwarelösungen bieten wir unseren Kunden ein ausgefeiltes IT-Projektmanagement sowie umfassende Dienstleistungen in den Bereichen IT-Infrastruktur, IT-Security und Cloud-Computing. Seit unserer Gründung im Jahr 1965 wachsen wir kontinuierlich weiter und können heute auf eine tiefgreifende Expertise in den Bereichen Akademie, Altersversorgung, Fundraising, Handel, Industrie, Kammer und Verband …
IT-Sicherheit als Kapazitätsproblem: Wie Unternehmen Security-Betrieb und digitale Weiterentwicklung trotz knapper IT-Ressourcen zusammenbringen.
Luzern, Oktober 2026 - IT-Abteilungen stehen zunehmend vor einem widersprüchlichen Auftrag: Sie sollen den laufenden Betrieb stabil und sicher halten und gleichzeitig die digitale Weiterentwicklung des Unternehmens vorantreiben. In der Praxis konkurrieren jedoch häufig dieselben Mitarbeitenden um Zeit für beides. Security-Patches, Störungen, Log-Auswertungen und Incident-Bearbeitung lassen sich nicht verschieben, …
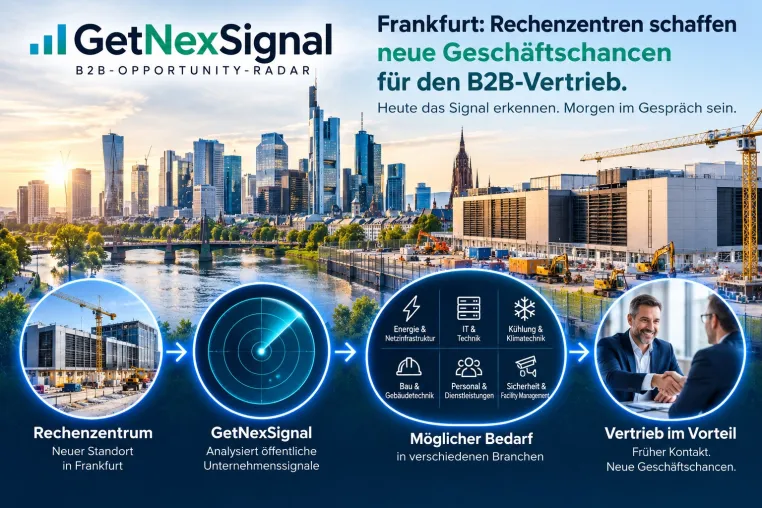
… die Produkte, Dienstleistungen, Personal oder technische Lösungen benötigen.Ein Anbieter für Elektrotechnik sucht deshalb andere Signale als ein Personaldienstleister.Ein Facility-Management-Unternehmen benötigt andere Informationen als ein Anbieter für Kühltechnik.Und ein IT- oder Security-Unternehmen bewertet dieselbe Investition wieder aus einer anderen Perspektive.Deshalb wird eine GetNexSignal-Recherche individuell aufgebaut.Das Unternehmen definiert, welche Kunden es gewinnen möchte, welche Leistungen es anbietet und in welcher Region gesucht …
… sich weiter.
Damit wird aus dem Migrationsprojekt eine Betriebsaufgabe.
NetWyl Informatik bietet neben der Migration auch einen Managed Betrieb mit Monitoring, Patching, Support und Optimierung an. Zudem kann die Cloud-Migration nach Angaben des Unternehmens mit E-Mail-Security, Endpoint- und Netzwerkschutz sowie Security Awareness verbunden werden.
Damit folgt die Cloud-Migration bei NetWyl dem gleichen Grundgedanken wie die übrigen IT-Security-Leistungen: Sicherheit und Funktionalität sollen nicht nur bei der Einführung stimmen, sondern auch im …
Jeder Laptop kann zum Einfallstor für Cyberangriffe werden. Endpoint Security schützt KMU-Arbeitsplätze, schafft Transparenz und entlastet die interne IT.
Luzern im September 2026: Cyberangriffe treffen längst nicht mehr nur Grossunternehmen. Auch kleine und mittlere Unternehmen geraten zunehmend ins Visier von Phishing, Ransomware und Social Engineering. Gleichzeitig arbeiten Mitarbeitende heute mit Laptops, Desktops, mobilen Geräten und Cloud-Diensten von unterschiedlichsten Orten aus. Damit wächst die Zahl potenzieller Angriffspunkte. Für KMU …
… zwischen Effizienz und Datenschutz„In vielen Unternehmen schlummern wertvolle Daten, die bislang kaum jemand systematisch nutzen konnte. Künstliche Intelligenz ändert das gerade grundlegend“, sagt Projektkoordinator Dr. Steffen Becker vom Research Center Trustworthy Data Science and Security an der Ruhr-Universität Bochum. Egal ob es darum geht, Kundenanfragen zu beantworten, Verträge zusammenzufassen oder Besprechungen zu protokollieren: KI-Anwendungen können viele Aufgaben im Arbeitsalltag erleichtern und beschleunigen – und greifen dabei fast immer …
… Test europäische Hersteller sind, die für die digitale Souveränität ein deutlich besseres Angebot machen können“, kommentiert Cink die Wettbewerbssituation.Die ausführlichen Ergebnisse des aktuellen VBSpam Email Security Comparative Review - September 2026 sind hier einsehbar: https://www.virusbulletin.com/virusbulletin/2026/09/vbspam-comparative-reviewMehr über E-Mail-Sicherheit „Made in Germany“ mit NoSpamProxy on-premises oder als Cloud Service:https://www.nospamproxy.de/de?utm_source=prZusammenfassungNoSpamProxy erzielt im aktuellen VBSpam-Test …
… Microsoft-365-Login: Für Unternehmen ist E-Mail längst mehr als ein Kommunikationsmittel. Sie ist gleichzeitig einer der wichtigsten Angriffspunkte für Cyberkriminelle.
NetWyl Informatik aus Luzern erlebt in der Praxis immer wieder, dass Unternehmen zwar über Firewall, Endpoint-Security und Virenschutz verfügen, bei der E-Mail-Sicherheit aber eine Lücke zwischen Technik und Arbeitsalltag entsteht. Genau dort setzt der IT-Security-Spezialist an.
"Echte Sicherheit braucht mehr als gute Software." Mit diesem Grundsatz beschreibt NetWyl seinen Ansatz: …
… Unternehmens. Mitarbeiter werden eingeladen, bewegen sich auf ihren jeweiligen Fach- und Entscheidungsebenen und können gezielt mit passenden Ansprechpartnern anderer Unternehmen gematcht werden. Im Interview erklärt Dr. Alexander Chaloupka, warum dieser Ansatz gerade bei HR, Personalsuche, Cyber Security und IT völlig neue Möglichkeiten eröffnet – und welche Rolle Malls, swipecoins und swipeTop dabei spielen. Redaktion: Herr Dr. Chaloupka, LinkedIn, XING und andere Business-Netzwerke beginnen fast immer mit einer Person. swipecor geht bewusst einen …
… Genau dort setzen wir an.“ Managed Services für mittelständische Unternehmencitrus unterstützt insbesondere kleine und mittelständische Unternehmen bei Planung, Betrieb und Weiterentwicklung ihrer IT-Infrastruktur. Das Leistungsspektrum reicht von Server Management, Netzwerk und IT-Security über Microsoft 365 und digitale Arbeitsplätze bis hin zu modernen Kommunikations- und Cloud-Telefonielösungen.Die Leistungen können gezielt für einzelne IT-Bereiche genutzt oder zu einem ganzheitlichen Betriebsmodell kombiniert werden. Kunden profitieren von klar …
… zu erzeugen und herkömmliche Sicherheitsmaßnahmen zu umgehen.„Angreifer sind nicht weniger gefährlich, nur weil es weniger Warnmeldungen gibt. Sie nutzen jedes verfügbare Werkzeug, um selektiver und präziser vorzugehen", sagt Corey Nachreiner, Chief Information Security Officer bei WatchGuard Technologies. „Die jüngsten Erkenntnisse zeigen einen klaren Wandel. Wiederverwendbare Schadsoftware und aufmerksamkeitsheischende Scans großer Datenmengen treten in den Hintergrund. An ihre Stelle rücken maßgeschneiderte Malware für einzelne Systeme, unauffällige …
AD ACL Auditor 2.0, ADCS Auditor 2.0, GPO Analyzer Pro 4.0 und SMB Security Analyzer 2.0 prüfen tiefer, berichten genauer und schließen typische Angriffswege in Windows-Domänen.Euskirchen, 22. September 2026 – IT-Service Walter veröffentlicht neue Hauptversionen von vier Werkzeugen aus der Produktfamilie ISW-ADTools. Alle vier richten sich an Administratoren, Sicherheitsverantwortliche und Managed Service Provider. Diese müssen Windows- und Active-Directory-Umgebungen regelmäßig prüfen und die Ergebnisse gegenüber Geschäftsführung, Auditoren oder …
… in Kertos als Nachweis für ISO 27001, SOC 2 und NIS2 zur Verfügung.
Über die Integration hinaus vertreiben Kertos und Aikido ihre Plattformen seit September 2026 gemeinsam.
Kertos, der führende europäische Compliance-as-a-Service-Partner, und Aikido Security, eine Plattform für Software-Sicherheit, geben heute ihre strategische Partnerschaft bekannt. Mit der Integration ihrer Produkte wollen die Technologiepartner Security-Risikomanagement und Compliance-Automatisierung verbinden und IT-Teams dabei unterstützen, Anforderungen wie ISO 27001, SOC …
… gegangen. Gegründet wurde das Unternehmen im August 2026 von Sascha Veres.Veres leitete zuvor über 20 Jahre ein eigenes E-Commerce-Unternehmen für Independent Fashion und Lifestyle und verantwortete dort die Bereiche Strategie, Web, E-Commerce, IT-Security und IT-Infrastruktur.Zu den Kernleistungen zählen die Erstellung professioneller Webseiten und Onlineshops inklusive Schutz-, Backup- und Sicherungsmaßnahmen sowie Beratung, Planung, Anbindung, Einrichtung und Betreuung von Clients, Netzwerken sowie mobiler und lokaler IT-Infrastruktur einschließlich …
20 Jahre Security Awareness Radar: Auswertung von 88 organisationsweiten Erhebungen mit mehr als 100.000 Teilnehmenden und rund 4,5 Millionen Einzelantworten zeigt, warum Wissen allein nicht für Cyberresilienz reicht.Hünenberg, Schweiz – Unternehmen haben ihre Sicherheitskultur in den vergangenen zwei Jahrzehnten deutlich professionalisiert. Der Schritt von einer soliden zu einer sehr guten Sicherheitskultur gelingt jedoch weiterhin nur wenigen Organisationen. Das zeigt der Report „Security Culture Code – 20 Jahre Security Awareness Radar“ der TreeSolution …
Die Tenure-Track Professor*innen Dr. Franziska Boenisch und Dr. Adam Dziedzic vom CISPA Helmholtz Center for Information Security erhalten für die von ihnen ins Leben gerufene CISPA European Cybersecurity & AI Hackathon Championship den Preis für digitale Didaktik der Prof. Balzert-Stiftung in Kooperation mit der Gesellschaft für Informatik e.V., der Österreichischen Computergesellschaft sowie der Schweizer Informatik Gesellschaft ausgezeichnet.Prof. Dr. Helmut Balzert: „Mit der European Cybersecurity & AI Hackathon Championship fördern Franziska …
Neue Standorte, Wachstum und Digitalisierung erzeugen IT-Bedarf. GetNexSignal sucht frühe Signale und macht sie für IT- und Cybersecurity-Anbieter nutzbar.Berlin/ Wien/ Zürich: 18.09.2026Für IT-Dienstleister, Systemhäuser und Cybersecurity-Anbieter beginnt die klassische Vertriebssuche häufig zu spät: Ein Unternehmen hat seinen Bedarf bereits definiert, Angebote werden eingeholt oder eine Ausschreibung wurde veröffentlicht.Zu diesem Zeitpunkt konkurrieren meist bereits mehrere Anbieter um denselben Auftrag.Doch der eigentliche Bedarf entsteht häufig …
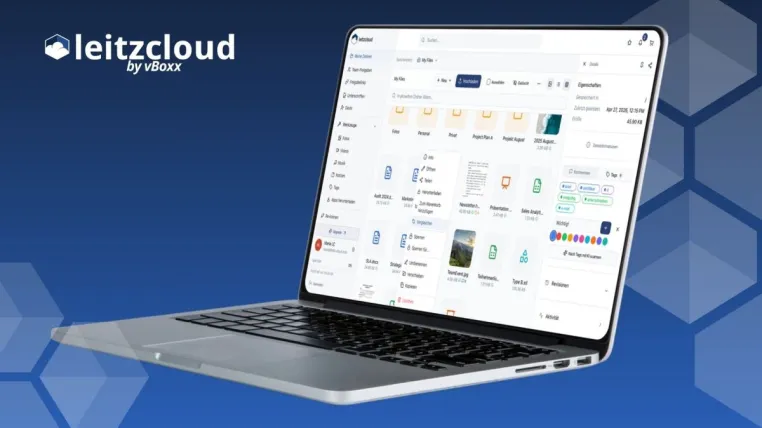
… nach 18 Monaten endlich unsere neue Cloud-Version zeigen können. Das Beste - wir haben sehr viele unserer Kundenwünsche ebenfalls implementiert", sagt Nina-Sophie Sczepurek, Geschäftsführerin der LC by vBoxx GmbH.
IT-Security und europäische Datenhoheit
Ein Zero-Knowledge-Passwort-Tresor mit clientseitiger Verschlüsselung schützt die Zugangsdaten. Die End-to-End-verschlüsselte Dateifreigabe unterstützt unter anderem kostenlose Gastzugänge, zeitlich begrenzte Links und individuelle Rechtevergabe.
Kundendaten werden ausschließlich in deutschen und …
… Regensburg Berufstätige dabei, technologische Entwicklungen besser zu verstehen und deren Potenziale für das eigene Arbeitsumfeld zu nutzen.Die Weiterbildung vermittelt praxisnahes Wissen zu Themen wie Programmierung mit Python, Data Science, Datenbanken, Prozessautomatisierung, Cyber Security sowie Künstlicher Intelligenz und Maschinellem Lernen. Die Teilnehmenden lernen aktuelle Technologien nicht nur theoretisch kennen, sondern wenden sie direkt in Übungen und Projekten an. „Mit dem Microcredential Technology Skills for Business Professionals …
… Kommunikationstechnologien: Etablierte Feldbusse, Echtzeit-Ethernet, drahtlose Kommunikationslösungen, 5G- und 6G-Mobilfunkstandards, heterogene Netzwerke sowie M2M- und IoT-Technologien.- Systemeigenschaften und Qualitätskriterien: Quality of Service (QoS), herstellerübergreifende Interoperabilität, Safety & Security, Fehlertoleranz, Verfügbarkeit und Systemintegration.- Anwendungsfelder: Die behandelten Lösungen erstrecken sich von der klassischen Fertigungs- und Prozessautomatisierung über Gebäudeautomation und Logistik bis hin zu maritimen Systemen, …
… das mit vergleichsweise geringen negativen Auswirkungen am Boden.”Der live-Demonstrator von perdix wird auf der EUDEX in Halle 3 an Stand A55.07 ausgestellt. Über ihre weitere Produkte airis:siteguart (https://airisnet.com/airis-siteguard-security-for-critical-infrastructure/) und airs:access (https://airisnet.com/biometric-access-control/) informiert irisnet auf der SECURITY (Halle 5, C25.19).Über irisnetAls Tochtergesellschaft der NET Digital AG ist die irisnet GmbH auf fortschrittliche KI-basierte Computer-Vision-Lösungen für Echtzeitanwendungen …
Mit der GOB Security Journey unterstützt die GOB Software & Systeme GmbH & Co. KG Unternehmen dabei, ihre IT-Sicherheit systematisch entlang eines Zero-Trust-Ansatzes weiterzuentwickeln. Der strukturierte Fahrplan hilft, Risiken zu reduzieren, Sicherheitsmaßnahmen gezielt zu priorisieren und langfristig Cyber-Resilienz aufzubauen. Die GOB hat ein Konzept für einen strukturierten Sicherheitsfahrplan entwickelt, das Identitäten, Geräte, Anwendungen und Daten ganzheitlich schützt und langfristige Cyber-Resilienz schafft. Krefeld, 14.09.2026– …
Die Security- und Privacy-Lösung filtert nicht nur nach Namenslisten, sondern setzt auch in der Firewall und im Datenstrom selbst an. Der Monitor zeigt jede Verbindung im eigenen Netz und lässt sie mit einem Klick sperren. Die Auswertung bleibt auf dem Gerät.Eltville am Rhein, 10.9.2026. Die Comidio GmbH hat die TrutzBox EVO um mehrere Funktionen erweitert. Die Box wird zwischen Router und eigenes Netz gehängt, ein Assistent führt durch die Ersteinrichtung. Danach filtert sie mit ihren Voreinstellungen, ohne dass jemand Regeln anlegen müsste, und …
… Deception-Technologie kann Datenabflüsse begrenzen.
Dortmund, 10. September 2026. Die jüngsten Cyberangriffe auf das Berliner Landesnetz erhöhen den Handlungsdruck für Verwaltungen, Unternehmen und Betreiber kritischer Infrastrukturen. Sebastian Struwe, Geschäftsführer des Dortmunder Cybersecurity-Unternehmens Cybersense , sieht darin vor allem ein Erkennungsproblem: Klassische Schutzmaßnahmen wie Firewalls, Endpoint-Schutz und Zugangskontrollen blieben unverzichtbar. Sie reichten jedoch allein nicht aus, wenn Angreifer bereits in ein Netzwerk …
Mit NETILITY ONE schützt der Pferdesporthändler seine digitalisierten Geschäftsprozesse rund um die Uhr. Die interne IT gewinnt Freiräume und braucht keine eigenen Security-Ressourcen.Stuttgart, 9.9.2026 – Netility, die Experten für Cyberresilienz aus Stuttgart, unterstützen das Pferdesporthaus Loesdau dabei, seine digitalisierten Geschäftsprozesse im E-Commerce und stationären Handel wirksam gegen Cyberrisiken abzusichern. Das Familienunternehmen zählt mit seinen Pferdesporthäusern und dem Onlinehandel zu den führenden Anbietern der Reitsportbranche. …
… Cross-Selling.Die Bundles im ÜberblickShield bildet die Basis und richtet sich an Kunden, die eine verlässliche Grundlage für ihre IT-Sicherheit schaffen möchten. Das Bundle kombiniert die Securepoint UTM-Firewall mit dem Awareness-Programm Awareness Next und dem Unified Security Report. Partner erhalten damit ein Produkt, das Netzwerkschutz, Security Awareness und Transparenz über den Sicherheitsstatus für den Kunden miteinander verbindet.Armor adressiert Kunden mit mittleren Compliance-Anforderungen. Aufbauend auf Shield ergänzt Securepoint das Paket um Cloud …
… Baden-Württemberg.Ganzheitlicher Sicherheitsansatz für ein komplexes Cloudprojektaudius begleitet das Vorhaben seit Beginn und bringt Informationssicherheit und Datenschutz strukturiert in Konzeption, Entwicklung und Betrieb ein. Grundlage ist der Ansatz der audius Integrated Security Analysis (AISA), mit der technische, organisatorische und prozessuale Anforderungen systematisch gemeinsam betrachtet und in ein projektspezifisches Sicherheitskonzept überführt werden.Zu Beginn des Projekts analysierte audius die spezifischen Risiken der Cloud-Nutzung, …
… Intelligenz. Die Ergebnisse decken sich mit dem, was wir täglich im Mittelstand erleben.Die Frage lautet nicht mehr: „Cloud – ja oder nein?“, sondern „Wie setzen wir sie sicher, wirtschaftlich und strategisch ein?“ Investitionsentscheidungen hängen zunehmend von Cyber Security, Compliance und digitaler Souveränität ab. Ein klares Zeichen, dass Digitalisierung im Mittelstand heute fester Bestandteil der Unternehmensstrategie ist, auch wenn bei der Umsetzung in vielen Unternehmen noch Lücken bestehen.Mit der wachsenden Bedeutung der Cloud steigen auch …
… Abläufen auf. Technisches Verständnis und unternehmerisches Denken müssen deshalb ineinandergreifen.Der modular aufgebaute Lehrgang vermittelt in elf Themenbereichen die Grundlagen für diese Aufgaben. Im Mittelpunkt stehen unter anderem IT-Strategie, Architektur, Projektmanagement sowie IT-Security und AI-Management. Weitere Inhalte behandeln die Steuerung von IT-Services und Budgets, Governance, Lieferantenmanagement und digitale Transformation. Change Management und die Bewertung der IT-Leistung ergänzen das Programm.Dabei geht es auch um die Zusammenarbeit …
Cyberrisiken, Compliance und steigende Kundenerwartungen: Ein professionelles Security Audit schafft Transparenz, weist Risiken nach und zeigt gezielte Massnahmen für mehr IT-Sicherheit auf.
Luzern im August 2026 - Regulatorische Anforderungen, Cyberrisiken und steigende Kundenerwartungen machen eine objektive Bewertung der eigenen IT-Sicherheit heute wichtiger denn je. Ein professionelles Security Audit hilft Unternehmen, Risiken frühzeitig zu erkennen, die Compliance nachweisbar zu erfüllen und fundierte Entscheidungen für eine nachhaltige IT-Sicherheit …
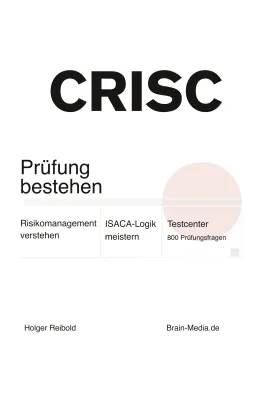
… im September 2026 ein deutschsprachiges Vorbereitungsbuch.Autor Dr. Holger Reibold führt durch alle vier Domänen in ihrer Prüfungsgewichtung: Governance (26 Prozent), IT Risk Assessment (22 Prozent), Risk Response and Reporting (32 Prozent) und Information Technology and Security (20 Prozent). Das Themenspektrum reicht von Enterprise Risk Management und Three Lines of Defense über Threat Modeling und Business Impact Analysis bis zu Control Design, Supply-Chain-Risiken und Technology Resilience.Im Zentrum steht die Urteilsfähigkeit. Risk Practitioner …
Die fünf Finalisten decken ein breites Spektrum aktueller Cybersecurity-Herausforderungen ab – von der Absicherung von KI-Systemen über hardwarenahe IT-Sicherheitstests und KI-gestütztes Pentesting bis hin zu CRA-Compliance für den Maschinenbau und Security-Monitoring für den Mittelstand:Fuzzware (Bochum): Effiziente Sicherheitstests für Embedded-Software. Durch ein skalierbares und neuartiges Fuzzing-Testverfahren lassen sich Schwachstellen in Embedded-Software frühzeitig identifizieren und Schwachstellen schneller beseitigen.SQUR (Weingarten): …
… personalisierter und skalierbarer macht, reichen technische Schutzmaßnahmen allein nicht aus. Mitarbeitende müssen lernen, auch professionell formulierte, kontextbezogene und sprachlich fehlerfreie Angriffe kritisch zu hinterfragen. Mit unseren Leistungen im Bereich Security Awareness bereiten wir Organisationen gezielt auf diese Entwicklung vor. Realitätsnahe Phishing-Simulationen, interaktive Trainings und individuell konzipierte, manuell durchgeführte Phishingkampagnen bilden aktuelle Angriffsmethoden praxisnah ab und zeigen, wie gut Beschäftigte …
… die Passkey-fähige Webseiten bewertet. Unsere Forschung schließt diese Lücke nicht nur, sondern gibt Entwickler*innen und Betreibenden von Webseiten Werkzeuge an die Hand, um zukünftige Authentifizierungstechnologien noch sicherer zu machen.“ Die USENIX Security Konferenz ist ein weltweit führender, herstellerneutraler Treffpunkt für internationale Spitzenforschung in der IT-Sicherheit. Der dort an das Forscherteam aus Deutschland verliehene Distinguished Paper Award gilt als eine der bedeutendsten Auszeichnungen im Bereich IT-Sicherheit.Warum …
… Unternehmen für den Einsatz schaffen? Und was lässt sich aus bestehenden Projekten für die eigene Umsetzung lernen?Das Themenspektrum reicht von Automatisierung und Robotik über Predictive Maintenance und Qualitätssicherung bis zu Cyber Security, Dateninfrastruktur und industrieller Transformation. Keynotes, Praxisvorträge, Masterclasses und Live-Demonstrationen bringen unterschiedliche Perspektiven aus Unternehmen, Technologie und Forschung zusammen.„Gerade in der Robotik wird sichtbar, wie eng Künstliche Intelligenz und industrielle Wertschöpfung …
… Persistent Threats, Credential Stuffing und Business E-Mail Compromise in eigenen Artikeln erklärt. Die Schutztechnologien umfassen Beiträge zu Firewalls und Next-Gen Firewalls, EDR/XDR, SIEM, Intrusion Detection und Prevention Systemen, Multi-Faktor-Authentifizierung, Verschlüsselung, VPN, Security Operations Center, Patch-Management, IAM, PAM, CIAM sowie modernen Cloud-Sicherheitsansätzen wie SASE und CSPM.Im Compliance-Bereich deckt der Wissensbereich die relevanten Regelwerke vollständig ab - von der DSGVO über die NIS2-Richtlinie, ISO/IEC 27001 …
… Inhaltsdarstellung und technischer Kontrolle erleichtern sollen. Die Plugins können einzeln eingesetzt werden und richten sich sowohl an Betreiber eigener WordPress-Websites als auch an Administratoren und Agenturen.Zu den veröffentlichten Werkzeugen gehört exan Security. Das WordPress-Plugin hilft dabei, verdächtige Login-Versuche, automatisierte Registrierungen und XML-RPC-Aktivitäten zu erkennen und nachvollziehbar darzustellen. Ein Schwerpunkt liegt nicht nur auf der Blockierung verdächtiger Vorgänge, sondern auch auf deren Auswertung. Dadurch …
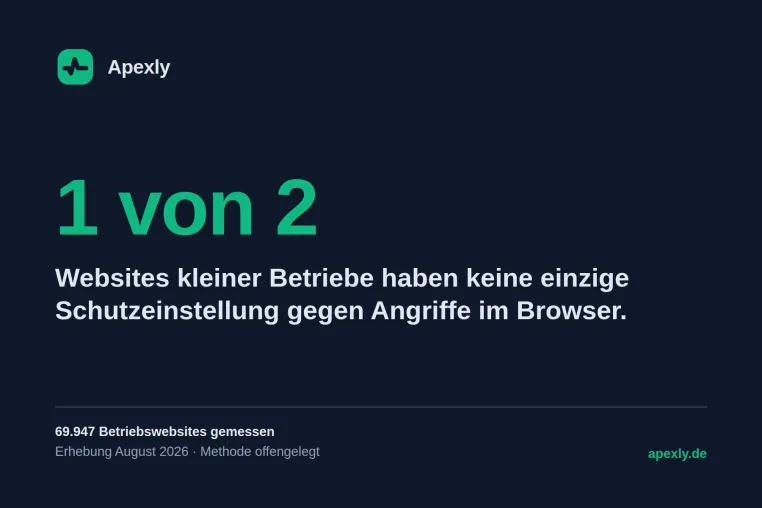
… ereine Seite absichern soll. Zum Vergleich: Bei einer Stichprobe aus 352bekannteren deutschen Websites, gezogen aus der für die Forschunggepflegten Tranco-Liste, fehlen alle vier nur bei 27 Prozent. DerAbstand beträgt damit etwa das Doppelte. Am häufigsten fehlt die Content-Security-Policy — jene Einstellung, dieverhindert, dass fremder Code auf einer Seite ausgeführt wird. Bei denbekannteren Websites fehlt sie bei rund drei von vier. Cookie-Banner kommen häufig zu spät Für einen zweiten Teil der Untersuchung wurden 2.490 Betriebswebsites ineinem …
Die FAST LTA GmbH, der Speicher- und KI-Spezialist aus München, gewinnt mit Mike Cramer einen erfahrenen Vertriebs- und Cybersecurity-Experten. Die neu geschaffene Rolle bündelt Commercial, Channel und International Sales erstmals unter einer Führung als ein klares Bekenntnis zur Partnerorientierung. Damit investiert das Unternehmen gezielt in den Ausbau seiner Vertriebsorganisation.„Der Wechsel auf die Herstellerseite war für mich der logische nächste Schritt. Mit FAST LTA habe ich ein Unternehmen gefunden, dessen Lösungen ich aus voller Überzeugung …
Der Osnabrücker IT-Dienstleister pco präsentiert auf Europas größter Cyber Security-Messe sein Security Operations Center mit deutschsprachigen Analyst:innen, einen selbst entwickelten HoneyPot sowie ganzheitliche Beratungsleistungen rund um Information Security, Business Continuity und Compliancethemem wie NIS-2 und CRA.Osnabrück, [30. Juli 2027] – Cyber-Angriffe werden immer schneller, automatisierter und schwerer erkennbar. Gleichzeitig stehen Unternehmen unter zunehmendem Druck, Cyber-Bedrohungen frühzeitig zu identifizieren, Sicherheitsvorfälle …
… in das Konzept seiner Gewerbezentren aufgenommen. Risikomanagement, Risikofrüherkennung und Haftungsprävention gehören zu den zentralen Tätigkeitsfeldern.Mittelständische Unternehmen stehen vor einer besonderen HerausforderungGroße Konzerne verfügen häufig über eigene Rechtsabteilungen, Compliance-Strukturen, IT-Security-Teams und spezialisierte Risikomanager. Bei kleinen und mittleren Unternehmen sieht die Realität meist anders aus. Dort laufen viele Aufgaben unmittelbar bei der Geschäftsführung zusammen.Gleichzeitig wächst die Zahl der Themen, …