… für die neue Zukunft: Eigene Cloud & KI-ProzesseMit dem Zusammenschluss erhalten Kunden Zugriff auf ein erweitertes Leistungsspektrum mit schnelleren Reaktionszeiten und festen Service-Level-Agreements. Über die Schwestergesellschaft netGoose GmbH bietet die Gruppe zudem souverän gehostete, ISO-zertifizierte Cloud-Lösungen und Rechenzentren mit Standort in Deutschland – ein klarer Vorteil mit Blick auf Datenschutz und den EU Data-Act. Ergänzt wird dies durch KI-basierte Server- und Monitoring-Prozesse für eine proaktive Wartung. „Wir sehen uns …
… DSGVO-konforme Webinar-Plattformen eine Checkliste mit sechs Fragen, die sich schriftlich beantworten lassen.Datenschutz als Fundament von MEETYOO ShowMEETYOO entwickelt seine Webcast-Plattform MEETYOO Show in Deutschland und betreibt sie auf Servern in der EU. Das Unternehmen ist ISO 27001-zertifiziert und DSGVO-konform. Banken, Behörden und globale Konzerne setzen die Plattform für Formate ein, bei denen Vertraulichkeit Pflicht ist, etwa Earnings Calls, interne Townhalls und regulatorische Schulungen.Sicherheit und Mehrwert schließen sich dabei nicht aus. …
… Ein Schlüssel hebt diese Grenze auf.Der MCP-Server stellt drei Werkzeuge bereit: Firmen suchen, ein Profil abrufen und eine Anfrage senden. Gefiltert wird nach Leistung, Zertifikat, Postleitzahl, Umkreis, Bundesland oder Freitext. Ein Agent findet so etwa CNC-Fräsbetriebe mit ISO 9001 im Postleitzahlbereich 725 in einem einzigen Aufruf. Jedes Ergebnis kommt zweifach: als lesbarer Text und als strukturierte Daten. Für die Einbindung stehen eine OpenAPI-Beschreibung und eine llms.txt bereit.Kern des Datenmodells ist die Herkunft. Jede Angabe trägt …
… Next: IBM DOORS Next ergänzt um innovative SodiusWillert RM Widgets und den ReqXChanger. Einsatzbereiche & ZielgruppenRequirements Studio wurde speziell für anspruchsvolle Entwicklungslandschaften konzipiert. Typische Anwendungsbereiche sind stark regulierte Branchen wie:Automobilindustrie (z. B. ISO 26262 / ASPICE)Aerospace & Defense (z. B. DO-178C / DO-254)Medizintechnik (z. B. ISO 13485 / IEC 62304)Schienenfahrzeugtechnik & Industrielle AutomatisierungDie primären Anwender sind Requirements Engineers, die Tag für Tag für die Strukturierung …
NIS2, Lieferantenaudits und Ausschreibungen erhöhen den Druck. Die ituso GmbH begleitet Unternehmen beim Aufbau eines ISMS nach ISO 27001 bis zur Zertifizierungsreife.
Dachau, Oktober 2026. Für viele mittelständische Unternehmen hat sich Informationssicherheit in kurzer Zeit von einem reinen IT-Thema zu einer Frage der Geschäftsfähigkeit entwickelt. Seit dem 6. Dezember 2025 gilt in Deutschland das NIS2-Umsetzungsgesetz, das nach Schätzung des Bundesamts für Sicherheit in der Informationstechnik (BSI) rund 29.500 Einrichtungen zu einem systematischen …
… von Konnect eMail entsteht ein zuverlässiges, durchsuchbares Datenspeichersystem in SharePoint. Arbeitsabläufe sowie die Einhaltung von Vorschriften und die Sicherheit lassen sich auf diese Weise verbessern, Audits und Prüfungen werden vereinfacht. Konnect eMail ist ISO 27001 zertifiziert und von Microsoft als vertrauenswürdig eingestuft. Central Classic und Central New sind im Webshop sowie im Microsoft Azure Marketplace verfügbar.Testversionen und weitere Informationen zu Konnect eMail sind unter folgendem Link abrufbar:https://www.konnectemail.com/
(Hamburg, 8. Oktober 2026) Qualität ist bei avodaq seit der Gründung 1997 ein zentraler Anspruch. Mit den Zertifizierungen nach ISO 9001 (Qualitätsmanagement) und ISO 14001 (Umweltmanagement) wurde dies nun von einer unabhängigen Stelle geprüft und bestätigt. Kunden und Partner erhalten damit eine belastbare Grundlage für verlässliche Leistung und nachhaltiges Handeln. Beide Standards ergänzen die bestehende Zertifizierung nach ISO/IEC 27001 (Informationssicherheit).Die Zertifizierungen unterstreichen die strategische Entwicklung von avodaq zum Technologieführer …
… oder Verpackungen bestehen. Festgestellte Abweichungen gehören in das Übergabeprotokoll.
Ist anschließend die Vernichtung vorgesehen, müssen die übernommenen Datenträger dem vereinbarten Verfahren zugeordnet werden. Datenträgertyp und Schutzbedarf bestimmen die Anforderungen nach ISO/IEC 21964. Der Abschlussnachweis sollte sich auf den tatsächlich bearbeiteten Bestand beziehen.
Für Unternehmen mit mehreren Standorten empfiehlt es sich, eine zentrale verantwortliche Stelle festzulegen. Sie führt Übergabeunterlagen und Vernichtungsnachweise zusammen …
… ab.
ProCoReX bietet hierfür Hardware-Abbau und Roll-outs an. Weiter zu nutzende Systeme werden für den Ortswechsel vorbereitet. Bei endgültig stillgelegten Geräten ist die Behandlung der enthaltenen Datenträger gesondert zu planen. Die dokumentierte Datenträgervernichtung nach ISO/IEC 21964 und die IT-Entsorgung können an diesen Rückbau anschließen.
Sicherheitslogistik für besonders sensible IT
Wo ein höherer Schutzbedarf besteht, kann ProCoReX auf Wunsch einen gepanzerten B2-Geld- und Werttransporter einsetzen. Der Einsatz ist eine projektbezogene …
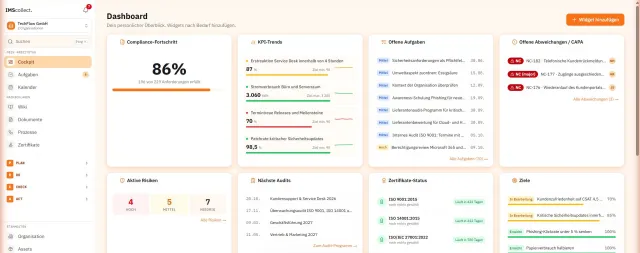
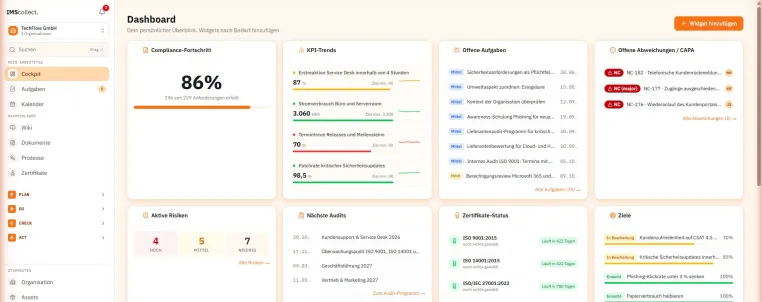
Münster, Oktober 2026 – Die IMScollect GmbH aus Münster ist seit September 2026 im Handelsregister eingetragen (Amtsgericht Münster, HRB 23870) und bietet mit IMScollect eine Software für integrierte Managementsysteme an. Unternehmen führen darin Qualitätsmanagement nach ISO 9001, Umweltmanagement nach ISO 14001 und Informationssicherheit nach ISO 27001 in einem gemeinsamen System, statt Tabellen, Aktenordner und ein eigenes Werkzeug je Norm zu pflegen.Der Bedarf wächst: Kunden und Lieferketten verlangen Zertifikate, die NIS2-Richtlinie erweitert …
… eigentlichen Compliance-Entscheidung. Sprachmodelle liefern strukturierte Fakten, Belege und Felder aus Dokumenten. Entscheidet wird anschließend nach expliziten, überprüfbaren Regeln. Freitext bleibt damit aus dem Entscheidungspfad heraus.Diese Trennung ist besonders relevant für Anforderungen wie NIS2, ISO 27001, den EU AI Act, DSGVO und E-Rechnung. In regulierten Unternehmen genügt es nicht, dass ein Modell eine Antwort mit hoher Wahrscheinlichkeit liefert. Entscheidungen müssen begründbar, reproduzierbar und auditierbar sein.Agentic360 setzt dafür …
… dabei, Qualifikationen und Fristen zuverlässig im Blick zu behalten. Welche Kompetenzen jedoch wann benötigt werden und wie Mitarbeitende weiterentwickelt werden sollen, entscheiden weiterhin die verantwortlichen Menschen im Unternehmen.
Auch bei Datenschutz und Informationssicherheit setzt die Plattform auf hohe Standards: Sie ist DSGVO-konform, nach ISO 27001 zertifiziert und soll voraussichtlich ab Oktober 2026 zusätzlich die Anforderungen des BSI-Kriterienkatalogs C5 Typ 1 erfüllen. Der Betrieb erfolgt ausschließlich in deutschen Rechenzentren.
… Xopero und die Weiterentwicklung der Plattform geben unserem Team einen enormen Skalierungsschub. Wir kombinieren unsere proprietären Engines zur Erkennung von KI-Bedrohungen mit dem ausgereiften Ökosystem von Xopero, um eine Lösung zu schaffen, auf die bald kein CISO mehr verzichten kann, wenn er den breit gefächerten Einsatz von KI-Agenten im Unternehmen gestattet."
Ein neuer Standard für Datenschutz in Unternehmen
Die Synergie zwischen Xopero und Vigil Guard schafft ein umfassendes Sicherheits-Ökosystem, das auf stark regulierte Sektoren wie …
… Einstellungen tatsächlich wirksam sind. Der Beitrag erläutert deshalb auch den Vergleich zwischen Soll- und Istzustand sowie die wiederkehrende Prüfung von Abweichungen. So wird Systemhärtung zu einer fortlaufenden Betriebsaufgabe.Im Kontext von ISO/IEC 27001 kann dieses Vorgehen technische Maßnahmen und nachvollziehbare Nachweise unterstützen. Eine einzelne Härtungsmaßnahme ersetzt jedoch kein vollständiges Informationssicherheitsmanagementsystem und begründet keine Zertifizierung.Der neue Fachbeitrag verbindet diese technischen Grundlagen mit Fragen …
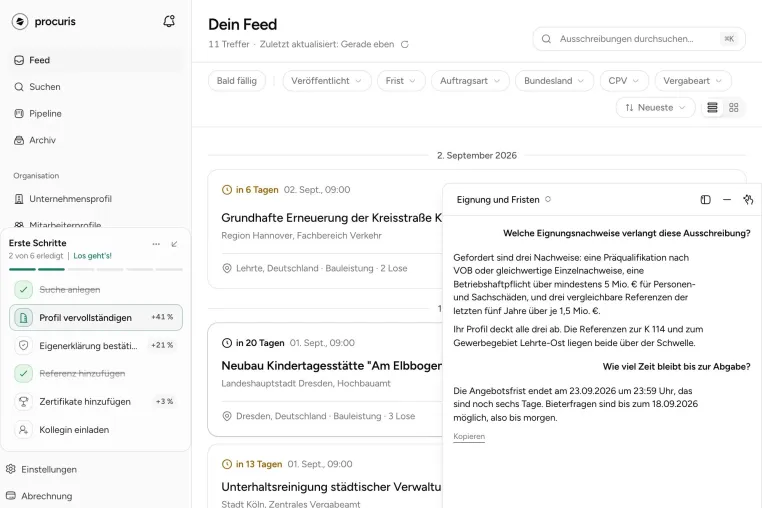
… Enterprise-Kunden gibt es auf Anfrage eine eigene Instanz mit eigenem Modell, SSO, AVV, NDA und SLA sowie Unterorganisationen. Zusätzlich bietet procuris auf Anfrage Bid-Manager, individuelle Workflows und Integrationen, Unterstützung bei Bietergemeinschaften und internationale Ausschreibungen an.procuris wird in Deutschland gehostet, arbeitet DSGVO-konform in ISO-27001-zertifizierten Rechenzentren und ist auf Anfrage auch on-premise verfügbar.Die Agenten arbeiten. Sie entscheiden.Weitere Informationen und der kostenlose Start unter https://www.procuris.eu
KI und Gesundheitsdaten rücken den Datenschutz in den Fokus. simplyOrg zeigt, warum C5, ISO 27001, DSGVO und deutsche Rechenzentren bei Seminarsoftware im Gesundheitswesen entscheidend sind.
Murnau am Staffelsee - Künstliche Intelligenz gilt im Gesundheitswesen als Hoffnungsträger gegen Personalmangel und Bürokratie - von der Terminvergabe bis zur Dokumentation im Behandlungszimmer. Zugleich warnen Fachleute davor, die Risiken für sensible Daten zu unterschätzen. Gesundheitsdaten seien "besonders riskante Daten", erklärte die Juristin Paulina Joe …
… KI-Modelle flexibel", sagt Udo Trödel, Geschäftsführer der bavonline GmbH.Architektur: Datensouveränität als technisches PrinzipDie zugrundeliegende Plattformarchitektur verarbeitet Daten ausschließlich in der vom Kunden definierten Zielumgebung, wahlweise on-premises, hybrid oder in einem ISO-27001-zertifizierten deutschen Rechenzentrum. Ein Abfluss von Unternehmensdaten zu Trainingszwecken externer Anbieter ist damit architektonisch ausgeschlossen. OC|RIVUS erfüllt die Vorgaben der DSGVO und des BSI-Grundschutzes und ist auf die Anforderungen des …
hy MIPS GmbHDie Suchy MIPS GmbH mit Sitz in München entwickelt seit 1990 Softwarelösungen für Druck- und Dokumentenmanagement. Mit BENS OMS bietet das Unternehmen ein externes Output-Management-System für SAP-Systeme, das weltweit in produktionskritischen Umgebungen eingesetzt wird. Zu den Kunden zählen auch internationale Druckerhersteller wie Lexmark (Lexington), Konica Minolta (Tokyo) und Canon (Venlo). Pressekontakt:Suchy MIPS GmbHWaldemar SuchyE-Mail: Internet: www.suchymips.deCertified to ISO/IEC 27001:2022 (GMIT1207)
Ergebnisse aus dem Schwachstellenmanagement in Aikido stehen in Kertos als Nachweis für ISO 27001, SOC 2 und NIS2 zur Verfügung.
Über die Integration hinaus vertreiben Kertos und Aikido ihre Plattformen seit September 2026 gemeinsam.
Kertos, der führende europäische Compliance-as-a-Service-Partner, und Aikido Security, eine Plattform für Software-Sicherheit, geben heute ihre strategische Partnerschaft bekannt. Mit der Integration ihrer Produkte wollen die Technologiepartner Security-Risikomanagement und Compliance-Automatisierung verbinden und …
… belastbar beantworten, wer auf welche Systeme und Daten zugreifen darf und warum. Berechtigungen entstehen bei Projekten, Vertretungen und Rollenwechseln, und sie werden selten wieder entzogen. Solange niemand danach fragt, fällt das nicht auf. Bei einem Audit, einer ISO-Zertifizierung oder einer NIS2-Prüfung wird daraus eine Aufgabe, die sich nicht in zwei Wochen aufholen lässt.Genau das ist die Arbeit des übernommenen Teams: Berechtigungen sichtbar machen, regelmäßig überprüfen lassen, Ein- und Austritte sauber abbilden und den Nachweis führen …
… gewinnen Bildungsanbieter Zeit für ihre eigentliche Aufgabe - die Gestaltung guter Bildungsangebote.
simplyOrg bündelt diese Funktionen in einer cloudbasierten All-in-One-Plattform für die Seminar- und Teilnehmerverwaltung . Von der Ausschreibung über Präsenz-, Online- und Hybridformate bis zur Abrechnung deckt die Software den gesamten Prozess ab. Die Lösung wird DSGVO-konform und ISO-27001-zertifiziert in deutschen Rechenzentren betrieben und richtet sich an Seminaranbieter, Akademien, Verbände sowie Unternehmen mit internem Schulungsbedarf.
Datenschutz entscheidet bei der Wahl der Seminarsoftware - vor allem im Gesundheitswesen und bei Verbänden. simplyOrg erklärt, warum ISO 27001, DSGVO und Hosting in Deutschland heute zählen.
Murnau am Staffelsee - Wenn Akademien, Verbände und Einrichtungen im Gesundheitswesen ihre Seminarorganisation digitalisieren, rückt ein Thema zunehmend in den Mittelpunkt: der Schutz personenbezogener Daten. Teilnehmerlisten, Anmeldungen, Zahlungsdaten und Teilnahmenachweise gehören zu den sensibelsten Informationen im Bildungsbetrieb. Der Softwareanbieter …
… der Zugriff während der Übergaben und der weiteren Prozessschritte kontrolliert. Für Organisationen mit mehreren Standorten oder regelmäßigem Austausch von IT-Hardware lassen sich die Abläufe individuell abstimmen.
Als Grundlage für die Einordnung dienen die Anforderungen der ISO/IEC 21964. Die Norm berücksichtigt unterschiedliche Datenträgerarten sowie Schutzklassen und Sicherheitsstufen für die sichere Vernichtung. Bei Informationen der Schutzklasse 3 ist eine genaue Zuordnung besonders wichtig. Eine HDD kann nicht pauschal mit einer SSD, einem …
… stehen verschlossene Sicherheitsbehälter zur Verfügung. Sie ermöglichen eine kontrollierte Übergabe und einen geschützten Transport bis zur vereinbarten Verarbeitung. Dadurch bleiben die Verantwortlichkeiten entlang des Prozesses nachvollziehbar.
Die technische Planung orientiert sich an der ISO/IEC 21964. Die Norm beschreibt Anforderungen für die sichere Vernichtung verschiedener Datenträger und berücksichtigt dabei Schutzklassen und Sicherheitsstufen. Für Informationen der Schutzklasse 3 ist eine genaue Abstimmung besonders relevant. Eine HDD, eine …
… auf alle Titel, die während der Laufzeit neu erscheinen.Hintergrund des Angebots ist die wachsende Zahl paralleler Regelwerke. Sicherheitsverantwortliche in Unternehmen bearbeiten heute selten eine einzelne Vorschrift. NIS-2, DORA, der Cyber Resilience Act, der EU AI Act sowie ISO 27001 und ISO 42001 greifen ineinander und verlangen Fachwissen über mehrere Themenfelder hinweg. Einzeln angeschafft summiert sich die dafür nötige Fachliteratur schnell auf einen dreistelligen Betrag.„Wer sich nur mit einer Verordnung befasst, kauft ein Buch. Wer für …
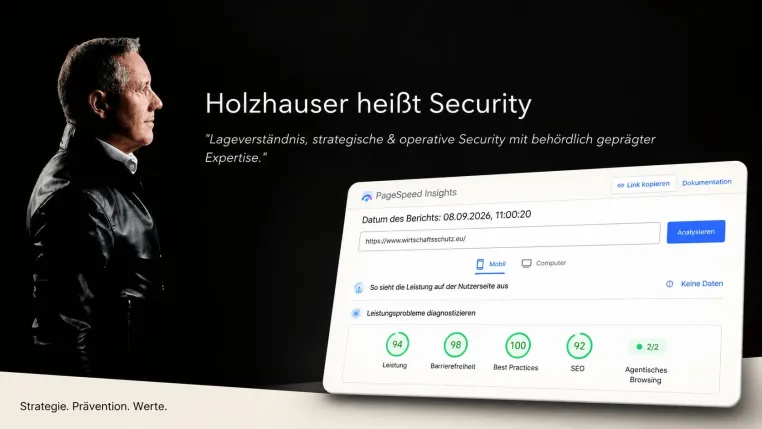
… BudgetFrankfurt am Main, 9. September 2026 – Die TYPO3-Agentur WACON Internet GmbH hat den Webauftritt von Holzhauser Wirtschaftsschutz vollständig neu konzipiert und technisch umgesetzt. Die neue Website präsentiert das Beratungsangebot rund um Wirtschaftsschutz, Informationssicherheit, ISO 27001, TISAX®, NIS2 und Advanced Threat Analytics in einem modernen, reduzierten Design. Durch den gezielten Einsatz generativer KI konnte die individuelle TYPO3-Lösung mit einem für ein kleines Unternehmen wirtschaftlich tragfähigen Aufwand realisiert werden.Holzhauser …
Welche Seminarverwaltungssoftware passt? simplyOrg zeigt im neuen Vergleichsleitfaden die 8 entscheidenden Kriterien für 2026 - von Prozessautomatisierung bis ISO-27001-Zertifizierung.
Murnau am Staffelsee - Seminaranbieter, Akademien und Verbände stehen bei der Digitalisierung ihrer Kursorganisation vor einer wachsenden Auswahl an Softwarelösungen. Doch die Unterschiede zwischen den Systemen sind für Entscheiderinnen und Entscheider oft schwer zu greifen. Mit einem neuen Vergleichsleitfaden schafft der Softwareanbieter simplyOrg Orientierung und …
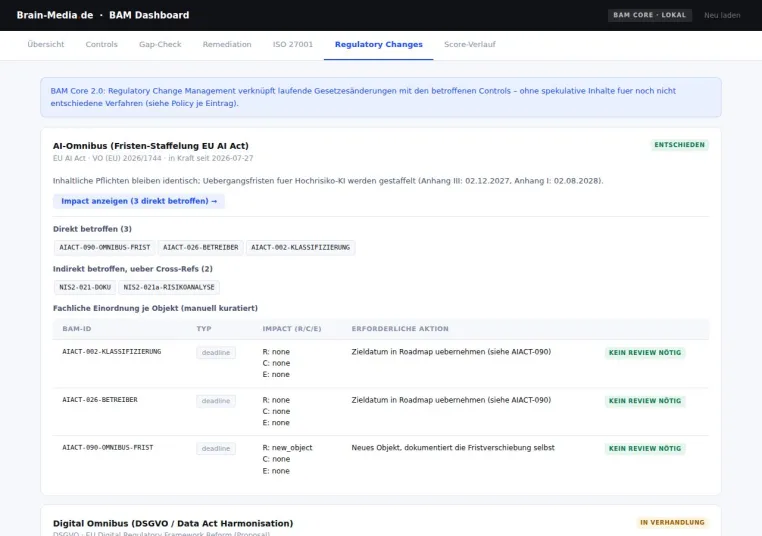
… bedeutete das: von Hand nachpflegen, unter Zeitdruck.Brain-Media.de aus Saarbrücken hat darauf reagiert. Das offene Compliance-Datenmodell BAM Core, das Anforderungen aus NIS-2, DORA, dem Cyber Resilience Act, dem EU AI Act, der DSGVO und ISO 27001 maschinenlesbar strukturiert, wurde um ein Regulatory Change Management erweitert.Der neue Change-Layer verfolgt laufende EU-Gesetzesänderungen als eigenständige Einträge, getrennt von den aktiven Compliance-Objekten. Eine Grundregel verhindert Spekulation: Solange ein Verfahren nicht final entschieden …
Berlin, 01. September 2026Kiwa-Ecobility Experts hat die KI-gestützte Software für Product Carbon Footprints (PCF) von Global Changer nach ISO 14067 und ISO 14040/44 verifiziert. Die Prüfung umfasst die Berechnungsmethodik, den vom Tool erzeugten Studienbericht und die PCF-Software selbst. Das Zertifikat (Conformity Statement) wurde am 27.08.2026 ausgestellt und ist ab sofort öffentlich einsehbar.Damit liegt für die KI-gestützte Berechnung von PCFs mit der Software von Global Changer ein unabhängiger Nachweis für die ISO-Konformität vor. Unternehmen, …
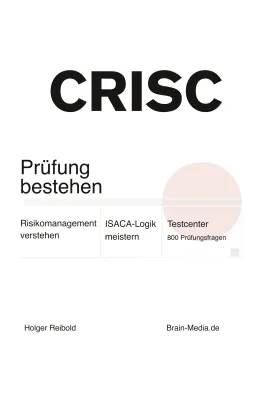
… eine Online-Lernplattform mit 800 Prüfungsfragen bereit, mit Prüfungssimulation, Fortschritts-Tracking und Zeitmodus. Die ersten 100 Fragen sind kostenlos und ohne Registrierung zugänglich. Angesprochen sind Risikomanager, IT-Governance- und Sicherheitsverantwortliche, Compliance-Spezialisten, interne Revisoren und Berater. Ein weiteres Goodie für Käufer: In Vorbereitung befinden sich die 200 wichtigsten Fragen und Antworten als Audio-Download für das Lernen unterwegs. BuchinfoCRISC. Prüfung bestehen. Risikomanagement verstehen. ISACA-Logik meistern. …
… Prüfungsdomänen: AI Governance and Risk mit 33 Prozent, AI Operations mit 46 Prozent und AI Auditing Tools and Techniques mit 21 Prozent der Fragen. Behandelt werden Rollenmodelle der KI-Governance, Modellrisiken und Bias, die Übersetzung von EU AI Act und ISO/IEC 42001 in prüfbare Kontrollen, MLOps und Change Management, Drift-Erkennung, Prompt Injection und Data Poisoning sowie die Berichterstattung.Jedes Kapitel folgt derselben Struktur. Auf den theoretischen Kern folgt ein AI Audit Failure Pattern, also ein wiederkehrendes Muster, an dem KI-Prüfungen …
… Deutschland, als Online-Ressource aufgenommen. Dass Datenschutz hier kein Nebenschauplatz ist, hat einen Grund: Hinter Wunschlern steht Neuvoa, das Unternehmen von Martin Torshizi Moghaddam für sichere, datenschutzkonforme Lösungen — von KI-Anwendungen über Informationssicherheit nach ISO 27001 bis zu Strategieberatung und Projektmanagement (https://neuvoa.de).Die Inhalte werden durch künstliche Intelligenz erzeugt und dienen als Ergänzung zum Lernen — mit dem ehrlichen Hinweis, dass trotz sorgfältiger Entwicklung Fehler auftreten können. Der Einstieg …
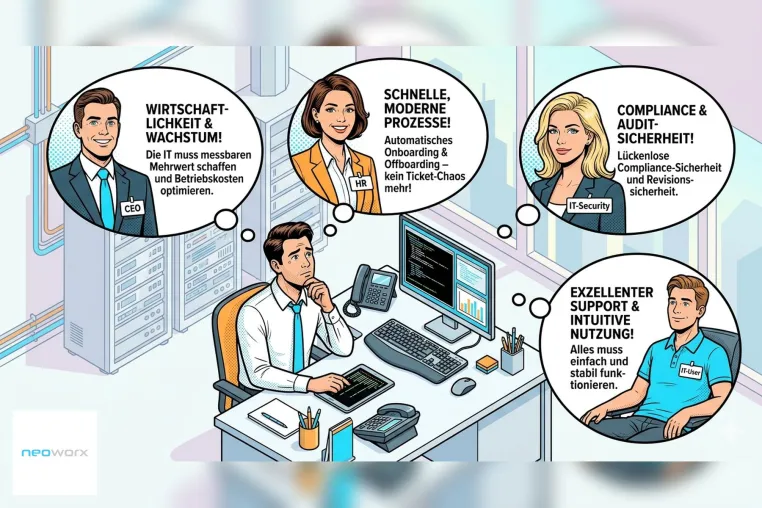
PressemitteilungKostenlose Starter Edition: neoworx macht Identity Governance für den Mittelstand zugänglich Eschborn, 25.08.2026 – Verwaiste Benutzerkonten, manuelle Berechtigungsvergabe, unübersichtliche Ticket-Prozesse und steigende Anforderungen durch NIS2, ISO 27001 oder Datenschutzvorgaben: Viele mittelständische Unternehmen wissen, dass sie beim Thema Identity & Access Management handeln müssen. Gleichzeitig fehlen oft Zeit, Ressourcen oder passende Lösungen für den Einstieg.Genau hier setzt die neoworx GmbH mit ihrer Starter Edition des …
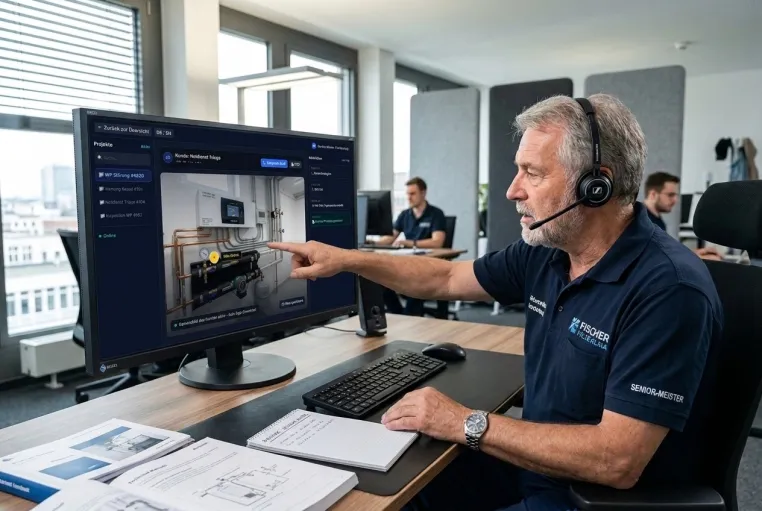
… um bis zu 60 Prozent gesenkt.Die First-Time-Fix-Rate (FTFR): Fährt der Techniker auf Verdacht los, fehlt vor Ort oft das spezifische Ersatzteil. Wird das Problem vorab visuell gesichtet, klettert die Erstlösungsquote auf über 85 Prozent.Der Datenschutz (ISO-27001): Der in der Praxis oft gängige, rechtlich aber fatale Rückgriff auf die unsichere WhatsApp-Grauzone wird durch eine 100 % DSGVO-konforme Verbindung (Server-Hosting in Deutschland) ersetzt.Nachhaltigkeit und ESG: Anstelle eines hohen CO2-Ausstoßes durch unnötig rotierende Service-Flotten …
… zum Einsatz kommen.
Die Entscheidung für einen professionellen Dienstleister wie BGN bringt eine Reihe handfester Vorteile mit sich, darunter die hohe Fachkompetenz der regelmäßig geschulten Mitarbeiter, die Zertifizierung nach internationalen Standards wie ISO 9001 für Qualitätsmanagement und ISO 14001 für Umweltmanagement, die den Einsatz umweltfreundlicher Reinigungsmittel und verantwortungsvollen Umgang mit Ressourcen dokumentiert, sowie die beeindruckende Flexibilität bei der Terminvereinbarung mit kurzfristiger Verfügbarkeit, bei Bedarf sogar …
… Full-Service-Anbieter inklusive Beratung, Konzeption, Installation, Content-Design und -management sowie laufendem Support von reinen Hardware-Anbietern abzugrenzen. Auf Basis dieser Strategie verweist das Unternehmen auf deutschlandweit über 125.000 Installationen, die nach den ISO-Richtlinien 9001, 27001 sowie 14001 zertifiziert sind. Zur Sicherstellung der Anforderungen an die Datensicherheit betreibt das Unternehmen eine DSGVO-konforme Cloud in Deutschland.
"Die Beschaffung qualitativ hochwertiger Displays für unterschiedlichste Anforderungen ist nicht …
… Multi-Faktor-Authentifizierung, Verschlüsselung, VPN, Security Operations Center, Patch-Management, IAM, PAM, CIAM sowie modernen Cloud-Sicherheitsansätzen wie SASE und CSPM.Im Compliance-Bereich deckt der Wissensbereich die relevanten Regelwerke vollständig ab - von der DSGVO über die NIS2-Richtlinie, ISO/IEC 27001 und den BSI IT-Grundschutz bis zu branchenspezifischen Anforderungen wie TISAX für die Automobilindustrie, DORA für den Finanzsektor, KRITIS für Betreiber kritischer Infrastrukturen sowie dem Cyber Resilience Act für digitale Produkte. Ergänzt …
TÜV AUSTRIA bestätigt Qualitäts- und Informationssicherheits-Managementsysteme für die SAP-Beratungsleistungen in Deutschland und Österreich Walldorf/Wien, August 2026. Die WCA Walldorf Consulting GmbH und die Walldorf Consulting Austria GmbH sind nach EN ISO 9001:2015 und ISO/IEC 27001:2022 zertifiziert. Die TÜV AUSTRIA GMBH hat die Managementsysteme für Qualität und Informationssicherheit geprüft und die Zertifikate mit Erstzertifizierung vom 22. Mai 2026 ausgestellt. Der zertifizierte Bereich umfasst die Beratung sowie die Anpassung, Entwicklung …
… Industrieumgebungen.bamero begleitet seit mehr als 13 Jahren Industrieunternehmen wie Bosch und Liebherr bei Prozessdigitalisierung, Enterprise-Architecture Management und IT-Servicemanagement – und setzt als Selected Partner auf Lovable: das erste Framework mit SOC-2-Type-2-, ISO- und AIUC-1-Zertifizierung.„Industrieunternehmen haben die Use Cases. Was ihnen fehlt, ist ein strukturierter Weg, KI-Entwicklungsgeschwindigkeit in ihre IT-Governance zu integrieren – mit echtem Code, Datensouveränität und ohne Tool-Abhängigkeit", sagt Florian Kurz, CEO …
… und die 5 POINT AGteamspace ist eine Unternehmenssoftware für Dienstleister, die Projekte, Zeiterfassung, Abrechnung, CRM, Ticketsystem und Personalverwaltung in einer Anwendung führt. Entwickelt und betrieben wird sie von der 5 POINT AG, einer 1999 gegründeten Aktiengesellschaft aus Darmstadt. Rund 400 Unternehmen mit über 20.000 Nutzern im deutschsprachigen Raum arbeiten mit der Software. Entwickelt wird in Darmstadt, betrieben wird in einem nach ISO/IEC 27001 zertifizierten Rechenzentrum in Frankfurt am Main. Weitere Informationen: teamspace.
… und Verhandlungsführung. Die Ersu Consulting GmbH begleitet Agenturen, Berater, B2B-Dienstleister und Mittelständler im DACH-Raum bei planbarem Wachstum — mit über 570 betreuten Unternehmern und über 17 erzielten Branchen-Preisen, Auszeichnungen und Awards. Das Unternehmen ist auf Basis der ISO 9001 zertifiziert, als Beratungsunternehmen bei der BAFA gelistet und vielfach ausgezeichnet, unter anderem als „Top 100 Unternehmer 2024“ und mit dem Deutschen Agenturpreis. Mit der EU AI Act Beratungsstelle erweitert die Gruppe seit Juli 2026 ihr Kernangebot …
… liegt im Anschluss als durchsuchbares Protokoll vor, ohne manuelle Nacharbeit. Neben dem Übersetzungsnutzen adressiert das auch Dokumentationspflichten und Anforderungen an digitale Barrierefreiheit.Die Verarbeitung erfolgt DSGVO-konform auf Servern in Deutschland. Die TV1 GmbH ist seit 2019 nach ISO 27001 zertifiziert.„Automatische Übersetzung scheitert in der Praxis selten an der Grammatik, sondern am Fachvokabular des Kunden. Genau da setzt das Wörterbuch an", sagt Michael Westphal, Geschäftsführer der TV1 GmbH.Über die TV1 GmbHDie TV1 GmbH mit …
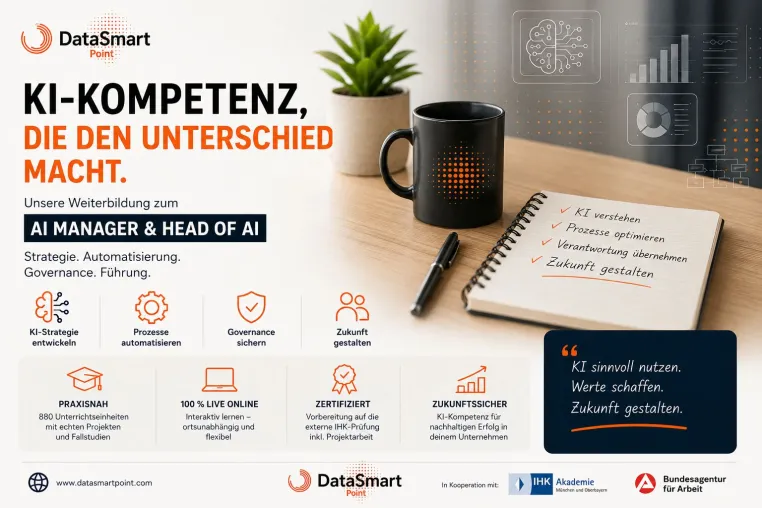
… Weiterbildung vermittelt sowohl technologische Grundlagen als auch strategische Kompetenzen für den Einsatz von KI im Unternehmensumfeld. Zu den Inhalten gehören unter anderem Generative AI, AI Agents, Data Governance, AI Operations, strategisches Prompt Engineering, Change Management, ISO/IEC 42001, EU AI Act sowie die Entwicklung und Steuerung von KI-Projekten. Die fünf aufeinander aufbauenden Module können einzeln oder als vollständiger IHK-Lehrgang absolviert werden. Dabei steht der praktische Einsatz im Mittelpunkt. Die Teilnehmenden arbeiten …
… Tokenisierung, elektronische Signaturen und grenzüberschreitende Vertrauensdienste. Gleichzeitig erleichtert er die Zusammenarbeit mit Schweizer Unternehmen, Finanzmarktakteuren und Technologiepartnern. Mehr als eine SignaturplattformBlockSign versteht elektronische Signaturen nicht als isolierte Funktion, sondern als Teil einer umfassenden Vertrauens- und Nachweisinfrastruktur. Die Plattform verbindet:einfache, fortgeschrittene und qualifizierte elektronische Signaturen,digitale Identitätsprüfung und Human-Verification-Verfahren zum Schutz vor Deepfakes und …
… IT-Service Walter erweitert ISW-ADTools-Portfolio um Schwachstellen-Priorisierung und Just-in-Time-AdministrationEuskirchen, 15.07.2026 — Die IT-Service Walter erweitert ihr ISW-ADTools-Portfolio um zwei Werkzeuge, die zwei zentrale Anforderungen aus NIS2 und BSI IT-Grundschutz adressieren: das Security Advisory Dashboard priorisiert Sicherheitsmeldungen nach realem Risiko und gleicht sie gegen das eigene Produktinventar ab; der ISW PAM JIT Manager vergibt lokale Administratorrechte nur noch zeitlich begrenzt und nachvollziehbar. Beide Tools laufen …
Die sixData GmbH wurde erneut erfolgreich nach der international anerkannten Norm ISO/IEC 27001 zertifiziert. Bereits seit 2017 erfüllt das Unternehmen kontinuierlich die hohen Anforderungen an ein Informationssicherheits-Managementsystem und bestätigt damit seinen konsequenten Anspruch an Datenschutz, Informationssicherheit und die zuverlässige Verarbeitung sensibler Unternehmensdaten.In einer Zeit zunehmender Cyberbedrohungen und wachsender regulatorischer Anforderungen gewinnt Informationssicherheit immer mehr an Bedeutung. Für Unternehmen ist …
… Fertigung am Standort Arnstorf.
Ergonomische Arbeitsplatzsysteme für den dauerhaften 24/7-Einsatz.
Technologische Integration von IT, Energieversorgung und Visualisierung.
Langfristige Investitionssicherheit durch modulare und nachhaltige Systemkonzepte.
Zertifizierte Qualität und Umweltmanagement nach ISO 9001 und ISO 14001.
Gemeinsam die Infrastruktur von morgen gestalten
Die Anforderungen an Verkehrssteuerung und Mobilität wachsen kontinuierlich. Digitalisierung, steigende Verkehrsströme und der Ausbau intelligenter Infrastrukturen erfordern …
… die es ermöglicht, sich schnell über alle relevanten Dienstleistungen zu informieren - von der Abholung und dem Transport ausgedienter IT-Geräte bis hin zur zertifizierten Vernichtung sensibler Datenträger. Dabei stehen die Einhaltung höchster Sicherheitsstandards nach ISO 21964 sowie die vollständige Umsetzung der DSGVO- und NIS2-Richtlinie im Mittelpunkt. Ein zentrales Element der neuen Webseite ist der erweiterte Informationsbereich zur sicheren Datenträgervernichtung. Hier finden Interessierte ausführliche Erläuterungen zu den einzelnen Schutzklassen …
… 100 Mitarbeitenden entwickelt und produziert das Unternehmen seine Lösungen weiterhin in Niederbayern und bekennt sich bewusst zum regionalen Wirtschaftsstandort.
Qualität, Innovation und Nachhaltigkeit bilden dabei die Grundlage des unternehmerischen Handelns. Knürr ist nach ISO 9001 (Qualitätsmanagement) und ISO 14001 (Umweltmanagement) zertifiziert und veröffentlicht freiwillig einen Nachhaltigkeitsbericht nach dem Deutschen Nachhaltigkeitskodex.
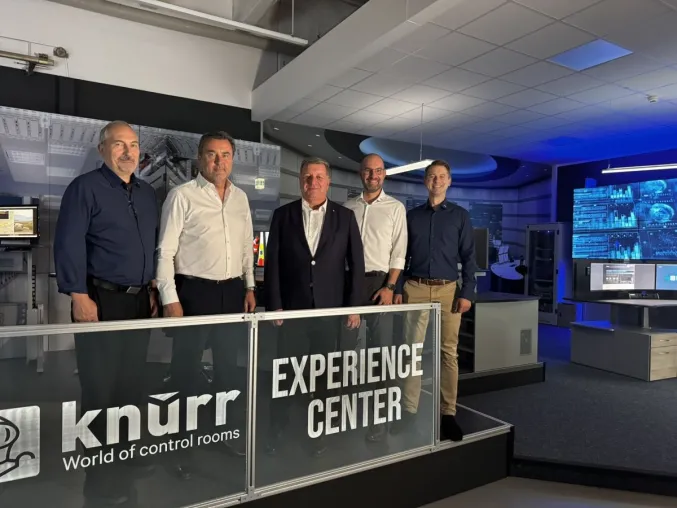
Mit dem neuen Experience Center unterstreicht die Knürr GmbH ihren Anspruch, die Zukunft moderner …