openPR bei Google bevorzugen.
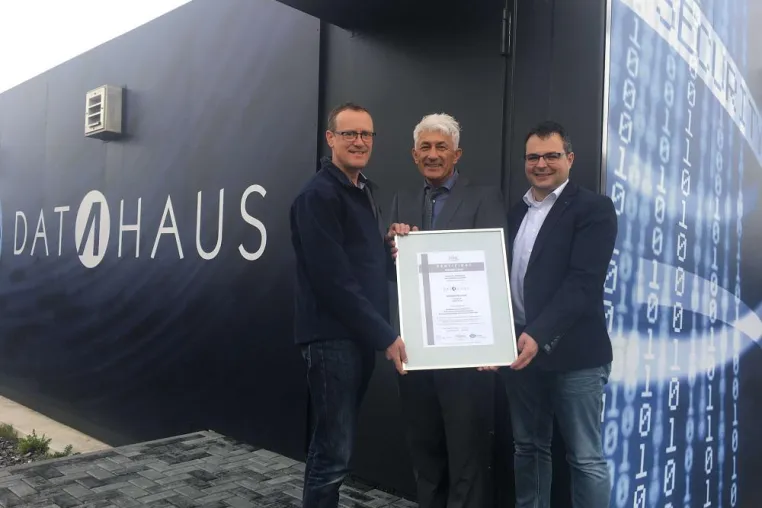
(openPR) (München, 22.04.2026) Die CIB software GmbH hat die ISO 27001-Zertifzierung erhalten und stärkt damit nachweislich ihre Informationssicherheitsstandards. Die Zertifizierung durch die British Standards Institution bestätigt, dass CIB ein Informationssicherheitsmanagementsystem (ISMS) nach internationalem Standard betreibt und kontinuierlich weiterentwickelt.
Datenschutz und Informationssicherheit als Priorität
Vertraulichkeit, Verfügbarkeit und Integrität haben bei CIB einen hohen Stellenwert. Für Kunden im öffentlichen Sektor sowie in der Finanzwirtschaft ist nachweisbare Informationssicherheit eine grundlegende Voraussetzung. Mit der ISO-27001-Zertifizierung wird dieser Anspruch nun auch extern überprüfbar.
Zum Schutz sensibler Daten setzt CIB umfassende technische und organisatorische Maßnahmen um. Bereits seit 2024 verfügt das Unternehmen über ein TISAX®-Assessment-Ergebnis (Label), das auf der ENX-Plattform für berechtigte Kunden und Partner in der Automobilbranche einsehbar ist. TISAX® orientiert sich an den Anforderungen von ISO/IEC 27001 und ergänzt diese um branchenspezifische Aspekte. Das etablierte Informationssicherheitsmanagementsystem (ISMS) bildet dabei die zentrale Grundlage für das TISAX-Assessment.
Die Zertifizierung nach ISO/IEC 27001 bestätigt, dass CIB Risiken systematisch identifiziert, bewertet und reduziert und damit ein belastbares Fundament für sichere digitale Prozesse schafft – insbesondere in stark regulierten Branchen und bei dokumentbasierten Geschäftsprozessen.
„Informationssicherheit ist eine zentrale Voraussetzung für Vertrauen in digitale Geschäftsprozesse“, sagt Antje Bauer, Geschäftsführerin der CIB software GmbH. „Als Digitalisierungspartner zahlreicher Ämter und Dienststellen in der öffentlichen Verwaltung sowie von über 900 Banken und Finanzdienstleistern, die unsere Lösungen nutzen, setzen wir seit über 35 Jahren konsequent gesetzliche Anforderungen um. Mit der ISO-27001-Zertifizierung schaffen wir eine transparente und überprüfbare Grundlage für unsere Sicherheitsmaßnahmen.“
Sicherheit gewährleisten, Vertrauen schaffen
In einer zunehmend sicherheitskritischen digitalen Landschaft stehen Zertifizierungen wie ISO/IEC 27001 für eines: Vertrauen.
Georg Hatzelmann, Geschäftsführer der CIB software GmbH, betont: „Wir sind ein vertrauenswürdiger Partner. Als Anbieter hochinnovativer Digitalisierungslösungen mit künstlicher Intelligenz für die Erzeugung, Bearbeitung, den Schutz und die Weitergabe von Dokumenten ist Informationssicherheit ein zentraler Bestandteil unserer Leistungen. Gerade bei Projekten mit sensiblen Daten, kritischer Infrastruktur oder öffentlichen Auftraggebern ist ein zertifiziertes Informationssicherheitsmanagementsystem ein entscheidender Faktor. Sie steht für unsere Zuverlässigkeit und Seriosität.“
Kontinuierliche Verbesserung als Prinzip
Für CIB ist die ISO 27001-Zertifizierung kein Endpunkt, sondern Teil eines kontinuierlichen Verbesserungsprozesses, der seit der Gründung im Jahr 1989 fest in der Unternehmenspraxis verankert ist.
Das Unternehmen wird sein Informationssicherheitsmanagement kontinuierlich weiterentwickeln, Risiken aktiv überwachen und Sicherheitsmaßnahmen regelmäßig überprüfen. So stellt CIB sicher, dass Kunden auch künftig auf verlässliche, sichere und regelkonforme digitale Prozesse vertrauen können.