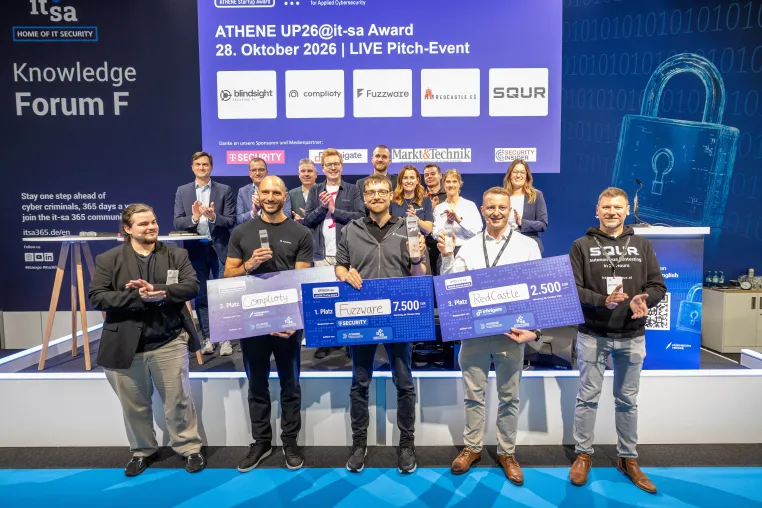
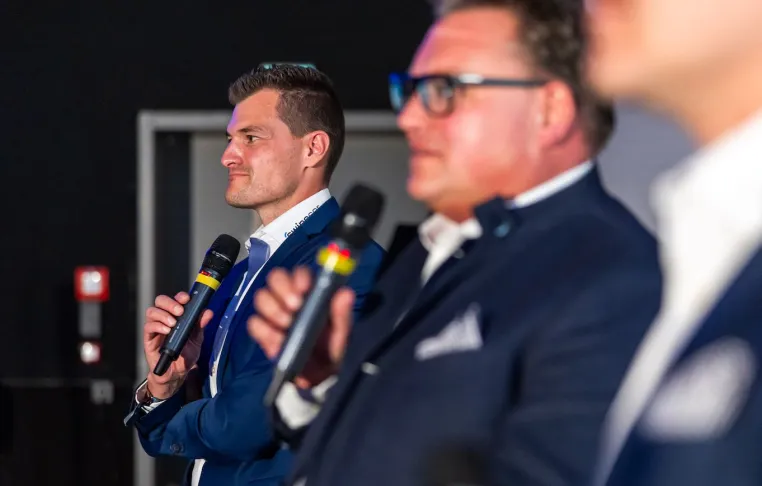
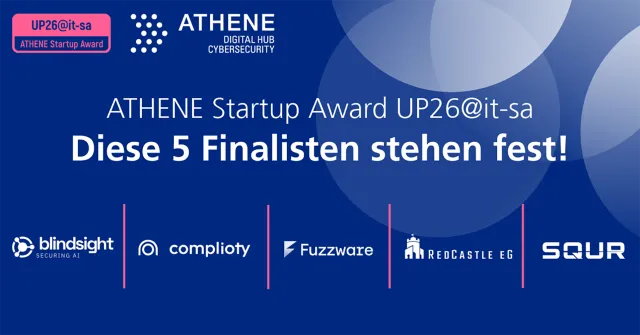
… zur Testung von eingebetteten Systemen. Complioty aus München belegte den 2. Platz und erhielt 5.000 Euro für eine CRA-Compliance-Lösung. Der 3. Platz ging an Redcastle aus Heubach. Für sein Mittelstands-SOC erhielt das junge Unternehmen ein Preisgeld von 2.500 Euro. Die besten Cybersecurity Startups der DACH-Region Am 28. Oktober 2026 wurde der ATHENE Startup Award zum neunten Mal im Rahmen der it-sa Expo&Congress verliehen. Auf der großen Messe-Bühne pitchten die fünf Startup-Finalisten vor Fachpublikum und Jury um den Sieg. Nach jedem Pitch …
… Sichere Ladeinfrastruktur für Elektrofahrzeuge“) wurde erfolgreich abgeschlossen. Gemeinsam mit der Ostbayerischen Technischen Hochschule Regensburg und der asvin GmbH hat die chargeIQ GmbH an Lösungen gearbeitet, die Ladeinfrastruktur widerstandsfähiger gegenüber Cyberangriffen machen und einen zuverlässigen Betrieb unterstützen sollen.Mit der zunehmenden Vernetzung von Elektrofahrzeugen, Ladestationen, Backend-Systemen und Energienetzen steigen auch die Anforderungen an die Cybersicherheit. ReSiLENT untersuchte deshalb, wie Sicherheitsrisiken frühzeitig …
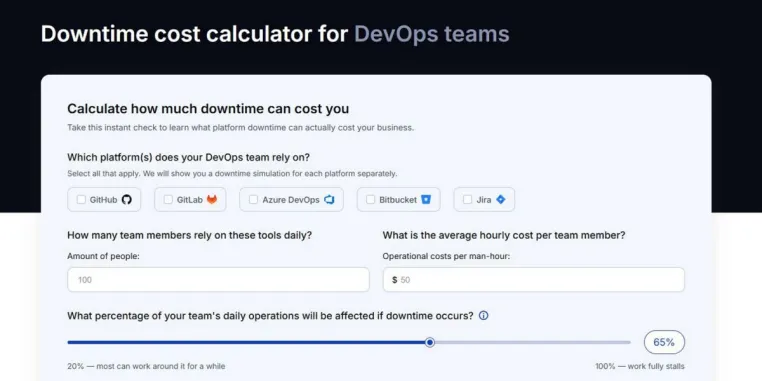
Basierend auf realen Ausfalldaten ermöglicht das neue interaktive Tool Unternehmen, verborgene Ausfallverluste zu quantifizieren und ihre Cyber-Resilienz in wenigen Minuten zu bewerten.
Da Unternehmen zunehmend auf DevOps-Plattformen setzen, löst sich die Illusion einer ununterbrochenen Verfügbarkeit auf. Um die oft ignorierten finanziellen und reputationsbezogenen Folgen von Ausfällen bei DevOps-Plattformen offenzulegen, hat GitProtect.io seinen Downtime Cost Calculator for DevOps (Kostenrechner für Ausfallzeiten) auf den Markt gebracht.
Störungen …
PROBE steht für „Pilotstudie zur Risikoanalyse Online exponierter Betriebe und Einrichtungen“. In Kooperation mit der Allianz für Cyber-Sicherheit (ACS) untersucht das Fraunhofer FKIE öffentlich aus dem Internet erreichbare Systeme von Unternehmen, Kommunen, Kliniken und weiteren Einrichtungen aktiv auf Schwachstellen und Sicherheitslücken. Geprüft wird ausschließlich der vorab vereinbarte Umfang, zudem haben die Teilnehmer jederzeit die Möglichkeit, die Prüfung abzubrechen. Interessierte Organisationen können bis zum 15. November 2026 ihr Interesse …
… Düsseldorf erstmals die AI Week Düsseldorf statt. Der Startup-Inkubator STARTPLATZ und das KI-Team der ECODYNAMICS GmbH laden an fünf Tagen dazu ein, Künstliche Intelligenz nicht nur kennenzulernen, sondern selbst anzuwenden.Die Themen reichen von KI-Praxis in Unternehmen über lokale KI-Modelle und Cyber Security bis zu Vibe Coding und Creative AI. Angesprochen sind Fach- und Führungskräfte aus Unternehmen und Verwaltung, am Freitag zusätzlich Kreative und Agenturen. Wer bis zum 25. Oktober 2026 bucht, zahlt im Super Early Bird 150 Euro für den Tagespass …
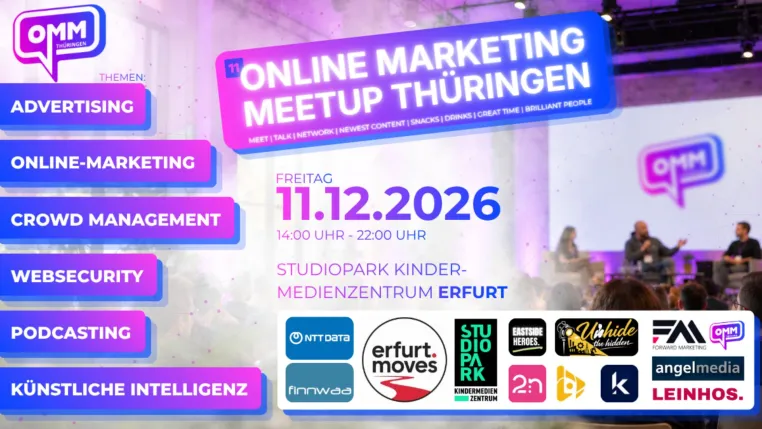
… er Erfahrungen aus Bildungsprojekten, Projektmanagement und praktischer Community-Arbeit. Sein Antrieb: Menschen zusammenbringen, Potenziale entfalten und gemeinsam etwas bewegen.17:15 Uhr - 18:45 Uhr - Snack, Drink, Meet, Talk, Networking - Zeit für Euch!18:45 Uhr - 19:30 Uhr - Cyber- & Websecurity 2027 - Entwicklungen im KI-Zeitalter, Pierre Corell, Lead Consultant Cybersecurity PMO, NTT DATA Europe & LatamAls Lead Consultant und Project Manager im Bereich Cybersecurity PMO bei NTT DATA Europe & Latam verbindet er fundiertes Wissen …
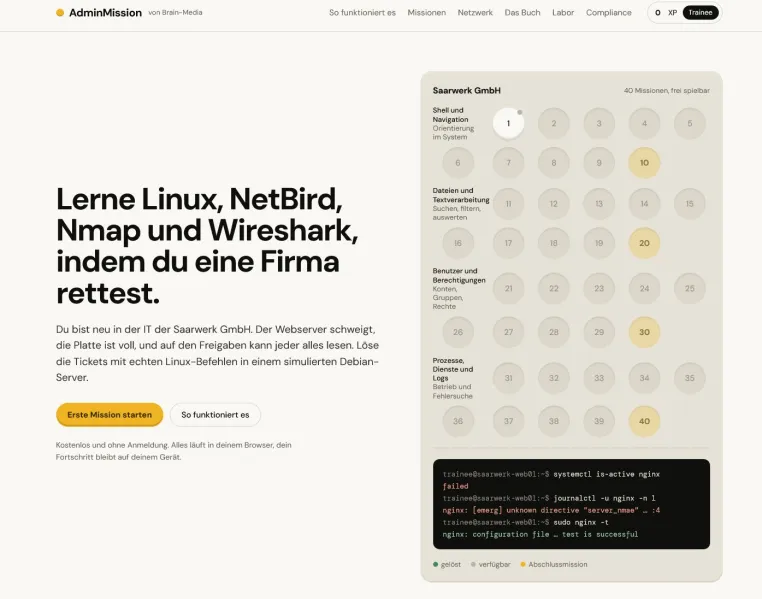
… Mitschnitte aus, entdecken Klartext-Passwörter und einen fremden DHCP-Server und betreiben ein Zero-Trust-Netz über die REST-API. Bewertet wird der Zustand des Systems, nicht die eingetippten Befehle.Neu ist ComplianceMission mit 20 Missionen zu NIS-2 und 20 zum Cyber Resilience Act. In einer eigenen Compliance-Konsole arbeiten Nutzer mit Akte, Gesetzestexten, Registrierung, Fristenuhr und Meldeformularen. Sie klären, ob ein Maschinenbauer unter das BSI-Gesetz fällt, holen die Registrierung nach, bestimmen den Zeitpunkt der Kenntnis eines Ransomware-Vorfalls …
Paris, 20. Oktober 2026 – WALLIX (Euronext: ALLIX), europäischer Anbieter von Cybersecurity-Software mit Fokus auf Identity & Access Management (IAM) und führend im Bereich Privileged Access Management (PAM), stellt WALLIX Sovereign Identity Access vor. Die neue Lösung für das Identitäts- und Zugriffsmanagement soll Unternehmen mehr Kontrolle über ihre digitalen Ressourcen geben und sie unabhängiger von einzelnen Technologieanbietern machen. Denn angesichts wachsender Cyberbedrohungen, neuer regulatorischer Anforderungen und zunehmender technologischer …
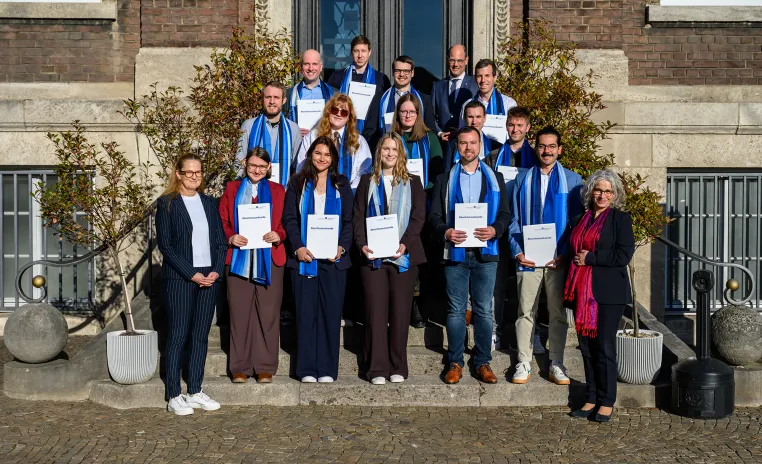
Mönchengladbach. Gelöschte Chats, verschlüsselte Festplatten, anonyme Angriffe aus dem Netz: Wo andere verzweifeln, beginnt für die Absolventinnen und Absolventen des Bachelorstudiengangs Digitale Forensik am Cyber Campus NRW (CCNRW) die Arbeit. Der erste Jahrgang der Cyberkriminalist:innen hat in den vergangenen Jahren gelernt, digitale Spuren und Beweise zu sichern und nun das Studium abgeschlossen. Unter den 20 Graduierten sind elf Polizistinnen und Polizisten des Landes Nordrhein-Westfalen, die sich berufsbegleitend qualifiziert haben. Bei der …
… IT-Beauftragte
Dortmund, 12. Oktober 2026. Firewall erneuert, Backup geprüft, Belegschaft gegen Phishing geschult: Auf dem Papier haben viele Unternehmen ihre IT-Sicherheit im Griff. In der Realität sind vor allem KI-gesteuerte Angriffe kaum noch abzuwehren. So folgt nach einem erfolgreichen Cyberangriff die Frage: Wie konnte das passieren und können sich Unternehmen noch schützen? Beim ersten Cyber Security Open Exchange, der von der Dortmunder Cybersense GmbH präsentiert wird, diskutieren Experten, Autoren und Entscheider über die neuen Wege, …
… kontinuierlich weiter, um auch neue und dynamische Angriffsmuster frühzeitig zu erkennen. Mit 32Guards analysiert NoSpamProxy beispielsweise E-Mail-Metadaten, erkennt übergreifende Auffälligkeiten und Muster und identifiziert auf dieser Basis neue Malware-Trends, Spam-Attacken und weitere Cyber-Bedrohungen.Wie wirksam dieser mehrstufige Ansatz in der Praxis ist, zeigt unter anderem der aktuelle VBSpam-Test von Virus Bulletin: NoSpamProxy erreichte dort im öffentlichen Vergleich das stärkste Gesamtergebnis, erkannte 99,995 Prozent der Phishing-E-Mails …
Das Fraunhofer SIT bietet seine Cybertrainings auf der ATHENE Cyber Range jetzt auch am neuen Standort in Heilbronn an. Am Fraunhofer Heilbronn Forschungs- und Innovationszentrum (HNFIZ) für Cybersicherheit können Unternehmen und Behörden ab sofort in einer Simulationsumgebung lernen, Cyberangriffe frühzeitig zu erkennen und abzuwehren. Das Angebot wird durch die Dieter-Schwarz-Stiftung gefördert.Cyberangriffe können heute sämtliche Prozesse in Unternehmen oder Behörden zum Erliegen bringen. Oft führen sie auch zur Veröffentlichung vertraulicher …
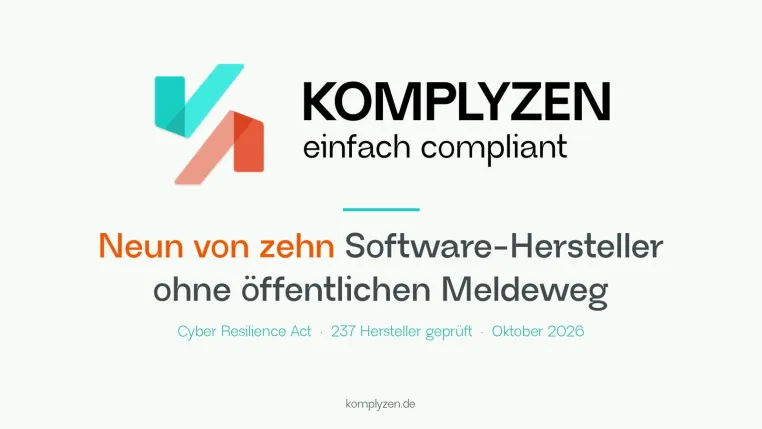
… Bei 216 davon, neun von zehn, führt kein öffentlicher Weg zu der Stelle, die eine Schwachstelle im Produkt entgegennimmt. Für betroffene Hersteller bietet Komplyzen eine Standortbestimmung zum Festpreis an.Berlin, 08. Oktober 2026. Seit dem 11. September 2026 gilt die Meldepflicht des Cyber Resilience Act (CRA): Wer Software unter eigenem Namen in der EU ausliefert, muss eine aktiv ausgenutzte Schwachstelle innerhalb von 24 Stunden an die ENISA und das zuständige nationale CSIRT melden, auch für Produkte, die schon seit Jahren im Markt sind. Die …
… Rahmen der prestigeträchtigen Marie-Skłodowska-Curie-Maßnahmen (MSCA) unter dem EU-Forschungsprogramm Horizon Europe gefördert wird. Das Projekt startet im Oktober 2026.Federführend ist das Fachgebiet Meeresforschung der Universität Helsinki. Für die TU Hamburg sind die Institute Networked Cyber-Physical Systems (NCPS) mit Prof. Olaf Landsiedel und das Institute for Autonomous Cyber-Physical Systems (ACPS) mit Prof. Bernd-Christian Renner vertreten. Während Prof. Landsiedel die Expertise zu KI und Informatik einbringt, verstärkt Prof. Renner das …
… des Unternehmens. Mitarbeiter werden eingeladen, bewegen sich auf ihren jeweiligen Fach- und Entscheidungsebenen und können gezielt mit passenden Ansprechpartnern anderer Unternehmen gematcht werden. Im Interview erklärt Dr. Alexander Chaloupka, warum dieser Ansatz gerade bei HR, Personalsuche, Cyber Security und IT völlig neue Möglichkeiten eröffnet – und welche Rolle Malls, swipecoins und swipeTop dabei spielen. Redaktion: Herr Dr. Chaloupka, LinkedIn, XING und andere Business-Netzwerke beginnen fast immer mit einer Person. swipecor geht bewusst …
… die OTH Regensburg Berufstätige dabei, technologische Entwicklungen besser zu verstehen und deren Potenziale für das eigene Arbeitsumfeld zu nutzen.Die Weiterbildung vermittelt praxisnahes Wissen zu Themen wie Programmierung mit Python, Data Science, Datenbanken, Prozessautomatisierung, Cyber Security sowie Künstlicher Intelligenz und Maschinellem Lernen. Die Teilnehmenden lernen aktuelle Technologien nicht nur theoretisch kennen, sondern wenden sie direkt in Übungen und Projekten an. „Mit dem Microcredential Technology Skills for Business Professionals …
… das Unternehmen eine Hardware-Appliance als schlüsselfertige All-in-one-Lösung aus Software, Rechenleistung sowie integriertem Speicher für Backups an. Mit dem bootfähigen Wiederherstellungsmedium Xopero Sphere Recovery Drive können im Ernstfall nach einem Cyber-Angriff oder einem Systemabsturz beschädigte Systeme insbesondere in kritischen OT-Umgebungen sofort wieder hochgefahren werden.
GitProtect, das weltweit eingesetzte Werkzeug für DevOps- und SaaS-Datensicherung, ermöglicht spezialisierte und automatisierte Backups für moderne Entwicklungsumgebungen …
Brain-Media.de hat mit Compliance Trace ein öffentliches Verzeichnis stabiler Bezeichner für regulatorische Anforderungen veröffentlicht. Es umfasst 59 Einträge zu NIS-2, DORA, Cyber Resilience Act, EU AI Act und DSGVO sowie frameworkübergreifende Objekte. Die Nutzung ist kostenfrei, das Datenmodell steht unter CC BY-SA 4.0.Anlass ist eine Lücke im Arbeitsalltag von Prüfern, Beratern und Sicherheitsverantwortlichen. Dieselbe Pflicht trägt in jedem Dokument einen anderen Namen. Eine Zugriffskontrolle nach dem Minimalprinzip steht in vier Prüfberichten …
Brain-Media.de hat die erste Ausgabe von Compliance Delta veröffentlicht. Der öffentliche Änderungsdienst verfolgt Änderungen an NIS-2, DORA, Cyber Resilience Act und EU AI Act und ordnet sie den betroffenen Anforderungen zu, benannt über die stabilen Bezeichner des Brain-Media Audit Model. Ausgabe 1 behandelt drei Vorgänge, zwei davon mit Handlungsbedarf.Seit dem 11. September 2026 gilt Art. 14 des Cyber Resilience Act. Hersteller müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle in drei Stufen melden: Frühwarnung binnen 24 Stunden, …
… unterstützt die GOB Software & Systeme GmbH & Co. KG Unternehmen dabei, ihre IT-Sicherheit systematisch entlang eines Zero-Trust-Ansatzes weiterzuentwickeln. Der strukturierte Fahrplan hilft, Risiken zu reduzieren, Sicherheitsmaßnahmen gezielt zu priorisieren und langfristig Cyber-Resilienz aufzubauen. Die GOB hat ein Konzept für einen strukturierten Sicherheitsfahrplan entwickelt, das Identitäten, Geräte, Anwendungen und Daten ganzheitlich schützt und langfristige Cyber-Resilienz schafft. Krefeld, 14.09.2026– Cyberangriffe zählen heute zu den …
… EU-Regulatorik, Informationssicherheit und KI-Governance sowie auf alle Titel, die während der Laufzeit neu erscheinen.Hintergrund des Angebots ist die wachsende Zahl paralleler Regelwerke. Sicherheitsverantwortliche in Unternehmen bearbeiten heute selten eine einzelne Vorschrift. NIS-2, DORA, der Cyber Resilience Act, der EU AI Act sowie ISO 27001 und ISO 42001 greifen ineinander und verlangen Fachwissen über mehrere Themenfelder hinweg. Einzeln angeschafft summiert sich die dafür nötige Fachliteratur schnell auf einen dreistelligen Betrag.„Wer …
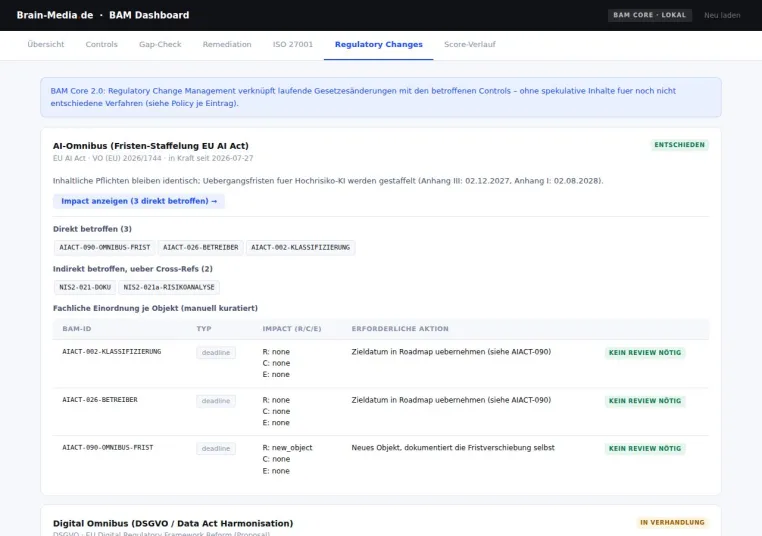
… dem bis dahin geltenden Stichtag. Für Unternehmen mit statischen Compliance-Checklisten bedeutete das: von Hand nachpflegen, unter Zeitdruck.Brain-Media.de aus Saarbrücken hat darauf reagiert. Das offene Compliance-Datenmodell BAM Core, das Anforderungen aus NIS-2, DORA, dem Cyber Resilience Act, dem EU AI Act, der DSGVO und ISO 27001 maschinenlesbar strukturiert, wurde um ein Regulatory Change Management erweitert.Der neue Change-Layer verfolgt laufende EU-Gesetzesänderungen als eigenständige Einträge, getrennt von den aktiven Compliance-Objekten. …
… Künstlicher Intelligenz. Die Ergebnisse decken sich mit dem, was wir täglich im Mittelstand erleben.Die Frage lautet nicht mehr: „Cloud – ja oder nein?“, sondern „Wie setzen wir sie sicher, wirtschaftlich und strategisch ein?“ Investitionsentscheidungen hängen zunehmend von Cyber Security, Compliance und digitaler Souveränität ab. Ein klares Zeichen, dass Digitalisierung im Mittelstand heute fester Bestandteil der Unternehmensstrategie ist, auch wenn bei der Umsetzung in vielen Unternehmen noch Lücken bestehen.Mit der wachsenden Bedeutung der Cloud steigen …
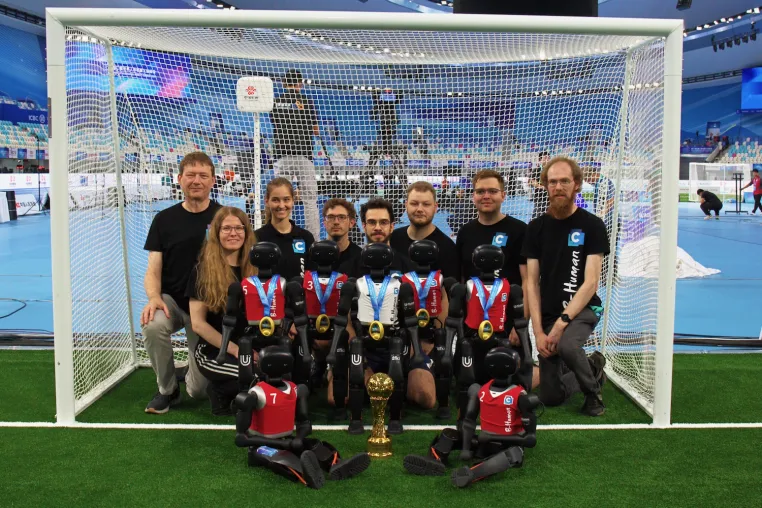
… German Open im März und bei der RoboCup-Weltmeisterschaft im Juli in Südkorea hatte das Team aus Bremen den ersten Platz belegt.Über B-HumanB-Human ist ein gemeinsames Projekt der Universität Bremen und des von Prof. Dr. Rolf Drechlser geleiteten DFKI-Forschungsbereichs Cyber-Physical Systems. Mit zahlreichen nationalen und internationalen Titeln zählt das Team zu den erfolgreichsten in der Geschichte des RoboCup.Das Team wird wissenschaftlich betreut von Dr. Thomas Röfer (DFKI) und Dr. Tim Laue (Universität Bremen).Hauptsponsor ist seit 2017 die …
Die fünf Finalisten decken ein breites Spektrum aktueller Cybersecurity-Herausforderungen ab – von der Absicherung von KI-Systemen über hardwarenahe IT-Sicherheitstests und KI-gestütztes Pentesting bis hin zu CRA-Compliance für den Maschinenbau und Security-Monitoring für den Mittelstand:Fuzzware (Bochum): Effiziente Sicherheitstests für Embedded-Software. Durch ein skalierbares und neuartiges Fuzzing-Testverfahren lassen sich Schwachstellen in Embedded-Software frühzeitig identifizieren und Schwachstellen schneller beseitigen.SQUR (Weingarten): …
Phishing gehört seit Jahren zu den häufigsten Einfallstoren für Cyberangriffe. Das Prinzip ist unverändert: Angreifer täuschen eine vertrauenswürdige Person oder Organisation vor, um Opfer zur Eingabe von Zugangsdaten, zur Freigabe einer Anmeldung, dem Öffnen eines Anhangs oder einer Zahlungsausführung zu bewegen. Verändert haben sich allerdings Qualität, Geschwindigkeit und Reichweite solcher Angriffe. Die zunehmende Verbreitung von Künstlicher Intelligenz (KI) ermöglicht es, große Datenmengen auszuwerten, glaubwürdige Nachrichten zu formulieren …
… hinter dem gewonnenen Award dementsprechend mehr als eine bedeutende, persönliche Auszeichnung aus der Wissenschaftscommunity. Dem Informatik-Professor ist die damit verbundene Signalwirkung wichtig. Trotz des KI-Booms bleibe die Informatik unverzichtbar, insbesondere im Bereich Cyber- und Informationssicherheit. Unternehmen zum Beispiel benötigten dringend Fachkräfte, die sichere Authentifizierungs und Schutzsysteme entwickeln und implementieren.„An der Bergischen Universität geht es uns genau darum: unsere digitale Zukunft sicher zu gestalten. …
… müssen Unternehmen für den Einsatz schaffen? Und was lässt sich aus bestehenden Projekten für die eigene Umsetzung lernen?Das Themenspektrum reicht von Automatisierung und Robotik über Predictive Maintenance und Qualitätssicherung bis zu Cyber Security, Dateninfrastruktur und industrieller Transformation. Keynotes, Praxisvorträge, Masterclasses und Live-Demonstrationen bringen unterschiedliche Perspektiven aus Unternehmen, Technologie und Forschung zusammen.„Gerade in der Robotik wird sichtbar, wie eng Künstliche Intelligenz und industrielle Wertschöpfung …
… strukturiert in sieben Themenbereiche, ergänzt durch mehr als 50 vertiefende Glossar-Einträge zu konkreten Technologien, Bedrohungsformen, Schutzmaßnahmen und Compliance-Anforderungen.Stuttgart, [17.08.2026] - IT-Sicherheit ist kein Randthema mehr, das allein die IT-Abteilung betrifft. Cyberangriffe richten sich längst nicht mehr nur gegen Großkonzerne, Kaufentscheidungen für Sicherheitslösungen werden auf Geschäftsführer- und Vorstandsebene getroffen, und regulatorische Anforderungen wie NIS2, DSGVO oder der Cyber Resilience Act machen IT-Sicherheit …
Der Osnabrücker IT-Dienstleister pco präsentiert auf Europas größter Cyber Security-Messe sein Security Operations Center mit deutschsprachigen Analyst:innen, einen selbst entwickelten HoneyPot sowie ganzheitliche Beratungsleistungen rund um Information Security, Business Continuity und Compliancethemem wie NIS-2 und CRA.Osnabrück, [30. Juli 2027] – Cyber-Angriffe werden immer schneller, automatisierter und schwerer erkennbar. Gleichzeitig stehen Unternehmen unter zunehmendem Druck, Cyber-Bedrohungen frühzeitig zu identifizieren, Sicherheitsvorfälle …
… andere Hersteller verfügbarEin weiterer Schwerpunkt auf der it-sa 2026 wird 32Guards sein. Die von NoSpamProxy entwickelte Anti-Malware-Intelligenz analysiert Metadaten von E-Mails, erkennt Muster übergreifend und identifiziert neue Malware-Trends, Spam-Attacken sowie weitere Cyber-Bedrohungen. Die Datenbasis dieser Schwarmintelligenz bildet schwerpunktmäßig den deutschsprachigen Raum ab und bietet damit echten Mehrwert. Künftig können auch andere Hersteller und Anbieter von Sicherheitslösungen 32Guards nutzen, um neue Bedrohungsszenarien früher …
… unabhängig von einem einzelnen Anbieter nutzbar sein. Das gilt auch für den Fall eines späteren Systemwechsels. Sicherheit und Offenheit sind kein WiderspruchMit der zunehmenden Vernetzung wird auch die Straßenbeleuchtung zum potenziellen Angriffsziel. Cyber-Sicherheit sollte deshalb von Anfang an mitgedacht werden. Entscheidend sind dabei sichere Systemarchitekturen, regelmäßige Updates, verschlüsselte Kommunikation und professionelle Hosting-Konzepte.Offenheit steht dem nicht entgegen, im Gegenteil. Fällt ein einzelnes System oder ein Anbieter …
… Sicherheit ohne KompromisseDie AS ZeroTrust-Lösung basiert auf dem Prinzip: Nur autorisierte Programme und Prozesse werden ausgeführt, alles andere wird automatisch blockiert. Damit schützt ADVANCED Unternehmen proaktiv vor Ransomware, Zero-Day-Exploits und aktuellen Cyber-Angriffen, bevor Schaden entstehen kann.Das macht ADVANCED als Gold Partner einzigartig:Vollständig gemanagt: ADVANCED übernimmt Rollout, Betreuung, Freigaben und laufende Anpassungen: Unternehmen erhalten Security ohne eigene Ressourcen zu bindenZertifizierte Expertise: Als erster …
14 Sicherheitsunternehmen bündeln ihre Kompetenzen für ganzheitliche Sicherheitslösungen Cyberangriffe, Sabotage und die Zunahme komplexer Bedrohungslagen zeigen, dass isolierte Sicherheitsmaßnahmen häufig nicht mehr ausreichen. Vor allem, weil in vielen Unternehmen noch Versorgungslücken an den Schnittstellen zwischen personeller, technischer und digitaler Sicherheit bestehen. Vor diesem Hintergrund haben in Berlin 14 Unternehmen der Sicherheitswirtschaft die ISL Initiative gegründet, um integrierte Sicherheitslösungen (ISL) gemeinsam zu entwickeln …
… Damit garantiert Schwarz Digits größtmögliche digitale Souveränität. Mit diesem Anspruch stellt Schwarz Digits die IT-Infrastruktur und Lösungen für das umfangreiche Ökosystem der Unternehmen der Schwarz Gruppe bereit und entwickelt dieses zukunftsfähig weiter. Zu den souveränen Kernleistungen von Schwarz Digits gehören Cloud, Cyber Security, Data und AI, Communication und Workspace. Schwarz Digits schafft optimale Bedingungen für die Entwicklung richtungsweisender Innovationen für Endkunden, Unternehmen und Organisationen der öffentlichen Hand.
Münster – Angesichts steigender Schäden durch Ransomware und Datenpannen schließen immer mehr Praxen und mittelständische Betriebe eine Cyberversicherung ab. Doch das Münsteraner IT-Systemhaus denkkontor warnt vor einem gefährlichen Trugschluss: Eine Police ersetzt keine IT-Sicherheit – und sie zahlt längst nicht immer.Cyberversicherungen decken typischerweise die finanziellen Folgen eines Angriffs ab: Wiederherstellung von Systemen und Daten, Betriebsunterbrechung, Forensik und Haftungsfragen. Gerade für kleinere Organisationen, die einen längeren …
Kostenfreie Fachveranstaltung für Unternehmen und öffentliche Verwaltung am 30. September in der RaumFabrik DurlachKarlsruhe, Juli 2026 – Die Digitalisierung von Geschäftsprozessen, der sichere Umgang mit Daten und der Schutz vor Cyberangriffen zählen zu den zentralen Herausforderungen für Unternehmen und öffentliche Verwaltungen. Mit der n-komm Connect 2026 schafft die Karlsruher n-komm GmbH am 30. September 2026 erneut eine regionale Plattform für Information, Wissenstransfer und fachlichen Austausch. Die kostenfreie Veranstaltung findet in der …
… nicht nur um den Austausch von Hardware, sondern auch um die Integration intelligenter Netzwerkmanagement-Lösungen, die mithilfe von KI eine selbstoptimierende Umgebung schaffen können. So werden Netzwerke nicht nur leistungsfähiger, sondern auch widerstandsfähiger gegenüber Cyber-Bedrohungen und unerwarteten Belastungsspitzen", betonen Winfried Hecking und Jörg Peil unisono. Generative KI nachhaltig zu nutzen, heißt damit zwei Dinge zusammenzudenken: die Anwendungen, die Wertschöpfung erzeugen, und die Infrastruktur, die sie dauerhaft trägt. Beides …
… Zeit fundierte Entscheidungen treffen müssen - beispielsweise in Rettungs-, Feuerwehr- und Polizeileitstellen, Luftverkehrskontrollzentren, Energie- und Versorgungsunternehmen, Verkehrs- und Mobilitätszentralen, industriellen Leitwarten sowie in Anwendungen der Verteidigung, Cyber-Sicherheit und kritischen IT-Infrastrukturen.
Der Mensch im Mittelpunkt sicherheitskritischer Arbeitswelten
Moderne Leitstellen sind weit mehr als technische Räume. Sie bilden das Herzstück der Kommunikation, Koordination und Entscheidungsfindung in sicherheitskritischen …
… bei datenbasierten Entscheidungen. Typische Einsatzbereiche sind: DatenanalyseBusiness IntelligencePredictive AnalyticsDatenvisualisierungStatistikDatengetriebene Geschäftsmodelle Wer analytisch denkt und sich für Daten, Zusammenhänge und Entscheidungsprozesse interessiert, findet hier ein spannendes Zukunftsfeld. Cyber Security: Digitale Systeme schützenMit der Digitalisierung wächst auch die Bedeutung von IT-Sicherheit. Unternehmen, Behörden und Organisationen müssen Daten, Anwendungen und Infrastrukturen zuverlässig schützen. Cyber Security zählt …
… sind die Erfolgsmotoren des Mittelstands. Künstliche Intelligenz (KI) kann dabei als Katalysator wirken, wenn der Mittelstand den Spagat meistert, sich mit moderner KI wichtige Wettbewerbsvorteile zu verschaffen, ohne seinen Know-how-Vorsprung den wachsenden Bedrohungen durch Cyber-Spionage auszusetzen.„Gerade bei Cloud und KI braucht der Mittelstand verlässliche Partner auf Augenhöhe, die ihn bei Innovation und digitaler Souveränität unterstützen. Daher freut uns die Auszeichnung zum besten Business Partner für IT-Beratung besonders. Mit unserem …
… ausländischer Cloud- oder KI-Anbieter abhängig machen.Vertraulichkeit und Verlässlichkeit sind die zentralen Herausforderungen beim Einsatz von KI. Ohne Zugriff auf vertrauliche interne Daten kann KI nur begrenzten Mehrwert liefern. Gleichzeitig wächst die Bedrohung durch Cyber-Spionage und unerwünschten Datenabfluss über externe Plattformen. Der Schutz des geistigen Eigentums wird damit zum entscheidenden Erfolgsfaktor für den Einsatz von KI im Mittelstand. Die meisten mittelständischen Unternehmen werden keine eigene KI-Infrastruktur betreiben …
Die Cyber Samurai GmbH hat erfolgreich die Zertifizierung nach ISO/IEC 27001 abgeschlossen. Damit unterstreicht der Münchner Cyber Security Dienstleister sein Engagement für IT-Sicherheit.Informationssicherheit ist heute weit mehr als Firewalls, Passwörter und Richtlinien. Sie ist eine Managementaufgabe, ein Kulturthema – und manchmal auch eine persönliche Reise.Mit der erfolgreichen ISO/IEC 27001:2022 Zertifizierung hat Cyber Samurai genau das bewiesen: Das Unternehmen schützt Informationen nicht nur regelkonform, sondern wirksam im Alltag.Der Weg …
… deutlich erleichtert, regulatorische Anforderungen zu erfüllen. Die Plattform analysiert das jeweilige Unternehmensprofil, vergleicht es mit relevanten Gesetzen und Standards und leitet daraus priorisierte Handlungsempfehlungen ab.Regulatorischer Druck wächst – Orientierung fehltNIS2, AI Act, Cyber Resilience Act: Die Zahl regulatorischer Anforderungen steigt seit Jahren. Gleichzeitig fehlt es gerade im Mittelstand häufig an klaren Zuständigkeiten, Zeit und Orientierung. Viele Organisationen arbeiten reaktiv statt strukturiert – oder greifen ausschließlich …
… 2026 macht carmasec sichtbar, wofür das Unternehmen seit 2018 steht: Informationssicherheit, Defense und Offensive Security als vernetzter Gesamtansatz, ergänzt um AI Security.carmasec schärft ihr Portfolio und ihren Markenauftritt als fokussierter Spezialist für Information Security, Cyber Defense und Offensive Security. Ziel ist es, Kunden mehr Orientierung in einem komplexen Sicherheitsumfeld zu geben und Cyber Resilienz dauerhaft zu verankern. Unternehmen, die heute ernsthaft in Sicherheit investieren, stehen unter wachsendem regulatorischem …
… telemedizinische Anwendungen im Fokus stand, erweitert QUANT-GPICz diesen Ansatz nun auf eine internationale Ebene.Strategischer Beitrag zur digitalen Souveränität Das Projekt leistet einen Beitrag zur Umsetzung der Ziele der Bundesregierung in den Bereichen Cybersicherheit und technologische Führungsrolle. Durch den Aufbau abhörsicherer Datenwege zwischen staatlichen Stellen, kritischer Infrastruktur und Internet-Knotenpunkten sichert QUANT-GPICz die digitale Grundversorgung ab. Dies entspricht den Leitlinien des Koalitionsvertrags 2025, der der digitalen …
Der aktuelle Cyberangriff auf den externen Abrechnungsdienstleister mehrerer deutscher Universitätskliniken zeigt ein wachsendes strukturelles Problem: Risiken entstehen heute zunehmend innerhalb digitaler Lieferketten und externer Dienstleister — nicht mehr nur in der eigenen IT.Obwohl die Kliniken selbst nicht direkt kompromittiert wurden, könnten sensible Daten von zehntausenden Patienten betroffen sein. Der Vorfall verdeutlicht, dass Unternehmen ihre interne IT besser absichern, gleichzeitig aber die Kontrolle über Risiken in komplexen Drittparteien-Strukturen …
Der Angriff auf Klinik-Dienstleister zeigt ein strukturelles Problem deutscher UnternehmenWarum klassische Third-Party-Risk-Management-Ansätze bei modernen Lieferketten zunehmend versagenDer jüngste Cyberangriff auf den externen Abrechnungsdienstleister mehrerer deutscher Universitätskliniken war weit mehr als ein isolierter Sicherheitsvorfall. Obwohl die Kliniken selbst nicht direkt kompromittiert wurden, konnten über einen externen Dienstleister sensible Daten von zehntausenden Patienten betroffen sein.Der Vorfall zeigt exemplarisch ein strukturelles …
Die n-komm GmbH positioniert sich als deutscher Anbieter moderner CTI-Lösungen für Unternehmen und öffentliche Einrichtungen Cyberangriffe gehören inzwischen zu den größten Risiken für Unternehmen und öffentliche Einrichtungen. Dabei entstehen Schäden häufig nicht erst durch einen direkten Angriff auf die eigene Infrastruktur, sondern bereits durch unbemerkte Datenabflüsse, kompromittierte Zugangsdaten oder Informationen, die in kriminellen Netzwerken kursieren. Cyber Threat Intelligence (CTI) gewinnt deshalb zunehmend an Bedeutung. CTI beschreibt …