openPR bei Google bevorzugen.
(openPR) GAILDORF, DEUTSCHLAND – BuriLabs / Skylasec gibt das formelle Ende der koordinierten Schwachstellenmeldung (Coordinated Vulnerability Disclosure - CVD) bezüglich schwerwiegender Sicherheitslücken in IT-Anwendungen und Systeminfrastrukturen der Robert Bosch GmbH bekannt.
Am 22. Juli 2026 wurden dem Bosch PSIRT initiale Sicherheitslücken gemeldet. Nach Ablauf der branchenüblichen 90-Tage-Frist und dem Ausbleiben verbindlicher B2B-Rahmenvereinbarungen sowie schriftlicher Safe-Harbor-Zusicherungen folgt nun die formelle Veröffentlichung des Prozessstatus.
WAS WURDE GEFUNDEN?
In mehreren Anwendungen der Robert Bosch GmbH wurden insgesamt 87 Schwachstellen identifiziert – darunter 7 Critical und 14 High (nach CVSS v4.0):
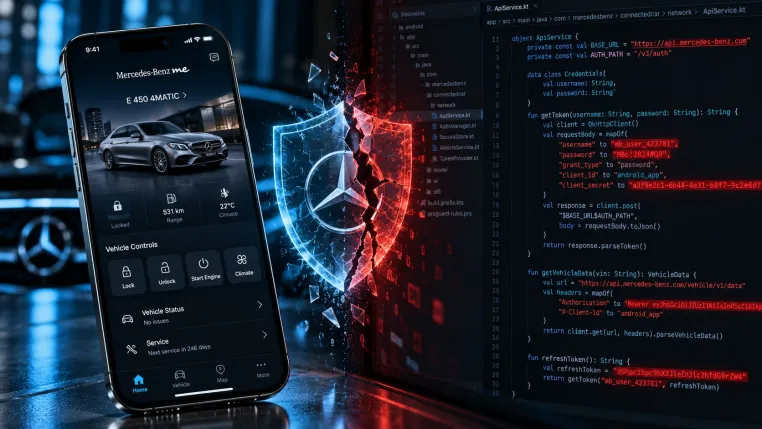
- Hartcodierte CI/CD-Zugangsdaten in öffentlich herunterladbaren APKs.
- Über 120 HR-API-Endpunkte: Unbefugter potenzieller Zugriff auf Gehaltsabrechnungen, Schichtpläne und Abwesenheiten aus der Mitarbeiter-Kommunikationsplattform, die von über 500 Unternehmen weltweit eingesetzt wird.
- Ein GitHub Personal Access Token im App-Binary – Ein erhebliches Supply-Chain-Risiko für Kunden dieser Plattform.
- Firebase Admin SDK Private Keys für Fahrzeug- und IoT-Infrastrukturen.
- Push-Notification-Schlüssel im Klartext (Möglichkeit massenhafter Benachrichtigungsmanipulation).
ERGEBNIS NACH 90 TAGEN:
Von sechs ursprünglich detailliert koordinierten Schwachstellen wurde lediglich eine behoben. Vier verblieben unverändert. Bei einer versuchten Behebung führte Bosch eine kritische FileProvider-Regression ein, die theoretisch den Zugriff auf das gesamte Datei-System des Endgeräts ermöglicht.
PROZESSVERLAUF UND REAKTION:
Vereinbarte Fristen wurden seitens der Robert Bosch GmbH nicht eingehalten. Eine schriftliche Safe-Harbor-Zusicherung wurde über drei Monate hinweg verweigert. Bei Versuchen, die Geschäftsführung direkt zu informieren, wurden E-Mail-Verteiler manipuliert.
EINBINDUNG DER BEHÖRDEN:
Aufgrund der Tragweite und der potenziellen Auswirkungen auf digitale Lieferketten wurden vier zuständige Behörden vollumfänglich informiert:
1. Bundesamt für Sicherheit in der Informationstechnik (BSI CERT-Bund)
2. European Union Agency for Cybersecurity (ENISA - NIS2 Art. 12)
3. Landesbeauftragter für den Datenschutz und die Informationsfreiheit Baden-Württemberg (LfDI)
4. Kraftfahrt-Bundesamt (KBA)
HINWEIS ZUR METHODIK UND INFRASTRUKTURSCHUTZ:
Sämtliche Analysen basieren ausschließlich auf statischer Code-Analyse öffentlich zugänglicher APKs. Es erfolgte kein unbefugter Systemzugriff und es wurden keine Zugangsdaten aktiv missbraucht. Aus Sicherheitsgründen werden keine funktionsfähigen Exploits oder sensiblen Rohdaten veröffentlicht.
Über BuriLabs / Skylasec:
BuriLabs / Skylasec ist ein auf IT-Infrastruktur, statische Code-Analyse und Coordinated Vulnerability Disclosure spezialisiertes Forschungs- und Entwicklungsunternehmen mit Sitz in Gaildorf, Deutschland.