… ein Verschlüsselungssystem verwendet. Nur der Sender und der Empfänger können die Nachricht korrekt lesen. Während des Transportweges werden die Inhalte als lose, unverständliche Zeichenfolgen dargestellt.
Wie das Bundesamt für Sicherheit in der Informationstechnik (BSI) nun mitteilte, haben Wissenschaftler der Fachhochschule Münster, der Ruhr-Universität Bochum sowie der Universität Leuven (Belgien) eine Sicherheitslücke bei den gängigen E-Mail-Verschlüsselungsstandards OpenPGP und S/MIME aufgedeckt. Dabei ist es gelungen, E-Mails nach der Entschlüsselung …
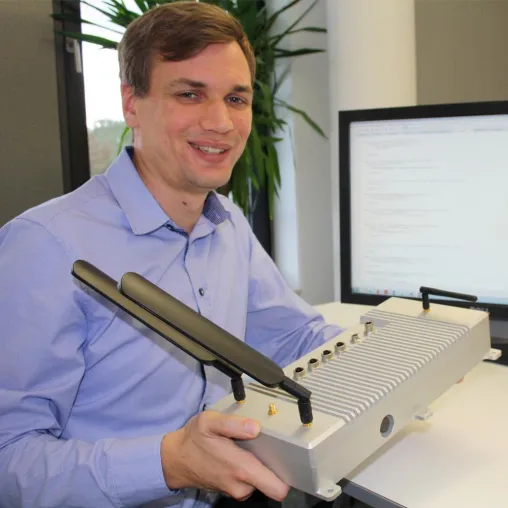
Smartkeeper präsentiert erstmals auf der CeBIT 2018 das innovative IT-Hardware-Präventions-Sicherheitskonzept zur physischen IT-Sicherheit und somit zur Absicherung von
IT-Hardwareschnittstellen!
------------------------------
Die CeBIT, weltweit größte Fachmesse für IT & digitales Business, öffnet vom 12. Juni bis 15.Juni im neuen Gewand wieder ihre Pforten in Hannover. Smartkeeper als Spezialist für physische IT-Sicherheitsprodukte wird erstmals in Hannover in Halle 12, Stand B34/1 ausstellen und das aktuelle und sehr innovative Produktsortiment …
… aber es wird für den Angreifer aufwendiger. Mittelfristig kommt man jedoch um eine moderne, integrierte Lösungen für Anti-Spam/Anti-Malware und Verschlüsselung nicht herum.
Entgegen der teilweise verbreiteten Panikmache, empfiehlt das Bundesamt für Sicherheit in der Informationstechnik (BSI) in einer aktuellen Pressemeldung, dass OpenPGP und S/MIME "nach Einschätzung des BSI allerdings weiterhin sicher eingesetzt werden können, wenn sie korrekt implementiert und sicher konfiguriert werden." Allerdings erwarten die Experten, dass die Standards für …
BSI führt den 2. IT-Grundschutztag 2018 gemeinsam mit der CARMAO GmbH in Limburg durch
------------------------------
Der 2. IT-Grundschutztag 2018 findet am 19. Juni 2018 in der Stadthalle Limburg statt. Vom Bundesamt für Sicherheit in der Informationstechnik (BSI) in Zusammenarbeit mit der CARMAO GmbH als Partner durchgeführt, widmet er sich in verschiedenen praxisbezogenen Vorträgen schwerpunktmäßig dem Themenkomplex "Rechenzentren effizient mit IT-Grundschutz absichern". Darüber hinaus hat das Thema der Modernisierung des IT-Grundschutzes in …
… "Die Finanzindustrie ist durch die anhaltende Regulierungsflut besonders betroffen, angefangen bei der Einhaltung der Gesetze des KWG, des Telemediengesetzes, BDSG und DSGVO über die MaRISK Novelle BAIT bis hin zu den Vorgaben aus den Handbüchern des BSI (Bundesamt für Sicherheit in der Informationstechnik) zum Thema "Sicherer IT-Betrieb". Insbesondere dem Schutz sensibler Daten wird hier oberste Priorität beigemessen. Dafür sind schon heute und vor allem auch in Zukunft Authentifizierungsverfahren, welche die Identität eines Kommunikationspartners …
… Bundesverband IT-Sicherheit e. V. (TeleTrusT), referierte über die technischen, organisatorischen und rechtlichen Anforderungen der DSGVO. Knud Brandis, Partner bei der PwC Cyber Security Services GmbH, fokussierte sich auf die Bedeutung der Zertifizierung nach BSI-Standards und ISO 27001. Und zum Abschluss schilderte Justus Gaden, Rechtsanwalt bei Büsing, Müffelmann & Theye, wie die DSGVO-konforme Auftragsdatenverarbeitung in der Cloud aussieht.
Hersteller präsentierten innovative Lösungsansätze
Flankierend zu den Keynotes traten überdies die …
… Kunden unterstützen«, betont Daniel Rexter, Head of B2B Consulting Utilities bei SEEBURGER.
Die Business Integration Suite ermöglicht darüber hinaus einen sicheren Versand elektronischer Nachrichten unter Einhaltung der neuesten »Regelungen zum Übertragungsweg« des Bundesamts für Sicherheit in der Informationstechnik (BSI). Sehr konsequent achtet innogy dabei auf Datensicherheit und verwendet SEEBURGER BIS, um die technische Kommunikation zu verwalten und die elektronisch gestützten Geschäftsprozesse zu monitoren.
www.seeburger.de
www.innogy.com
"Bei Smartkeeper handelt es sich um ein Präventions-Sicherheitskonzept zur Absicherung und Kontrolle der IT-Hardwareschnittstellen zum Schutz sensibler Daten und Informationen"
------------------------------
Die Firma Smart Light Solutions GmbH startet den Vertrieb der Smartkeeper Produktpalette für die Länder Deutschland, Österreich und Schweiz.
Das Managen der IT-Sicherheit wird aufgrund der steigenden Komplexität und Gefahren sowie steigender Vorgaben der Behörden (EU-DSGVO) zunehmend wichtiger.
Mit Smartkeeper bieten wir eine physische IT-Sicherheitslösung, …
Seit Ende 2017 ist Lahmeyer International Teilnehmer der Allianz für Cyber-Sicherheit. Gegründet hat diese Initiative das Bundesamt für Sicherheit in der Informationstechnik (BSI) in Zusammenarbeit mit dem Bundesverband Informationswirtschaft, Telekommunikation und neue Medien e.V. (BITKOM). Als Zusammenschluss aller wichtigen Akteure im Bereich der Cyber-Sicherheit in Deutschland hat sie das Ziel, aktuelle und valide Informationen zu Gefährdungen im Cyber-Raum bereitzustellen. Der Allianz gehören inzwischen mehr als 2547 Institutionen an, davon …
… Organisation. Die Kombination des Schwachstellen-Scanners mit der flexiblen KeyIdentity Multi-Faktor-Authentifizierung (MFA) hilft dabei, grundlegende IT-Sicherheitsmaßnahmen umzusetzen, die von nationalen Behörden wie dem Bundesamt für Sicherheit in der Informationstechnik (BSI) und internationalen Institutionen empfohlen werden. Dies bringt Unternehmen einen großen Schritt bei der Einhaltung von Compliance- und Regulierungsvorgaben weiter.
Der KeyIdentity Schwachstellen-Scanner ermittelt aus dem Internet erreichbare Angriffspunkte. Dabei listet …
… Qualitätsstufe Tier 3+ und hat ein nach ISO 27001 zertifiziertes Information Security Management System (ISMS) aufgesetzt. Mit einem eigenen Security Operations Center (SOC), das in enger Abstimmung mit dem Bundesministerium für Sicherheit in der Informationstechnik (BSI) und der Allianz für Cybersicherheit agiert, hat das Unternehmen außerdem ein Netzwerk aus Cybersecurity-Experten aufgebaut. Mit ihm wird die Sicherheit der betreuten Systeme überwacht und gesteuert.
Ein strukturierter Scan der Systemlandschaften sorgt für einen einfachen Einstieg …
… verfügen, müssen sie zukünftig regelmäßig den ausreichenden Schutz ihrer kritischen Infrastrukturen nachweisen. TÜV TRUST IT hat einen kostenlosen Leitfaden herausgegeben, der konkrete Antworten auf die 10 meistgestellten Fragen zum Nachweis der Anforderungen des BSI-Gesetzes gibt.
Nach dem vom Bundestag verabschiedeten IT-Sicherheitsgesetz (IT-SiG) sind einige Unternehmen der sogenannten KRITIS-Sektoren verpflichtet, Vorkehrungen zum Schutz ihrer betriebenen kritischen Infrastrukturen nach dem Stand der Technik zu treffen. Dies gilt es nach §8a(3) …
… Geräte betroffen, die in der Lage sind eine WLAN-Verbindung aufzubauen. Mit Hilfe von Krack lässt sich die Verschlüsselung des WLANs einfach und unkompliziert umgehen, sodass Funknetzwerke offen zugänglich werden. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) hatte sofort reagiert und riet vom Online-Banking und Online-Shopping ab, bis die Sicherheitslücke in der Verschlüsselung geschlossen wurde. Denn die im WLAN versendeten Daten können ohne die funktionierende Verschlüsselung abgefangen und missbräuchlich verwendet werden. Im Falle …
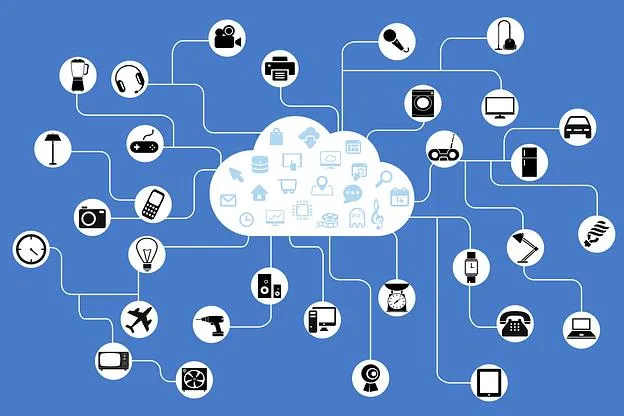
… verfolgen. Unternehmensintern kommt das IoT beispielsweise bei der Nachbestellung von Druckerpatronen zum Einsatz: hier überwacht der Drucker den Füllstand seiner Patronen und fordert den Anwender zur Nachbestellung direkt über die Herstellerwebsite auf, sobald der Füllstand eine vordefinierte Grenze unterschreitet.
Mahr EDV etwa hat für seine Geschäftsräume eine Smart Office Steuerung für Beleuchtung, Beschattung, Heizung und Anbindung an die EMA installiert:
https://www.mahr-edv.de/18-jahre-mahr-edv-gesundes-wachstum
ein intelligentes Verfahren, …
Kürzlich haben Bundesinnenminister Dr. Thomas de Maizière und BSI-Präsident Arne Schönbohm in Berlin den Bericht des Bundesamts für Sicherheit in der Informationstechnik (BSI) zur Lage der IT-Sicherheit in Deutschland 2017 vorgestellt.
https://www.bsi.bund.de/DE/Presse/Pressemitteilungen/Presse2017/Bericht_zur_Lage_der_IT-Sicherheit_in_Deutschland_08112017.html
Für den Berichtszeitraum Juli 2016 bis Juni 2017 war weiterhin eine Gefährdungslage auf hohem Niveau zu konstatieren. Die Analyse bekräftigt noch einmal, dass eine erfolgreiche Digitalisierung …
… Authentisierungsmechanismen durch Einsatz von zusätzlichen kryptographischen Hardware-Token („Universal Second Factor“, U2F) zu steigern. Inzwischen wird die FIDO Alliance von mehr als 250 Unternehmen und Organisationen – unter anderem vom Bundesamt für Sicherheit in der Informationstechnik (BSI) – unterstützt und es gibt insgesamt mehr als 400 zertifizierte Produkte.
„Durch die Unterstützung von FIDO U2F in SkIDentity können die aus den Ausweisdokumenten abgeleiteten ‚Cloud Identitäten‘ mit einem zusätzlichen Authentisierungsfaktor versehen werden“, erläutert Dr. …
… (http://www.colocationix.de ) setzt auf höchste physische und digitale IT-Sicherheit. Zudem bringen wir unsere langjährige Expertise im Datenschutz und bei Zertifizierungen als assoziierter Partner im AUDITOR-Projekt ein. Das Projekt, in Zusammenarbeit mit dem BSI, erarbeitet ein für Cloud-Dienste geeignetes Zertifizierungs-Verfahren für die Europäischen Datenschutz-Vorgaben. Zusätzlich ist Consultix seit Jahren ISO 27001-zertifiziert und hat damit den Grundstein für alle datenschutzrelevanten Zertifizierungen gelegt.
Wir können nur appellieren: Richten …
… Werden ausreichend Authentizitätsnachweise gefordert? Entsprechen die Verschlüsselungen den gängigen Standards? Sind für OSIRIS regelmäßige Softwareupdates auch im laufenden Betrieb vorgesehen? Orientierung zu Richtlinien und Standards bietet das Bundesamt für Sicherheit in der Informationstechnik (BSI), die internationale ISO/IEC 27000-Reihe sowie die IEC 62443, die die Grundlage der Arbeit der Wissenschaftler am Fraunhofer IEM war.
Auf dem Prüfstand
Exzellente Software-Entwickler und die Handbücher des BSI hat Janz Tec selbst. Trotzdem hält Dr. …
… der Universität Kassel sowie weitere Konsortialpartner aus der Praxis beteiligt. Als assoziierte Partner sind neben mediaBEAM mit xworks.365 weitere Cloud-Anbieter und Berater sowie das Bundesamt für Sicherheit in der Informationstechnik (BSI), der VOICE-Bundesverband der IT-Anwender und das Kompetenznetzwerk Trusted Cloud e.V. sowie Zertifizierungsspezialisten z.B. der TÜV Informationstechnik GmbH Partner des AUDITOR-Projektes.
Kriterienkatalog und Zertifizierungsschema als Basis für eine Normung
Um eine nachhaltige Datenschutzzertifizierung …
… Preis- und Verrechnungsmodelle analysieren.
Trend 3: Höchste Datensicherheit das A und O
Wer IT-Anwendungen in die Cloud auslagern möchte, muss den Themen Sicherheit und Datenschutz oberste Priorität einräumen. Zertifizierungen wie das C5-Testat des BSI zeigen auf, welchen Standard ein Cloud-Anbieter in diesen Bereichen anbietet. Wichtige Eckpunkte sind die durchgängige Verschlüsselung, höchste Datenverfügbarkeit und der EU-DSGVO-konforme Schutz personenbezogener Daten. 2018 wird nicht nur die Datenschutz-Grundverordnung europaweit rechtswirksam, …
… sollte keine eigenen Verschlüsselungs-Algorithmen verwenden, sondern bewährte Krypto-Standards wie S/MIME, AES-256, SHA-256 oder Elliptic Curve; diese sind vielfach getestet und garantieren einen hohen Schutz.
3. Im Behördeneinsatz sollte die Lösung über eine Zulassung des BSI (Bundesamt für Sicherheit in der Informationstechnik) verfügen, was sicherstellt, dass die besonderen Sicherheitsansprüche der öffentlichen Verwaltung berücksichtigt werden.
4. Die Verschlüsselung der Daten muss sowohl auf dem Endgerät als auch während der Kommunikation erfolgen, …
… Federführung der Universität Kassel erarbeitet ein für Cloud-Dienste geeignetes Zertifizierungsverfahren für die Europäische Datenschutz-Zertifizierung. Zu den assoziierten Partnern gehören unter anderem das Bundesamt für Sicherheit in der Informationstechnik (BSI), die PricewaterhouseCoopers GmbH Wirtschaftsprüfungsgesellschaft sowie das Unabhängige Landeszentrum für Datenschutz Schleswig-Holstein. Der IT- und Marketingdienstleister Consultix bringt seine langjährige Expertise im Bereich Datenschutz und Zertifizierungen in das AUDITOR-Projekt ein.
"Wir …
… Bereich der Niedrigenergie-Rechenzentren.
Klimatisierung: Beim Klimasystem kommen modernste Verfahren in Kombination mit adiabatischer Kühltechnik und dem Klimatechnik-Standard ASHRAE-A1 zum Einsatz.
Physikalische Sicherheit: Neben einer Risikoanalyse nach TÜV und BSI wird das SDC höchsten Sicherheitsanforderungen gerecht durch u.a. Vereinzelung von Personen, Fahrzeugschleusen, Videoüberwachung, Zugangskontrolle, Bewegungsmelder, einen Sicherheitsdienst sowie ein Einbruchsmeldesystem.
Brandschutz: Jedes Modul des Rechenzentrums mit der Feuerwiderstandsklasse …
Absicherung mobiler IT im Mittelstand und öffentlichen Sektor
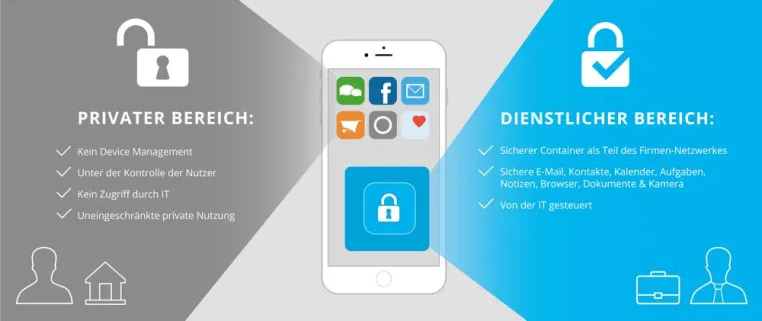
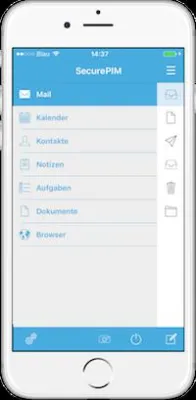
Dorsten, 6. November 2017 – sector27, Dorstener Spezialist für das Management mobiler IT in Unternehmen, ist ab sofort Partner des Softwareherstellers Virtual Solution. sector27 unterstützt Unternehmen und öffentliche Einrichtungen mit der Lösung SecurePIM von Virtual Solution dabei, ihre Daten auf mobilen Geräten im Unternehmenseinsatz zu schützen. „Virtual Solution ist führend als Anbieter von Sicherheitstechnologie für den Betrieb von mobilen Endgeräten in Unternehmen. Durch unsere …
… überwunden wurden.
Die Workshop-Teilnehmer waren von den frappierenden Erkenntnissen des Workshops und den wertvollen Praxistipps so begeistert, dass sie Stefan Cink, Produktmanager von NoSpamProxy, zum besten Workshop-Speaker im Bereich IT-Security der diesjährigen Veranstaltungsreihe gewählt haben.BSI betont die Bedrohungslage und empfiehlt technische Verifizierung der Absenderadresse
Für Angreifer ist es heute - auch mittels der durch Social Media erzeugten Transparenz - sehr einfach, täuschend echt wirkende Mails zusammenzubauen. Vor dem Hintergrund …
… Betriebssysteme zeitnah mit der Veröffentlichung entsprechender Updates reagieren. Diese beinhalten sogenannte Patches, mittels derer sich die Wlan-Sicherheitslücke schließen lässt. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) rät daher,
https://www.bsi.bund.de/DE/Presse/Pressemitteilungen/Presse2017/WPA2Verschuesselung_16102017.html
„WLAN-Netzwerke bis zur Verfügbarkeit von Sicherheits-Updates nicht für Online-Transaktionen wie Online Banking und Online Shopping oder zur Übertragung anderer sensitiver Daten zu nutzen.“
Wichtige Tipps …
… ihrer Arbeitsrealität aktuell vor Herausforderungen stellen. So wurden folgende Applikationen entwickelt:
• „Communication-App“ – Reduzierung der projektrelevanten Kommunikation auf Basis von Mails mit Einführen von digitalen Signaturen.
• „Security Subscription App“ – Sicherheitsmeldungen des BSI zeitgesteuert laden und Abonnenten in der IT zur Verfügung stellen.
• „Telefonbuch – App“ – Unternehmenstelefonbuch mit Reservierung von Nummernblocks für Abteilungen.
• „Extended Datamanagement“ – Workflow gesteuerte Genehmigungen bei der Änderung von …
… überprüfen die TÜV-Sachverständigen, ob das DMS den gesetzlichen Auflagen vollständig entspricht. Grundlage der Prüfung sind die aktuellen Prüfungskriterien für Dokumenten-Management-Lösungen laut der internationalen Norm für Managementsysteme für die Informationssicherheit ISO/IEC 27000, sowie der BSI-Maßnahmen-Kataloge und der technischen Richtlinien im Umfeld der Archivierung. Dabei werden auch die rechtlichen Aspekte des HGB, der AO, der neuen GoBD und des Steuervereinfachungsgesetzes 2011 in der Prüfung berücksichtigt.
Der TÜV Saarland bestätigt …
… der elektronischen Gesundheitskarte. Die Telematikinfrastruktur vernetzt verschiedene Informationssysteme des Gesundheitswesens und gewährleistet den sektorenübergreifenden Austausch von Informationen nach neuesten Vorgaben des Bundesamts für Sicherheit in der Informationstechnik (BSI). Die Einführung der Telematikinfrastruktur wird für alle Leistungserbringer, die an der Versorgung gesetzlich Versicherter teilnehmen, ab Mitte 2018 verpflichtend.
Über gematik
Der Aufbau einer sektorenübergreifenden, sicheren Telematikinfrastruktur zum digitalen …
… deshalb gemeinsam mit dem DFKI einen Prüfkatalog erarbeitet, mit dessen Hilfe IoT-Geräte unabhängig und objektiv bewertet werden können. Hierfür werden im "IoTestLab", einem Prüflabor des DFKI, das beim Bundesamt für Sicherheit in der Informationstechnik (BSI) für Evaluierungen nach Common Criteria anerkannt ist, IoT-Geräte geprüft. Darüber hinaus ist deren Zertifizierung durch TÜV TRUST IT möglich.
Der Untersuchungsumfang wird dabei individuell auf das Projektvorhaben angepasst. Hierzu zählen verschiedene Prüfleistungen und Anwendungskontexte wie …
Nach aktuellen Informationen des Bundesamtes für Sicherheit in der Informationstechnik (BSI) ist jedes zweite Unternehmen in Deutschland (2015 und 2016) Opfer einer Cyber-Attacke geworden. Trotzdem scheuen die Unternehmen es, sich intensiver mit IT-Sicherheit zu beschäftigen. IT-Sicherheit ist unsexy, Budgets dafür werden nur schwer bewilligt.
Birgit Pauls und Bernd Sommerfeldt sind davon überzeugt, dass es neben Absicherung der Unternehmens-IT und Erfüllung gesetzlicher Anforderungen viele gute Argumente gibt, sich intensiv mit dem Thema zu beschäftigen. …
… Managed Services berücksichtigt werden müssen. Hier steht DIAMOS in engem Kontakt unter anderem mit Kunden und branchennahen Wirtschaftsprüfern, ergänzt durch die Vorgaben und Empfehlungen aus dem Bundesamt für Sicherheit in der Informationstechnik (BSI) und internationalen Standards.
„Mit unseren Managed Services geben wir unseren Kunden die Möglichkeit, ihren Systembetrieb sicher, zeitsparend und kosteneffizient über das DIAMOS Rechenzentrum abzuwickeln. Auch die K-Fall Sicherheit ist selbstverständlich in unserem Dienstleistungspaket enthalten, …
Seit einiger Zeit verbreitet sich die neue, besonders aggressive Petya Ransomware. Die Lage ist derart bedrohlich, dass der Präsident des Bundesamt für Sicherheit in der Informationstechnik ( BSI) am 27.06.2017 im Hinblick auf die derzeitige IT Sicherheitslage "die Wirtschaft erneut" dazu aufrief, "die Risiken der Digitalisierung ernst zu nehmen und notwendige Investitionen in die IT-Sicherheit nicht aufzuschieben." Der IT-Dienstleister Mahr EDV veröffentlichte auf seiner Website hilfreiche Tipps zur Abwehr dieser Bedrohung.
Petya Ransomware - gefährlicher …
… Rede sein. Im Gegenteil.
Effektiver Schutz vor WannaCry
Über Ransomware und effektiven Schutz vor WannyCry Fabian Mahr, Geschäftsführer des IT-Dienstleisters Mahr EDV, im Kurzinterview:
Frage: Herr Mahr, der Spuk um WannaCry scheint ja vorbei zu sein. Dennoch warnt das BSI davor, einfach zum Tagesgeschäft überzugehen, und fordert Unternehmen in Deutschland auf, nachhaltige Schutzmaßnahmen zu ergreifen (Vgl.: Der Tagesspiegel, Online, 13.05.2017). Daher: Hand aufs Herz – Sind solche medienwirksamen Cyber-Angriffe und die auf dem Fuß folgende BSI-Empfehlung, …
… auf jeden Fall gut gefüllt und wächst ständig weiter.
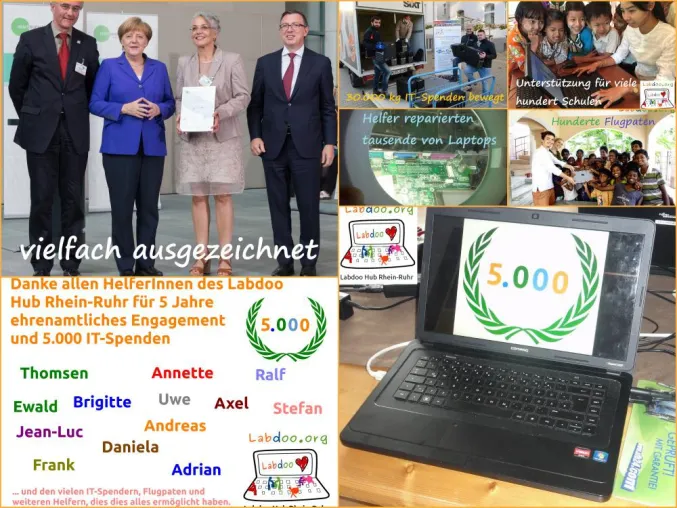
Fast jeder hat ein ausgedientes Laptop oder Tablet zu hause oder im Beruf „herumliegen“. Labdoo übernimmt für gespendete IT kostenlos die Datenlöschung nach BSI(*)-Vorgaben und installiert kindgerechte Lernsoftware und Lerninhalte in Landessprachen.
(*) = Bundesamt für Sicherheit und Informationstechnik, Bonn
Fotomaterial zum 5.000. Laptop auf http://ftp.labdoo.org/download/documents/german/Verein/5000.zip
Weiteres Material ist verlinkt auf https://www.labdoo.org/de/content/faq-forum#FAQ02
… die Isolation fokussieren. Zu nennen sind etwa Secure-Browsing-Lösungen, also Lösungen, die vor allem den zentralen Angriffsvektor Browser schützen. Ein Beispiel hierfür sind Remote-Controlled-Browser-Systeme (ReCoBS), die auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt. Sie basieren auf einem Client-Server-Modell, das heißt, der Webzugang erfolgt ausschließlich über Browser auf Terminalservern, wodurch die Client-PCs geschützt werden sollen. Nachteil solcher Lösungen ist, dass es dabei nur um das Internet-Browsing geht …
TÜV TRUST IT GmbH Unternehmensgruppe TÜV AUSTRIA erfüllt als eine der ersten Prüfstellen die Anforderungen der Prüfkompetenzen des BSIG §8a
------------------------------
Wenn spätestens im nächsten Jahr die KRITIS-Unternehmen der ersten Sektoren das IT-Sicherheitsgesetz vollständig umgesetzt haben müssen, wird auch der dokumentierte Nachweis einer anforderungsgerechten Umsetzung durch ein qualifiziertes Prüfteam eine große Rolle spielen. Prüfer von TÜV TRUST IT sind beim BSI als eine der ersten gelistet worden.
Zu den wesentlichen Merkmalen …
TÜV TRUST IT GmbH Unternehmensgruppe TÜV AUSTRIA erfüllt als eine der ersten Prüfstellen die Anforderungen der Prüfkompetenzen des BSIG §8a
------------------------------
Wenn spätestens im nächsten Jahr die KRITIS-Unternehmen der ersten Sektoren dem IT-Sicherheitsgesetz gerecht werden müssen, wird auch der dokumentierte Nachweis einer anforderungsgerechten Umsetzung durch ein qualifiziertes Prüfteam eine große Rolle spielen. TÜV TRUST IT ist vom BSI als eine der ersten Prüfstellen anerkannt worden.
Zu den wesentlichen Merkmalen des IT-Sicherheitsgesetzes …
München, 20. Juni 2017 – Die Virtual Solution AG hat vom Bundesamt für Sicherheit in der Informationstechnik (BSI) die Zulassung für ihre Sicherheits-App SecurePIM Government SDS („Sicherer Datensynchronisationsdienst“) erhalten. Damit können eingestufte Informationen des Geheimhaltungsgrades "VERSCHLUSSSACHE – NUR FÜR DEN DIENSTGEBRAUCH" mit SecurePIM Government SDS verarbeitet und übertragen werden.
Das BSI hatte Virtual Solution bereits im September 2015 für das Produkt SecurePIM Government SDS eine vorläufige Zulassung erteilt. Der Evaluierungsprozess …
… Lösungen auch in der Wirtschaft zu fördern.“
Insbesondere bei Cloud- und Web-Anwendungen ist die sichere Authentifizierung von Nutzern und Administratoren von herausragender Bedeutung. Deshalb rät das Bundesamt für Sicherheit in der Informationstechnik (BSI) in seinem Cloud Computing Eckpunktepapier sowie im Anforderungskatalog Cloud Computing (C5) zum Einsatz von starken, auf mindestens zwei Faktoren basierenden Authentifizierungsmechanismen.
SkIDentity ermöglicht die Nutzung des Personalausweises für Trusted Cloud Services
Diese zwei Faktoren …
Dietzenbach, 23. Mai 2017 - Controlware, renommierter deutscher Systemintegrator und Managed Service Provider, präsentierte im Rahmen eines Expertenvortrages auf dem 15. IT-Sicherheitskongress des BSI (16.-18. Mai 2017, Bonn-Bad Godesberg) innovative Ansätze zur Erkennung von Advanced Threats in Unternehmensnetzen. Im Mittelpunkt stand dabei die Frage, wie sich statistische Analysen zur zuverlässigen Erkennung von Infection-Proxys nutzen lassen.
Der Deutsche IT-Sicherheitskongress wird vom Bundesamt für Sicherheit in der Informationstechnik (BSI) …
… berichtet Timo Rehl, Geschäftsführer der enerom IT GmbH. „Im schlimmsten Fall können durch Hacker Wasserfilter überlaufen, Pumpen missbraucht werden, oder Rohre platzen.“
Herr Rehl hat sich vom Bundesministerium für Sicherheit in der Informationstechnik (kurz BSI) für die Durchführung eines „Cyber-Sicherheits-Checks“ zertifizieren lassen. Diese vom BSI ausgearbeitete Methodik ist ein deutschlandweit standardisiertes Verfahren, das die IT-Sicherheitslage einer Organisation bewerten kann. Man kann es sich ähnlich vorstellen wie eine Inspektion eines …
… der DS-GVO leider nicht. Auch dürfte sich erst im Laufe der Zeit klären, was unter welchen Umständen jeweils im Detail zu tun ist. Unternehmen die bereits Standards wie die ISO/IEC 27001, PCI-DSS oder den IT-Grundschutz des BSI umgesetzt haben, sollten den neuen Anforderungen im Punkto IT-Sicherheit aber genügen.
Informationspflichten
Die DS-GVO führt eine Reihe neuer Informationspflichten für Unternehmen ein. Der Gesetzgeber fordert, dass die Datenerhebung, -verarbeitung oder -nutzung, gegenüber dem Betroffenen künftig transparenter erfolgt. Hierzu …
… Computer in keiner Weise verbunden sind.“ Nach aktuellen Erkenntnissen werde die Sicherheitslücke durch ein Update von Microsoft „MS-17-010“ behoben. „Wenn Sie oder ihre Firma bereits betroffen sind, sollten Sie das beim Bundesamt für Sicherheit in der Informationstechnik (BSI) melden.“ Wagner, wie auch die Ermittler des Bundeskriminalamtes, raten dringend von der Zahlung der Forderungen ab. Sobald der Virus entfernt sei und die Sicherheitslücke geschlossen, könnten Backups der Dateien eingespielt werden, sofern vorhanden. Für einen Sicherheitscheck und …
… Controlware Vortrag erfahren die Zuhörer:
- Was es mit dem IT-Sicherheitsgesetz (ITSG) auf sich hat und welche neuen Vorgaben die Betreiber Kritischer Infrastrukturen einhalten müssen
- Welche Unternehmen unter die "Verordnung zur Bestimmung Kritischer Infrastrukturen" (BSI-Kritis-V) fallen und damit vom ITSG betroffen sind
- Welche Verpflichtungen aus dem ITSG hervorgehen und warum dem Aufbau eines Information-Security-Management-Systems (ISMS) eine Schlüsselrolle zukommt
- Warum die Einführung eines ISMS per se noch keine erhöhte IT-Sicherheit …
… herzustellen.“
Nach wie vor dominieren zahlreiche falsche Auffassungen in Bezug auf die Anforderungen der Datenschutz-Grundverordnung. Unternehmen wiegen sich vielfach schon in Sicherheit, wenn sie etwa die ISO 27001 beachten, die PCI-DSS-Vorgaben umgesetzt haben oder BSI-IT-Grundschutz-gemäß arbeiten. „Damit sind zwar bereits sehr gute Voraussetzungen geschaffen, aber eine automatische Konformität mit der EU-Datenschutz-Grundverordnung ist so nicht gegeben. Hierzu ist es zwingend erforderlich, alle Strukturen und Prozesse rund um personenbezogene …
… eingeführt.
Die Stadt Vlotho hat ebenfalls mit der Einführung von IMSWARE begonnen, weitere Kommunen befinden sich in der Vorbereitung des Roll-outs, darunter der Kreis Minden-Lübbecke. Alle Anwender nutzen IMSWARE als ASP-Lösung, die Software wird sicher beim BSI-zertifizierten krz gehostet.
Als spezialisierter IT-Dienstleister bietet der Zweckverband seinen kommunalen Anwendern vielfältige Lösungen an. Er beschäftigt mehr als 250 Mitarbeiter, die 8.500 Computer-Arbeitsplätze bei 3 Kreisen und 36 Kommunen unterstützen. Über 600 weiteren Kunden …
… auch Behörden suchen deshalb verstärkt nach zusätzlichen Sicherheitsgateways, die vor allem den zentralen Angriffsvektor Browser schützen. Im Trend liegen dabei Remote-Controlled-Browser-Systeme (ReCoBS), die auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt. Charakterisiert sind sie durch den Aufbau einer Terminalserver-Umgebung. Der Webzugang erfolgt ausschließlich über Browser auf den Terminalservern, wodurch die Client-PCs geschützt werden sollen.
Bis zu einem gewissen Grad sind solche Client-Server-Modelle erfolgreich, …