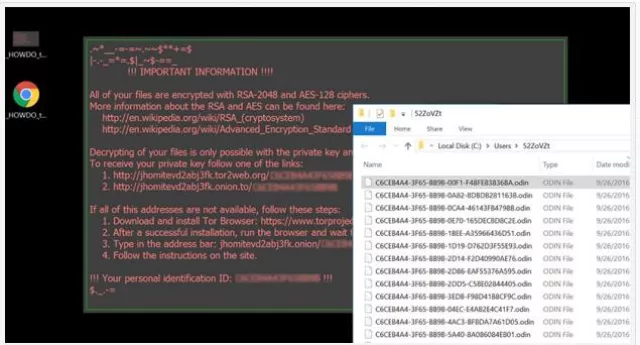
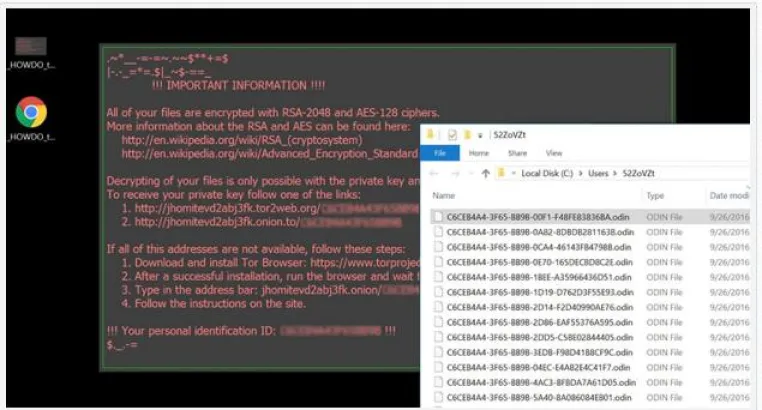
… wurde Dropbox, Linkedin und 2016 Yahoo Opfer eines Hacker-Angriffs, doch erst jetzt zeigt sich das Ausmaß. Zum Beispiel, nur über das Passwort eines Dropbox-Mitarbeiters erhielten Hacker Zugang zu 68.680.741 Nutzerdaten. Wenn man die ausführbare Locky / Zepto Ransomware analysiert, kann feststellt werden, dass die neue Version dieser Infektion auf der exakt gleichen Weise verteilt wird. Sobald der Launcher entfesselt ist, eine verschlüsselte DLL-Datei wird heruntergeladen mit Rundll32.exe Endung. Nach der Dateiausführung beginnt dieser Schädling …
… mehr als das gesamte Wissen des Unternehmens.
Zu diesem sensiblen Thema findet am 19. Oktober eine Veranstaltung in unserem Hause statt, um Ihnen Wege und Möglichkeiten zur Absicherung Ihres Unternehmen aufzuzeigen.
Die Themen sind:
» Ransomware – extenzielle Bedrohung für Unternehmen
» Sicherheit beginnt mit Aktualität
» Effektiver Virenschutz – Umsetzung im Mittelstand
» Vorgehensmodell im Schadensfall
» Welche Rolle spielen schnelle Speicherlösungen in Bezug auf die IT-Sicherheit?
» Komplexe Sicherheitslösungen – Eine Handlungsempfehlung …
… oder ganz neue Spezialeinheiten ins Leben zu rufen, um Cyber-Kriminelle dingfest zu machen. Dieser Umstand sollte für Unternehmen ein Anstoß sein, die eigene Sicherheitsstrategie zu überdenken und an die veränderte Bedrohungslage anzupassen.
Allein die Angriffe durch Ransomware, eine der neuesten Spezialitäten der Hacker, haben sich laut BSI innerhalb von fünf Monaten verzehnfacht (1), Ransomware ist deshalb ein hochaktuelles Thema bei Unternehmen. „Üblicherweise ist Ransomware in Spam-Mails eingebettet“, erklärt Jochen Koehler, Regional Director …
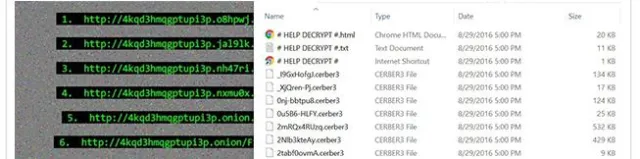
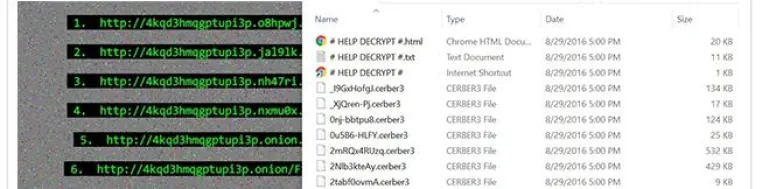
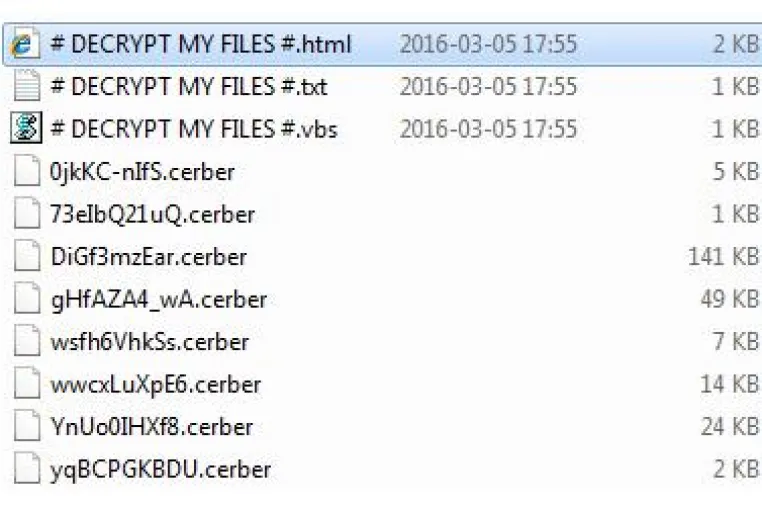
Cerber3 Ransomware ist die neue Version des Cerber Virus. Obwohl beide diese Schädlinge als PC Viren bezeichnet sind, werden sie tatsächlich als Ransomware klassifiziert. Der Grund dafür ist, weil Hauptziel dieser Programme das Geld zu erpressen ist. Dieses Ziel wird erreicht durch Verschlüsselung Ihrer Dateien und Verlangen, dass Sie das Lösegeld bezahlen, wenn Sie Zugriff auf Ihre Daten wiederherstellen möchten. Auch wenn es scheinen mag, dass dies der einzige Ausweg ist, bitten wir Sie darum Ihr Geld nicht umsonst zu verschwenden. Sie können den …
… ein Virus, der bei der Ausführung die Dateien des Nutzers verschlüsselt und für die Entschlüsselung ein Lösegeld verlangt. Einmal angeklickt und ausgeführt, kommt die Datei criticalupdate01.exe zum Einsatz, die bei Ausführung vortäuscht, ein Windows-Update zu installieren.
Diese Ransomware geht folgendermaßen vor: Wenn die Datei ausgeführt wird, startet demnach ein weiterer Prozess (WindowsUpdate.exe) durch. Dieser sieht so aus, als ob tatsächlich ein Windows Update ausgeführt werde. Stattdessen verschlüssele der Virus im Hintergrund die Dateien …
Seit dem 18.07.2016 sollen sich Opfer der Crypt Ransomware bei der Bezahlseite der Erpresser einlogen um den Entschlüsselungscode zu bekommen. Laut unseren Informationen handelt es sich nur um individuellen Schlüssel. Es wird berichtet, dass nur die Dateien mit .crypz und .cryp1 Endungen entsperrt werden können. Der Masterschlüsser, der jede vom Crypt verschlüsselte Datei entsperren kann, ist noch nicht veröffentlicht. Wir vermuten, dass es ein Fehler auf dem Erpresser-Server passiert ist. Schauen Sie bitte mit welcher Namenserweiterung Ihre Dateien …
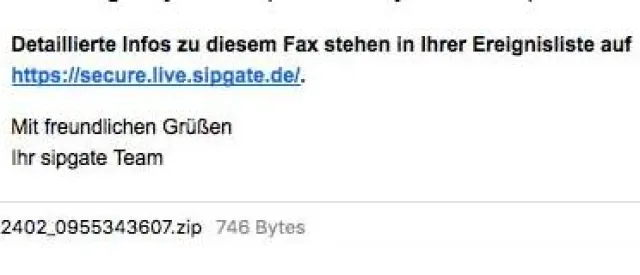
Locky Ransomware ( .zip / .docm / .docx Datei-Anhänger Virus ) ist eine, uns schon seit dem Februar, bekannte Schadsoftware, die beireits über eine Million Computer auf der ganzen Welt infiziert haben soll. Deutschland ist besonders betroffen. Es wird 5300 Neuinfektionen mit dem Trojaner durch gefälschte E-Mails pro Stunde gezählt. Damit befindet sich die Infektionsrate in Deutschland deutlich vor Ländern wie Holland mit 2900 Infektionen und den USA mit 2700. Locky Virus verschlüsselt persönliche Fotos, Videos und Dokumente des Opfers und verändert …
… einmalig erfolgen.
Darüber hinaus schließt Hornetsecurity ATP noch weitere Lücken, die klassische Spam- und Virenfilter nicht abdecken können, da letztgenannte immer erst einige Zeit benötigen, bevor deren Filter reagieren. So schützt der Service vor Angriffen mit Ransomware wie Locky, Tesla oder Petya, filtert Phishing-Mails heraus und wehrt sogenannte Blended Threats ab. Um dies zu bewerkstelligen, nutzt Hornetsecurity ATP verschiedene Erkennungsmechanismen: So kommt neben einer Sandbox auch das URL-Rewriting und URL-Scanning zum Einsatz. Freezing, …
Alfa (ALPHA) ist eine Ransomware, die von den Entwicklern von Cerber2 entwickelt wurde. Alfa wird in der Regel über E-Mail Spamnachrichten verbreitet mit dem Dateianhänger, der infizierte .WSF- und .DOC-Dateien enthält. Sobald jemand diese Datei öffnet, wird er/sie aufgefordert, Macros zu aktivieren, wodurch diese Erpresserprogramm ausgeführt wird. Alfa kann verschiedene Dateiformate, die auf dem PC gespeichert sind, verschlüsseln. Während des Verschlüsselungsprozesses fügt Alfa dem Namen jeder Datei eine .bin Erweiterung hinzu. Nach der Verschlüsselung …
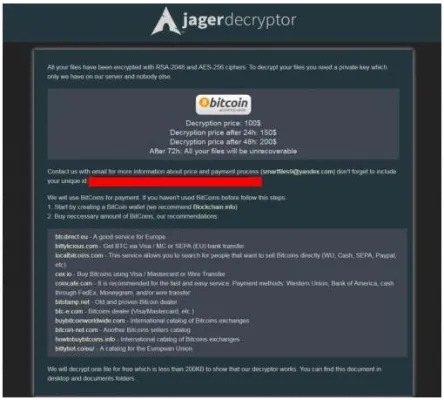
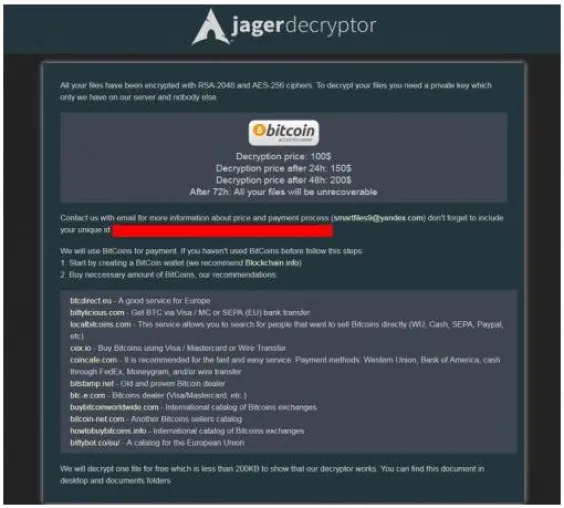
Jager Decryptor Ransomware ist sehr komplex und gut programmiert und nutzt für die Verschlüsselung der persönlichen Daten mit beiden Verfahren AES als auch RSA. Diese Schadsoftware wurde vor Kurzem entdeckt und ist noch nicht weitverbreitet, aber so wie es aussieht sollte sie in den nächsten Wochen ihre Runden machen. Es ist daher sehr wichtig, dass man eine Infizierung noch vor der rasend schnellen Verbreitung verhindert. ES wird vermutet, dass hier erfahrene Kriminelle arbeiten und dass dieser Virus in Europa sehr verbreitet wird, weil die Erpresser …
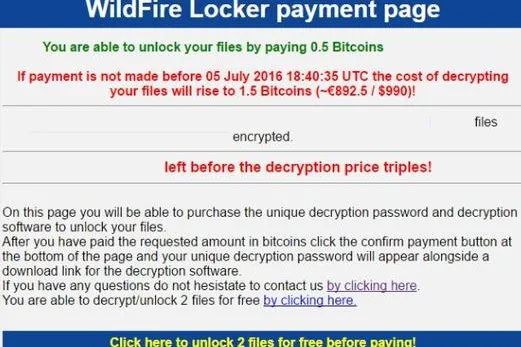
… aktivieren, worauf man jedoch nicht hereinfallen sollte, weil dann WildFire Locker ausgeführt wird. Nachdem das Programm aktiv wird, verbindet das sich mit seinem C&C-Server und fragt eine einzigartige Benutzer-ID und Passwort an. Dieses Hauptmerkmal von WildFire Ransomware ist bei anderen Varianten von Erpressungsprogrammen nicht bekannt.
Für die Verschlüsselung wird ein AES-256 CBC Algorithmus verwendet, welcher die Entschlüsselung sehr verkompliziert. Dazu noch wird an jeder Datei .wflx angehangen und mehrere Dateien mit einem Erpresserbrief …
… profitieren können. Die Datensicherung kann lokal erfolgen (zum Beispiel auf ein NAS) oder als Hybrid Cloud Backup auf einen ausgelagerten Server oder ein Rechenzentrum in Deutschland.
„Gerade die in den letzten Jahren stark angestiegene Zahl von Angriffen durch Ransomware und Locky macht die Datensicherung umso wichtiger. Oftmals sind gerade die Kundendatenbank das wichtigste Gut von Unternehmen. Unsere Anwender sollen jederzeit die Möglichkeit haben, die Daten in einer Notsituation schnell und einfach wiederherzustellen. Daher freuen wir uns …
… Word-Dokument im Anhang enthalten. Wenn man die Word-Datei herunterlädt und diese mit Word öffnet, beginnt der Virus sich zu verbreiten. Danach werden Sie aufgefordert Makros im Word zu aktivieren. Wenn Makros deaktiviert sind, kann der Zepto Ransomware sich nicht verbreiten. Spam-Nachricht von einem unbekannten / bekannten Absender, Spam E-Mail-Anhänge, bösartige Torrents, gefährliche Webseiten, Flash-Player Sicherheitslücken. Die Liste der möglichen Methoden der Infiltration ist sehr gross.
Wenn Sie Ihre Dateien zurückbekommen möchten, brauchen Sie einen …
Cerber2 Ransomware ist das geänderte Erscheinungsbild vom Erpresser-Cerber-Virus, der Microsoft API CryptGenRandom nutzt, um die Verschlüsselung zu aktivieren und die Dateien, Fotos und Dokumente auf den Computern zu verschlüsseln. Man kann Cerber2 Virus durch Spammails mit einer schädlichen Anhängerdatei aus Versehen herunterladen.
Die kodierten Dateien und Dokumente sind leicht zu erkennen. Sie bekommen nach der Verschlüsselung eine .cerber2 Erweiterung und die Dateinamen werden bis zur Unkenntlichkeit verändert. Zum Beispiel magisterarbeit.doc …
… 30 Vorträge aus allen Bereichen der IT-Security - von A wie "Antivirus" bis Z wie "Zentralisierte Security-Policy". Zur einfachen Orientierung haben die Besucher die Wahl aus folgenden Themen-Tracks:
- Threat Prevention & Response: Frühzeitige Erkennung von Ransomware & Co. sowie wirkungsvolle Gegenmaßnahmen
- Endpoint Security: Wie Sie Ihre Endgeräte dank neuer Detection & Response-Technologien effektiv schützen können
- Cloud Security: Mehr Flexibilität für Ihre IT-Prozesse durch die sichere Integration von Cloud Security Services
- …
… macht auch vor Mac-Geräten nicht halt. Was einige Apple-Anwender noch für ein Gerücht halten, ist für viele Nutzer schon bittere Realität geworden. Ob wie vor einigen Jahren Infektionen durch den Flashback-Trojaner oder aktuelle Gefährdungen durch die Mac-Ransomware KeRanger: Cyberkriminelle suchen sich zunehmend auch Mac-Nutzer als Ziel, um persönliche Daten auszuspionieren oder ihre Opfer mit Lösegeldforderungen zu erpressen. Mit Avira Antivirus Pro für Mac können Anwender ihre Mac-Geräte zuverlässig gegen Online-Bedrohungen wie Viren, Trojaner, …
… Virus verwendet den sogenannten Doppelstart: zuerst sendet er eine Fehlermeldung und startet den Computer in den abgesicherten Modus mit Netzwerktreiben. Danach startet den Computer ein weiteres Mal, jedoch in den normalen Modus, um den Verschlüsselungsprozess zu beginnen.
Cerber Ransomware Virus wird auch als Sprechende Ransomware genannt. Im Vergleich zu den uns schon bekannten Ransomware Viren kann der Cerber auch sprechen. Klingt lüstig, aber Wahr. Es wird eine VBS-Datei in Form einer Audionachricht vorgespielt mit Anweisungen zum Bezahlen.
Dadurch, …
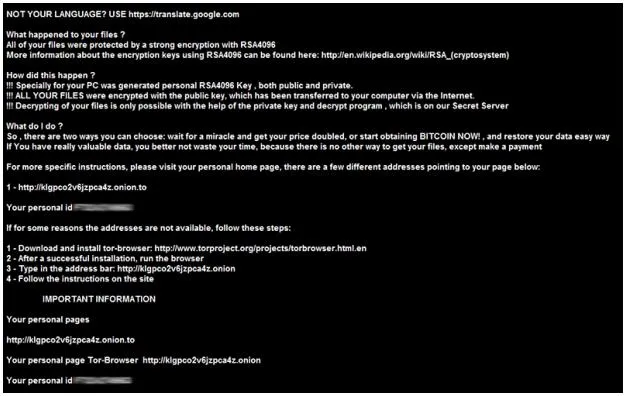
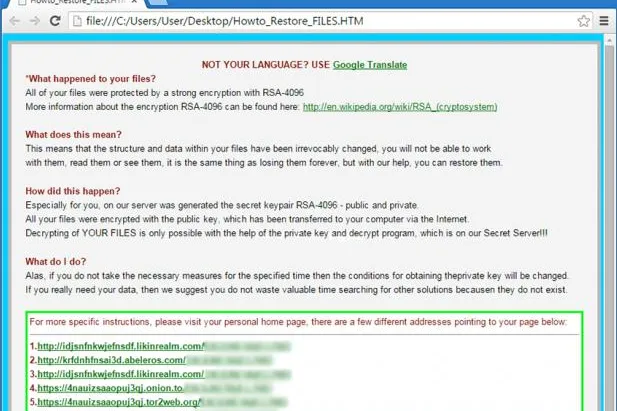
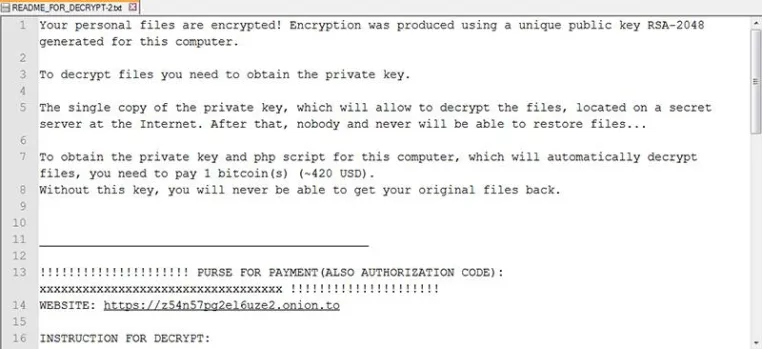
RSA ist ein asymmetrisches kryptographisches Verfahren, das zum Verschlüsseln von Zahlen und Buchstaben verwendet werden kann. So kann aus einem Klartext ein Geheimtext gemacht werden. Um eine Nachricht oder Text oder Bild zu verschlüsseln, wird vom Ransomware-Erpresser auf den Text die RSA-Funktion mit dem Geheimschlüssel angewendet, der Text wird verschlüsselt und das Opfer wird erpresst.
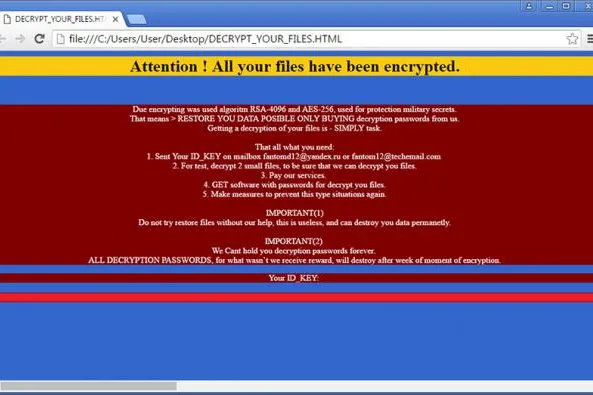
RSA-4096 Virus gehört zu der Gruppe des TeslaCrypt Kryptosystems. RSA-4096 Virus arbeitet nach dem LockyVirus Prinzip und kann den Computer mit einem E-Mail …
Kürzlich wurde ein neuer anspruchsvoller Virus von Ransomware entdeckt. Diese Ransomware wurde Satana (Der Teufel) genannt. Das Wort Satana kommt aus dem Russischen und auf einen russischsprachigen Ursprung hindeuten könnte. Der Virus führt zwei Aktionen aus: Er verschlüsselt Fotos, Dokumente, Videos und andere Dateien und beschädigt den Master Boot Record von Windows, und blockiert dadurch den Windows-Bootvorgang.
Wir haben bereits über z. B. Petya Ransomware und Mischa Ransomware gesprochen, die den Master File Table manipulieren. Das Vorgehen …
… dem ServiceDesk auch Betriebsunterstützung bzw. Cloud Services an. Besonders wichtig ist uns bei all unseren Projekten vorab ein Assessment durchzuführen, um den Kunden ganzheitlich zu verstehen und ihn individuell beraten zu können. Gerade in Zeiten von Ransomware, in denen ESET den Decrypter für TeslaCrypt veröffentlichte, ist Security einer der wichtigsten Bausteine aller IT-Projekte.
Aus den vorab genannten Gründen, sowie Auszeichnungen als Rekordhalter bei VB100 Awards, beste Endpoint-Lösung bei Passmark und Testsieger bei Stiftung Warentest …
… Cryptolocker und CTB Locker: Opfer bekommt eine Warnmeldung auf dem Desktop, deren Text aus Dateien mit dem Name _Locky_recover_instructions.txt stammt. Es handelt sich hierbei um Zahlungsanweisungen.
Seit dem 12. Juli 2016 kann der Locky Virus auch Rechner ohne Internetverbindung verschlüsseln. Wenn diese Ransomware in der neuen Variante nicht in der Lage sei, einen Server zu erreichen, weil der PC nicht im Netzwerk ist oder oder der Zugriff per Firewall-Regel unterbunden ist, schalte Locky Virus sich in den Offline-Modus. Das könne bereits nach ein bis …
… haben während der vergangenen zwölf Monate wenigstens einmal Daten verloren.
* Die Zahl der Datenverluste auf Grund von Strom- oder Hardware-Ausfällen, Software-Fehlern oder Datenschäden ging zurück, im Gegenzug verloren Unternehmen durch Hackerangriffe und sonstige neuartige Bedrohungen (z.B. Ransomware) weit mehr Daten als zuvor.
* 67 Prozent der in Deutschland befragten Unternehmen sind nicht sehr überzeugt davon, dass sie in der Lage sind, Systemdateien im Fall einer Störung oder eines Verlusts vollständig wiederherzustellen.
"Im Rahmen unserer …
… Anfang Juni wurden der neue Bankentrojaner Bolik und der Werbetrojaner Trojan.Kovter.297 entdeckt und analysiert. Außerdem gelang es den Experten, mehrere Angriffe auf Nutzer der Buchhaltungssoftware 1C aufzuspüren. Die Angriffe hatten das Ziel, auf dem infizierten Computer Ransomware zu installieren und den Computer zu verschlüsseln, um dessen Nutzung zu unterbinden. Zudem wurde die Spyware Trojan.PWS.Spy.19338 entdeckt, die Eingaben auf dem Keyboard während der Nutzung von Buchhaltungssoftware mitloggt sowie neue Android-Trojaner auf Google Play. …
… empfehlenswert ist und welche Hilfen man als Betroffener im Netz findet.
Am Besten aber handelt man, bevor man zum Betroffenen wird. Deshalb ist der zweite Schwerpunkt des Buchs das Vorbeugen. Einen zuverlässigen Virenschutz kann man durch spezielle Anti-Ransomware-Programme ergänzen, um maximale Sicherheit zu erlangen. Die beste Versicherung aber ist eine sinnvolle, effektive und einfach umzusetzende Backup-Strategie. Denn der beste Schutz gegen verschlüsselte Dateien ist es, stets eine aktuelle Sicherung aller wichtigen Daten in der Hinterhand …
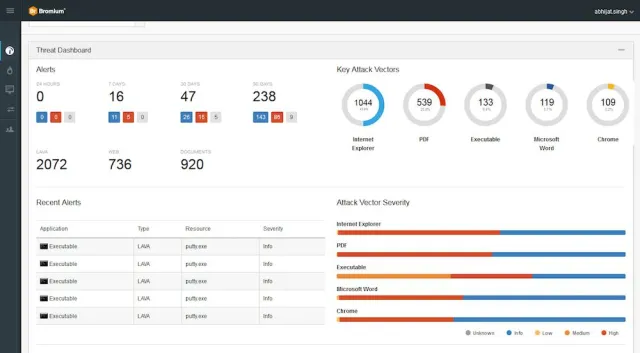
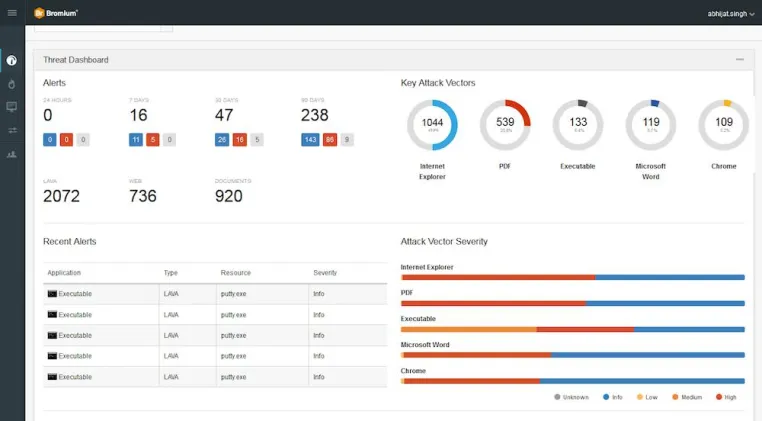
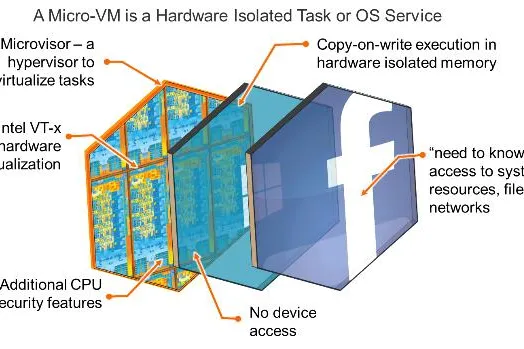
Heilbronn, 21. Juni 2016 – Ransomware boomt, auch in Deutschland. Herkömmliche Maßnahmen reichen aber nicht aus, um sie abzuwehren, weil sie die Schadsoftware oft zu spät erkennen. Unternehmen sollten einen besseren Weg gehen, betont Sicherheitssoftware-Anbieter Bromium: weg von der Erkennung, hin zur Isolierung.
Ransomware ist mittlerweile eine der größten, wenn nicht die größte Sicherheitsbedrohung für Konsumenten und Unternehmen: Einige Experten haben 2016 bereits als "Jahr der Ransomware" deklariert (1). Kein Wunder, denn für Hacker ist der …
… weiterhin bestehenden großen Sicherheitslücken bei Flash, Java oder dem Acrobat Reader zählen dazu neue Modelle wie Angriffe auf Online-Poker-Spiele oder der Diebstahl von Charakteren und Gegenständen in Online-Spielen. Weiterhin schwer zu bekämpfen seien Schädlinge wie Ransomware, die bei Eindringen in das Netzwerk automatisch Daten verschlüsselt und diese nur gegen Zahlung von Schutz- bzw. Erpressungsgeld (Bitcoins) freigibt.
Generation Y – Mitarbeiter von morgen begeistern
Deutscher Autor und Unternehmensberater Philipp Riederle, heute 21-jährig, …
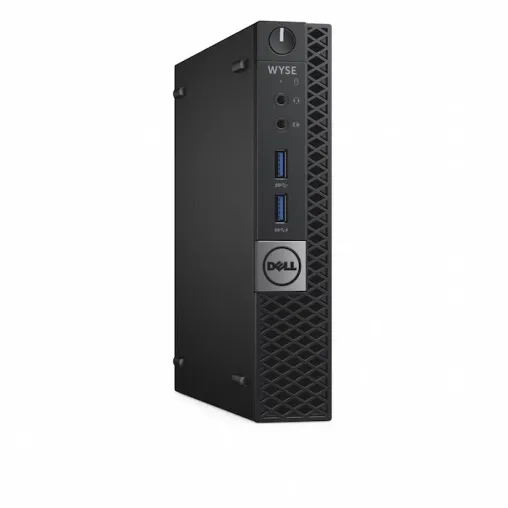
… Trusted Platform Module (TPM) und BitLocker sowie die neue Endpoint-Sicherheitslösung Dell Data Protection | Threat Defense. Sie nutzt künstliche Intelligenz und maschinelles Lernen, um Advanced Persistent Threats und Malware – darunter Zero-Day-Attacken, Spear-Phishing und Ransomware – proaktiv zu verhindern.
Weitere Funktionen des Dell Wyse 7040 Thin Client:
• Hohe Performance und einfache Verwaltung: Leistungsstarke Quad-Core-Prozessoren der sechsten Generation von Intel i5 und i7 unterstützen die Verwaltungstechnologie Intel vPRO, den Wyse …
Kirchheim unter Teck – Ransomware, Krypto-Trojaner oder Locky, die in der Presse verwendeten Begriffe für die neuen Bedrohungsarten sind vielfältig. Gemeint ist aber immer das Gleiche: Schadprogramme, die auf einem Computer ausgeführt werden und dann eine Verschlüsselung der vorhandenen Daten vornimmt. Die Verschlüsselung sorgt dafür, dass der Nutzer keinen Zugriff mehr auf seine Dateien, Dokumente und Fotos hat. Um wieder Zugriff auf diese Daten zu erhalten, wird man aufgefordert, den Kriminellen einen Geldbetrag zu überweisen, im Gegenzug erhält …
… ein Minimum reduziert.
Die Abwehr von Cyber-Attacken ist heute ein zentrales IT-Thema. Mit traditionellen Sicherheitslösungen wie Intrusion-Prevention-Systemen, Antiviren-Software oder Next-Generation-Firewalls können neue Zero-Day-Attacken, Advanced Persistent Threats oder die aktuell grassierenden Ransomware-Trojaner kaum zuverlässig aufgespürt werden. „Wenn Hacker den Entwicklern von Sicherheitssoftware immer einen Schritt voraus sind, kann eine 100-prozentige Detektion von Malware naturgemäß nicht gewährleistet sein“, betont Jochen Koehler, …
Proofpoint hat kürzlich in einem neuen Blog-Eintrag die Entdeckung von CryptXXX 2.0 bekannt gemacht. Die neue Ransomware macht die erst im April veröffentlichten Entschlüsselungs-Tools für den ursprünglichen CryptXXX bereits unwirksam. CryptXXX 2.0 verschlüsselt Computer-Bildschirme und macht infizierte Rechner sofort unbrauchbar.
Die wichtigsten Fakten sind:
• Kaspersky hatte bezüglich der Ransomware CryptXXX ein Entschlüsselungs-Tool veröffentlicht, mit dem infizierte Benutzer die durch die Ransomware verschlüsselten Dateien wiederherstellen …
… durch betrügerische E-Mails werden immer ausgereifter und spezialisierter. Sie stellen eine der größten Bedrohungen dar, denen Unternehmen heute gegenüberstehen. Schätzungen zufolge war dieser Angriffsvektor in den letzten zwei Jahren für Verluste von 2,6 Milliarden US-Dollar verantwortlich.
- Ransomware stieg an die Spitze der von Cyber-Kriminellen am liebsten eingesetzten Schadsoftware auf. In Q1 erfolgten 24 % der E-Mail-Angriffe mit Dateianhängen der neuen Ransomware Locky. Dridex war die einzige Malware-Payload, die häufiger zum Einsatz kam.
- …
… Rechner.
Angler ist derzeit das Nummer-Eins Exploit Kit gemessen am Volumen und macht damit die möglichen Auswirkungen der neuen Erpressungssoftware in den Händen von erfahrenen Angreifern mit Zugriff auf diesen Vektor umso signifikanter.
Das Unternehmen Proofpoint untersuchte die komplette Ransomware in einer überwachten Umgebung und fand folgende wichtige Punkte heraus:
- Die Ransomware wird als DLL über den Bedep-Virus versandt
- Der Start dieser DLL wird willkürlich verzögert, sodass dass Anwender nicht in der Lage ist, die Verknüpfung der …
Wien, 31. März 2016. Das erste Quartal 2016 stand im Zeichen von drei globalen Trends:
• gezielte und hochprofessionelle Angriffe von Hackergruppen auf Großbanken,
•Ransomware-Angriffe auf Krankenhäuser, öffentliche Institutionen, Industrieunternehmen und Privatnutzer und
• koordinierte DDoS-Attacken auf Onlineplattformen.
Gezielte und hochprofessionelle Angriffe von Hackergruppen auf Großbanken auf dem historischen Höhepunkt: der Cyberangriff auf eine Zentralbank, der erstmals zu einem Millionenschaden führte
Vorfall
Die Zentralbank von Bangladesch …
Die Ransomware Locky hat nun einen Mitstreiter: Petya. Der Trojaner zielt auf Opfer im deutschsprachigen Raum ab und lässt deren Rechner nicht mehr starten. Er verschlüsselt außerdem die Festplatten, wie man es auch schon von Locky kennt.
Nach der ersten Analyse durch Sicherheitsspezialisten der vimopro GmbH, scheint der Erpressungstrojaner Petya zur Verschlüsselung zwei Phasen einzuleiten. Die zum Bootvorgang benötigen Informationen werden manipuliert und anschließend wird durch ein vorgetäuschtes chkdsk das Dateisystem verschlüsselt. Allerdings …
… President DACH von NTT Com Security. „Unserer Meinung nach ist hier dringend ein Umdenken erforderlich. Die Bedrohungslage wird sich nicht abschwächen, sondern im Gegenteil weiter deutlich verschärfen. Man muss sich nur die Vielzahl aktueller Ransomware- oder DDoS-Attacken vor Augen halten.“
Dass ein Datendiebstahl im Rahmen einer Sicherheitsverletzung gravierende Auswirkungen hat, wird von der Mehrheit der Befragten eindeutig bejaht.
Als zentrale Folgen wurden genannt:
• Verlust des Kundenvertrauens (70%),
• Beeinträchtigung der Reputation (60%) …
… Vice President DACH von NTT Com Security. „Unserer Meinung nach ist hier dringend ein Umdenken erforderlich. Die Bedrohungslage wird sich nicht abschwächen, sondern im Gegenteil weiter deutlich verschärfen. Man muss sich nur die Vielzahl aktueller Ransomware- oder DDoS-Attacken vor Augen halten.“
Dass ein Datendiebstahl im Rahmen einer Sicherheitsverletzung gravierende Auswirkungen hat, wird von der Mehrheit der Befragten eindeutig bejaht.
Als zentrale Folgen wurden genannt:
• Verlust des Kundenvertrauens (74%),
• finanzielle Schäden (74%) und
• …
… werden von den Trustwave SpiderLabs überwacht. So lässt sich Schadsoftware anlocken und ausgiebig analysieren.
Obwohl Locky in den letzten Wochen so etwas wie eine Art zweifelhafter Berühmtheit erlangt hat, ist die Vorgehensweise des Verschlüsselungs-Trojaner keineswegs neu oder innovativ. Ransomware, wie diese Art von Trojanern auch genannt wird, wird von Cyber-Kriminellen schon seit Jahren eingesetzt. Weil die Urheber von Locky auf das gleiche Botnetz Zugriff haben, das für den Versand der Banking-Malware Dridex verantwortlich war, ist Locky …
Die Garden of Concepts GmbH weist auf die aktuell stark steigende Verbreitung der sich im Umlauf befindlichen Erpressersoftware (Ransomware) „Locky“ und „TeslaCrypt“ hin. Wie das Technikmagazin Golem.de berichtet, gab es am Montag alleine in Deutschland mehr als 5.000 neue Infektionen pro Stunde.
“Diese Malware nutzt nicht nur den ursprünglichen Verbreitungsweg als Mailanhang, sondern mittlerweile auch Sicherheitslücken der weit verbreiteten Open Source Systeme WordPress und Joomla!. Auf diesem Weg können die Computer der Besucher ohne deren Zutun …
…
Android-Malware ist auf dem Vormarsch
2015 beobachtete Dell SonicWALL eine ganze Reihe neuer Techniken zur Verstärkung von Angriffen auf das Android Ecosystem, das den Großteil der weltweiten Smartphones abdeckt. Die wesentlichen Trends dabei:
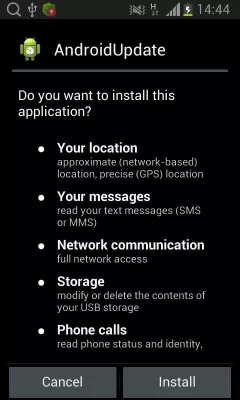
• Android-spezifische Ransomware gewann das ganze Jahr über bei Cyber-Kriminellen an Beliebtheit;
• stark im Kommen ist Android-Schadsoftware, die ihre bösartigen Inhalte in einem Unix-Library-File speichert statt im Classes.dex-File, das üblicherweise von den Sicherheitssystemen gescannt wird;
• ein …
Deutscher Sicherheitsforscher registriert bis zu 5.000 Infektionen pro Stunde. Zu den prominentesten Beispielen der Befälle durch den Erpressungstrojaner zählt das Fraunhofer-Institut. Die Ransomware namens "Locky" hat bereits international sein Unwesen getrieben. Der Schädling ähnelt in Puncto Vorgehensweise seinen Artverwandten. Er gelangt über Phishing-Seiten oder Spam-Mails auf den Rechner des Nutzers und verschlüsselt von dort aus alle relevanten Daten. Dann versucht er sich über das lokale Netzwerk auf weitere Geräte zu verbreiten. Anschließend …
Im Feuer der Ransomware: Das Lukaskrankenhaus in Neuss/Düsseldorf, eines der Großkrankenhäuser in Deutschland. Ebenso: Das Klinikum Arnsberg sowie vier weitere Krankenhäuser in Nordrhein-Westfalen. International setzt sich die Liste der aktuell betroffenen Krankenhäuser fort. So ist auch das Hollywood Presbyterian Medical Center in Los Angeles zum Angriffsziel geworden.
Aus Sicherheitsgründen arbeiten alle betroffenen Kliniken über Tage hinweg offline und „im Handbetrieb“.
Ransomware (wie Cryptolocker, Cryptowall oder Teslacrypt) umfasst Erpressungssoftware, …
… der führenden Anbieter hochsicherer Unternehmensrechner.
Die Dell Data Protection | Endpoint Security Suite Enterprise ist die einzige aktuell verfügbare Endpoint-Sicherheitslösung mit integrierter Cylance-Technologie, die vor Advanced Persistent Threats, Malware, Zero-Day-Attacken, Spear Phishing und Ransomware schützt. Internen Tests von Cylance zufolge erzielt die neue Lösung einen deutlich höheren Schutz vor Bedrohungen. Sie stoppt 99 Prozent der Malware-Angriffe und Advanced Persistent Threats. Dies ist deutlich mehr als die durchschnittliche …
In den letzten zweieinhalb Jahren hat der Antivirenspezialist Doctor Web mehr als 8.500 Anfragen von Kunden erhalten, deren Computer mit Ransomware infiziert wurden. Aktuell entfallen rund 60 Prozent aller Anfragen an den technischen Support auf Verschlüsselungstrojaner, eine Dekodierung war bisher nur in rund 10 Prozent aller Fälle erfolgreich, die Daten somit unrettbar verloren. Doch dank intensiver Forschungsarbeit ist Dr.Web mittlerweile in der Lage, viele befallene elektronische Geräte mit einer Wahrscheinlichkeit von bis zu 90 Prozent zu entschlüsseln …
… Anti-Malware-Lösungen können in einer sich rasant entwickelnden Bedrohungslandschaft die IT-Sicherheitsanforderungen der Unternehmen nicht mehr erfüllen. Die Endpoint Security Suite Enterprise schützt vor Advanced Persistent Threats und vor Zero-Day- und Scripting-Angriffen sowie vor Spear Phishing und Ransomware. Internen Tests von Cylance zufolge erzielt die neue Lösung einen deutlich höheren Schutz vor Bedrohungen. Sie stoppt 99 Prozent der Malware-Angriffe und Advanced Persistent Threats. Dies ist deutlich mehr als die durchschnittliche 50-prozentige Effizienz, …
… Marktbeobachter sind davon überzeugt, dass ein großer Teil des Umsatzes auf Online-Shopping entfallen wird. Der „Black Friday“ und „Cyber Monday“ werden als Auftakt des Weihnachtsgeschäfts gesehen. Die Sicherheitsexperten von F-Secure warnen davor, dass Kriminelle während des ganzen Dezember Ransomware einsetzen und Malware-Kampagnen durchführen – und nicht nur an bestimmten Tagen mit dem höchsten Umsatz.
„Der Cyber Monday, der den Start des Weihnachtsverkaufs der Online-Shops markiert, ist nur die Spitze des Eisbergs. Wenn man den Leuten mitteilt, dass …
Eine Malware für Linux verschlüsselt zurzeit die Daten von Nutzern des Magento-Shopsystems. Für die Entschlüsselung sollen die Opfer zahlen, doch die Angreifer haben geschlampt: Die Verschlüsselung lässt sich knacken.
Zahlreiche Nutzer des Magento-Shopsystems sind Opfer einer Ransomware-Attacke geworden. Durch eine schon etwas ältere Sicherheitslücke in Magento verschafften sich die Angreifer Zugriff auf das System und verschlüsselten zahlreiche Nutzerdaten. Nur gegen die Zahlung von einem Bitcoin sollen die Nutzer ihre Daten wieder entschlüsseln …
… und Erpressungstrojaner und Programmierer von Viren, die es vor allem auf die Konten von Besitzer von Android-Geräten abgesehen haben.
Haupttrends des Monats August:
• Neu entwickelte Banking-Trojaner
• Android-Trojaner, die zur Cyber-Spionage eingesetzt werden
• Vervielfachung von Ransomware für Android
• Zunehmende Verbreitung von Trojanern mittels SMS
Anzahl von Virensignaturen in der Dr.Web Virendatenbank:
Juli 2015: 11.422
August 2015: 12.504
Wachstum: +9,47%
Mobile Bedrohung des Monats August:
Die Virenanalysten von Doctor Web haben …
… Facebook-Posts, Whats-App Gruppenchats oder Twitter-Nachrichten ist kaum noch vorstellbar. Reisende sollten ihre mobilen Endgeräte jedoch absichern, denn diese könnten zu leichtsinnig mit einem unsicheren WLAN-Hotspot verbunden werden, am Strand verloren gehen oder von heimtückischer Ransomware befallen werden. Hier einige Tipps von Bitdefender, wie Urlauber ihre mobilen Geräte schützen können.
1. Sicherheitskopie der Daten machen
Bevor Sie die Sonnencreme einpacken, sollten Sie Ihre Daten sichern - entweder online oder auf einem physikalischen …
… hat in seinem jährlichen Sicherheitsbericht (1) festgestellt, dass 2014 der mit HTTPS gesicherte Datenverkehr um 109 Prozent gewachsen ist. Entsprechend höher ist das Risiko von Attacken, die sich solcher Verbindungen bedienen. Malware wie ZeroAccess, Poison Backdoor, BlackHole, Ransomware oder Kazy Trojan kann sich problemlos in SSL verstecken. Das daraus entstehende Risiko ist außerhalb von Expertenkreisen jedoch noch immer nur wenig bekannt.
"Die größte Herausforderung ist hier meines Erachtens, dass sich Anwender der Gefahr überhaupt nicht bewusst …