München, 17. Mai 2017 - Die Experten des Sicherheitsunternehmen Trustwave haben WannaCry ausführlich analysiert und zeigen, wie die Ransomware funktioniert und wie sie sich so schnell ausbreiten konnte. Außerdem geben die Experten Tipps, welche Maßnahmen Nutzer sofort ergreifen sollten, um sich gegen WannaCry und weitere Ransomware-Angriffe zu schützen.
In den letzten Tagen hat die Ransomware WannaCry weltweit für Chaos gesorgt. WannaCry nutzte eine Sicherheitslücke von Windows aus, für die Microsoft bereits vor zwei Monaten einen Patch bereitgestellt …
Hornetsecurity ATP wehrt globalen Ransomware-Angriff ab der ersten Schadmail ab
Hannover, 15.05.2017 – In über 150 Ländern verursachte WannaCry teils schwere Schäden: Bei der weltweit laufenden Angriffswelle, der unter anderem der englische NHS, der Autobauer Renault, aber auch einige Systeme der Deutschen Bahn zum Opfer fielen, nutzten die Angreifer gleich mehrere Schwachstellen aus. Hornetsecurity Advanced Threat Protection konnte die gefährliche Ransomware-Attacke allerdings von der ersten Schad-E-Mail an erkennen und unterbinden.
WannaCry ist …
Wien, 15. Mai 2017. „WannaCry breitet sich in ungeahntem Ausmaß weltweit aus. Derzeit kursieren offizielle Zahlen von 230.000 Infektionen in 150 Ländern weltweit. Die Dunkelziffer der Geräte, die durch die Ransomware betroffen ist, ist jedoch weitaus höher denn Unternehmen und Behörden möchten die Reputationsschäden, die eine Veröffentlichung eines erlittenen Cyberangriffs mit sich bringen würden, vermeiden“, so Harald Reisinger, Geschäftsführer von RadarServices, Europas führendem Anbieter für IT Security Monitoring und IT Risk Detection.
Die …
München, 15. Mai 2017 - Die Ransomware WannaCry hat seit Freitagabend zahlreiche Netzwerke und Rechner weltweit infiziert. Das Sicherheitsunternehmen Trustwave zeigt, wie Unternehmen und Privatanwender sich mit wenigen Handgriffen vor WannaCry und anderen Ransomware-Attacken schützen können. Für Unternehmen, die von der Ransomware-Attacke betroffen sind, bietet Trustwave zudem eine 24-Stunden-Hotline an.
Die Ransomware WannaCry ist nicht wirklich einzigartig. Wie Dutzende anderer Ransomware-Varianten verschlüsselt WannaCry wichtige Dateien und verlangt …
… -
Notfallmanagement – was tun nach einer Cyberattacke?
Marc Bürvenich - Security Officer & Datenschutzbeauftragter Kämmer Consulting GmbH
IT-Security im Cloud-Zeitalter
Wolfgang Bauer, Leiter Mobile Device Infrastructures, LINEAS Informationstechnik GmbH
VDS-Cyber-Security – der digitale „Brandschutz“ des 21. Jahrhunderts
Maciej Golik, IT-Security Auditor (TÜV) (CCVOSSEL GmbH)
Schutz vor Ransomware und Cyber-Angriffen von Morgen mit Sophos Intercept X
Sebastian Haacke (Sales Engineer, Sophos GmbH), Mirko Savic (Geschäftsführer LINET Services GmbH)
… auf den Prüfstand gestellt werden, meint Sicherheitssoftware-Anbieter Bromium.
Mit traditionellen Sicherheitslösungen wie Intrusion-Prevention-Systemen, Antiviren-Software oder Next-Generation-Firewalls können Unternehmen und Behörden neue Zero-Day-Attacken, Advanced Persistent Threats oder immer raffiniertere Ransomware-Trojaner kaum zuverlässig aufspüren. Der Grund: Diese Lösungen sind auf die Erkennung von Schadsoftware angewiesen; prinzipbedingt hinken Anbieter von Security-Tools Angreifern aber immer einen Schritt hinterher.
Unternehmen und …
… – NTT Security (Germany), Teil der NTT Group (NYSE: NTT) und Spezialist für Informationssicherheit und Risikomanagement, hat den Global Threat Intelligence Report (GTIR) 2017 vorgestellt. Der Bericht zeigt unter anderem, dass 77% der gefundenen Ransomware auf die vier Sektoren Business und Professional Services, öffentliche Verwaltung, Gesundheitswesen und Einzelhandel entfielen. Phishing-Angriffe sind für drei Viertel der vorhandenen Malware verantwortlich und für ein Drittel aller Authentifizierungsversuche werden lediglich 25 verschiedene Passwörter …
… Team aus ethischen Hackern und IT-Forensikern, verrät, auf welche Cyber-Gefahren Sicherheitsbeauftragte in Unternehmen im Moment besonders achten müssen. Aktuell sind bei Hackern besonders Phishing-Attacken über die Outlook-Web-App beliebt. Außerdem sind neue Varianten der Ransomware Cerber im Umlauf, die von herkömmlichen Sicherheitslösungen im Regelfall nicht erkannt werden.
Es gibt keine Sicherheitslücke, die von Cyberkriminellen nicht früher oder später entdeckt wird. Woche für Woche untersuchen deshalb die Sicherheitsexperten des Trustwave …
… ihrer Mitarbeiter erhöhen, als deren Anzahl. Nur 3% der IT-Verantwortlichen glaubt, dass eine höhere Mitarbeiterzahl auch mehr IT-Sicherheit bedeuten würde.
30% fürchten nach einer Cyberattacke am meisten den Diebstahl von Kundendaten, mit 18% nimmt die Angst vor dem Einschleusen von Ransomware den zweiten Platz ein.
Auch die eigenen Mitarbeiter stellen ein immer größeres Sicherheitsrisiko dar. Die Angst vor externen Bedrohungen hat sich im Vergleich zum Vorjahr von 58% auf 51% verringert, während sich die Angst vor internen Bedrohungen von 42% …
… notwendiges Übel betrachtet, das nur ein Schattendasein fristet und mit dem sich eigentlich niemand so richtig beschäftigen möchte. Wenn man allerdings die aktuelle Bedrohungslage betrachtet, kann dieses Desinteresse fatale Folgen haben: Es lauert nämlich eine neue Gefahr: Ransomware.“
Die neue Bedrohung heißt Ransomware
Das englische Wort „Ransom“ bedeutet „Lösegeld“ und weist auf die perfide Masche hin, mit der die Entwickler solcher Programme arbeiten. Ransomware sind nämlich Schadprogramme, die, wenn sie auf einem Rechner ausgelöst werden, diesen …
München, 06. April 2017 - In den letzten Jahren hat die Zahl der Ransomware-Angriffe stetig zugenommen. Während zunächst eher private Anwender im Fokus standen, konzentrieren sich Cyberkriminelle bei Ransomware-Angriffen zunehmend auf Unternehmensnetzwerke. Besonders auf MongoDB NoSQL-Datenbanken haben es Hacker in den letzten Monaten abgesehen. Das Sicherheitsunternehmen Trustwave verrät, mit welchen einfachen Handgriffen Unternehmen ihre MongoDB-Datenbanken vor Angriffen schützen können.
Je einfacher ein Unternehmensnetzwerk oder eine Netzwerkanwendung …
… trotz wachsender Online-Bedrohungen
Wie wichtig ein umfangreicher Schutz aller digitalen Aktivitäten ist, zeigt ein Blick auf die Statistik der Avira Virus Experten für die letzten sechs Monate. So stieg etwa die Anzahl der Trojaner-Angriffe um 35 Prozent, Bedrohungen durch Ransomware (Erpressungssoftware) um 28 Prozent und die Anzahl der Phishing-Attacken gar um 114 Prozent.
„Da die Zahl der vernetzten Geräte rasant wächst, gibt es einfach mehr Möglichkeiten um Nutzer anzugreifen – und gleichzeitig werden die Angriffe durch Cyberkriminelle immer …
Die Optimierungen der Cerber Ransomware sind am Ende des Jahres 2016 stattgefunden. Es sind keine außergewöhnliche Änderungen bei der Cerber Ransomware im Laufe des neuen Updates gemacht worden. Es verwendet immer noch das gleiche starke Kryptosystem, um Dateien, Dokumente und Fotos eines Opfers zu sperren. Wie zuvor, verwandelt es den Desktop-Hintergrund in ein grau-rotes Bild mit zufälligen Pixeln und einen Warnungs-Text in roter Schriftart. Die Art und Weise der Verbreitung wurde seit Version 4 beibehalten. Einige Änderungen sind jedoch vorhanden …
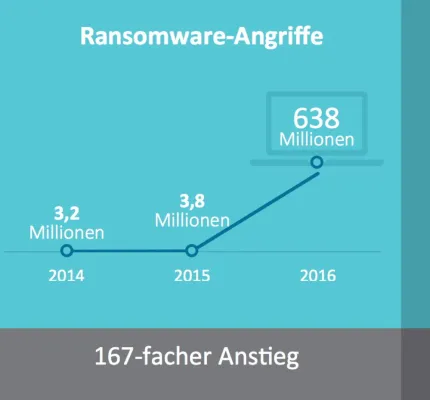
… Analyse von Bedrohungen betreibt SonicWall das Global-Response-Intelligence-Defense (GRID)-Bedrohungsnetzwerk, das die täglichen Feeds von mehr als einer Million Sensoren in knapp 200 Ländern auswertet. In seinem kürzlich veröffentlichten Sicherheitsbericht 2017 stellte SonicWall fest, dass die Zahl der Ransomware-Angriffe von 3,8 Millionen 2015 um das 167-Fache auf 638 Millionen 2016 anstieg (1). Die Analyse zeigte zudem, dass inzwischen 62 Prozent der Web-Sitzungen verschlüsselt sind, entweder über SSL oder TLS. Das sorgt zwar für mehr Datensicherheit, …
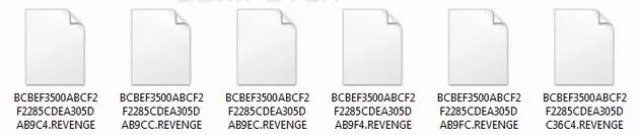
Der Revenge PC Virus gehört zu CryptoMix Ransomware Familie. Sieht so aus, dass die Cyberverbrecher CryptoMix Virus verbessern und aktualisieren möchten. Die Verschlüsselung findet mit Hilfe vom RIG Exploit Kit Javaskript statt. Man muss sehr vorsichtig sein wenn er die unbekannten Internetseiten besucht und da etwas anklickt.
In der Datei #!!! HELP_FILE!!! #. txt. findet man einen Erpresserbrief, der von der aktuellsten Version des Erpressungsprogramms Revenge stammt. Der Virus verschlüsselt alle Dateien auf dem System, löscht die von Windows erstellten …
SINDELFINGEN, März 2017 – Zwei Jahre haben Kliniken noch Zeit, um ihren Schutz vor Hackerangriffen zu verbessern. Die Netzwerksicherheit sollte einen wesentlichen Bestandteil der Vorkehrungen ausmachen, um Sicherheitslücken wie Ransomware oder DDoS-Attacken in Echtzeit zu erkennen und hundertprozentiges Wissen über mögliche gestohlene Daten zu erhalten.
Die zunehmende Vernetzung in den Krankenhäusern, IoT, Medizintechnik etc. stellen eine neue Herausforderung bei der Umsetzung einer ganzheitlichen IT-Sicherheitslösung dar. Die Basis hierbei bildet …
Die zweite Version der Sage Ransomware ist eine verbesserte Variante von dem Erpressungsprogramm Sage. Die Autoren des Erpressungsprogramms haben sich dazu entschieden an ihren Fertigkeiten zu arbeiten und eine noch kompliziertere Variante zu entwickeln, welche sich von anderen Dateiverschlüsselungen unterscheidet und sie natürlich übertrifft. Die zweite Version des Virus kann nicht mit den gängigen Decryptoren entschlüsselt werden, denn die Schwachstellen wurden behoben. Die Bedrohung wurde außerdem mit einem anderen Schwerpunkt gesichert, sodass …
Es wird im Jahr 2017 behauptet, dass 2016 das Jahr der Erpressungsprogramme und Ransomware war. Diese Aussage wird nicht ohne Grund geäusert. Für einen PC Virus war 2016 allerdings besonders erfolgreich: Cerber Trojaner. Der Cerber Virus, der ein echt alter Hase auf dem Verschlüsselung-Gebiet ist, wurde von den Cyberverbrechern, die für die Bedrohung verantwortlich sind, schon mehrmals aktualisiert. Diese Ransomware kennen wir schon seit Jahren. Der offensichtlichste Tweak ist die Verwendung einer neuen Erweiterung bei jeder Aktualisierung, die …
… AG, stellt den neuen Gesellschafter der hamcos vor.
- Der Arbeitsplatz der Zukunft
Es wird auf die Fragen eingegangen: Wie sieht mein Arbeitsplatz in der Zukunft aus? Welche Anwendungen und Applikationen werden in die Cloud migriert sein?
- NetApp Ransomware Prevention
NetApp gibt eine Wasserstandsmeldung zur "IT-Unsicherheit".
- IT-Sicherheit
Harald Bauschke, von unserem Partner Sophos wird auf Netzwerk und Endpoint Protection eingehen.
- AntiSpam, Archivierung und Verschlüsselung
Der gesamte E-Mail Lebenszyklus aus einer Hand: Reddoxx.
- …
… E-Mail-Verkehr überprüft und schädliche Dateien blockiert. Mit der Betaversion von SonicOS 6.2.7 zeigt SonicWall außerdem die künftigen Features seines Appliance-Betriebssystems.
In seinem Sicherheitsbericht 2017 (1) hat SonicWall über eine drastische Zunahme von Ransomware-Attacken berichtet: das Global-Response-Intelligence-Defense (GRID)-Netzwerk von SonicWall hat im vergangenen Jahr 638 Millionen solcher Attacken ermittelt. Im Vergleich zu 2015 mit kaum 4 Millionen Angriffen entspricht das einer 167-fachen Steigerung. SonicWall begegnet diesen …
Seit Anfang Februar ist eine neue Welle vom CryptoLocker PC Virus aufgetaucht. Zurzeit ist man dem größten Risiko einer Infizierung mit dieser Ransomware ausgesetzt, wenn man in Deutschland, Luxemburg, Österreich und der Schweiz ansässig ist. Allerdings sollte man auch in Holland und Dänemark vorsichtig sein, wenn man E-mail-Links anklickt oder die gefälschten O2 Rechnungen öffnet. Die Cyber-Verbrecher werden höchstwahrscheinlich ihre fake E-mails auch in anderen Teilen der Welt verbreiten, damit sie deren Einkommen vergrößern können.
O2 CryptoLocker …
Spora Ransomware ist ein Erpressungsprogramm, das über Spam E-mails mit Anhänge, Java Skript, Exploit kit verbreitet wird. Jede betrügerische E-mail enthält eine .zip oder .hta Datei, welche nach der Ausführung eine JavaScript Datei closed.js extrahiert und sie in den Systemordner Temp platziert. Die Java Script-Datei extrahiert eine Ausführbare Datei mit einem zufälligen Namen und führt sie aus. Das Programm beginnt dann Dateien mit RSA Kryptographie Codierung zu verschlüsseln. Beachten Sie, dass bei Spora Trojan, im Gegensatz zu anderen Erpresser-Viren, …
Der Sicherheitsspezialist SonicWall hat die Ergebnisse seines jährlichen Sicherheitsberichts präsentiert. Zu den wichtigsten Ergebnissen zählen: die Anzahl der Point-of-Sale-Malware hat sich um 93 Prozent verringert. Weit verbreitete Exploit-Kits sind verschwunden und Angriffe durch Ransomware stiegen um das 167-Fache.
Aus seinem „Annual Threat Report 2017“ schließt SonicWall, dass der Kampf der Sicherheitsexperten gegen Cyber-Kriminelle im Jahr 2016 unentschieden ausging. Dies lässt sich in Zahlen veranschaulichen: Anders als in den Jahren zuvor, …
… neue Monitoring- und Detection-Funktionen vorgestellt, die Organisationen proaktiv vor verdächtigen Datenaktivitäten durch potentiell gefährliche Bedrohungen warnen. Mit den neuen Erweiterungen bietet Druvas Datensicherungsplattform eine umfassende Lösung, um Gefahren für Geschäftsdaten durch Ransomware abzuwehren — von der frühzeitigen Erkennung bis zur Datenwiederherstellung.
Die Bedrohungslage für Unternehmen durch Ransomware hat sich deutlich verschärft und zählt im Maßnahmenkatalog von IT-Abteilungen zu den aktuell wichtigsten Prioritäten. Das …
Wer smart sein will, muss klug vorgehen
Was Unternehmen bei der Digitalisierung beachten sollten
Wallmenroth, 08. Februar 2017. Von Datendiebstahl bis Ransomware: Die Anzahl der Cyber-Attacken hat 2016 nach Angaben des BSI (Bundesamtes für Sicherheit in der Informationstechnik) deutlich zugenommen. Das verzeichnet auch die SECUrisk auf Basis einer gestiegenen Nachfrage nach IT-Sicherheit. Das Unternehmen ist innerhalb der DATA CENTER GROUP spezialisiert auf Informationssicherheit. Markus Schäfer, Geschäftsführer der SECUrisk, warnt, bei der Digitalisierung …
… klare Tendenzen haben sich dabei herauskristallisiert. Zum einen attackieren Hacker verstärkt die Endgeräte einzelner Mitarbeiter und zum anderen erweisen sich Standard-Sicherheitsmaßnahmen wie Anti-Virus-Lösungen zunehmend als unzulänglich; bei den zahllos erfolgreichen Crypto-Ransomware-Attacken der jüngsten Vergangenheit sind sie an ihre Grenzen gestoßen.
Doch wie reagieren Unternehmen darauf? Vielfach initiieren sie Sicherheitsschulungen für die eigenen Mitarbeiter. Es wird an das Verantwortungsbewusstsein der eigenen Mitarbeiter appelliert, …
… sehen sich auch private Unternehmen einer stetigen Professionalisierung der Angreifer und einer drastisch steigenden Anzahl von Angriffsmethoden und Schadprogramme ausgesetzt. Vor allem die Gefahren durch Botnetze und durch Lösegelderpressungen von Unternehmen mittels sognenannter Ransomware ist im Jahr 2016 noch einmal erheblich angestiegen. Zurück bleibt, neben einem möglichen Reputationsverlust und dem nicht selten erheblichen Ressourcenaufwand für die Bewältigung des Sicherheitsvorfalls im Unternehmen, oftmals auch ein Vermögensschaden entweder …
… Firewall.
JavaScript-Attacken sind vor allem für Unternehmen und Organisationen verheerend. Nicht nur die Verletzung der Datensicherheit und die Imagebeschädigung, sondern auch die direkten Kosten stellen dabei ein enormes Risiko dar. Besonders das Aufkommen von in JavaScript-Code versteckter Ransomware stellt für Verantwortliche in der IT-Sicherheit eine neue Herausforderung dar. Laut Sicherheitsexperten nahmen Cyber-Kriminelle im letzten Jahr eine Milliarde Dollar mit Ransomware ein. Es ist kein Geheimnis, dass diese Zahl sowie die Häufigkeit der Attacken …
München, 19. Januar 2017 - Ransomware wird ein Thema bleiben, das Sicherheitsexperten auch im Jahr 2017 in Atem halten wird. Davon geht das weltweit agierende Sicherheitsunternehmen Trustwave aus. Wie sich Unternehmen vor Ransomware und anderen Cyber-Attacken schützen können, verrät Trustwave anhand von fünf Sicherheitsregeln (die nicht nur für das Jahr 2017 gelten).
Das Jahr 2017 wird für IT-Abteilungen nicht einfach werden. Zahlreiche Untersuchungen von Trustwave belegen, dass nach wie vor mangelnde Kompetenz und zu wenig Personal in vielen Fällen …
… Wettbewerbern.
Hacken ist heute vor allem ein Business Case. Für die Angreifer, weil es ihnen vor allem ums Geld geht, und für die Unternehmen, weil sie Risiken abschätzen und ihre IT durch Investitionen in Onsite- oder Cloud-basierte Schutzsysteme adäquat gegen Ransomware-Angriffe schützen oder im Extremfall Lösegelder zahlen müssen. Über 40 Prozent der knapp 600 für den Radware-Report befragten Unternehmen gaben an, dass die Lösegelderpressung 2016 der häufigste Grund für Angriffe auf ihre Netzwerke gewesen sei. Speziell in Europa liegt dieser …
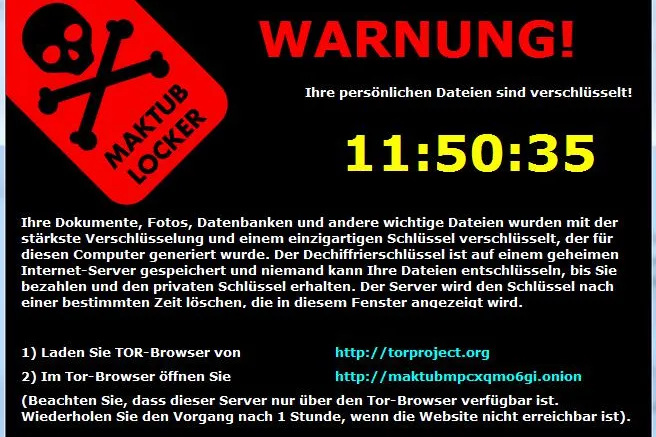
Die Maktub Locker Ransomware ist uns schon seit Anfang des Jahres 2016 bekannt. Damals wurde die Seuche über gezippte Word Dokumente verbreitet. Die Dateien bekammen eine neue .iaalixr Endung und wurden verschlüsselt. So fing es an...
Seit dem 15.12.2016 ist eine weitere Variante dieser Ransomware im Umlauf. Maktub ist eine Erpressersoftware, die über fake Emails verbreitet wird. Die Cyber-Verbrecher tarnen den Virus im Anhang als Dokument für eine Aktualisierung der Nutzungsbedingungen. Sobald Benutzer die Datei extrahieren und öffnen, infiltriert …
… und sie vermeiden Anomalien der Link-Adresse wie Schreibfehler, spezielle Zeichen oder Zahlenwerte, die einen Verdacht aufkommen lassen. Der Klick auf einen korrekt aussehenden Link innerhalb der Phishing-Mail kann dem Anwender einen Malware-Exploit einbringen, der entweder Ransomware liefert oder den Beginn eines größeren Schadens bedeutet.
"Die Menlo-Analyse bestätigt das Internet-Problem - die Nutzung durch Unternehmen und Konsumenten ist notwendig, aber riskant", kommentiert Michael Suby, Vice President von Stratecast bei Frost & Sullivan. …
… naht, und damit ist es Zeit, sich auch beim Thema Sicherheit über die Trends 2017 Gedanken zu machen: Welche Gefahren drohen Unternehmen im nächsten Jahr? Auf welche neuen Angriffe müssen sie sich einstellen? Wo sind sie besonders anfällig? Droht neue Ransomware oder ist mit neuen DDoS-Angriffen zu rechnen?
"Die alljährliche Ausschau nach Trends in der IT-Sicherheit ist vor allem Ausdruck von guter Lobby-Arbeit der jeweiligen Hersteller; zur Verbesserung der Sicherheitslage trägt das nichts bei", meint dagegen Sicherheitsexperte Patrick Schraut von …
… Null-Fehler-Quote aus. Gleichzeitig prüft Dr.Web Security Space Webseiten in Echtzeit und blockiert Phishing-Attacken sowie verschlüsselte SSL-Verbindungen (HTTPS). Zudem erstellt das Antivirenprogramm regelmäßig Sicherungskopien der Dateien, sodass Nutzer abgesichert sind vor Verschlüsselung von Ransomware und Trojaner im Besonderen. Mobile Geräte können mit der Fernschutz-Funktion das verlegte oder gestohlene Gerät wiederfinden oder vertrauliche Daten löschen.
Kostenfreies Update für Dr.Web Benutzer:
Die Virenprüfung läuft so schnell, dass das …
… Microsoft Office und Adobe Acrobat Reader.
2. Exploit-Kit-Nutzung
Cyber-Kriminelle nutzen bei ihren Drive-by-Download-Attacken in aller Regel Exploit Kits. Die gängigsten Software-Kits für die Identifizierung von Software-Schwachstellen waren im ersten Halbjahr Neutrino und Rig.
3. Ransomware-Attacken
Einen starken Anstieg haben die Security-Analysten von den Bromium Labs in Cupertino vor allem bei den Ransomware-Attacken registriert. Die Zahl der Crypto-Ransomware-Familien nimmt seit Ende 2013 kontinuierlich zu, und Dutzende weiterer Exploit-Typen …
… Monatshälfte analysierten die Sicherheitsexperten von Doctor Web eine Backdoor für Linux, die auf den Geräten der Anwender Befehle von Cyber-Kriminellen ausführt. Weiterhin bleiben auch mobile Endgeräte unter Android eine Zielscheibe für Verbrecher.
Encoder zählen zur gefährlichsten Ransomware, jeden Monat tauchen neue Versionen auf. Im Oktober analysierten die Virenexperten von Doctor Web einen Trojaner, der mit Google Go entwickelt wurde. Dieser wurde unter dem Namen Trojan.Encoder.6491 in die Dr.Web Virendatenbank aufgenommen.
Der Trojaner ist …
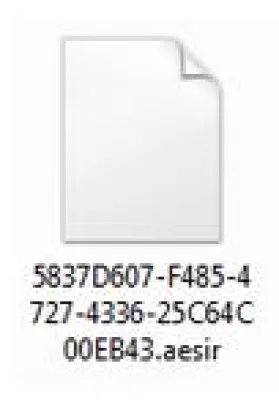
Seit dem 21.11.2016 kennzeichnet die Erpressungs-Ransomware Locky verschlüsselte Dateien neuerdings mit der Namenserweiterung .aesir, warnt das Team des BSI CERT-Bund. Nach den .locky, .zepto, .odin, .thor Verschlüsselungen, geht die Entwicklung der Locky-Ransomware-Geschichte weiter.
Zur Zeit werden die E-mails auf englischer Sprache versendet. Es wird vermutet, dass ab nächste Woche auch die deutschsprachige E-mails im Gang gesetzt werden. Die englische E-mails behaupten, dass von Ihrer E-mail-Adresse sei Spam versendet worden und dies sei in …
… aus der Cloud
Braunschweig, im November 2016 — Das vergangene Jahr hat gezeigt, dass Cyber-Attacken eher zum Normalfall werden als zur seltenen Katastrophe. Diverse Unternehmen und auch Städte waren zuletzt von Ausfällen durch den Befall von Ransomware betroffen. Hinzu kommen nach wie vor auch Naturkatastrophen, Strom- und Hardwareausfälle oder Anwenderfehler, die zu schmerzhaften Datenverlusten führen können. Bislang sind es jedoch hauptsächlich die konventionellen Backup-Lösungen, die betroffenen Organisationen im Schadensfall die verlorenen Daten …
… neuen Versionen seiner Sicherheits- und Performance-Pakete macht es Avira den Anwendern noch leichter, die passende Lösung zum Schutz für ihren Digital Lifestyle zu finden: Internet Security Suite, Optimization Suite und Total Security Suite sorgen für besseren Schutz vor Ransomware und anderen Online-Bedrohungen, holen noch mehr Leistung aus dem PC und lassen Nutzer anonym und sicher im Internet surfen. Mit dem neuen Firewall Manager können sicherheitsbewusste Anwender ihre Windows-Firewall mit wenigen Mausklicks an ihre Bedürfnisse anpassen und …
… ein weltweit agierendes Sicherheitsunternehmen, gibt ab sofort auf die Cloud-basierte Sicherheitslösung Trustwave Secure Web Gateway eine Null-Malware-Garantie. Die einfach zu implementierende Sicherheitslösung bietet Unternehmen mit verteilten Standorten einen vollständigen Schutz vor Malware- und Ransomware-Angriffen - und das in Echtzeit.
Schon seit vielen Jahren bietet Trustwave mit Secure Web Gateway (SWG) eine Sicherheitslösung an, die Unternehmen und Organisationen jeder Größer sicher und in Echtzeit vor aktuellen Malware- und Ransomware-Angriffen …
… Anwender genügt nicht mehr. Auch für effektiven Datenschutz ist die IT-Sicherheit eine wesentliche Voraussetzung.
Den Mittelstand sensibilisieren
Arne Schönbohm, Präsident des Bundesamts für Sicherheit in der Informationstechnologie (BSI), wies auf den Anstieg um den Faktor 70 bei Ransomware-Angriffen hin. Hierbei verschlüsselt eine schädliche Software die Daten auf dem Computer und Kriminelle fordern Geld für die Entsperrung. Nach Ansicht Schönbohms sei der vertrauensvolle Informationsaustausch in Bezug auf Angriffe oder Angriffsversuche auf dem Weg …
Die .thor Datei-Ransomware ist auch uns als Locky Virus bekannt. Das ist eine gefährliche Computerinfektion: Sie erkennen bereits am Namen, dass dieser Virus als Trojaner eingestuft wird. Das bedeutet, dass Dateien auf Ihrem Computer gesperrt werden, eine neue .shit Dateierweiterung bekommen und ein Lösegeld gefordert wird, um Dateien zu entschlüsseln. Die Entwickler des .thor Ransomware verdienen auf diese Weise Geld. Das Schlimmste an dieser Ransomware ist, dass Ihre verschlüsselten Dateien gesperrt bleiben, auch wenn Sie diese von Ihrem Computer …
München, 10. November 2016 - Ransomware erfreut sich unter Cyberkriminellen immer größerer Beliebtheit, dabei ist es gar nicht schwer, sich gegen Ransomware erfolgreich zur Wehr zu setzen. Die neue Infografik des Sicherheitsspezialisten Trustwave zeigt in kompakter Form, wie sich Unternehmen gegen Ransomware-Angriffe schützen können.
Die Infografik bietet außerdem einen kurzen Überblick über die Geschichte der Ransomware und informiert darüber, welche Branchen von Angriffen besonders betroffen sind. Die Daten der Infografik basieren auf aktuellen …
… die Zeit und den Aufwand deutlich, weil keine Aktivierung der Kopien von geschützten Servern für Tests oder Fehlerbehebung nötig ist. Dieses Feature spielt unter anderem auch eine entscheidende Rolle dafür, Daten nach einer Ransomware-Attacke schnell wiederherzustellen.
? Komfortablere Nutzung durch vereinfachtes Lizenzierungs- und Kaufmodell: Backup Exec ist für Mittelstandsunternehmen ausgelegt, die keine komplizierte Infrastruktur besitzen oder erfahrene Backup-Administratoren beschäftigen und Kosten sparen möchten. Die Plattform zeugt von der …
… Schutzmechanismen, wie Firewalls, „Endpoint Protection“-Lösungen, oder auch Antivirus- und Antimalware-Software. Die Gefahren in den eigenen Mitarbeiterkreisen werden dabei jedoch oft übersehen oder gar einfach vernachlässigt. Nicht gerade klein ist die Zahl der erfolgreichen Trojaner- oder auch Ransomware-Attacken der vergangenen Monate - und das oft nur durch das unbedarfte Anklicken von den vermeintlich mit Malware verseuchten Dateianhängen in E-Mails durch die eigenen Mitarbeiter. Eine weitere Gefahr geht oft auch von USB-Sticks unbekannter Herkunft …
… 78 Prozent der CIOs sehen das Thema Sicherheit als eine der größten Herausforderungen an. Cloud Services gelten als größte Gefahrenquelle. Für 61 Prozent werden IT-Bedrohungen immer ausgefeilter und damit immer schwerer zu bekämpfen. „Vor allem Themen wie Ransomware bzw. Unternehmenserpressung allgemein sind zentrale Themen auf der IT-Sicherheitsagenda der CIOs für die kommenden 12 Monate“, sagt Roble Mumin, Business Unit Director – Network, UC & Security bei Inforsacom Logicalis. „Hier sind größte Anstrengungen gefordert.“
Mehr Outsourcing …
… Datenlecks, etwa bei Yahoo oder dem Seitensprung-Portal Ashley-Madison, stoßen auf eine breite Resonanz in der Öffentlichkeit. Allerdings, wie die Ergebnisse der Balabit-Studie zeigen, gibt es noch zu viele Grauzonen bei der Meldung von Datenschutzverletzungen. Zum Beispiel Ransomware-Attacken werden meist nicht gemeldet, wenn Lösegeld gezahlt und keine Daten gestohlen wurden. Oder es geschieht teils mit Absicht, um den guten Ruf zu wahren und wirtschaftlichen Schaden abzuwenden, teils unwissentlich, teils aus purer Hilflosigkeit heraus.
Daran ändern …
… Privatsphäre zu schützen und die Leistung ihres PCs zu optimieren.“
Die Free Security Suite lässt sich mit dem Avira Connect Dashboard verwalten und bietet den Anwendern Schutz und Optimierung wie folgt:
1. Ausgezeichneter Schutz gegen Schadsoftware und Ransomware mit Avira Antivirus
Ransomware (Erpressungssoftware) ist eine der am schnellsten wachsenden Bedrohungen in der Avira Threat Landscape. Die Avira-Experten beobachteten einen weltweiten Anstieg der Ransomware-Attacken von Mai bis September diesen Jahres von 196 Prozent. In der DACH-Region …
Wie kann ein Trojaner erkannt werden? Ransomware, auch bekannt als Erpressungstrojaner, Krypto-Trojaner oder Verschlüsselungstrojaner, finden momentan massenhaft Opfer, da sie hauptsächlich per E-Mails verbreitet werden, die täuschend echt nach Lieferanten, Kunden oder einer seriösen Institution aussehen oder sich sogar als interne E-Mail Absender ausgeben. hamcos gibt Ihnen praktische Tipps!
Meistens handelt es sich um gefälschte Rechnungen oder Gutschriften, die das Interesse des Empfängers wecken sollen. Eine Infektion kann aber auch direkt im …