… dringender Aufholbedarf, sonst kann es richtig teuer werden“.Schon allein bei kleineren Unternehmen bis zu 10 Mitarbeiter/innen betrug der durchschnittlich verursachte Schaden durch Cyberangriffe knapp über 8.000 EUR pro Mitarbeiter/in laut einer aktuellen Studie der Versicherungsbranche.Neben Ransomware- oder Phishing-Attacken sind Datendiebstahl und Datenmanipulation an der Tagesordnung – und alle Angriffe haben zum Ziel, Unternehmen böswillig zu schaden, Geld zu erpressen oder Kontrolle über Ihre Daten zu erlangen. Eine Strafverfolgung der Täter …
Gemeinsames 40-Minuten-Webinar der FirmenAvast Business GmbH und tetraguard systems GmbHEuskirchen, Düsseldorf 22. März 2022Das Thema: vollumfängliche IT-Security über eine dateibasierte Verschlüsselung und einem Dashboard!Bislang beschränkten sich die Möglichkeiten, sich vor Ransomware zu schützen, auf drei Ebenen: Aktueller Antivirenschutz und Patch Management sowie eine konsequente Backup-Strategie. Trotzdem waren 9 von 10 Unternehmen von Cyber-Angriffen betroffen.Die Unternehmen tetraguard systems und Avast Business bündeln Ihre Expertise, um …
… verstärken.Unternehmen müssen Passwortsicherheit erhöhenFür das stetig wachsende Sicherheitsbedürfnis der Unternehmen gibt es gute Gründe. Schließlich haben auch im letzten Jahr eine Reihe von aufsehenerregenden Sicherheitsverletzungen im Zusammenhang mit Passwörtern, wie z.B. der Ransomware-Angriff auf die Colonial Pipeline in den USA oder vermehrte Attacken auf MS-Exchange-Instanzen in der Weihnachtszeit, stattgefunden. Hinzu kommen Risiken durch Schwachstellen in Programmiersprachen, wie beispielweise „Log4Shell“, die in der Java-Bibliothek entdeckt wurden. Daher …
Ein Kommentar von Carolyn Crandall, Chief Security Advocate bei Attivo Networks
ALPHV BlackCat Ransomware ist äußerst raffiniert, da sie manuell über die Befehlszeile gesteuert wird, was es herkömmlichen Technologien schwer macht, diese Angriffen zu erkennen. BlackCat verwendet eine Vielzahl von Verschlüsselungsmodi, verschafft sich über laterale Bewegung administrative Rechte, um sich zwischen Computern zu verbreiten und andere Geräte zu verschlüsseln. Zudem löscht BlackCat Informationen, um eine Wiederherstellung zu verhindern. Diese Gruppe ist …
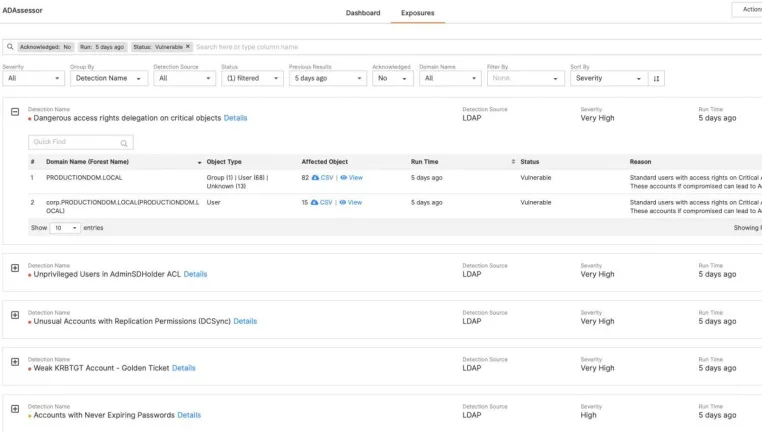
Nahezu alle heutigen Ransomware-Attacken nutzen das Active Directory ihrer potentiellen Opfer als Brückenkopf im internen Netz, warnen die Sicherheitsspezialisten von Attivo Networks.
Zugangsdaten für den initialen Angriff seien leicht zu beschaffen, sei es durch eigene Phishing-Versuche oder den Kauf einschlägiger Daten in den dunklen Ecken des Internets. Selbst mit Passwortrichtlinien und Phishing-Aufklärung sind gestohlene Zugangsdaten reichlich vorhanden, billig und im Dark Web leicht zu erwerben. Wenn ein Angreifer ein großes Unternehmen ins …
Im Laufe des Jahres 2021 haben Cyberkriminelle ihre Untergrund-Ökosysteme immer besser organisiert, so dass im neuen Jahr mit noch professionelleren Angriffsmustern gerechnet werden muss.
Insbesondere Ransomware-Gruppen suchen laut den Sicherheitsexperten von Radware zunehmend Verbündete unter erfahrenen Auftragshackern, die sich über die Gewinne aus großen Erpressungskampagnen freuen. Die Ransomware-Gruppen Avaddon, SunCrypt, Ragnar Locker und Hello Kitty sind beispielsweise dafür bekannt, dass sie DDoS-Angriffe einsetzen, um ihre Opfer zusätzlich …
Die Sicherheitsexperten von Radware erwarten, dass sich die Bedrohungslage durch Cyberkriminalität im Jahr 2022 noch einmal deutlich verschärfen wird.
Als besondere Gefahr sieht das Unternehmen dabei die potentielle Zusammenarbeit von Ransomware-Gruppen mit Akteuren, die auf den Handel mit Zero-Day-Exploits spezialisiert sind. Zudem erwartet Radware, dass böswillige Akteure bisherige White-Hat-Hacker auf ihre Seite ziehen könnten, da sie durch erfolgreiche Lösegeld-Erpressung schlicht besser bezahlen können als die Industrie.
In diesem Jahr hat Radware …
… gestiegen. Insgesamt belief sich der geschätzte Schaden in den Jahren 2018 und 2019 auf jeweils 103 Milliarden Euro. Seit der Corona Pandemie hat sich die Schadenssumme mehr als verdoppelt auf geschätzt 220 Milliarden Euro. Die Mehrheit der Angriffe erfolgte durch Ransomware Angriffe (31%) und DDoS Angriffe (27%). In diesem Jahr ist die Anzahl der Ransomware Angriffe im Vergleich zum Vorjahr um 25% angestiegen. (Siehe Infografik) Auch wenn im dritten Quartal erstmals die Anzahl der gemeldeten Ransomware Angriffe gesunken ist, sehen unabhängige …
Neue Techniken und Strategien machen Ransomware-Angriffe immer gefährlicher, warnen die Sicherheitsexperten von Attivo Networks.
Während herkömmliche Ransomware darauf abzielte, sich zu verbreiten und so viele Endgeräte wie möglich zu verschlüsseln, werden bei Ransomware 2.0-Angriffen fortschrittliche Methoden eingesetzt oder die Aktivitäten von einem menschlichen Kontrolleur gelenkt. Bei diesen Attacken verbringen die Angreifer deutlich mehr Zeit mit der Erkundung, um geschäftskritische Ressourcen für die Verschlüsselung zu identifizieren. Da diese …
Cyberattacken durch Ransomware können keine Schäden mehr anrichtenDie Software tetraguard.untouchable verhindert durch einen innovativen Denkansatz Angriffe und schützt Unternehmen und InstitutionenEuskirchen, 18.11.2021Die Gefahr durch Cyberattacken, der sich Unternehmen und Institutionen täglich ausgesetzt sehen, nimmt rasant zu. Allein in den letzten Wochen traf es Städte, Krankenhäuser und große Unternehmen gleichermaßen: Ransomware-Attacken. Alle Daten wurden durch Schadsoftware verschlüsselt und unbrauchbar.Auf den Bildschirmen erschien “You …
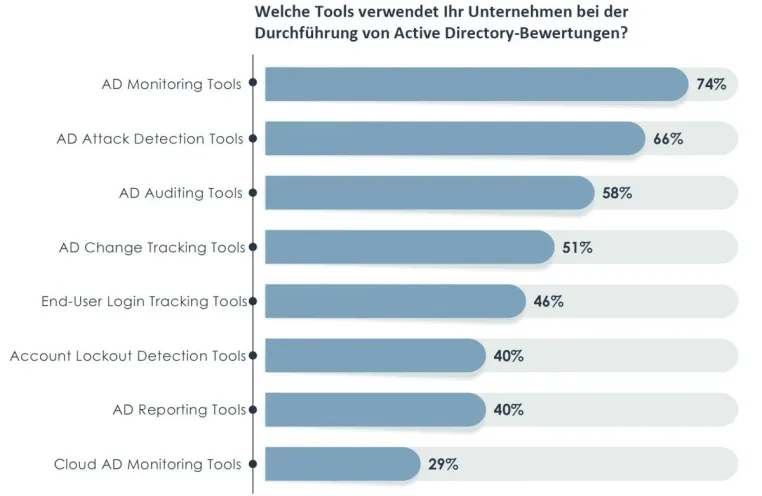
… die AD-Sicherheit zu erhöhen. Als Hauptgründe dafür nennen sie die zunehmende Verbreitung von AD-Angriffen (25 Prozent), die Zunahme von Remote- oder Heimarbeitsplätzen (18 Prozent), die Ausweitung der Cloud-Nutzung (17 Prozent) und die Verbreitung fortgeschrittener Angriffe wie Ransomware 2.0 (15 Prozent). Derzeit nutzen knapp zwei Drittel Tools für die Erkennung von AD-Angriffen sowie EDR-Tools (Endpoint Detection and Response), während lediglich etwas mehr als die Hälfte (55 Prozent) Endpunkt-Schutzplattformen (EPPs) verwendet. Zu den weiteren …
… jedes Jahr europaweit im Vordergrund.Dieses Jahr, und nach der Homeoffice-Welle, ist das Thema akuter denn je. Denn nach Einschätzung des Bundeskriminalamts (BKA) ist die Gefahr durch Cyberkriminelle in Deutschland dieses Jahr weiter gestiegen. Insbesondere Ransomware (Erpressungssoftware) stellt weiterhin eine signifikante Bedrohung dar. Wussten Sie, dass:89% aller Unternehmen weltweit 2020 verstärkte Cyberangriffe feststellen konnten, vor allem auf Mitarbeiter im Homeoffice?3 von 4 Unternehmen nach eigenen Angaben nicht optimal auf Cyberattacken …
Anovis bietet Unternehmen mit Security Monitoring ganzheitliches Sicherheitskonzept
Wien, 13.09.2021. Ransomware-, Cloud- und Phishing-Angriffe, Software-Schwachstellen, veraltete Systeme, unachtsame Mitarbeiter - moderne Unternehmen sind einer ganzen Flut von Security-Risiken ausgesetzt. Erfolgreiche Cyberattacken führen häufig zu massiven Schäden, von folgenschweren Betriebsausfällen über Lösegeldforderungen bis hin zu groben Imageverlusten und rechtlichen Konsequenzen. Die meisten Unternehmen haben zwar bereits Schutzmaßnahmen ergriffen, häufig …
… oder in EMEA im Durchschnitt doppelt so viel Volumen abwehren wie ein Unternehmen im asiatisch-pazifischen Raum (APAC). Auf Nord-, Mittel- und Südamerika sowie EMEA entfielen im selben Zeitraum rund 80 % des abgewehrten Angriffsvolumens.
"Während große Ransomware-Angriffe für Schlagzeilen sorgen, gibt es andere Cyber-Bedrohungen, auf die Unternehmen achten müssen", sagt Pascal Geenens, Director of Threat Intelligence bei Radware. "Von einer Zunahme von DDoS-Ransom-Kampagnen und DDoS-Hit-and-Run-Angriffen bis hin zu einer aktivistischen Gruppe, die …
Ransomware-Angriffe mit Lösegeldforderungen in Millionenhöhe, Befürchtungen gezielter Wahlbeeinflussungen und Berichte über erfolgreiche Angriffe auf die Datenbestände von Online-Diensten dominieren immer häufiger die Berichterstattung. Karlsruhe ist auf diese Entwicklung schon lange vorbereitet – hier entstand nicht nur der erste Lehrstuhl für Kryptographie (am heutigen KIT), sondern praktizieren IT-Unternehmen der Region seit 20 Jahren erfolgreiche Selbsthilfe.Die vor zwanzig Jahren gegründete Karlsruher IT-Sicherheitsinitiative, eine „Special …
FastNeuron veröffentlicht einen Ransomware Leitfaden, der effektive Strategien zum Schutz gegen Ransomware beschreibt.
Baltimore, MD. BackupChain, eine führende Server-Backup-Softwarelösung, die weltweit mit Acronis und Veeam konkurriert, hat einen neuen, kostenlosen Leitfaden zur Ransomware-Prävention vorgestellt. Der Leitfaden enthält verschiedene Techniken zur Ransomware-Prävention und richtet sich speziell an IT-Administratoren und entsprechendes Personal. Melissa Weekley, Marketing Manager von FastNeuron, erklärt: "In den letzten Monaten gab …
… in E-Mail-Anhängen oder in illegaler Software versteckt. Einige Malware infiziert ein Gerät direkt, während andere Tage bis Monate warten, um mit ihrer Arbeit zu starten. Es gibt verschiedene Arten von Malware mit verschiedenen Einsatzzwecken: Viren schaden einem Gerät, Ransomware verschlüsselt es, um Geld zu stehlen, Scareware manipuliert einen Nutzer, damit er gefährliche Software kauft oder herunterlädt und Backdoors sind eine Möglichkeit, dass Hacker zu jedem Zeitpunkt auf das Gerät zugreifen können. “Für jede Malware, die weltweit bekannt wird, …
… DDoS-Schutz verfügte oder nicht. Diese frühere Kampagne entpuppte sich als eine der umfangreichsten und am längsten andauernden DDoS-Erpressungskampagnen der Geschichte.
In letzter Zeit hat Radware eine Zunahme von Notfalleinsätzen bei neuen Kunden durchgeführt, die von DDoS-Ransomware betroffen waren. Dabei beobachteten die Sicherheitsspezialisten eine Zunahme der Aktivitäten einer Gruppe, die sich selbst als Fancy Lazarus bezeichnet und ihre Opfer auffordert, ein Lösegeld zu zahlen, um verheerende DDoS-Angriffe auf ihre angeblich ungeschützte Infrastruktur …
… anfängliche Zugriffs-Taktiken verdeutlichen.
Organisierte Kriminalität: Dieser Abschnitt befasst sich mit den neuesten Erkenntnissen über Cyberangriffe als Dienstleistung (CaaS - Cybercrime-as-a-Service), Industriespionage, finanziell motivierte Gruppen, die hinter den jüngsten Wellen von Ransomware-DDoS-Angriffen stehen, und mehr.
Hacktivisten: Anhand von Beispielen aktueller Operationen zeigt dieser Abschnitt die wahrscheinlichen Beweggründe von Hacktivisten für ihre Angriffe auf.
Hacker: Die Klassifizierung von Hackern kann komplex sein, da einzelne …
… Social-Media-Profil", so Franz.
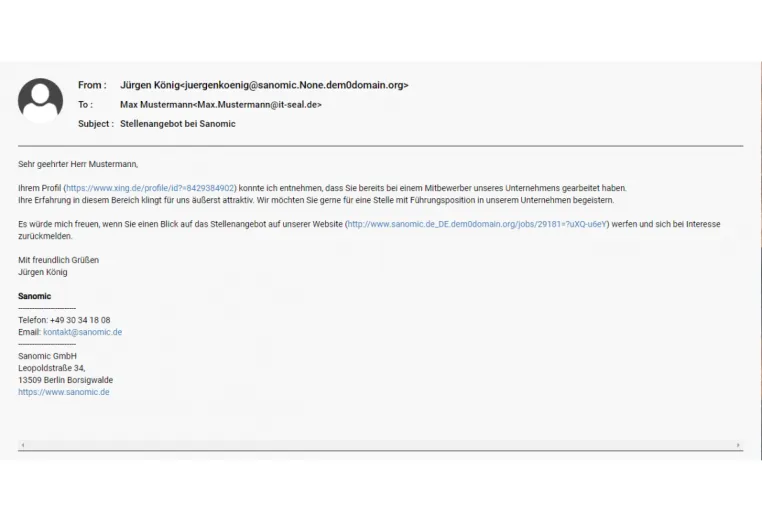
Nach der Phishing-Welle mit Corona-Bezug und dem Abschalten des EMOTET Netzwerkes kommt damit auf Unternehmen eine neue Phishing-Welle zu, die in den nächsten Monaten an Fahrt gewinnen dürfte. Es wird spannend, ob dadurch die Schadenssummen durch Ransomware (Verschlüsselungstrojaner) noch getoppt werden, die 2020 allein in Deutschland einen Schaden von ca. vier Milliarden US-Dollar erreicht haben.
Hier können Sie die Studie der TU Darmstadt "WHO BITES THE HOOK? INVESTIGATING EMPLOYEES" SUSCEPTIBILITY TO PHISHING: A RANDOMIZED FIELD …
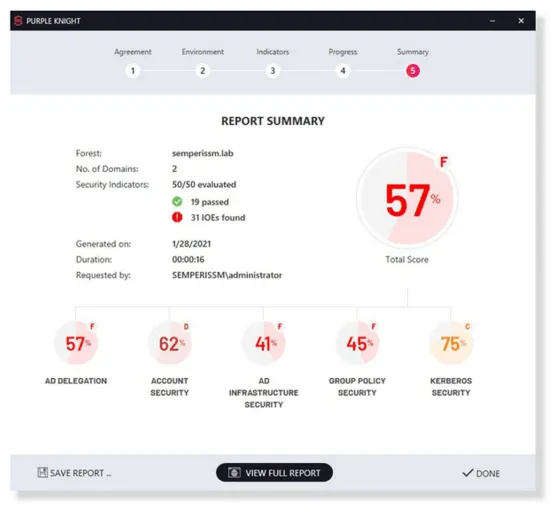
… schützt über 40 Millionen Identitäten vor Cyberangriffen, Sicherheitsverletzungen und Bedienungsfehlern. Weltweit führende Unternehmen vertrauen auf Semperis, wenn es darum geht, Schwachstellen in ihrem Active-Directory zu erkennen, laufende Cyberangriffe abzufangen und sich schnell von Ransomware und anderen Daten-Notsituationen zu erholen. Semperis hat seinen Hauptsitz in New Jersey und ist international tätig, wobei das Forschungs- und Entwicklungsteam zwischen San Francisco und Tel Aviv verteilt ist.
Pressekontakt:
Belogo / New Technology Communication
Herr …
… einem RAID zusammengefasst, um Datenverlusten beim Ausfall eines Laufwerks vorzubeugen. Ein solches RAID bietet aber keinen Schutz vor Datenverlusten durch versehentliches Löschen oder Überschreiben von Daten. Werden die auf dem NAS gespeicherten Daten durch einen Virus infiziert, durch Ransomware verschlüsselt oder wird das NAS selbst zerstört, sind die Daten ebenfalls verloren. Wohl dem, der eine Sicherung der Daten hat. Die 3-2-1-Regel gilt hierbei als Faustformel für Sicherungen: Erstellen Sie mindestens 3 Kopien Ihrer Daten, speichern Sie sie …
… Skalierbarkeit und Sicherheit von Cloud-Umgebungen -
Die COVID-19-Pandemie hat den Zeitplan für den Übergang in die Cloud für viele Unternehmen beschleunigt. Die Ausfälle bei vielen der größten Cloud-Service-Provider und die jüngsten Hacker- und Ransomware-Angriffe zeigen laut Radware jedoch die Herausforderungen in Bezug auf Verfügbarkeit, Skalierbarkeit und Sicherheit von Cloud-Umgebungen. Für das Jahr 2021 prognostiziert Radware 5 wesentliche Trends:
Fortgesetzte Investitionen in Cloud-Migration und -Sicherheit
Unternehmen werden Multi-Vendor- …
… teils gefährlichen Inhalten. Das ist zunächst einmal lästig, kann bei falschem Verhalten aber zu erheblichen Schäden führen. Die verfügbaren Angebote, um die Spam-Flut im Postordner zu reduzieren, sind meist wenig hilfreich. Spam-X verspricht eine intelligentere Lösung.
Spam, Scam, Malware, Ransomware, Trojaner oder Phishing sind nur einige der Schlagwörter, die das Arbeiten mit E-Mail für die meisten Anwender zur Last werden lassen. Fernab des Zeitaufwandes für das Löschen oder die Administration bergen fingierte Nachrichten die Gefahr des Verlustes …
… bis hin zum laufenden Management aktiv.
Die Gefahren für Daten seien vielfältig und reichten von Kurzschlüssen über Softwaremängel bis hin zu Bedienungsfehlern, Schludrigkeit, Viren, Würmern und Hacker-Angriffen. In diesen Fällen werden Daten beschädigt oder - im Fall von Ransomware - verschlüsselt, sodass sie nicht mehr genutzt werden könnten. Das schränke die unternehmerische Tätigkeit maßgeblich ein oder mache diese sogar unmöglich - mit allen Konsequenzen.
Der weitere Aspekt: "Ein schwerer Datendiebstahl - mit mehr als einer Million Datensätzen …
… Outbound-Traffic die Aktivierung von Schadsoftware. Dieser Schutz schließt auch den Unsicherheitsfaktor Mensch mit ein. Denn: Kein Virenschutz hilft gegen versehentlich geöffnete Phishing-Mails! Mit seinen derzeit 14 Verteidigungsebenen bietet BlackFog einen umfangreichen Schutz gegen Ransomware, Spyware, Malware, Phishing, Kryptomining oder Malvertising. Dabei analysiert ein intelligentes Regelwerk auf dem Endgerät den kompletten Outbound-Traffic und blockt unerwünschte Verbindungen in Echtzeit, sodass ein Schaden gar nicht erst entsteht. BlackFog …
… Reihe an Sicherheitsrisiken konfrontiert. Die Business-Notebooks der Dynabook Europe GmbH kombinieren verschiedene Sicherheitsfunktionen, speziell für die Anforderungen mobiler Arbeit. Der Einsatz von Cloud-Lösungen minimiert Cyberbedrohungen zusätzlich.
Cyberkriminelle passen sich an Corona-Krise an
Bedrohungen durch Ransomware- oder Phishing-Attacken nahmen besonders im aktuellen Jahr stark zu. Das geht unter anderem aus dem Digital Defense Report 2020 von Microsoft hervor. Kriminelle entwickeln ihre Methoden stetig weiter und nutzen auch die …
… versehentlich überschrieben oder gab es einen Virenbefall, ist das Sicherungs- oder Replikationsziel (zeitverzögert) ebenfalls betroffen. Zudem fehlt vielen Sicherungskonzepten ein Medienbruch, der vor einem Verlust der Sicherung in Folge von Elementarschäden, Vandalismus, Viren oder Ransomware-Attacken schützt.
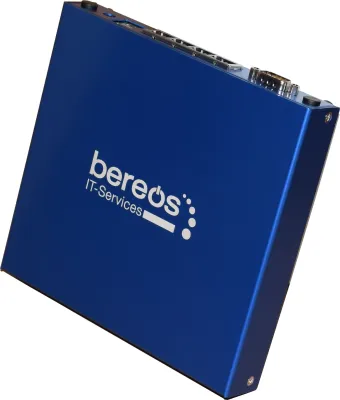
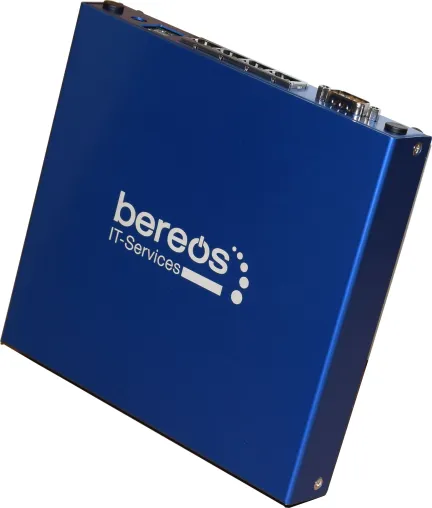
Mit dem Ziel, die Erfüllung von Anforderungen an zuverlässige und belastbare Sicherungskonzepte auch für kleine und Kleinstunternehmen erschwinglich zu machen, hat die Bereos IT-Services GmbH aus Tettnang Sophie entwickelt. Sophie, die Bereos Backup …
… nicht wie eine Antivirensoftware auf die Abwehr von Viren und Malware, sondern analysiert mittels eines intelligenten Regelwerks den kompletten Outbound-Traffic. Dadurch unterbindet BlackFog in Echtzeit unerwünschte Datenverbindungen und bietet Schutz gegen Malwareaktivierung, Datenverlust, Ransomware, Spyware, Malware, Phishing, Kryptomining oder Malvertising.
„Wir freuen uns auf die Zusammenarbeit und sind glücklich, dass TRESONUS mit frischen Ideen uns bei Marketing, PR und Vertrieb unterstützt. Gemeinsam werden
wir die IT zahlreicher Unternehmen …
… vielen Sicherungskonzepten an einem Medienbruch, der sicherstellt, dass eine Sicherungskopie der Daten an einem getrennten Ort vorgehalten wird, um sich so vor Datenverlusten in Folge von Elementarschäden (Feuer, Hochwasser, Überspannung, ...), Vandalismus, Viren oder Ransomware-Attacken zu schützen.
Mit dem Ziel, die Erfüllung von Anforderungen an zuverlässige und belastbare Sicherungskonzepte auch für kleine und Kleinstunternehmen erschwinglich zu machen, hat die Bereos IT-Services GmbH aus Tettnang Sophie, die Bereos Backup Appliance, entwickelt. …
… Android- als auch iOS-Geräte. Sicherheitsspezialist CyberGhost zeigt, woran man Spyware erkennen kann und was man dagegen unternehmen kann. Außerdem stellt CyberGhost eine Übersicht zur Verfügung, die die populärsten Spyware-Tools für Android und iOS auflistet.
Im Unterschied zu Trojanern oder Ransomware verursacht Spyware keinen direkten Schaden auf dem betroffenen Gerät. Das bedeutet aber nicht, dass Spyware weniger gefährlich wäre. Spyware greift nämlich eklatant in die Privatsphäre von Nutzern ein, da sie alles sehen und aufzeichnen kann, was auf …
Attivo Networks hat seine Sicherheitslösung Endpoint Detection Net (EDN) erweitert.
------------------------------
Sie bietet nun einen Schutz von Dateien durch Ransomware-Angriffe, indem sie den Zugriff auf produktiv zugeordnete Freigaben, Cloud-Speicher und ausgewählte Dateien oder Ordner verbirgt oder verweigert. Durch das Verbergen dieser Informationen schränkt EDN die Möglichkeiten der Malware ein sich im Netzwerk zu bewegen; sie kann nur auf die von Attivo erstellte Täuschungsumgebung zugreifen. Auf diese Weise wird das Risiko einer erfolgreichen …
… Zero-Trust-Prinzipien innerhalb von Endpunkten an, bietet den fortschrittlichsten Schutz und senkt operative Kosten für Cybersicherheit.
Die AppGuard Adaptive Policy Enforcement (APE) blockiert Viren, fileless Malware, Botnets, polymorphe Malware, Trojaner, gezielte Angriffe, In-Memory-Angriffe, Ransomware, Phishing, Abstürze, Festplatten-Downloads und andere erweiterte Bedrohungen. AppGuard ist nicht darauf angewiesen, nach bekannten Signaturen oder Mustern zu suchen, um die guten und die schlechten Dateien zu identifizieren. Der leichtgewichtige …
… Kontrolle über ihre Dateien behalten.
Darüber hinaus bietet epiKshare auch Funktionen für die Wiederherstellung von Dateien an. Dadurch ist ein effektiver Schutz vor Fehlern, Hackern, Ransomware-Angriffen und anderen bösartigen Aktionen oder unberechtigtem Zugriff durch Dritte jederzeit gewährleistet.
epiKshare steht in einer kostenlosen 30-Tage-Testversion unter https://www.epikshare.com/kostenlose-testversion-zum-download/ (https://www.epikshare.com/kostenlose-testversion-zum-download/) zum Download zur Verfügung.
Über epiKshare
epiKshare …
… und Austauschplattform. SOFTPROM nimmt erstmalig an der IMI als Aussteller und Vortragender teil und präsentiert sein umfangreiches ICS/SCADA/OT-Sicherheitsportfolio sowie eine Fernwartungslösung für Industriebetriebe. Ericom Connect schützt Produktionsumgebungen und Unternehmensnetzwerke vor Malware, Ransomware und Angriffen von außen. Die Lösung ermöglicht es Ingenieuren, remote über ihren üblichen Browser auf die Anlagensteuerungen zuzugreifen und so Fernwartungsoperationen auszuführen. Auf dem Remotegerät muss nichts installiert werden. Die Lösung …
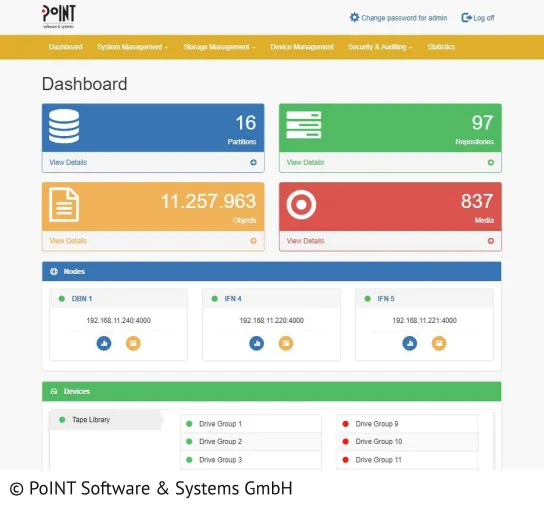
… IBM-3592-Serie. Damit adressiert PoINT insbesondere Betreiber von Rechenzentren mit ihren hohen Anforderungen an die Aufbewahrung, Sicherheit und Verfügbarkeit von Daten.
Die Tape-Technologie gewinnt aufgrund des enormen Wachstums unstrukturierter Daten und des Schutzes vor Ransomware (Stichwort „Air Gap“) immer mehr an Bedeutung. Außerdem können auf Tape-Medien im Vergleich zu Festplatten-basierten Systemen große Datenmengen wesentlich günstiger gespeichert und archiviert werden. Als skalierbarer und hoch performanter S3-basierter Object Storage …
… April veröffentlichten Attivo Networks-Studie "Top Threat Detection Trends" dahingehend, dass sie auf die veränderten Prioritäten von CISOs, CIOs und anderen Security-Experten eingeht, die die Corona-bedingte Forcierung von Heimarbeit mit sich bringt.
Bekämpfung von DDoS-Angriffen und Ransomware hat Vorrang
Führungskräfte im Bereich Security räumen Investitionen in die Cybersicherheit Vorrang ein. Für sie stehen Lösungen im Vordergrund, mit denen sich Service-Unterbrechungen auf Grund von DDoS-Attacken effektiv bekämpfen lassen und mit denen die …
… finanziell durch Erpressungen, Strafen, Schadenersatzklagen und Haftungsforderungen stark belastet", stellt Sven Stelzer heraus.
Der IT-Unternehmer bezieht sich dabei auch auf eine Aussage des Allianz Global Corporate & Specialty-Spezialisten Jens Krickhahn: "Cybervorfälle verursachen immer größere Schäden. Ransomware-Angriffe richten sich zunehmend gegen große Unternehmen und die Forderungen bei Erpressungen steigen. Vor fünf Jahren ging es um einige zehntausend Euro, heute fordern Hacker immer öfter Millionenbeträge." Für Sven Stelzer ist das ein …
Heilbronn, 6. Mai 2020 - Interpol sieht aktuell eine steigende Anzahl an Cyber-Angriffen auf Krankenhäuser. Vor allem Ransomware, die über Phishing-E-Mails verteilt wird, tritt wieder vermehrt auf. Mit herkömmlichen Sicherheitsmaßnahmen ist die Gefahrenlage nicht in den Griff zu bekommen, ist Sicherheitsspezialist Bromium überzeugt.
Zu den klassischen IT-Schutzmaßnahmen von Krankenhäusern gehören die regelmäßige Erstellung von Sicherheits-Backups, die Aktualisierung von Betriebssystem und eingesetzten Programmen und die Nutzung aktueller Antiviren-Software. …
… Laufwerken wechselt: Hier werden Angriffe durch geköderte Dateifreigaben und Systeme vereitelt. Angreifer werden aktiv in der Köderumgebung festgehalten, sodass Verteidigungs-Mechanismen genügend Zeit bleibt, infizierte System-Ebenen zu isolieren und weitere Infektionen mit Malware oder Ransomware zu verhindern.
- Network Reconnaissance, um Produktionsmittel und verfügbare Dienste zu finden: Jegliche Angriffe dieser Art werden für Angreifer zu einer Herausforderung. Denn die von Endpoint Detection Net ausgelegten Täuschkörper verschleiern die wahre …
… vor, die jederzeit auftauchen könnten. Die Gefahren für Daten seien vielfältig und reichten von Kurzschlüssen über Softwaremängel bis hin zu Bedienungsfehlern, Schludrigkeit, Viren, Würmern und Hacker-Angriffen. In diesen Fällen werden Daten beschädigt oder - im Fall von Ransomware - verschlüsselt, sodass sie nicht mehr genutzt werden könnten. Das schränke die unternehmerische Tätigkeit maßgeblich ein oder mache diese sogar unmöglich - mit allen Konsequenzen.
"Die Kernfrage lautet: Wie lange können Unternehmen ohne funktionierende IT leben? Die …
… bewegen kann.
Weitere wichtige Ergebnisse der Studie: 40 Prozent der Befragten stufen Täuschungs-Lösungen und Detection-Controls als wichtigste Angriffs-Unterbrecher in der Riege der traditionellen Cybersecurity-Lösungen ein. Auf der Liste der Cyber-Bedrohungen rangieren Malware und Ransomware mit 66 Prozent weiterhin ganz oben.
"Ein Großteil unserer diesjährigen Forschungsarbeiten deutet auf eine anhaltende Nachfrage nach netzwerkinterner Erkennung hin, die zuverlässig über bestehende und neu entstehende Angriffsflächen arbeitet und gegen alle …
… online Schulung teilnehmen, im eigenen Tempo lernen und sich bei Verständnisproblemen vorher und nachher in Ruhe informieren.
Cybersecurity e-Learning schützt vor erfolgreichen Cyberangriffen
Die messbaren Eigenschaften von e-Learnings stehen außer Frage. Ein weiterer Mehrwert ist jedoch die Ermittlung von Stärken und Schwächen. Sind meine Mitarbeiter*innen auf Phishing Mails vorbereitet? Wissen alle über die Bedrohung über Ransomware Bescheid? Diese Fragen lassen sich abschließend mit der Absolvierung von Kursen auf dem Security Campus beantworten.
… das Netzwerk eines Unternehmens einzudringen. Vielmehr gelten zu häufig die eigenen Mitarbeiter als Sicherheitslücke. Neben klassischer Malware sind besonders Phishing-E-Mails beliebt, über die mit Hilfe gefälschter Webseiten oder augenscheinlich harmloser Dateianhänge in E-Mails Ransomware in das Firmennetz eingeschleust werden soll.
Die Minimierung dieser potenziellen Schwachstelle durch Sicherheitstrainings und die Schaffung eines Bewusstseins für die Gefahren aus dem Internet ist ein grundlegender Baustein im Kampf gegen Cyber-Kriminelle. Unternehmen …
… haben sehr schnell ihre Muster angepasst, um Einzelpersonen, öffentliche Organisationen und Unternehmen ins Visier zu nehmen. Die Bandbreite der Internetkriminalität ist groß. Nicht nur Schadsoftware, Erpressersoftware und Phishingkampagnen mit Viren, Trojanern, Würmern, Spyware, Ransomware, Rootkits oder Adware bedrohen Internetnutzer, sondern auch falsche Webshops, gefälschte Geschäftsmails, Malware-Apps etc.
Auch in den nächsten Wochen und Monaten ist mit einer steigenden Zahl neuer oder angepasster Betrugsmaschen zu rechnen, die Einzelpersonen, …
… Cyber-Bedrohungen aussehen? Der Sicherheitsspezialist Bromium hat sich Gedanken gemacht, was auf der Wunschliste von Unternehmen und ihren IT-Abteilungen stehen könnte.
Hacker-Angriffe und Datendiebstähle gehören für viele Unternehmen inzwischen zum Alltag. Pishing-Mails, Ransomware-Offensiven, Zero-Day-Attacken oder Advanced-Persistent-Threat-Angriffe ziehen fast immer einen mehr oder minder großen Schaden nach sich und sorgen bei Geschäftsführern, Vorständen und IT-Entscheidern für schlaflose Nächte. Gerade vor dem Hintergrund, dass traditionelle …
Düsseldorf, 30. März 2020 - Der Verlust von wichtigen, persönlichen Daten auf dem heimischen Desktop-PC oder Notebook ist ärgerlich. Und die Gefahren werden immer größer, wie die zunehmenden Ransomware-Attacken zeigen. Umso wichtiger sind regelmäßige Backups. Toshiba Electronics Europe GmbH zeigt anlässlich des World Backup Day am 31. März, worauf es dabei ankommt.
1. Frühjahrsputz: Vor jeder größeren Backup-Aktion sollte immer auch ein Großreinemachen auf dem Programm stehen, das heißt der Rechner muss von unnötigem Datenballast befreit werden. …
… Cyber-Security-Lösung, präsentiert eine On-Device-Software zum Schutz der Daten und Privatsphäre: Die Lösung verhindert unerwünschten ausgehenden Datenverkehr auf mobilen und stationären Endgeräten.
Mit seinen zwölf Verteidigungsebenen bietet BlackFog einen umfangreichen Schutz gegen Ransomware, Spyware, Malware, Phishing, Kryptomining oder Malvertising. Dabei analysiert ein intelligentes Regelwerk auf dem Endgerät den kompletten Outbound-Traffic und blockt unerwünschte Verbindungen in Echtzeit, sodass ein Schaden gar nicht erst entsteht. BlackFog …