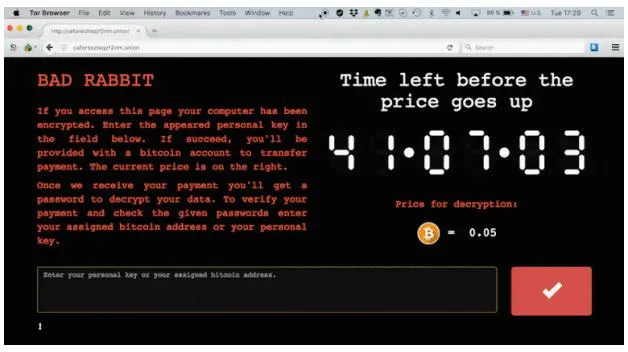
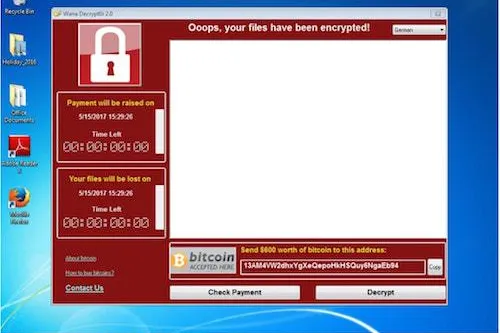
Bad Rabbit Ransomware Angriff am 24. Oktober ist der dritte globale Cyber-Angriff in diesem Jahr gestartet, nach WannaCry Ausbruch im Mai und Petya Verteilung im Juni. Es gibt keinen Zweifel, dass weltweite Angriffe viel Vorbereitung und harte Arbeit erfordern. Nach neuesten Informationen war der jüngste Cyber-Angriff mindestens ein Jahr lang geplant und vorbereitet.
Forscher haben schnell die Verbindung von Bad Rabbit mit Petya Ransomware entdeckt, die viele Probleme für den öffentlichen Sektor der Ukraine verursachte - beide teilen sich 68% des …
… rdxLOCK-Lizenz, die den Einsatz der Wechselplatte mit WORM-Funktion (Write Once Read Many) für Revisionssicherheit, oder alternativ als RDX RansomBlock zur Abwehr von Schadsoftware auf RDX-Systeme ermöglicht.
Laut diverser Datenerhebungen gab es im vergangenen Jahr 4.000 Ransomware-Angriffe pro Tag, was einem Anstieg um 16.7% zum Vorjahr entsprach. 71% der angegriffenen Unternehmen wurden infiziert, 52% der Ransomware überwindet dabei Antivirus-Software. Entsprechend steht Ransomware und andere Schadsoftware auf der Liste der Sicherheitsrisiken …
… Vorquartal für Capture ATP;
• Bei Bestandskunden betrug die Steigerung im Vergleich zum ersten Quartal 104 Prozent.
Laut einer aktuellen Untersuchung (1) von Osterman Research mussten 22 Prozent der kleinen Unternehmen mit unter 1.000 Mitarbeitern, die von einem Ransomware-Angriff betroffen waren, schließen. Eine aktuelle Studie des Ponemon Institute ("Cost of Data Breach Study") (2) fand zudem heraus, dass eine Datenschutzverletzung durchschnittlich 3,62 Millionen US-Dollar kostet.
"Unternehmen sind mit einer komplexen und sich stetig verändernden …
… Symantec, Skybox, tenable und Zscaler über aktuelle Bedrohungsszenarien. Im Mittelpunkt stand dabei die Frage, welche Bedrohungen und Veränderungen zu beobachten sind - und wie wirksame Lösungsansätze aussehen. Mit Blick auf die Ransomware-Vorfälle der jüngsten Vergangenheit und die kontinuierlich wachsenden Angriffsflächen moderner Internet-of-Things-Umgebungen betonten die Teilnehmer vor allem die Bedeutung ganzheitlicher Security-Ansätze. Der Tenor der Diskussionsrunde: Die Unternehmen müssen ihre gesamten Infrastrukturen zunächst systematisch …
… und VMware Horizon verbinden.
Mit Dell Threat Defense, einer Lösung zur Abwehr von Advanced Persistent Threats, sind Unternehmen in der Lage, eine zusätzliche Sicherheitsschicht hinzuzufügen. Sie hilft, proaktiv Malware auf allen Windows Thin Clients abzuwehren, einschließlich Ransomware und Zero-Day-Bedrohungen. Die Geräte können mit Wyse Device Manager (WDM) oder der Wyse Management Suite (WMS) für den On-Premise- oder Cloud-basierten Einsatz über eine einzige, intuitive Konsole verwaltet werden.
Verfügbarkeit
• Die Dell EMC VDI Complete Solutions …
… der Verschlüsselung hängt davon ab, wie professionell eine spezifische Virus-Variante entwickelt ist, einschließlich der kryptografischen Stärke und der Art und Weise, wie die Infektion Verschlüsselungsschlüssel verarbeitet wird. Die neue Arena-Version der CrySiS / Dharma-Ransomware ist eine der Ransomware-Verschlüsselungen, die Sie besser nicht erleben möchten. Es ist gut durchgedacht und kann nicht kostenlos entschlüsselt werden.
Während einige der letzten Ransomware Verschlüsselungen ganz einfach entwickelt sind, hat die Arena-Variante von CrySiS …
… Unternehmensanwendungen.
Um Unternehmen vor gefährlichen Cyberangriffen zu schützen, scannt SMA jetzt alle Datei-Uploads mit dem SonicWall Capture ATP Service. Dabei handelt es sich um eine Cloud-basierte Sandbox mit mehreren Engines, die unbekannte Zero-Day-Angriffe wie etwa Ransomware aufspüren und stoppen soll. Dieser Echtzeit-Sandbox-Ansatz gewährleistet, dass Benutzer auch unterwegs vor Zero-Day-Bedrohungen so geschützt sind wie im Büro.
Verfügbarkeit
SonicOS 6.5, die NSA 2650 Firewall und die SonicWave Access Points sind ab sofort erhältlich. SMA …
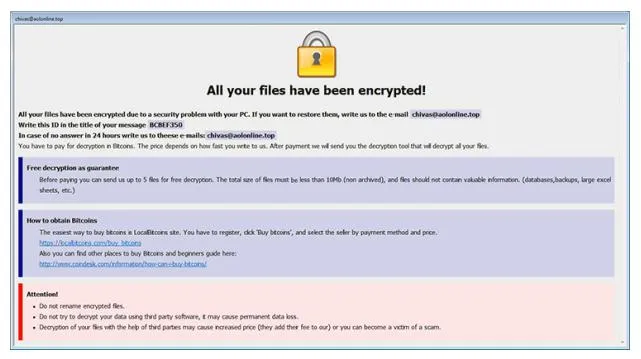
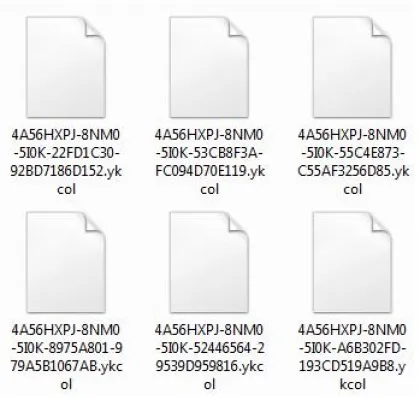
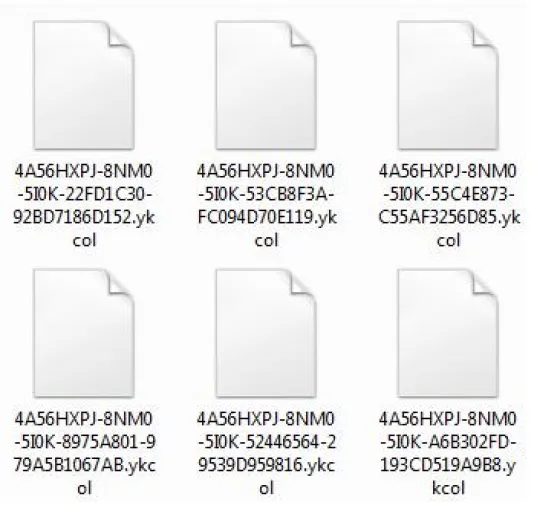
Weniger als ein Monat ist es, seit der PC Virus namens Lukitus aufgetaucht. Jetzt haben die Macher dieser massiven Spamm-Kampagne ein neues Update veröffentlicht. Die brandneue Auflage hängt die .ykcol-Erweiterung an die verschlüsselte Dateien.
Diese Ransomware wird mit Emails von einem unbekannten Absender verteilt. Der bösartige Anhang beinhaltet ein 7z-Archiv. Einmal angeklickt, lädt diese Datei Ykcol Ransomware auf den Computer. Danach startet der Erpresser Trojaner eine Scannsuche nach wertvollen Daten. Er späht in alle Nicht-System-Pfade auf …
… transparenten IT-Infrastruktur mit der Einhaltung der Compliance für sämtliche Software-Anwendungen.
Leipzig, 26. September 2017 – Auf der it-sa 2017 stellt die DeskCenter Solutions AG ihre neue Cybersecurity Management Solution vor. Unternehmen wappnen sich damit gegen Cyberattacken mittels Ransomware oder Trojaner, indem sie zentralisiert und automatisiert die Software sämtlicher Geräte auf dem aktuellen Stand halten. Zusätzlich kümmert sich die Lösung um die nötige Compliance. Dazu gehört heute nicht nur der korrekte lizenzrechtliche Einsatz. Wesentlich …
… der Trainingsstunden mit über 25.000 im Vergleich zu den ersten beiden Quartalen mehr als verdoppelt.
• Mehr als 51.000 Zertifikate wurden vergeben.
• Von besonderem Interesse waren dabei Schulungen zu speziellen Themen wie Ransomware, E-Mail- und verschlüsselten Bedrohungen.
Erweiterung des Partnerprogramms SecureFirst
Um die Partner weiter zu unterstützen, führt SonicWall für ausgewählte Partner ein Partner-Enabled-Security-Services-Programm ein, das Reseller bei Design, Einrichtung und Konfiguration sowie durch Schulungen unterstützt. Partner …
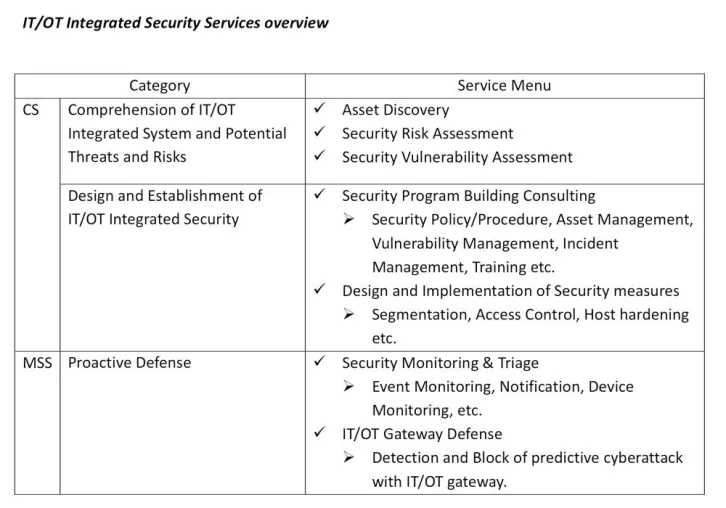
… Konvergenz von IT und OT sind auch kritische Infrastrukturen, wie die Strom-, Gas- und Wasserversorgung, und industrielle Steuerungssysteme (Industrial Control Systems) für Fabriken, Transport und Logistik der Bedrohung durch Cyberangriffe ausgesetzt. Cyber-Attacken wie Ransomware-Infektionen durch WannaCry, Angriffe durch Computerwürmer wie Stuxnet, Malwareinfektionen wie CrashOverride und gezielte Angriffe auf Produktionsnetze zur Industriespionage nehmen exponentiell zu. Die Malware CrashOverride wurde Ende 2016 für Angriffe auf Stromnetze in der …
… Next-Generation-Firewall (NGFW)-Lösung von SonicWall vereinbart. Dadurch können SonicWall und SentinelOne nicht nur die Verteilung und Verbreitung der SentinelOne Endpoint Protection Platform (EPP) automatisieren, sondern auch eine automatische Sanierung bei Angriffen, beispielsweise durch Ransomware, durch die Zurücksetzung von System- und Dateiveränderungen gewährleisten.
Mit der Kombination der beiden Lösungen ermöglichen es SonicWall und SentinelOne den Administratoren, nicht nur Richtlinien zu erstellen, um festzustellen, welche Personen die Endpunktlösung …
… Cybersicherheitslösungen sehen, ist es unerlässlich, unsere etablierte Partnerschaft mit Exclusive Networks in der DACH-Region auszubauen“, sagt Nik Churchley, Director EMEA Channels bei Proofpoint. „E-Mail ist nach wie vor der Bedrohungsvektor Nummer eins bei den Cyberkriminellen. Diese Partnerschaft ermöglicht es Exclusive Networks, unser erweitertes E-Mail-Schutzangebot anzubieten und europäischen Unternehmen einen erstklassigen, mehrschichtigen Schutz gegen E-Mail-Betrug, Ransomware, fortschrittliche Malware, Massenmails und E-Mail-Ausfallzeiten zu bieten.“
… Security-Stack, um den Sicherheitsperimeter zu vereinheitlichen. Unsere Partnerschaft mit Fortinet ist ein wichtiger Meilenstein in unserer strategischen Vision, die Sicherheit der Echtzeitkommunikation zu verbessern und Unternehmen dabei zu unterstützen, die zunehmende Flut von Ransomware-, DDoS- und anderen Attacken auf Netzwerke einzudämmen.“
„Als Pionier für Sicherheit in der Echtzeitkommunikation war Sonus eine logische Wahl als unser erster SIP-orientierter Partner im Programm“, erläutert Neil Prasad, Director, Marketing, bei Fortinet. „Die …
SINDELFINGEN, September 2017 – Ob Kliniken, Banken, Regierungseinrichtungen oder Unternehmen – sie alle waren bereits Opfer von Ransomware- oder DDos-Attacken. Da Angriffe verstärkt zunehmen, sollte insbesondere die Netzwerksicherheit optimiert werden. Wie das mit Netzwerk-Monitoring-Tools präventiv gelingen kann, zeigt die neuseeländische Sicherheitsfirma Endace vom 10. bis 12. Oktober auf der it-sa 2017.
Kritische Infrastrukturen (KRITIS), zu denen unter anderem Transport und Verkehr, Gesundheitseinrichtungen oder Banken zählen, stehen aktuell …
Obwohl die Locky-Ransomware-Familie nicht mehr im Online-Erpressungsgeschäft dominiert, bleibt es immer noch im Spiel. Ein neuer Beweis für seine Langlebigkeit ist die Entstehung einer neuen Variante, die die .lukitus-Erweiterung zu verschlüsselten Dateien und Entsperrungsanweisung mit dem Namen lukitus.htm und lukitus.bmp. hinzufügt.
Lukitus ist der Name der neuesten Locky Ransomware Modifikation. Es wurde am 16. August 2017 entdeckt, nur eine Woche nach der vorherigen .diablo6-Variante. Diese jungste Variante von Locky-Entwicklern bedeutet, dass …
… regelmäßiger Schulungen den falschen E-Mail-Anhang geöffnet hat? Die IT-Ausfallversicherung? Muss auch von einem Datenabfluss ausgegangen werden?
Im ersten Teil der Veranstaltung wird Bernhard Tigges über die Einfallswege, Wirkungsweise und Erfahrungen im Umgang mit Ransomwareinfektionen berichten. Aus diesen Erfahrungen wurden verschiedene Ansätze entwickelt, um Eintrittswahrscheinlichkeit und Schadenshöhe mit wirtschaftlich vertretbaren Mitteln zu reduzieren.
Im zweiten Teil der Veranstaltung wird Sascha Kremer zunächst die Frage stellen, ob es …
… von 99,99% im Anti-Spam-Test von Virus Bulletin ein exzellentes Ergebnis erreicht. Dazu konnte es mit 0,00% False Positives punkten. Außerdem brilliert NoSpamProxy nicht nur bei der Spam-Abwehr, sondern bietet auch Leading-Edge-Schutz vor Malware und Ransomware, um den wir die aktuellste Version unseres Tests erweitert haben", bescheinigt Martijn Grooten, Chefredakteur Virus Bulletin.
0% False Positives ermöglicht Verzicht auf Spam-Ordner
Mit der False-Positive-Rate wird die Menge der eingehenden Nachrichten gemessen, die fälschlicherweise als …
Völklingen, 26. Juli 2017 - Ransomware ist eine lohnende Einnahmequelle für Cyber-Kriminelle. Im Mai 2017 hat die Ransomware WannaCry einen globalen Cyberangriff gestartet und es sind bisher mehr als 300.000 Unternehmen in 150 Ländern betroffen. Die Schäden sind bis heute noch nicht bezifferbar.
Abhilfe schafft die neue Schutzsoftware RansomSafe. Diese läuft auf einem Windows Fileserver und behält die Dateiaktivitäten im Auge.
RansomSafe verwendet dazu eine Kombination aus Honeypot-Dateien und File Screening, um die Existenz von Ransomware zu erkennen. …
Seit einiger Zeit verbreitet sich die neue, besonders aggressive Petya Ransomware. Die Lage ist derart bedrohlich, dass der Präsident des Bundesamt für Sicherheit in der Informationstechnik ( BSI) am 27.06.2017 im Hinblick auf die derzeitige IT Sicherheitslage "die Wirtschaft erneut" dazu aufrief, "die Risiken der Digitalisierung ernst zu nehmen und notwendige Investitionen in die IT-Sicherheit nicht aufzuschieben." Der IT-Dienstleister Mahr EDV veröffentlichte auf seiner Website hilfreiche Tipps zur Abwehr dieser Bedrohung.
Petya Ransomware - gefährlicher …
… vergangenen Wochen hat die neue Schadsoftware WannaCry für viel Aufregung gesorgt. Laut Medienberichten waren zehntausende Computer in 99 Ländern von diesem Cyber-Angriff mit Erpressungstrojanern, welche die Systeme verschlüsseln und Lösegeld für die Entschlüsselung verlangen, betroffen.
Neue Ransomware WannaCry
Die Ransomware WannaCry legte Rechner von Krankenhäusern in Großbritannien, des Telekom-Konzerns Telefónica in Spanien und des Versanddienstes FedEX in den USA lahm. In Russland griff WannaCry die IT des Innenministeriums an, in Deutschland wurde …
… unter dem Titel „Get it Back“ eine gemeinsame Initiative gestartet, Anwendern die Notwendigkeit und die Möglichkeiten zeitgemäßer Backup-Verfahren nahezubringen.
Angesichts der nahezu täglich steigenden Bedrohungen für den unternehmenseigenen Datenbestand durch unterschiedliche Quellen wie Ransomware und Krypto-Viren, von denen nur die aggressivsten wie WannaCry oder Petya den Sprung in die Schlagzeilen schaffen, ist eine ständige Optimierung der Backup-Strategie unerlässlich. Vor allem eine sinnvolle Kombination von Onsite- und Offsite-gespeicherten …
… eine weitere Sicherheitsebene hinzufügen: Dell Threat Defense ist eine fortgeschrittene Lösung zur Abwehr von Bedrohungen. Sie nutzt künstliche Intelligenz und maschinelles Lernen, um Windows-basierte Thin Clients proaktiv vor Malware-Angriffen, einschließlich Zero-Day-Attacken und Ransomware, zu schützen. Thin Clients, die mit Windows 10 IoT Enterprise erworben werden, profitieren zudem vom Microsoft-Software-Assurance-Programm, bei dem sich Software-Lizenzkosten von bis zu 50 Prozent einsparen lassen im Vergleich zur Virtual-Desktop-Access (VDA)-Lizenz.
Neue …
Der CRBR Encryptor Virus ist eine neue Cyberbedrohung und wird von den Entwicklern liebevoll als kleiner Bruder von Cerber Ransomware bezeichnet. Der CRBR Encryptor ist neulich mit seinen neuen Gelderpressungsmethoden sogar noch gefährlicher als Cerber Trojaner geworden. Wenn Sie noch nicht mit den Funktionsweisen von solchen erpresserischen Viren vertraut sind, sollten Sie wissen, dass die Programme mit Lug und Trug die Computer infiltrieren und die darauf befindlichen Dateien, Fotos und Dokumente mit einem Crypto-Algorithmus verschlüsseln, der …
… uns an, wir beraten Sie gerne. Mit Managed Services wie Intercept X von Sophos oder ATP (Advanced Threat Protection) von Hornetsecurity, deren langjähriger Partner wir sind, sorgen wir mit unseren Kunden zusammen für deren individuelle Sicherheit, denn sogenannte Ransomware, die Ihre Festplatten verschlüsselt, Daten klaut oder einfach nur zerstört, hat damit keine Chance mehr. Stellen Sie sich den Grad Ihrer Sicherheit selbst zusammen. Wir zeigen Ihnen die Möglichkeiten gerne auf, innovative Lösungen modular zu kombinieren. Prägnante Informationen …
Haben Sie alle Sicherheitsupdates auf dem aktuellen Stand? Nach den großen Ransomware-Angriffen durch die Erpressungssoftware „WannaCry“ befürchten Experten, dass der nächste Angriff auf Unternehmen und Privatnutzer bald losgehen könnte. Bitte prüfen Sie, ob alle Updates und Sicherheitsmechanismen auf dem aktuellen Stand sind und ob Ihr technologischer Schutz ausreichend ist. Als Ihr IT-Sicherheitspartner stehen wir Ihnen hierbei gerne zur Seite und zeigen Ihnen, wie Sie mit Sophos InterceptX Ransomware keine Chance geben.
Lassen Sie sich nicht erpressen: …
München, 05. Juli 2017 - Die Zahl der Ransomware-Angriffe nimmt kontinuierlich zu. Besonders die Ransomware WannaCry und Ransomware-ähnliche Malware wie Petya/NotPetya hat in den letzten Monaten weltweit IT-Verantwortliche in Atem gehalten. Viele Unternehmen setzen beim Schutz gegen Ransomware auf Endpoint-Security und Netzwerksicherheit. Der Sicherheitsspezialist Trustwave empfiehlt jedoch, beim Schutz gegen Ransomware auch das Thema Datenbanksicherheit nicht zu vernachlässigen und verrät, wie Unternehmen sich mit nur sechs Arbeitsschritten wirkungsvoll …
… an beiden Veranstaltungstagen der Cybersecurity Conference wieder über aktuelle Cybersecurity Ansätze und Lösungen für einen sicheren Umgang mit Informationstechnologien und IT-basierten Prozessen, unter Betrachtung bestehender und neuer Bedrohungen. "Natürlich werden auch die neuesten Ransomware-Angriffe, wie Wanna Cry oder Petya thematisiert und bewertet", so Julia Einsiedel.
Die Besucher dürfen sich – wie schon im vergangenen Jahr – auf facettenreiche Vorträge und Live-Hacking-Demonstrationen freuen, die das Thema ganzheitlich beleuchten.
Als …
… umfangreiches Produktportfolio für Storage, Backup, Disaster Recovery, Archivierung und Datenschutz.
Heute ist eine der dringlichsten und bedrohlichsten Herausforderungen beim Datenschutz die Frage, wie man sich am besten gegen die Bedrohung durch Schadprogramme wie Ransomware, Kryptoviren und Trojaner wappnet. Diese Bedrohung wurde erst kürzlich schmerzhaft spürbar, als “WannaCry” und gestern erst eine weitere, noch gefährlichere Cyberattacke seinen globalen Angriff ausführte und großflächig sehr kritische Beeinträchtigungen vieler Geschäftsabläufe …
Angesichts der jüngsten Angriffswelle weist Ixia darauf hin, dass viele Ransomware-Angriffe relativ einfach abgewehrt werden könnten.
------------------------------
Das liegt daran, dass die hierfür verwendete Malware meist von bereits als bösartig bekannten IP-Adressen stammt. "Jeder Ransomware-Angriff beginnt mit einer gezielten Phishing Mail mit einem Anhang, der ein Makro enthält", erläutert Steve McGregory, Senior Director of Application Threat Intelligence bei Ixia. "Diese Makros werden von Antiviren-Software oder Sandboxes nicht als maliziös …
Dienst "Jericho" von SHE stoppt Ransomware: Daten werden vor Verschlüsselung geschützt und Ausbreitung der Malware verhindert
Als Managed Service Provider bietet SHE Informationstechnologie die Check-Point-Lösung SandBlast an, die ein Eindringen der Schadsoftware ins Netzwerk verhindert. Für den Fall, dass ein Erpressungs-Trojaner durchkommt, hat SHE den Dienst "Jericho" entwickelt, der Unternehmensdaten vor Verschlüsselung schützt, indem er Reaktionszeit verschafft und die Ausbreitung der Malware verhindert. Im "worst case" - sollten die Unternehmensdaten …
… Unternehmen wird einer Traceability unterworfen, der es sich nicht mehr entziehen kann. Alle "Spuren", die es hinterlässt, sind nachvollziehbar und verfolgbar: Wann, wo und welche Aktion hat in welchem Zusammenhang und zu welchem Zweck stattgefunden. Auch die eigenen Daten sind durch Ransomware und Schadsoftware nicht mehr sicher, wie aktuell die Cyber-Attacke durch "Wanna Cry" Mitte Mai 2017 zeigt, die über 200.000 Rechner in 150 Ländern lahmlegte, darunter die der Deutschen Bahn und britischer Krankenhäuser. Trotzdem will man sich aber nicht von dem …
München, 28. Juni 2017 - Erneut gibt es eine Ransomware-Angriffswelle, die sich rasant verbreitet. Die Attacke erinnert stark an die Ransomware WannaCry, die erst im Mai weltweit für Chaos sorgte. Die Forscher des Sicherheitsspezialisten Trustwave gehen davon aus, dass sich auch diese Ransomware, bei der sich um eine Variante des Verschlüsselungstrojaners Petya handeln könnte, sehr schnell global verbreiten wird. Schnelle Hilfe für betroffene Unternehmen bietet das Trustwave Incident Response Team, dass eine 24-Stunden-Hotline eingerichtet hat.
Derzeit …
… höchste Sicherheits-, Auditierungs- und Archivierungsstandards bei der Speicherung von Daten befolgen, die jetzt in Cloud-Applikationen und nicht wie früher in klassischen Rechenzentren lagern.“
Singh weiter: „Wir haben unlängst alle miterlebt, welche Auswirkungen großflächige Ransomware-Attacken auf Unternehmen weltweit haben. Als Lehre daraus müssen Organisationen ihre IT-Strategie auf solche Angriffe vorbereiten. Die Cloud kann diesen Umstellungsprozess vereinfachen und unnötige Kosten sowie hohen Managementaufwand vermeiden. Im Sinne einer allgemein …
… Und obwohl der Virus bereits vor zwei Monaten aufgetaucht ist, können einige Antivirenprogramme ihn immer noch nicht erkennen. Sicherheitsexperten sind aber glücklicherweise immer noch auf der Suche nach dem besten Weg, um eine Infizierung mit dem Jaff Ransomware zu vermeiden.
Der Jaff Virus hat einige Ähnlichkeiten mit dem Locky Virus. Aufgrund dieser Ähnlichkeiten gibt es viele Spekulationen darüber, dass diese Ransomware von russischsprachigen Ländern stammen. Die Jaff-Ransomware soll wohl ähnliche Verbreitungsmethoden nutzen und hat Potenzial …
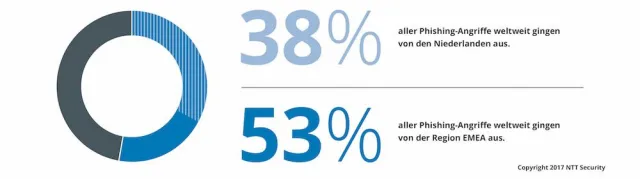
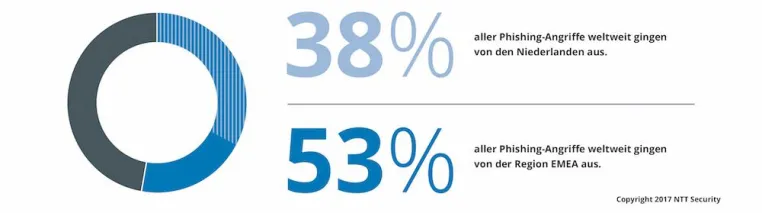
… der zentralen Phänomene, gerade auch in der Region EMEA, denn 53% aller Phishing-Angriffe weltweit lassen sich auf IP-Adressen in dieser Region zurückverfolgen, 38% auf IP-Adressen in den Niederlanden. Phishing wurde in den letzten Jahren zum bevorzugten Einfallstor für Ransomware, also für Schadsoftware, die es auf die Erpressung von Anwendern abgesehen hat. Ransomware verschlüsselt Daten oder ganze Geräte; der Angreifer verspricht, einen Schlüssel bereitzustellen, wenn ein "Lösegeld" bezahlt wird – eine Garantie gibt es dafür natürlich nicht. Wie …
… diese E-mail als Invoice-Rechnung verbreitet. Wenn man den Anweisungen der Word Datei folgt und eine versteckte .docm Datei öffnet, wird die Schadsoftware auf das System geladen und aktiviert. Jaff beginnt dann auf dem betroffenen PC mit der Datenverschlüsselung.
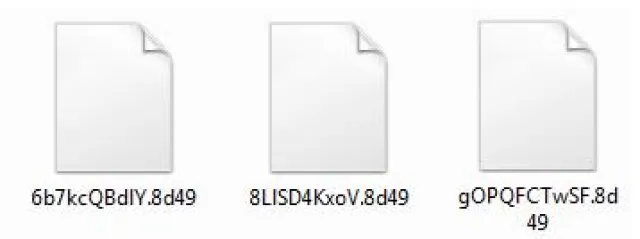
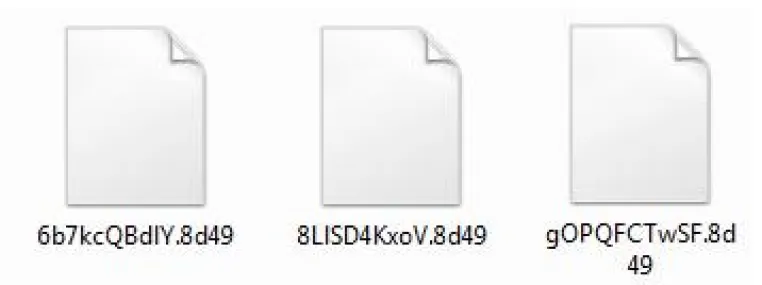
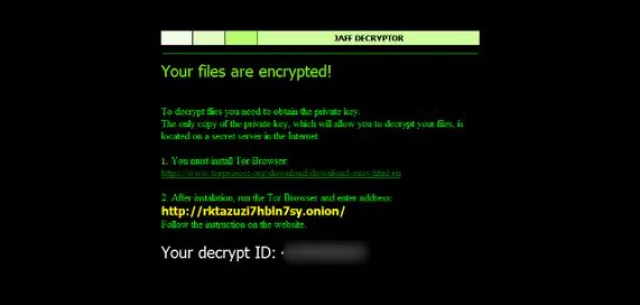
Die Jaff Ransomware Trojaner kann zurzeit 424 verschiedene Dateitypen verschlüsseln. Für die Verschlüsselung nutzt es eine Kombination aus RSA und AES Algorythmen und versieht die Dateien anschließend mit der Endung .wlu oder .jaff. Nach der Datenverschlüsselung werden drei neue Dateien auf …
… Avira Schutzsoftware ab sofortmit Preisvorteil bei freenet.de erwerben.
freenet.de bietet ab sofort allen, die sich für „freenetmail start“ als E-Mail-Produkt entscheiden, eine Lizenz der Premium-Schutzsoftware Avira Antivirus Pro kostenlos zu ihrem Tarif an. Das bedeutet Rund-um-Schutz vor Ransomware, Viren, Trojanern und anderen Online-Bedrohungen für jeweils einen PC oder Mac-Rechner nach Wahl. Die Kosten für die Schutzsoftware sind im unveränderten monatlichen Paketpreis von 2,99 Euro enthalten. Zu diesem Preis bekommt der Kunde die gewohnten …
… einzugeben.
• Achtung am Donnerstag: An diesem Wochentag steigt das Aufkommen an Mails mit angehängter Schadsoftware um 38 Prozent gegenüber dem durchschnittlichen Aufkommen an Werktagen. Dienstag, Mittwoch und Donnerstag sind besonders beliebt bei den Versendern von Ransomware. Banking-Trojaner erreichen am Mittwoch ihren höchsten Stand. Kampagnen, die den Point-of-Sales angreifen, finden meist am Donnerstag oder Freitag statt. Keylogger und Angriffe via Backdoor bevorzugen den Montag.
• Die Angreifer kennen mittlerweile die Angewohnheiten der …
Die Advanced-Edition von Acronis Backup 12.5 ist eine neue Software-Generation, die Zuverlässigkeit, Skalierbarkeit und Performance sowie automatischen Ransomware-Schutz bietet. Die zentrale Management-Konsole reduziert den Aufwand für Backups, Management und Recoverys.
München, 01.06.2017 – Acronis, ein weltweit führendes Unternehmen für Data Protection und Datenspeicherung in der hybriden Cloud, veröffentlicht heute mit Acronis Backup 12.5 eine innovative Backup-Lösung, die umfassende Data Protection für Infrastrukturen jeder Größe gewährleistet. …
… Unternehmen sollten jetzt nicht nur kurzfristige Maßnahmen zum Schutz vor dem WannaCry-Trojaner ergreifen, mahnt Christoph A. Harvey, Chief Excecutive Officer bei DeskCenter. Wesentlich effektiver, weil nachhaltiger, sei es, einen ganzheitlichen Schutz vor Ransomware zu etablieren, so Harvey. Sein Unternehmen, seit 10 Jahren mit entsprechenden Lösungen am Markt, hat hierzu unter http://www.deskcenter.com/de/intern/downloadsnavi/whitepapers/ einen Vier-Stufen-Check zum Download herausgegeben. Damit können IT-Verantwortliche systematisch prüfen, wie gut sie …
… nahm hamcos ihre Besucher mit in die immer kritischere Zeit, in der sich die Bedrohung durch Cyber Attacken mehr und mehr ausbreitet. Sicherheitsrisiken im Bereich Mobile Devices, IoT und der firmeneigenen Netzwerkstruktur verschärfen sich durch die rasante Verbreitung von Ransomware und Hackerangriffen. Die immer weiter fortschreitende Entwicklung der Digitalisierung von Prozessen im Unternehmen, die Notwendigkeit des Auslagerns von Daten und Anwendungen in die Cloud und damit verbunden auch die Sicherheit Ihrer Daten in der Cloud, standen im Fokus …
Andreas Sturm, Regional Sales Director CE der Druva GmbH, kommentiert die WannaCry-Angriffe:
Die jüngste Welle an Ransomware-Infektionen war laut Europol „der größte Cyberangriff bisher“. Demnach wurden die IT-Systeme von mehr als 200.000 Organisationen in über 150 Ländern lahmgelegt. Durch den Krypto-Trojaner sind in den betroffenen Fällen jetzt die personenbezogenen Daten absolut „sicher“ - so sicher, dass nicht einmal mehr der Anwender darauf zugreifen kann. Verschlüsselung funktioniert also. In diesem Fall muss man sagen: Leider.
Und weil sie …
Individuelle Sicherheitspakete von der amcm GmbH und dem Service-Team Dietmar Kaiser für mittelständische Unternehmen entwickelt.
Sicherheit auf Knopfdruck gibt es nicht, dies zeigen regelmäßig aktuelle Ereignisse. So standen erst kürzlich zahlreiche Krankenhäuser und Betriebe der öffentlichen Hand still, weil sie von einem Hackerangriff betroffen waren und eine Verschlüsselungs-software das System zum Stillstand brachte. Das Kidnapping von Daten zieht Kreise. Betroffen sind immer wieder auch mittelständische Unternehmen, die dies in der Reg…
… unkompliziert zu betreibende Lösung, die ihre Stärken besonders in virtualisierten Umgebungen unter Beweis stellt.
Durch die GravityZone und die Hypervisor Introspection Technologie (HVI), ist neben den üblichen Virenschutz auch für bestmöglichen Schutz vor Ransomware wie WannaCry gesorgt.
Profitieren auch Sie von diesen Vorzügen:
- Deutlicher Performancevorteil in virtuellen Umgebungen mittels zentralem Scanning.
- Ransomware wird zuverlässig durch künstliche Intelligenz (KI) erkannt.
- Virenerkennung deutlich besser als bei Konkurrenzprodukten.
- 11 …
Ixia, einer der führenden Anbieter von Test-, Visualisierungs- und Sicherheitslösungen, stellt Unternehmen drei Kernprinzipien vor, damit sie Ransomware angemessen entgegentreten können.
------------------------------
Ransomware-Attacken sind zum Lieblings-Tool von Hackern geworden, um Geld zu verdienen. Der jüngste Data Breach Investigations Report (DBIR) von Verizon besagt, dass es sich hierbei um die häufigste Art von Crimeware handelt, da das Zurückhalten von Dateien im Austausch gegen Lösegeld sehr schnell, mit geringen Risiken verbunden und …
München, 17. Mai 2017 - Die Experten des Sicherheitsunternehmen Trustwave haben WannaCry ausführlich analysiert und zeigen, wie die Ransomware funktioniert und wie sie sich so schnell ausbreiten konnte. Außerdem geben die Experten Tipps, welche Maßnahmen Nutzer sofort ergreifen sollten, um sich gegen WannaCry und weitere Ransomware-Angriffe zu schützen.
In den letzten Tagen hat die Ransomware WannaCry weltweit für Chaos gesorgt. WannaCry nutzte eine Sicherheitslücke von Windows aus, für die Microsoft bereits vor zwei Monaten einen Patch bereitgestellt …
Hornetsecurity ATP wehrt globalen Ransomware-Angriff ab der ersten Schadmail ab
Hannover, 15.05.2017 – In über 150 Ländern verursachte WannaCry teils schwere Schäden: Bei der weltweit laufenden Angriffswelle, der unter anderem der englische NHS, der Autobauer Renault, aber auch einige Systeme der Deutschen Bahn zum Opfer fielen, nutzten die Angreifer gleich mehrere Schwachstellen aus. Hornetsecurity Advanced Threat Protection konnte die gefährliche Ransomware-Attacke allerdings von der ersten Schad-E-Mail an erkennen und unterbinden.
WannaCry ist …
Wien, 15. Mai 2017. „WannaCry breitet sich in ungeahntem Ausmaß weltweit aus. Derzeit kursieren offizielle Zahlen von 230.000 Infektionen in 150 Ländern weltweit. Die Dunkelziffer der Geräte, die durch die Ransomware betroffen ist, ist jedoch weitaus höher denn Unternehmen und Behörden möchten die Reputationsschäden, die eine Veröffentlichung eines erlittenen Cyberangriffs mit sich bringen würden, vermeiden“, so Harald Reisinger, Geschäftsführer von RadarServices, Europas führendem Anbieter für IT Security Monitoring und IT Risk Detection.
Die …