… und Erpressungstrojaner und Programmierer von Viren, die es vor allem auf die Konten von Besitzer von Android-Geräten abgesehen haben.
Haupttrends des Monats August:
• Neu entwickelte Banking-Trojaner
• Android-Trojaner, die zur Cyber-Spionage eingesetzt werden
• Vervielfachung von Ransomware für Android
• Zunehmende Verbreitung von Trojanern mittels SMS
Anzahl von Virensignaturen in der Dr.Web Virendatenbank:
Juli 2015: 11.422
August 2015: 12.504
Wachstum: +9,47%
Mobile Bedrohung des Monats August:
Die Virenanalysten von Doctor Web haben …
… Facebook-Posts, Whats-App Gruppenchats oder Twitter-Nachrichten ist kaum noch vorstellbar. Reisende sollten ihre mobilen Endgeräte jedoch absichern, denn diese könnten zu leichtsinnig mit einem unsicheren WLAN-Hotspot verbunden werden, am Strand verloren gehen oder von heimtückischer Ransomware befallen werden. Hier einige Tipps von Bitdefender, wie Urlauber ihre mobilen Geräte schützen können.
1. Sicherheitskopie der Daten machen
Bevor Sie die Sonnencreme einpacken, sollten Sie Ihre Daten sichern - entweder online oder auf einem physikalischen …
… hat in seinem jährlichen Sicherheitsbericht (1) festgestellt, dass 2014 der mit HTTPS gesicherte Datenverkehr um 109 Prozent gewachsen ist. Entsprechend höher ist das Risiko von Attacken, die sich solcher Verbindungen bedienen. Malware wie ZeroAccess, Poison Backdoor, BlackHole, Ransomware oder Kazy Trojan kann sich problemlos in SSL verstecken. Das daraus entstehende Risiko ist außerhalb von Expertenkreisen jedoch noch immer nur wenig bekannt.
"Die größte Herausforderung ist hier meines Erachtens, dass sich Anwender der Gefahr überhaupt nicht bewusst …
… betroffene PC zum Teil eines Botnetzes gemacht und auf Stundenbasis vermietet werden, um ihn für Finanzbetrug, DDoS-Angriffe, Malware-Hosting, den Versand von Spam und anonymen Zugriff zu missbrauchen. Eine weitere Möglichkeit wäre es, ihn mit Malware wie Crypto-Ransomware oder Bitcoin-Minern zu infizieren.
Bitdefender hat sich mit den am häufigsten eingesetzten Exploits beschäftigt, die in den letzten sechs Monaten die meisten PCs betroffen haben. Die Ergebnisse zeigen, wie vielseitig und gefährlich diese Schwachstellen wirklich sind.
Die meisten …
… die hoffentlich eine Seltenheit bleibt. In Rumänien hatte sich ein junger Mann, der häufig auf Pornoseiten im Netz unterwegs war, umgebracht, da ein Computervirus ihm mit hohen Geldstrafen oder Gefängnis drohte. Der Übeltäter war der Virus IcePol Ransomware.
Ransomware ist eine leistungsfähige und hoch entwickelte Bedrohung, die ständig weiterentwickelt wird und traditionelle Verteidigungsebenen umgeht. So wird diese Art von Malware wird immer gefährlicher und intelligenter. Beliebtes Einfallstor für Unternehmen stellen mobile Endgeräte dar und …
Schwerte, 10. März 2015 – Teaser Laut den Bitdefender-Malware-Forschern hat eine neue Spam-Welle mit schädlichen .chm-Anhängen bereits hunderte Posteingänge erreicht, um auf diesem Wege die berühmt-berüchtigte Cryptowall-Ransomware zu verbreiten. Interessanterweise greifen die Hacker dabei zu einer Methode, die vielleicht ein wenig aus der Mode gekommen ist, sich dafür aber als umso effektiver bei der automatischen Ausführung von Malware und der Verschlüsselung von Daten auf den Computern der Opfer erweist: schädliche .chm-Anhänge.
.chm ist eine …
… die Netzwerke ein, in die sich leicht eindringen lässt. In letzter Zeit sind davon vor allem Mittelständler betroffen. Sie investieren üblicherweise zu wenig in ihre IT-Sicherheit und werden seit 2013 immer häufiger zum Ziel von Angriffen z.B. mit Ransomware.
4. Anwenderauthentifizierung mit Hardware-Tokens: Hier gilt der Ratschlag "Besser die Finger davon lassen". Für Authentifizierungslösungen der ersten Generation wie Hardware-Tokens läuft die Zeit ab, denn sie bieten nicht annähernd das Maß an Sicherheit, das für die Abwehr aktueller Cyber-Bedrohungen …
Schwerte, 19. Januar 2015 – Die Bedrohung von Unternehmen und privaten Nutzern durch Ransomware hat in 2014 einen neuen Höhepunkt erreicht. Daher hat Bitdefender mit Anti-CryptoWall eine Software veröffentlicht, die Infrastrukturen und Endgeräte in Kombination mit einem Antiviren-Programm vor Angriffen solcher Verschlüsselungs-Trojaner schützt. Sie ist auch wirksam gegen einen Befall mit der ersten und zweiten Generation von CryptoWall, einem Klon von Cryptolocker, der bislang bekanntesten und schädlichsten Variante dieser Schadsoftware. Das Programm …
Schwerte, 07. Januar 2015 – Aus Sicht der IT-Sicherheit war 2014 ein schwieriges Jahr: Erpresserische Ransomware, massive Datenspionage sowie die heiß diskutierten Schwachstellen Heartbleed und Bash Bug haben viele IT-Abteilungen aufgeschreckt. Um rechtzeitig vorbereitet zu sein, beschäftigt sich der Sicherheitsanbieter Bitdefender schon jetzt mit möglichen Gefahren für das noch junge neue Jahr. Die folgende Liste ist sicher nicht vollständig, gibt aber Anhaltspunkte, worauf im Jahr 2015 zu achten ist.
1. Die Kommunikation über TOR wird zum De-facto-Standard …
… auch im vergangenen Quartal an Dynamik zugenommen. Neben Android- werden zunehmend auch Apple iOS-Systeme zu bevorzugten Zielen von Malware-Programmierern. Zu den beliebtesten Verbreitungsmitteln von Schädlingen, die gezielt Smartphones attackieren, gehörten gefälschte Antiviren-Tools und Ransomware.
Für viele Schlagzeilen sorgten in den Monaten April, Mai und Juni zudem Cyber-Angriffe auf große Unternehmen verschiedener Branchen, wie eBay, Spotify oder Domino Pizza, sowie zahlreiche Internet-Attacken der Syrischen Elektronischen Armee (SEA). Auch …
… für Mac und Mobile Geräte angeboten wird. Für Nutzer mit höheren Ansprüchen stellt diese Anwendung eine neue Schutzschicht mittels Data Shield zur Verfügung. Dabei handelt es sich um ein neues Modul zum Schutz von Nutzerdaten gegen Schadprogramme wie Ransomware. Diese Art von Malware versucht persönliche Daten mit bösartiger Absicht wie Diebstahl, Löschung oder Verschlüsselung zu kapern.
Dank eines Wi-Fi Monitors, welcher die volle Sichtbarkeit aller an das kabellose Netzwerk angeschlossenen Geräte ermöglicht, konnten die 2015er Versionen von „Panda …
… besitzt Windows XP im März 2014 noch einen Marktanteil von rund 30 %.
Sicherheitsexperten gehen davon aus, das mit dem Support-Ende eine stark vermehrte Anzahl von Malware zu erwarten ist. Bereits aktuell kann ein starker Anstieg von Viren wie Ransomware ,welcher hauptsächlich der Geldbeschaffung dient, verzeichnet werden. Aber auch der Diebstahl von sensitiven Daten dürfte zunehmend einfacher werden, da bekannt werdende Sicherheitslücken nicht mehr geschlossen werden. Seit Anfang April liefert der Hersteller für Windows XP, Internet Explorer 8 …
… 2012 anstieg. Dieser wachsende Trend hat sich 2013 bestätigt“so Corrons.
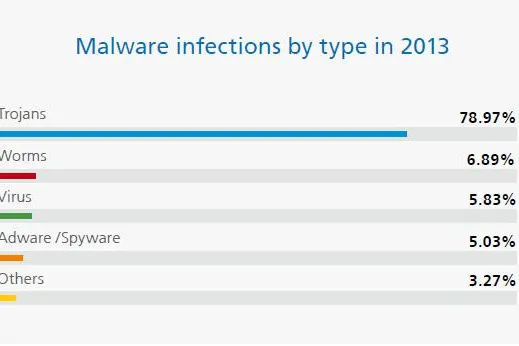
Obwohl Trojaner weiterhin die am weitesten verbreitete Sicherheitsbedrohung geblieben sind, haben die Panda Sicherheitslabore eine große Vielfalt von Angriffen beobachtet, und zwar mit einem deutlichen Wiederaufleben von Ransomware (bekanntestes Beispiel: CryptoLocker). Zudem gab es 2013 eine große Anzahl von gegen Android gerichteter Attacken, bei denen schädliche Werbung in legitimen Apps genutzt wurde, um Anwendern Daten und Geld zu stehlen. Allein im vergangenen Jahr haben …
… verbergen und einer Erkennung zu entgehen;
* 2013 kam, bedingt durch die Verhaftung seines Autors, das Ende des Exploit-Kits „BlackHole“. Es ist deshalb davon auszugehen, dass 2014 die Zahl neuer Exploit-Kits zunimmt;
* Im vergangenen Jahr setzten Cyber-Kriminelle verstärkt Ransomware ein, bei der die Schadsoftware mit asymmetrischen Verfahren sensible Daten auf den infizierten Systemen verschlüsselt und damit den Zugriff durch den Nutzer blockiert. Die Experten von Dell SonicWall entdeckten in diesem Zusammenhang einen neuen Cryptolocker, der …
PowerLocker, auch PrisonLocker genannt, ist eine neue Familie von Ransomware, die Dateien auf dem Computer des Opfers verschlüsselt (wie bei anderer solcher Malware) und außerdem damit droht, die Computer von Anwendern zu blockie-ren, bis sie ein Lösegeld zahlen (wie beim „Police Virus“).
Obwohl die Idee, diese beiden Techniken zu kombinieren, mehr als ein paar schlaflose Nächte gekostet haben mag, ist die Malware in diesem Fall nur ein Prototyp. In der Entwicklungsphase hat der Malware-Autor in Blogs und Foren gepostet und seine Fortschritte beschrieben …
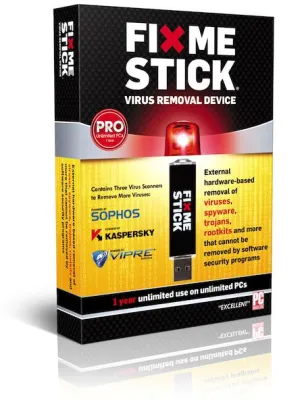
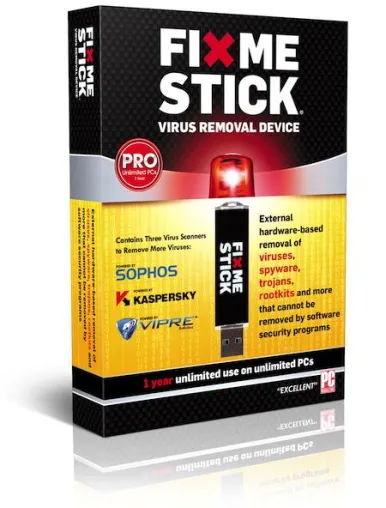
… Mediums. Genau diese Forderung erfüllt der FixMeStick PRO, ohne dass Boot-CDs oder USB-Sticks aufwendig selbst erstellt werden müssen. Damit bietet er die einfachste und effektivste Lösung zur Entfernung von Viren, Malware, Spyware, Trojanern, Rootkits und Ransomware.
Der FixMeStick PRO wird exklusiv von PC Diagnostics vertrieben. Die unverbindliche Preisempfehlung mit 1-jähriger Lizenz beträgt 269,00 Euro zuzüglich Mehrwertsteuer. Für Privatanwender ist der FixMeStick für 49,00 Euro zuzüglich Mehrwertsteuer erhältlich, dieser ist auf die Verwendung …
Ransomware und Angriffe auf das Internet der Dinge werden die Security-Agenda des nächsten Jahres bestimmen
Kurz vor Ende des Jahres hat WatchGuard als Spezialist für integrierte Sicherheitsplattformen die Top-Themen der kommenden zwölf Monate im Bereich IT-Security prognostiziert. Danach ist 2014 vor allem mit einem Anstieg der sogenannten Ransomware – also Schadprogrammen, die Daten auf den infizierten Rechnern verschlüsseln und für deren Freigabe Lösegeld fordern – zu rechnen. Ebenso sagen die WatchGuard-Experten eine noch gezieltere Ausnutzung …
… diesen Bedürfnissen entsprechen und die Sicherheit sensibler Daten viel effektiver gewährleisten“, so Luis Cor-rons, Technischer Direktor von PandaLabs.
Im Bereich der mobilen Sicherheit wird Android weiterhin das Hauptziel für Cyber-Kriminelle bleiben. Außerdem wird erwartet, dass Ransomware sowie Banking-Trojaner und Bots die am weitesten verbreiteten Gefah-ren sein werden. Schließlich wird es auch einen erheblichen Anstieg von Cy-ber-Angriffen auf alle Arten von Geräten geben.
Die PandaLabs Security Trends 2014 im Überblick:
• Malware: Die …
… sie sind noch nicht verschwunden, obwohl sie nicht mehr so vorherrschend sind wie in der Vergangenheit. Aktuell stellen die Panda Security Sicherheitslabore einen Anstieg der Angriffe von FakeAVs fest, bei denen eine neue aggressive Herangehensweise – ähnlich der von Ransomware – genutzt wird.
Cleaner.exe:
Sobald die schädliche Datei mit dem Namen „cleaner.exe“ ausgeführt wird, öffnet sie ein Fenster, das die Installation eines Programms mit dem Namen „Windows Expert Console“ anzeigt. Es dauert nur wenige Sekunden und noch bevor der Anwender reagieren …
… gesamten Vorjahres erreicht. Trojaner sind weiterhin die am weitesten verbreitete Be-drohung und verantwortlich für die meisten neuen Gefahren und Infektionen weltweit.
Eine der berüchtigsten Bedrohungen der vergangenen Monate war der CryptoLocker, eine neue Ransomware, die Dokumente von Anwendern verschlüsselt und Lösegeld dafür verlangt. Außerdem gab es einen erheblichen Anstieg von Angriffen, die DNS-Cache-Poisoning-Techniken (Temporär-speichervergiftung) nutzen. Dabei handelt es sich um eine Angriffsmethode auf DNS-Server mittels Manipulation …
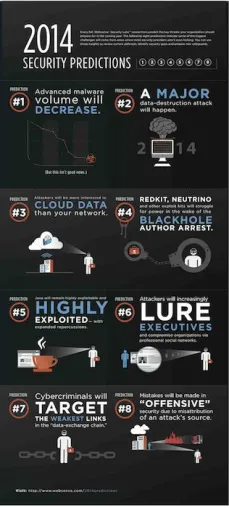
… mit gestohlenen Informationen Profit zu machen. 2014 müssen sich die Unternehmen auf Angriffe mit einem neuen Motiv gefasst machen: Nationalstaaten und Cyber-Kriminelle werden verstärkt versuchen, in Netzwerke einzudringen, um Daten zu zerstören. Dabei wird die so genannte Ransomware eine wichtige Rolle spielen, also Schadprogramme, mit denen der Eindringling den Zugriff auf Daten und deren Nutzung unterbinden kann. Von solchen Attacken werden 2014 auch kleine und mittelständische Unternehmen bedroht sein.
3. Angriffe gelten verstärkt Daten in der …
… Anwender mit höheren Ansprüchen entwickelt, erweitert diese neue Version von Panda Global Protection 2014 die Funktionen, indem sie einen besseren Schutz gegen unbekannte Malware und eine gründlichere Desinfektion von aggressiver Malware wie Ransomware oder Rogueware, die Computer oder persönliche Dateien kapern, bietet. Die Module Identitätsschutz, Anti-Spam, elterliche Kontrolle, Backup, Fernzugriff, Optimierung, Dateiverschlüsselung und Passwortverwaltung sind ebenfalls optimiert worden.
Panda Internet Security und Panda Antivirus Pro 2014
Die …
Einer Umfrage von Norman zufolge haben vier von zehn Deutschen haben keine Sicherungskopie ihrer Daten. Beim Diebstahl ihres Rechners oder einer Infektion mit Ransomware verlieren sie unter Umständen wertvolle und unersetzliche Dateien.
Eine kürzlich vom norwegischen IT-Security-Spezialisten Norman durchgeführte Umfrage in Deutschland hat jetzt ergeben, dass 38 Prozent der rund 1.000 Befragten keine Sicherungskopie der Daten hat, die sich auf ihrem PC oder Laptop befinden, oder nicht weiß, ob ein Backup existiert. Wenn der Computer kaputt geht, …
Berlin - Derzeit ist eine E-Mail-Schwemme an falschen Zahlungsaufforderungen in Umlauf, die als Datei-Anhang unter anderem einen Verschlüsselungstrojaner – so genannte Ransomware – umfassen. Unter dem Namen seriöser Online-Shops werden Betroffene in den E-Mails angemahnt, einen noch offenen Betrag für eine angeblich getätigte Bestellung zu begleichen. Der bezifferte Betrag liegt meist zwischen 500 und 1.000 Euro. Um die Echtheit des Anliegens vorzutäuschen, werden die Empfänger mit ihrem Namen angesprochen. Zudem wird deren vermeintliche Wohnanschrift …
Wiesbaden/Bonn, 29.01.2013.
Wieder ist eine neue Variante von Erpressungs-Schadsoftware, eine so genannte Ransomware, im Umlauf, die Computer infiziert und sperrt. Eine Nutzung des Rechners ist nicht mehr möglich. Dabei wird durch die Schadsoftware ein sogenanntes Popup-Fenster mit den Logos des Bundesamtes für Sicherheit in der Informationstechnik (BSI) und der Gesellschaft für Verfolgung von Urheberrechtsverletzungen (GVU) eingeblendet. Darin wird dem Nutzer unterstellt, dass der Rechner im Zusammenhang mit der Verbreitung kinderpornografischen …
… dass er sich die vielen komplizierten Zeichenkombinationen für seine Accounts nicht merken kann, sollte den Tipps und Empfehlungen folgen, die Institutionen wie das Bundesamt für Sicherheit in der Informationstechnik (BSI) auf ihren Webseiten anbieten.
3. Daten regelmäßig sichernRansomware, mit der Lösegeld für den Zugriff auf den eigenen Rechner und die Daten erpresst werden soll, dürfte sich 2013 zu einer wichtigen Einnahmequelle von Cyberkriminellen entwickeln. Entsprechend ist mit gut getarnten und hartnäckigen Varianten der Erpresser-Malware …
… allerdings sind im Lauf des Jahres vermehrt neue Varianten aus der Zeus-Familie aufgetaucht. Gezielte Angriffe werden 2013 weiter zunehmen und auf immer mehr Dienste und Organisationen ausgedehnt, auch Cloud-Systeme sollen davon betroffen sein. Eine Zunahme sieht Fagerland ebenfalls bei Ransomware, mit der Lösegeld für den Zugriff auf den eigenen Rechner und die Daten erpresst wird. Diese Entwicklung wird sich mit noch hartnäckigeren Varianten fortsetzen.
Der Anstieg bei Ransomware liegt wahrscheinlich daran, dass einige der Gruppen, die mit bisher …
… Senior Research Advisor bei Panda Security.
Die neue Panda Cloud Antivirus Free Edition 2.0 wurde mit verhaltensbasierten Scan-Technologien ausgestattet – ein Feature, das bis dato nur in der kostenpflichtigen Pro-Version enthalten war. In der neuen Version wurde zudem die Sicherheit, insbesondere der Schutz vor den neuesten Bedrohungen, wie Rogueware oder Ransomware, optimiert sowie die Auswirkungen auf die System-Performance minimiert.
Weitere Informationen zu Panda Cloud Antivirus sowie kostenfreier Download unter:
www.cloudantivirus.com
… Prozent an. Die Zahl der Spionageprogramme wuchs im Vergleich zum gleichen Vorjahreszeitraum um 108 Prozent. Die Täter nutzen diese Schadprogramme insbesondere für das Ausspähen und den Diebstahl persönlicher Daten von Internetnutzern. Daneben setzen die Kriminellen Erpressersoftware – sog. Ransomware ein. Diese Schadprogramme sperren den Rechner oder verschlüsseln darauf gespeicherte Daten. Selbst nach Zahlung eines „Lösegelds“ geben die Täter die Daten oftmals nicht wieder frei. Bis zum Ende dieses Jahres geht G Data davon aus, dass Online-Kriminelle …
… Desinfektionsroutine. Die verhaltensbasierende Erkennung von Schädlingen – bis dato lediglich in der kostenpflichtigen Pro Edition enthalten – ist nun ebenso Bestandteil der kostenfreien Version sowie Technologien zum Schutz gegen Bedrohungen, wie Rogueware und Ransomware, die immer häufiger auftauchen. Zusätzlich wurden die Auswirkungen auf die System-Performance minimiert, indem die Scan-Geschwindigkeit bei On-Demand-Scans um 50% reduziert wurde. Ein neues Interface beschert der 2.0-Version ein hübscheres und übersichtlicheres Erscheinungsbild. …
… folgen Taiwan mit 47,15% und die Türkei mit 42,75%. In Schweden, der Schweiz und Norwegen stehen hingegen die wenigsten kompromittierten Systeme.
Das Quartal im Überblick
Malware-Trends
In den vergangenen Monaten haben die Panda Sicherheitslabore einen deutlichen Anstieg von Ransomware beobachtet. Dabei handelt es sich um Computerprogramme, mit deren Hilfe ein Eindringling eine Nutzungsverhinderung der Daten oder des gesamten Computers erwirkt und private Informationen verschlüsselt oder den Zugriff unterbindet, um für die Entschlüsselung eine Art …
In den vergangenen Monaten haben die Panda Security Sicherheitslabore einen hohen Ransomware-Anstieg registriert. Bei Ransomware handelt es sich um Programme, die Daten auf fremden Computern verschlüsseln, so dass der Benutzer keinen Zugriff mehr darauf hat, und ein sogenanntes „Lösegeld“ für deren Entschlüsselung fordern.
Um wieder Zugriff auf seine Daten zu haben, wird der Benutzer aufgefordert eine Webseite aufzurufen und dort eine Software zur Entschlüsselung herunterzuladen. Dafür jedoch wird ein Passwort benötigt, welches der geschädigte Benutzer …
… Windows-Kopie illegal sei und er zur legitimen Nutzung einen bestimmten Code eingeben muss, für den Microsoft 100 Euro verlangt. Diese müssten innerhalb von 48 Stunden über einen anonymen Bezahldienst beim Softwarehersteller eingehen.
Der Trojaner gehört zur Kategorie der Ransomware und wird im deutschsprachigen Raum u.a über Spam-Mails oder P2P Downloads verbreitet. Der Text der Meldung ist in deutscher Sprache verfasst und beginnt folgendermaßen:
„Die Echtheit Ihrer Windows-Kopie wurde automatisch überprüft und nicht bestätigt. Ihnen wurde die …
… schädlichen Symptome erkennbar. Der Wurm ist einfach nur da und strapaziert die Nerven von Computer-Nutzern.
Das Wirtschaftsopfer: Die Wirtschaftskrise macht auch vor der Welt der Cyber-Kriminalität keinen Halt, das macht der Fall von Ransom.AB deutlich. Die Verbreitung von Ransomware scheint nämlich auch nicht mehr die Gewinne zu erwirtschaften, die früher mal erreicht wurden. Aber erst mal zur Erklärung: Ransomware sind Computerprogramme, mit deren Hilfe Eindringlinge private Daten auf fremden Rechnern verschlüsseln und für die Entschlüsselung …
… Internet oder wichtige Dateien bearbeiten – und ein fieser Virus lässt sie nicht. Erst nach Zahlung eines Lösegelds können sie ihren Rechner wieder benutzen. Das Verbrauchermagazin CHIP Test & Kauf erklärt, wie man sich gegen diese Gefahr schützen kann.
„So genannte Ransomware nimmt Ihren PC als Geisel, sie sperrt den Internetzugang oder verschlüsselt wichtige Dateien“, erklärt Dr. Ingo Kuss, Chefredakteur von CHIP Test & Kauf. „Erst wenn der Benutzer einen bestimmten Geldbetrag überweist, etwa per SMS an eine teure Premium-Nummer, gibt …
… setzen Web Threats weiterhin auf die Kombination mehrerer Infektionswege. Diese Bedrohungen nutzen 2009 die neusten Tricks und Techniken, wie zum Beispiel die DNS-Manipulation durch Trojaner. Malware-Programmierer verfügen über die besten Werkzeuge und können diese effektiv einsetzen.Ransomware und Erpressungsversuche im zweiten Halbjahr
Im zweiten Halbjahr 2009 kann es unter Umständen zu einem Anstieg bei Ransomware kommen, also Programme, die Daten auf den infizierten Rechnern verschlüsseln. Im Fadenkreuz stehen kleine und mittlere Unternehmen. Bei …
BullGuard, Spezialist für benutzerfreundliche Sicherheitslösungen für PC und mobile Geräte, weist auf die besorgniserregende Zunahme von Ransomware-Attacken auf die Daten auf privaten PCs hin. Bei Ransomware handelt es sich um Computerprogramme, mit deren Hilfe ein Cyber-Krimineller private Daten wie etwa Briefe, Rechnungen oder Fotos auf einem fremden Computer verschlüsseln kann, die er erst nach der Zahlung von „Lösegeld“ wieder entschlüsselt. Der Name des Programms setzt sich aus der Zugehörigkeit zur Klasse der Malware und der englischen Bezeichnung …
… Webseiten einschleusen kann. Es ist davon auszugehen, das Angriffe auf die Datenbanken hinter den Webanwendungen zunehmen.“, prognostiziert Ralf Benzmüller, Leiter G DATA Security Labs.
++ RansomYear 2008: verschlüsseln - entführen - erpressen
Lösegeld-Trojaner - auch Ransomware genannt - wird bei Unternehmen und Privatanwendern 2008 für böse Überraschungen sorgen. Der Einsatz dieser Schadprogramme, die auf infizierten Rechner ganze Dateien, Ordner oder Festplattenpartitionen verschlüsseln und nur gegen Zahlung eines Lösegelds freigeben, war …
… ist kaum verwunderlich, denn mit den Programmen, die in dieser Kategorie zusammengefasst sind, zielt die Malware-Szene direkt auf das Portemonnaie der Anwender. Ein besonders dreistes Beispiel für diese Entwicklung ist der kürzlich entdeckte TROJ_ARHIVEUS.A. Die Ransomware verfolgt eine indirekte Herangehensweise bei der Erpressung der Anwender: Wie auch andere Ransomware, verschlüsselt TROJ_ARHIVEUS.A. private Dateien auf infizierten Computern. Für die Entschlüsselung wird aber kein Lösegeld verlangt, sondern der Einkauf bei einer bestimmten Online-Apotheke. …