… Auf der anderen Seite erhalten Sie so die Kreditkarteninformationen der Opfer auf dem Silbertablett serviert. Dank der Programme gelingt es ihnen aber auch, den Rechner mit echtem Schadcode zu infizieren. Hierdurch sind Online-Kriminellen dann in der Lage weitere Schadprogramme auf dem Rechner zu installieren“, erläutert Ralf Benzmüller, Leiter der G Data SecurityLabs, warum die Schreckprogramme sich für die eCrime-Community auszahlen. „Die Scareware-Familie System Tools, zu der unter anderem WinHDD zählt, hat sich in den vergangenen zwölf Monaten …
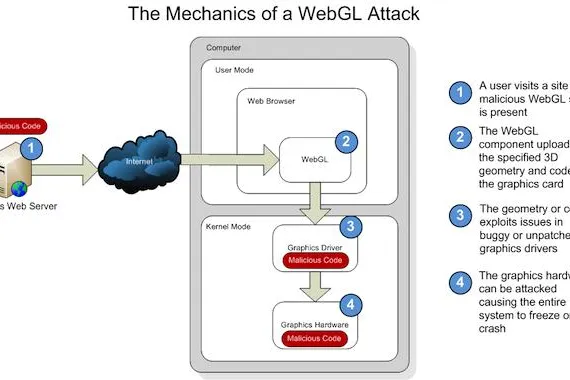
… stationären Rechnern und Notebooks auch andere Geräte wie beispielsweise Smartphones das neue WebGL unterstützen, rechnen die Experten mit einer besonders schnellen Verbreitung und somit potenzierten Gefahrenquelle. Die Schwachstellen befinden sich auf der Design-Ebene. Laut Context haben Schadprogramme von verseuchten Web-Seiten über die Grafikkarte einen fast ungehinderten Zugang auf das eigene Endgerät. So entsteht eine Hintertür für Hacker: Alle Daten auf den mit dem Internet verbundenen Geräten sind potenziell gefährdet. Betroffen sind Computer …
… erhalten.
Viren, Trojaner und Handy-Dialer
Nach Beobachtungen der Experten für die Absicherung mobiler Geräte und PCs von BullGuard steigt die Anzahl der Angriffe massiv an. 2010 wurden 250 Prozent mehr Attacken auf mobile Geräte beobachtet als im Vorjahr. Einige Schadprogramme im Überblick:
* Die im März 2011 aufgetauchte „DroidDream“-Malware nutzte Schwachstellen in Android-Geräten aus und versendete deren IMEI und IMSI-Codes – diese werden zur Identifikation und Ortsbestimmung eines bestimmten Mobiltelefons in einem bestimmten Netz verwendet – zusammen …
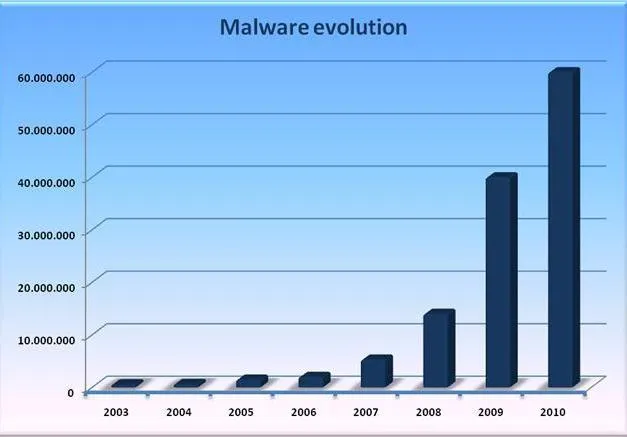
Fast jede Sekunde erscheint ein neuer Computerschädling. Seit Beginn des Jahres 2011 haben die PandaLabs, die Panda Security Sicherheitslabore, durchschnittlich 73.000 neue Schadprogramme pro Tag entdeckt – das entspricht einer Zunahme von 26% im Vergleich zum ersten Quartal im Jahr 2010.
Grafik dazu: http://press.pandasecurity.com/wp-content/uploads/2011/03/Graph1.jpg
Mit 70% gehörten die meisten der identifizierten Malware-Exemplare zur Kategorie der Trojaner. Das hängt vor allem damit zusammen, dass sich Trojaner am besten zum Ausspähen von …
… installiert sein, was heutzutage bei den meisten Computern, sowie Laptops standardmäßig der Fall ist. Durch diese erweiterte Sicherheit ist auch der Aufruf von Internet – Diensten innerhalb der virtuellen Arbeitsumgebung problemlos möglich, ohne Gefahr zu laufen, Schadprogramme in Form von Viren, Trojanern oder Würmern auf den eigenen lokalen Rechner zu übertragen. Innerhalb der WEB 3.0 – Systemumgebung sorgt weitere Sicherheitssoftware zusätzlich für die Filterung von Datenpaketen. Bei Gefahr der Infektion einer virtuellen Benutzerarbeitsplatzumgebung …
… sowie Schulungsangeboten bieten wir den Resellern so ein attraktives Angebot.“
100% spamfreie Archivierung mit Sicherheitsgarantie
Die aktuelle Version 2.0 der REDDOXX-Komplettlösung integriert gleich drei Komponenten in einem. Das Modul Spamfinder filtert Spam und andere Schadprogramme zuverlässig aus. Auf Basis der patentierten CISS-Technologie (Challenge Response System) lassen sich Postfächer bis zu 100 Prozent von Spam befreien. Gefilterte Mails landen dabei in einem sicheren Quarantäneordner, den der E-Mail-Empfänger jederzeit gefahrlos …
… die Registrierung erfolgt ist. So unterstützt Plunet von Beginn an die konsistente Kommunikation mit den Neukunden. Auch an die Sicherheit der Plunet-Nutzer wurde in Version 5.1 gedacht. Die Neukunden-Registrierung ist jetzt mit einem Schutzmechanismus (CAPTCHA) versehen, der Schadprogramme von einer unerwünschten Registrierung abhält.
Plunet 5.1 - Die Managementsoftware die Ihre Sprache spricht! Der Plunet BusinessManager bietet eine Vielzahl frei wählbarer Oberflächensprachen und ermöglicht dadurch weitgehende Flexibilität und Komfort …
… umgehend auf die Gefahren zu reagieren.
„securityNews“ bietet darüber hinaus auch eine übersichtliche Darstellung der aktuellen Sicherheitslage des Internets in Form von drei Barometerwerten an. Diese grafische Darstellung spiegelt das Spam-Aufkommen und die Aktivität durch Schadprogramme sowie die aktuelle Gefahr durch Sicherheitslücken anschaulich wider. Die drei Barometerwerte beziehen ihre Daten aus rund 20 verlässlichen Quellen.
„Damit ich bestmöglich vor den Gefahren und Risiken des Internets geschützt bin, muss ich neben einem aktuellen …
… Online - Anwendungen, auf die ich hier noch speziell eingehen möchte, Kommunikation reicht das Spektrum bis zu Tools für die Programmierung und das Testen von Anwendungen.
Was die Online - Anwendungen betrifft, so bieten Sie eine Sicherheit gegen Viren und anderen Schadprogrammen aus der Tatsache heraus, daß die an den lokalen Rechner des Benutzers übertragenen Daten als rein grafische Inhalte, also Abbilder, keinerlei Schadcode enthalten können. So ist das Surfen mit dem, auf der virtuellen Plattform installierten Browser, genauso, wie das Abrufen …
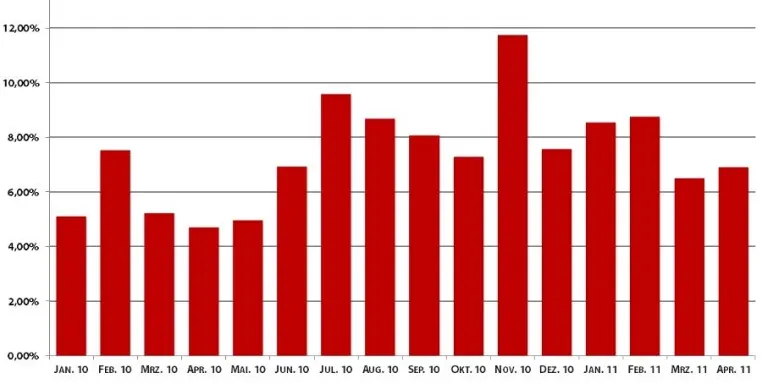
Kriminelle entwickelten 20 Millionen Schadprogramme von Januar bis Oktober 2010
Duisburg, 25.11.2010 - 34 Prozent aller existenten Malware-Samples wurden in den ersten zehn Monaten des laufenden Jahres von Hackern programmiert. Das bedeutet, dass allein zwischen Januar und Oktober 2010 ein Drittel aller jemals entwickelten Schädlinge erschienen ist. Die Collective Intelligence Datenbank von Panda Security, die automatisch neue Schädlinge erkennt und analysiert, hat in den ersten zehn Monaten des Jahres 2010 über 20 Millionen neuer Bedrohungen entdeckt …
… geplantes Angriffsszenario beliebig erweitern und modifizieren. Die vielfältigen Einsatzmöglichkeiten bergen ein extrem hohes Gefahrenpotential. G Data rechnet daher mit einer starken Verbreitung des Schädlings.
„Ares bietet auch Einsteigern in die Untergrundökonomie einfach die Möglichkeit, Schadprogramme über Webseiten zu verbreiten. Da dieser Schädling sehr viele Variationen bietet, ist er praktisch für jedes Angriffsziel verwendbar. Wir erwarten, dass über das neue Framework nicht nur Online-Banking-Trojaner verbreitet werden.“, so Ralf Benzmüller, …
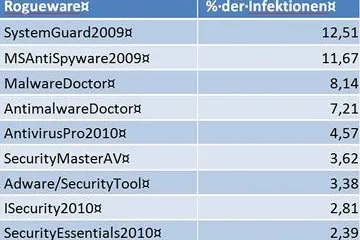
… sogenannte Rogueware, rasant gestiegen. Obwohl diese Art von Malware erst seit vier Jahren die Nerven und Geldbeutel von Computer-Nutzern strapaziert, ist in dieser Zeit eine derartige Masse kreiert worden, dass 11,6% der Gesamtheit aller von Panda Security entdeckten Schadprogramme in diese Kategorie einzuordnen sind. Eine alarmierende Zahl, bedenkt man, dass in der Panda Malware-Datenbank alle Schädlinge enthalten sind, die in der über zwei Jahrzehnte währenden Unternehmensgeschichte aufgespürt wurden. Und der Rogueware-Hype lässt nicht nach: 40% aller …
… eine individuelle Konfiguration des Systems, gemäß den jeweiligen Anforderungen des Unternehmens. Unter Einsatz der empfohlenen Filterstrategien durchläuft eine eingehende E-Mail folgenden Prozess: Zunächst wird die elektronische Nachricht auf Viren geprüft. Enthält sie Schadprogramme, filtert die Lösung diese heraus und eliminiert Malware mittels des integrierten Virenscanners. Anschließend werden Spaminhalte durch einen Mix aus frei definierbaren Filtern zuverlässig aussortiert. Die intuitiv bedienbare Benutzerkonsole ermöglicht es dem E-Mail-Empfänger, …
… Infektionsformen deutlich einfacher. Die Warnmeldungen der vergangenen Monate zum Thema PDF-Lücken haben auf Anwenderseite zudem zu einer gestiegenen Sensibilisierung geführt und die Hersteller der PDF-Reader haben Dank der Vielzahl der Sicherheits-Updates die Entwicklung lauffähiger Schadprogramme deutlich erschwert.
Computerschädlinge im Oktober 2010
1. Java.Trojan.Exploit.Bytverify.N - Anteil: 2,12 % - neu im Ranking
2. Worm.Autorun.VHG - Anteil: 1,32 % - Trend: gleich geblieben
3. JS:Pdfka-OE [Expl] - Anteil: 1,14 % - Trend: gefallen
4. WMA:Wimad [Drp] …
Virenschutz-Experte reagiert auf aktuellen Windows-Infektor
Holzwickede, 12. Oktober 2010 – Experten sprechen von einem der ausgefeiltesten Schadprogramme, das je geschrieben wurde. Gemeint ist der neue „Super-Wurm“ Stuxnet, der seit einigen Wochen für Aufsehen sorgt und bereits ganze Industrieanlagen angegriffen hat. Antivirus-Spezialist BitDefender (www.bitdefender.de) hat auf die aktuelle Bedrohung reagiert und ein Removal-Tool entwickelt, das Stuxnet zuverlässig erkennt und beseitigt. Das Programm entfernt alle bekannten Varianten von Win32.Worm.Stuxnet …
… hohe iTunes-Rechnungen führen zu gefälschten Webseiten
User von Apples beliebtem Multimedia-Tool iTunes sollten momentan vorsichtig sein, wenn sie digitale Post vom angeblichen iTunes-Shop erhalten. Den PandaLabs von Panda Security zufolge nutzen aktuell verschiedene Schadprogramme den populären Dienst, um vertrauliche Bankdaten auszuspionieren. Dank der Millionen iTunes-Kunden bieten sich Cyber-Kriminellen über diese Plattform massenweise potentielle Opfer an. Dabei empfangen iTunes-User per Mail angeblich vom iTunes-Store stammende Rechnungen, …
Bochum (Deutschland), 29.September 2010 - Die Bedrohung durch Computerschädlinge steigt rapide an. Allein im ersten Halbjahr 2010 registrierte G Data mehr als 1 Millionen neue Schadprogramme für Windows Rechner. Doch welches Antiviren-Programm schützt PCs am besten vor Viren, Würmern und Trojaner? Genau dieser Frage ging das unabhängige Institut AV-Comparatives nach und nahm 20 aktuelle Virenschutzlösungen einmal genau unter die Lupe. Mehr als 900.000 Computerschädlinge ließen die Tester auf die angetretenen Sicherheitslösungen los. Das Ergebnis: …
Die Paysafecard ist das beliebteste Zahlungsmittel der Internet-Unterwelt / Geklaute Kontodaten, Schadprogramme oder Waffen lassen sich anonym bezahlen
Beim Online-Shopping will nicht jeder Konto- oder Kreditkartendaten angeben. Eine clevere Alternative beim Bezahlen ist das Zahlungsmittel Paysafecard: Es funktioniert nach dem Vorkasse-Verfahren („Prepaid“), ist außerordentlich sicher und der Nutzer bleibt völlig anonym. Das haben leider auch Online-Kriminelle erkannt – die Paysafecard ist inzwischen zum beliebtesten Zahlungsmittel der Internet-Unterwelt …
… Web-Auftritt erstellen.
Das PRO+PRO Security Framework übertrifft deutlich die traditionellen Schutzmechanismen für Websites. So entdeckt und entfernt das Antivirus-Modul gefährlichen Code automatisch. Außerdem wird ausgehender HTML-Code vom Web Anti-Virus in Echtzeit auf Schadprogramme gescannt. In Kombination mit integrierten Backup- und Integritätskontrollfunktionen erhöht es die Sicherheit der Website, minimiert Ausfallzeiten und sichert die Geschäftskontinuität sowie den guten Ruf des Website-Besitzers.
„Sicherheit ist ein wesentlicher Bestandteil …
… Sicherheits-Software bietet innovative Sicherheitstechnologien und hält PCs, Laptops und Familiennetzwerke sauber.
Digitale Verschmutzung hat sich zu einer ernsthaften Bedrohung für die Online-Community entwickelt. Ob Spam, Phishing, Viren oder Würmer, Kaspersky Lab identifiziert durchschnittlich 30.000 Schadprogramme täglich – zu viele, um PCs mit herkömmlichen Technologien und Lösungen zu schützen. Die neue Kaspersky Internet Security 2011 bietet eine Vielfalt an Funktionen und Technologien, um das zunehmend digitalisierte Leben von Internetnutzern …
… ihrerseits die Nutzer und Netzwerke attackieren. Mit speziellen Computerschädlingen erbeuten die Täter gezielt Zugangs- und persönliche Daten der Networker. Generell beobachtet G Data in diesem Jahr eine immense Steigerung von Schadcode: Die Anzahl neuer Computerschädlinge hat mit 1.017.208 Schadprogrammen im ersten Halbjahr 2010 bereits einen neuen Rekord aufgestellt. Im Vergleich zum Vorjahreszeitraum entspricht dies einer Steigerung um 50 Prozent. Für das gesamte Jahr 2010 rechnen die Experten der G Data SecurityLabs mit einem Rekordwert von …
… des Experten: "Bei Verwendung eines einfachen Lesegerätes wird die PIN auf der Tastatur eines normalen Computers eingegeben und über die Schnittstelle an das Lesegerät weitergeleitet. Hierzu werden natürlich Funktionen des Betriebssystems verwendet. Wenn sich auf dem Computer Schadprogramme wie Viren oder Trojaner befinden, die Tastatureingaben abfangen oder die Weiterleitung von Daten an das Lesegerät abhören, dann kann hier die PIN ermittelt werden. Darauf aufbauend können dann mit den gleichen Mechanismen erweiterte Angriffe gefahren werden, bei …
… mit Hochdruck an dem Problem, der Termin für diese Lösung steht aber zurzeit noch nicht fest.
Unternehmen können sich aber heute schon mit entsprechender Software schützen: tetraguard device & more verhindert durch eine wirksame Verschlüsselungslösung, dass Schadprogramme überhaupt vom USB-Stick auf den Rechner gelangen. Rechner, die mit der tetraguard Technologie geschützt sind, lassen diese Schadprogramme nicht passieren und so können sie auch keinen Schaden anrichten.
Vorteile dieser Methode: Sie verschließt keine Computerschnittstellen (z.B. …
… Reputation.
Eindeutige Authentifizierung bietet Schutz
Angriffe mit dem Ziel eines Identitätsdiebstahls werden heute über verschiedene Mechanismen durchgeführt. Die wohl bekanntesten sind so genannte Keylogger und Trojaner, die Daten vom befallenen Rechner sammeln und weitergeben. Ein Teil dieser Schadprogramme ist so raffiniert konstruiert, dass er auch kleinste Lücken in Firewalls und Antivirensoftware umgehen kann, die etwa dadurch entstehen, dass Updates nicht regelmäßig eingespielt werden. Oft reicht schon der Klick auf eine präparierte Internetseite, …
… Stil in die eCrime-Infrastruktur investieren. Die Folge: Mehr als 1,5 Millionen neue Computerschädlinge attackierten Windows-User allein im vergangenen Jahr – so das Ergebnis des abschließenden G Data Sicherheitsreports für das zweite Halbjahr 2009. 99 Prozent aller Schadprogramme hatten es auf Computer mit Microsoft Windows abgesehen. Die Angriffe werden nach Einschätzung des G Data Sicherheitsexperten Ralf Benzmüller 2010 technisch ausgeklügelter verlaufen. Insbesondere Nutzer von Web 2.0-Anwendungen, wie Facebook, Twitter oder MySpace, könnten in …
… ehemalige Hacker wechselte rechtzeitig mit 19 Jahren die Seiten. Seitdem ist der 35-Jährige sicherheitsberatend weltweit aktiv und machte durch zahlreiche Berichterstattungen, unter anderem bei ARD und ZDF, auf sich aufmerksam.
Panda Collective Intelligence
Insgesamt 40 Millionen unterschiedliche Schadprogramme existieren derzeit (Status Dez. 2009), und etwa 50.000 neue kommen täglich hinzu. Die schlichte Masse neuer Malware treibt signaturbasierte Ansätze an ihre Grenzen. Als erster Anbieter am Markt hat Panda mit der Collective Intelligence die …
… erfolgen über Webseiten, die zuvor von Kriminellen gekapert wurden. Sites mit schwachen Passwörtern und Sicherheitslücken in Webapplikationen werden automatisiert aufgespürt und kompromittiert. Wenn sich Angreifer Zugang zu einem Webserver verschafft haben, können sie dort Schadprogramme zum Download anbieten. Noch hinterhältiger ist es aber, wenn bei sog. Drive-by-Downloads im Hintergrund versucht wird, Sicherheitslücken des Browsers bzw. seiner Komponenten auszunutzen, um den Rechner unbemerkt zu übernehmen.
Obwohl einige Betreiber von Webseiten …
… Kreditkarten- und Identitätsdiebstahls aber auch der Verbreitung von Viren.
Dabei gehen die Täter sehr professionell vor: Aktuelle Virenmails tarnen sich beispielsweise als vorgebliche Benachrichtigungen von Paketdiensten, die beim Öffnen des Dateianhangs Trojaner – versteckte Schadprogramme – auf dem Rechner installieren. Und auch beim Shoppen gilt es, die Augen offen zu halten. Sonderangebote halten selten, was sie versprechen. Häufig eröffnen Kreditkartendiebe Onlineshops mit Lockvogelangeboten, die mit günstigen Preisen Interessenten ködern. …
… SandBox ermöglicht das Aufspüren unbekannter Malware. In der virtuellen Umgebung kann potenziell schädliche Software ohne Infektionsrisiko für das Netzwerk ausgeführt werden. Sofern das Programm in einer Weise agiert, die die SandBox als zweifelhaft bewertet, wird es als Malware gekennzeichnet. Norman DNA Matching basiert auf der Norman SandBox und arbeitet mit ihr zusammen. Die Lösung identifiziert Schadprogramme anhand typischer Malware-Profile. Norman Exploit Detection erkennt Malware, die Vulnerabilities in weit verbreiteten Dateitypen ausnutzt.
… anderem Firmen wie Microsoft, Citrix, Delta Airlines, Starbucks, Yahoo, Novell, Black & Decker und Avis.
Nach erfolgreicher Installation nimmt Trojan.Win32.Sasfis.vbw Kontakt zu mehreren Servern in der Ukraine und den USA auf, um dort Informationen abzulegen und um weitere Schadprogramme zu laden.
++ Ralf Benzmüller, Leiter des G Data Security Labs: „Wir stufen den aktuell entdeckten Schädling als besonders gefährlich ein. Die Masche der Betrüger passt perfekt zu den aktuellen Geschehnissen. Die Cyberkriminellen versuchen offenbar, massiv …
… Zuhörer über aktuelle Bedrohungen und konkrete Lösungen zur Sicherung der Unternehmenswerte. Der IT-Security-Spezialist warnte eindringlich davor, die Gefahren auf die leichte Schulter zu nehmen. So habe sich etwa die Zahl der als Malware bezeichneten Schadprogramme innerhalb eines Jahres verdreifacht. Im Anschluss zeigte Markus Walcher, Area Sales Director der Phion AG, welche modernen Technologien ein Unternehmen zur Sicherung seiner Kommunikationsstrukturen einsetzen kann.
Ressourcen sparen mit Virtualisierung
Den hohen Informationsbedarf zum Thema …
… etablierten Schutztechnologien bedienbar zu machen. Die Benutzerkontensteuerung ist jedoch durch die verschiedenen Stufen anfälliger für Missbrauch geworden. Ein großes Problem besteht weiterhin bei den Dateinamenerweiterungen. Diese werden immer noch nicht angezeigt. Dadurch können Betrüger weiterhin ihre Schadprogramme mit den Symbolen harmloser Programme tarnen. Windows 7 hat zwar einige neue Schutzfunktionen dazu bekommen, aber diese lassen sich, genauso wie unter Vista, aushebeln. Wir rechnen leider auch zukünftig kaum mit einer Verbesserung bei der …
Webseitenbetreiber beseitigen Malware-Infektionen nur schleppend
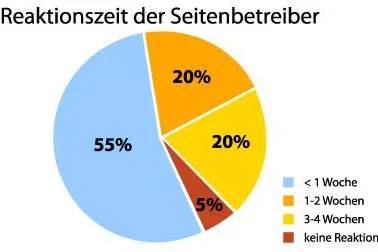
++ Bochum (Deutschland), 08. Oktober 2009 – Vorsicht Ansteckungsgefahr: Nicht nur in den dunklen Ecken des Internets lauern Schadprogramme. Der deutsche Security-Software-Hersteller G Data beobachtet verstärkt den Trend, dass sich auch auf seriösen Webseiten immer häufiger Schadcode befindet, der sich automatisch und unbemerkt vom Anwender per Drive-by-Download installiert. Doch wie reagieren die betroffenen Webseiten-Betreiber? G Data machte die Probe und kontaktierte Anbieter, deren …
… seinen Millionenumsätzen kann dabei nicht mehr mithalten“, weiß Benzmüller.
Türöffner: USB-Stick als Virenträger
Eine Infektion des Netzwerks kann dabei über Webseiten, per E-Mail, über Tauschbörsen und Instant Messages erfolgen. Auch Datenträger wie USB-Sticks oder CDs/DVDs können Schadprogramme enthalten. Da die PC-Nutzer gerade im Hinblick auf das Öffnen von Dateianhängen in E-Mails im Laufe der Jahre mehr Gefahrenbewusstsein entwickelt haben, ist hier ein Strategiewechsel erfolgt: Anstelle von Dateianhängen transportieren die eCrime-Akteure …
… eRecruiting, SRM, CRM oder Knowledge Management – sind Unternehmen angehalten, diese Dateien explizit auf Malwarebefall zu überprüfen, da klassische Virenschutzverfahren nicht greifen. „Das Risiko, interne oder externe Benutzer mit Malware zu infizieren ist nicht zu unterschätzen. Schadprogramme verstecken sich heute selbst in Office-Dokumenten oder manipulierten PDF-Dateien“, weiß Andrea Simon, Manager Sales & Marketing bei BowBridge zu berichten. „Die Strategie, zur Anbindung des Virenscanners auf ICAP zu setzen wird von unseren Kunden begrüßt, …
… Sind beispielsweise die Passwörter nicht komplex genug gewählt oder werden sie gegenüber Dritten bekannt gemacht, so sind die sensiblen Daten eines Unternehmens leichte Beute. Fehlen betriebsinterne Regelungen zum Umgang mit der IT, können Schadprogramme eingebracht werden. Regelungen zur E-Mail-Nutzung sichern dem Unternehmen den Zugriff auf die unternehmensrelevante Kommunikation.“
Erhebliche Risiken schlummern auch in einem mangelhaften Lizenz- und Vertrags-Management für den IT-Bereich. Desgleichen sind unzulängliche Vereinbarungen mit freien …
… mit ungefähr dreißig Produkten, die im Wettbewerb standen, erzielte TrustPort Antivirus die zweithöchste Entdeckungsrate, indem es 99.26 % der Virenmuster erkannte.
Die hohe Fähigkeit von TrustPort Antivirus und TrustPort PC Security, Unerwünschtes und Schadprogramme zu erkennen, kann einer flexiblen Kombination mehrerer Scanning Engines zugeschrieben werden. Das klassische Erkennen aufgrund von Viren-Datenbanken wurde weiterhin durch heuristische Entdeckungsmethoden vervollständigt. Deshalb sind die Produkte immer auf die allerneuesten Bedrohungen …
Lagebericht des BSI – circular rät:
Zunehmende Bedrohungen für IT- und Netzwerkinfrastrukturen beobachtet das Bundesamt für Sicherheit in der Informationstechnik (BSI) in einem aktuellen Lagebericht. Für Unternehmen ist es daher erforderlich, schnell auf neue Schadprogramme zu reagieren und die Netzwerke vor unbefugten Zugriffen zu schützen. Die circular Informationssysteme GmbH rät, die getroffenen Sicherheitsmaßnahmen regelmäßig mithilfe von Security-Monitoring-Systemen zu überprüfen.
Stuttgart, 19.05. 2009 – Die Bedrohung für IT- und Netzwerkinfrastrukturen …
… infizierte System zunächst daran, weitere Computer über P2P-Verbindungen zu verseuchen. Die User oder Unternehmen ahnen zumeist nichts davon, dass sich ihre Systeme in der Hand von Hackerbanden befinden. Daher werden die von Bots (Schadprogramme des Typs Backdoor) befallenen und für kriminelle Zwecke missbrauchten Rechner auch als Zombie-Computer bezeichnet.
E-Mail-Security-Appliance: Online-Kommunikation auf der sicheren Seite
Um gegen Malware-Bedrohungen gewappnet zu sein, ist ein zusätzlicher Schutz der Betriebssysteme unabdingbar. Die PineApp …
… Zudem "werden die Attacken, die den größten Schaden für Unternehmen verursachen, ständig weiterentwickelt. Angriffe mit finanziellem Hintergrund richten sich nicht einfach gegen ungepatchte PCs und Server. Vielmehr kommen dabei immer häufiger spezielle Schadprogramme zum Einsatz, die nicht auf Sicherheitslücken in Software-Anwendungen zielen. Stattdessen setzen diese Attacken, wie beispielsweise Botnetz-basierte Angriffe, auf Social-Engineering-Techniken. Sie bringen Nutzer dazu, Schadprogramme zu installieren, die anschließend innerhalb des Systems …
… ein Virus!" Diese Meldung eines Kunden möchte kein Software-Hersteller erhalten. Dennoch: Es kommt gar nicht so selten vor, dass Antiviren-Software eine Datei fälschlich als infiziert erkennt. Als Grund kommt die ständig steigende Zahl der neuen Schadprogramme in Frage.
Unternehmen sind daran interessiert, Supportkosten zu reduzieren und Schaden von ihren Kunden abzuwenden.
Mit einer Lösung zur automatisierten Analyse von Daten und die enge Zusammenarbeit mit Antivirenherstellern werden solche Probleme identifiziert. Diese Qualitätssicherung …
… Software-Version ignoriert diese Einstellung bei ausführbaren Dateien und führt immer ein Scanning durch, wodurch das Risiko, dass schädliche Codes aktiviert werden, noch mehr reduziert wird.
Der neuen Version wurde in der System-Registry auch eine proaktive Entdeckungsfunktion von Schadprogrammen hinzugefügt. „Schadprogramme tarnen sich in der Registry oft so, dass sie Arbeitsabläufe, die auf die Registry zurückgreifen und dort lesen, angreifen können. Diese Version ist auch in der Lage, Dateneinheiten, in denen sich Schadprogramme verstecken, …
… Aprilscherz-Nachrichten besondere Vorsicht walten zu lassen. Wichtigstes Tool ist dabei noch immer der gesunde Menschenverstand.
Der 1. April ist unter IT-Security-Experten als der Tag bekannt, an dem neue Bedrohungen für die Datensicherheit besonders häufig auftreten und alte Schadprogramme wieder aktiv werden. Ein derzeit viel diskutiertes Thema ist das erwartete Update des Netzwerk-Wurms Conficker, der als schlimmster Wurm der Virengeschichte gilt. Welche Überraschungen das Update mit sich bringt, wird sich noch zeigen.
"Der Grund, weshalb …
… Bewertungsmethoden; die Ergebnisse der einzelnen Pakete sind ebenfalls aufgeführt. Die Bewertung der Software basierte auf den Ergebnissen aus sowohl statischen wie dynamischen Testreihen, aber auch auf der Anzahl der „falsch-positiven“.
In diesem Test wurden über zweitausend Schadprogramme eingesetzt, welche hauptsächlich aus Trojanern, aber auch Backdoors, Würmern und Viren bestanden. Die TrustPort PC Security erzielte eine hervorragende Gesamtentdeckungsrate von 99.16 %, wodurch sie nun zu den sechs besten Software-Lösungen im Test gehört. Das …
… infizierten Computer, welcher dann dazu benutzt wird, das infizierte System zu bereinigen.
Mit Hilfe von sowohl dem TrustPort Antivirus oder dem TrustPort PC Security-Pakets kann man auch eine Rescue Boot Diskette herstellen, die zur Beseitigung eines schwerwiegenden Virenbefalls durch Schadprogramme verwendet werden kann. Die Rescue Boot Diskette beinhaltet ein nicht infiziertes Betriebssystem und eine Antivirus-Software und zerstört zuverlässig schädliche Codes, selbst nach einem fatalen Ausfall des auf dem Hard-Drive installierten Betriebssystems.
… das Jahr 2009 formulierten Trends in der IT-Sicherheit deuten auf eine übergeordnete Entwicklung hin: Angriffe werden generell immer mehr verfeinert. So sind es heute nicht mehr die offensichtlich unseriösen Websites mit pornografischen Inhalten oder Glücksspielangeboten, die Schadprogramme oder Spyware beinhalten. Stattdessen können die bisherigen Lieblingsseiten im Internet für Surfer zur Bedrohung werden. Dasselbe gilt sogar für verschlüsselte und damit bisher als sicher geltende Seiten. Der Boom von sozialen Netzwerken wie Xing oder Facebook …
… Speicherplatz blockieren, Datendurchsatz oder verfügbare Bandbreite einschränken und dadurch für Leistungseinbußen sowie sinkende Mitarbeiterproduktivität verantwortlich sind. Der "Device Scanner" von Lumension Security wiederum deckt Endpunktrisiken auf, indem er Netzwerke regelmäßig nach mobilen Speichermedien durchleuchtet, um Einfallstore für Schadprogramme zu schließen und Datenverluste zu vermeiden.
Weitere Informationen zum Produkt und eine kostenlose Testversion der neuesten Sanctuary-Version befinden sich unter http://www.lumension.com.
… IT-Abteilung in der Lage, alle Applikationen und anderen Komponenten im Netzwerk zu erkennen und zu limitieren. In der Folge können Anwender nur zugelassene Applikationen auf ihren Rechnern nutzen. Dies steigert die Stabilität und verhindert die Ausbreitung vieler Schadprogramme.
Hervorzuheben ist, dass es sich bei SSF um eine strategische Verschlüssel-ungslösung handelt, die zentral zu managen ist und eng mit anderen Sicherheitsanwendungen kooperiert. Das gesamte Management und die Bedienung der Sicherheitsfunktionen zum Schutz von Daten und Applikati-onen …
COMPUTERBILD-Messungen zeigen - Dramatischer Anstieg von Schadprogrammen / Verbreitung oft über infizierte Websites
Die Bedrohung ist meist nur einen Mausklick entfernt: Viren, Trojaner oder Spionageprogramme – die Gefahren durch digitale Schädlinge im Internet sind stark gestiegen. Das ergab eine Auswertung des COMPUTERBILD-Sicherheits-Centers: Die Experten verzeichneten von Mai bis Mitte September eine dramatische Zunahme der Schadprogramme um 44 Prozent.
Für das Sicherheits-Center sind täglich 150 Computer im Einsatz, um Schädlinge zu identifizieren. …