Eröffnung des neuen Digital Hub-Schwerpunkts für Cyber Security in Darmstadt - Unterstützung für Start-ups und Innovationen
------------------------------
Das Bundeswirtschaftsministerium hat im Rahmen der "Digital Hub Initiative" die Region Frankfurt-Darmstadt zu einem der herausragenden Knotenpunkten für die digitale Transformation der Wirtschaft erklärt. Darmstadt wird hierbei die Rolle des Digital Hub für Cyber Security übernehmen, in Ergänzung zu dem bereits 2016 benannten Digital Hub für FInTech in Frankfurt am Main. Eröffnet wurde der neue …
Vor dem Hintergrund immer neuer Bedrohungen und einer steigenden Cyberkriminalität appelliert die Firma PROGTECH, IT-Systemhaus mit Schwerpunkt IT-Security, nochmals an alle Unternehmen, das Thema Backup nicht länger nur als „notwendiges Übel“ zu sehen, sondern sich intensiv und kontinuierlich mit dem Thema zu beschäftigen, wie im Notfall der IT-Betrieb, und damit auch der Betrieb des Unternehmens, möglichst rasch wieder aufgenommen werden kann.
„Das Thema Backup hat seit Jahren mit einem Image-Problem zu kämpfen“, erklärt PROGTECH-Geschäftsführer …
… für geringere Kosten sorgt die auf der conhIT präsentierte Lösung vRealize von VMware für das Management heterogener Hybrid-Clouds. Sie ermöglicht es, durch Automatisierung manuelle Prozesse zu reduzieren und Kosten einfach zu überwachen.
Die zahlreichen Cyber-Angriffe der jüngeren Vergangenheit auf Krankenhäuser zeigen, dass Hacker selbst vor Gesundheitseinrichtungen nicht Halt machen. Den immer raffinierter und zahlreicher werdenden Malware-Varianten, die dabei zum Einsatz kommen, sind herkömmliche Signatur-basierte Erkennungsmethoden nicht mehr …
… Dr. Nikolaus Förster, Chefredakteur der Wirtschaftszeitschrift Impulse, und dem IT-Security-Experten Tobias Schrödel auf unterhaltsame Art und Weise neueste Trends der IT-Branche kennenlernen. Weitere Themen der Vorträge waren Sicherheit in der Cloud, hybride Cloud, Schutz vor Cyber-Angriffen, moderne Arbeitsplätze, Microsoft Azure und Dynamics 365 und Hyper Converged Systeme.
Abgerundet wurde der Competence Day mit einer Führung durch die Bechtle Logistikzentrale, die jährlich mehr als 2,1 Millionen Pakete mit modernster Technik versendet und einem …
Die oneclick AG schließt sich der European Cyber Security Organisation (ECSO) an.
------------------------------
Die 2016 ins Leben gerufene European Cyber Security Organisation (ECSO) hat zum Ziel, Initiativen und Projekte zum Schutz vor Cyber-Bedrohungen zu entwickeln, zu fördern und zu unterstützen. Gleichzeitig will die Organisation die Marktposition von in Europa angesiedelten Anbieterunternehmen für Cyber-Sicherheit stärken und diese international wettbewerbsfähig machen.
"Cyber-Sicherheit ist ein wesentlicher Wettbewerbsvorteil in der Digitalisierung", …
Im Frühling dieses Jahres zeigten sich Cyber-Kriminelle besonders aktiv: Zunächst entdeckten die Virenanalysten von Doctor Web einen Linux-Trojaner, der auf DDoS-Angriffe spezialisiert ist. Später machten sie in der Android-App „TouchPal“ ein Werbemodul aus, welches nicht-löschbare Widgets erstellt, und Banner sowie unerwünschte Pop-Ups einblendet.
Der für Linux entdeckte Schädling Linux.DDoS.117 lädt andere Trojaner auf das Zielgerät herunter, stellt eine Verbindung zum Proxy-Server her und führt DDoS-Angriffe durch. Linux.DDoS.117 besitzt dafür …
Heilbronn, 30. März 2017 – Erschreckende Ergebnisse fördert eine Untersuchung von Vanson Bourne im Auftrag des Sicherheitssoftware-Anbieters Bromium zutage. Die Mehrheit der befragten CIOs gibt den Kampf gegen Cyber-Kriminalität verloren.
Im Auftrag von Bromium haben die Marktforscher von Vanson Bourne eine Untersuchung zum Stand der Cyber-Sicherheit durchgeführt. Dabei wurden 400 CIOs großer Unternehmen mit mindestens 1.000 Beschäftigten aus unterschiedlichen Branchen in Deutschland, Großbritannien und den USA befragt. Zentrales Ergebnis ist, …
• Sonus unterstützt Mobilnetzbetreiber (MNOs) bei der Abwehr von Cyber-Angriffen auf Evolved Packet Core (EPC)-Netze und IP Multimedia Subsystems (IMS).
• Eine gemeinsam mit Palo Alto Networks entwickelte neue Sicherheitsarchitektur bietet vollständige Transparenz aller Arten von Mobilnetzverkehr und schützt so vor Cyber-Angriffen und Gefahren in 4G-LTE-Netzen.
• Die neue Architektur erhöht die Sicherheit für Mobilnetz-Teilnehmer, verbessert das Kundenerlebnis, reduziert die Cost of Ownership auf Mobilnetzbetreiberseite und sichert die Mobilnetz-Infrastruktur …
… von einer optimalen Leistung.
K5 ist ein elementarer Teil von Fujitsu MetaArc - einem Portfolio aus modernsten Technologien wie künstliche Intelligenz, Big Data Analytics und IoT-Lösungen sowie Infrastrukturen und Managed Services, die alle durch Cyber-Sicherheitsfunktionen geschützt werden. Fujitsu bietet damit ein umfassendes Angebot für die Anwendungsintegration und -entwicklung, eine optimierte Multi-Cloud-Delivery sowie das Multi-Cloud-Management - und dies über alle gängigen Cloud-Plattformen hinweg.
Zitat
Dr. Rolf Werner, Head of Central …
… ohne dass die Performance leidet? Im Prinzip lässt es sich nur besser und kostengünstiger auf Angriffe vorbereiten, indem das Sicherheits- und Netzwerkteam mehr Transparenz über den Netzwerkverkehr erhält.
Netzwerk-Monitoring in Echtzeit spart Zeit und Kosten bei Cyber-Angriffen
Sogenannte Netzwerk-Rekorder oder -karten erfassen, katalogisieren und zeichnen den Datenverkehr bei Übertragungsraten von bis zu 100 Gbit/s auf. Somit erhält das IT-Team bei einem Hackerangriff wichtige Informationen, um schnell die Ursache der Probleme zu erkennen und …
… natürlich mit der übrigen IT, und es ist nicht zu erkennen, weshalb gerade sie hier eine Ausnahme darstellen sollte. Es ist sogar zu erwarten, dass mit wachsender Popularität auch die Blockchain-Technologie verstärkt ins Visier von Cyber-Kriminellen geraten wird.
9. Blockchain ist generell vertrauenswürdig
Sobald die Blockchain-Technologie sich außerhalb von abgeschlossenen Testsystemen auch im harten Geschäftsleben bewähren muss, sind Fragen hinsichtlich der rechtlichen Rahmenbedingungen zu beantworten. Wer haftet für Schäden aus fehlerhaften …
… Schlüssel für ein- und ausgehende Daten gespeichert. Über einen VNC-Server lädt der Trojaner dann zusätzliche Plug-ins und eine Reihe von Tools zur Installation eines digitalen Zertifikats herunter und speichert diese auf dem infizierten PC. Letzteres wird von Cyber-Kriminellen für Angriffe nach der MITM-Methode (Man in the middle) verwendet.
Neue Malware für Linux und Android:
Im Februar entdeckten die Sicherheitsexperten von Doctor Web auch zwei neue Linux-Trojaner. Trojan.Mirai.1 sucht nach dem Start unter Microsoft Windows nach Linux-Geräten …
… viele Betreiber von kritischen Netzwerken erstmals mit dem Aufbau eines Security Operations Center (SOC). Mit einem SOC können etwa Energieversorger ihre Prozessnetzwerke oder Krankenhäuser und öffentliche Einrichtungen ihre kritischen Netzsegmente effektiv gegen Cyber-Angriffe verteidigen. Der IT-Dienstleister prego services erläutert, worauf sie dabei achten sollten.
Im Zuge der Digitalisierung setzen immer mehr Unternehmen wie etwa Energieversorger, Krankenhäuser und öffentliche Einrichtungen auf IP-basierte Technologien. Das bringt zahlreiche …
… weitläufig aus, U-Bahnen bleiben im Tunnel stehen, kein Strom kommt aus der Steckdose, Krankenhäuser arbeiten im Notbetrieb. Um 9.15 Uhr: Verkehrschaos am Boden und in der Luft, Börsenpanik, Banken-Run. Ein Szenario, das jeden Tag so eintreten kann.
Der Hintergrund: Cyberattacken nehmen immer größere Ausmaße an
Wie jüngst bekannt wurde, markierte die Hacker-Attacke auf Yahoo, bei der mehr als eine Milliarde Kundenkonten gehackt wurden, die bislang größte Cyber-Attacke in der Geschichte. Aber auch deutsche Unternehmen bleiben von den kriminellen …
… Spezialist für Informationssicherheit und Risikomanagement, ist auf der diesjährigen CeBIT vom 20. bis 24. März in Halle 7 am Stand A40 vertreten. Das Unternehmen informiert umfassend über seine End-to-End-Sicherheitsstrategie und geht auf aktuelle Entwicklungen rund um das Thema Cyber Defense ein.
NTT Security tritt in diesem Jahr auf der CeBIT gemeinsam mit fünf weiteren Unternehmen der NTT Group auf: Dimension Data, NTT Communications, NTT DATA, e-shelter und Arkadin. Mitte 2016 hat NTT seine gesamten unternehmensweiten Security-Kompetenzen …
… Desktopmeldung: Alle wichtige Dateien, Videos und Dokumente sind ab jetzt verschlüsselt. Danach wird die Bezahlung von $2000 innerhalb 7 Tage an das Bitcoin-Konto der Verbrecher gefordert.
Sollen Sie wirklich einmal Opfer der Sage Ransomware werden, scheint es fraglich, ob die Cyber-Verbrecher den persönlichen Krypto-Schlüssel überhaupt freigeben. Es gibt ja auch keine Garantie dafür, dass die Erpresser auch tatsächlich ihr Wort halten. Es wird empfohlen für den Schlüssel nicht zu bezahlen, denn es gibt keine Garantie, dass dieser wirklich funktioniert.
Menschen, die dieses Spiel spielen werden zu Cyber-Dämonen und greifen Deutschland an. Diese schreckliche Vision aus Dantse Dantses neuem Science Fiction Thriller „The Spirit – a game“, könnte bald Realität werden – eine fürchterliche Vorstellung.
Im Jahr 2030
+++ Ich bin es, The Spirit, der Gute und der Rächer. Das Schlimmste steht noch bevor, was noch geschehen wird, wird alle erdenklichen menschlichen Dimensionen übertreffen. +++
Mit diesem Zitat bedroht das unbekannte Computerspiel das hochmoderne und computergesteuerte Deutschland, wo die …
… Erpressungsprogramme und Ransomware war. Diese Aussage wird nicht ohne Grund geäusert. Für einen PC Virus war 2016 allerdings besonders erfolgreich: Cerber Trojaner. Der Cerber Virus, der ein echt alter Hase auf dem Verschlüsselung-Gebiet ist, wurde von den Cyberverbrechern, die für die Bedrohung verantwortlich sind, schon mehrmals aktualisiert. Diese Ransomware kennen wir schon seit Jahren. Der offensichtlichste Tweak ist die Verwendung einer neuen Erweiterung bei jeder Aktualisierung, die an jede verschlüsselte Datei angehängt wird. Zuerst .cerber …
… Geschäftsanbahnungsreise in die USA teil. Organisiert wurde die Reise von der AHP International und diente der Geschäftsanbahnung. Unterstützer der Reise war TeleTrust – Bundesverband IT-Sicherheit e.V.
Die erste Station führte in die Stadt Pittsburgh, die als „heimliche Hauptstadt“ der Cyber- und Internetsicherheit an der US-Ostküste gilt. Hier fand die erste große Veranstaltung zum Thema „Herausforderungen und Trends im US-Markt für IT-Sicherheit“ statt. Die Tage waren gefüllt mit Besuchen zum Pittsburgh Tech Council, National Cyber-Forensics & Training Alliance …
… Geschäftsanbahnungsreise in die USA teil. Organisiert wurde die Reise von der AHP International und diente der Geschäftsanbahnung. Unterstützer der Reise war TeleTrust - Bundesverband IT-Sicherheit e.V.
Die erste Station führte in die Stadt Pittsburgh, die als "heimliche Hauptstadt" der Cyber- und Internetsicherheit an der US-Ostküste gilt. Hier fand die erste große Veranstaltung zum Thema "Herausforderungen und Trends im US-Markt für IT-Sicherheit" statt. Die Tage waren gefüllt mit Besuchen zum Pittsburgh Tech Council, National Cyber-Forensics & Training Alliance …
… auf der CeBIT mit einem eigenen Stand vertreten. In Halle 6, Stand E03 zeigt der Anbieter sein komplettes Portfolio an Sicherheitslösungen und Dienstleistungen. Mit ihnen schützen Unternehmen ihre IT auf effiziente Weise und verwalten ihre Abwehr zentral.
Ein Nachlassen der Cyber-Attacken ist nicht in Sicht, ganz im Gegenteil. Um die neuen und noch unbekannten Bedrohungen wirksam zu bekämpfen, ist der Einsatz von aktuellen Sicherheitslösungen unerlässlich. Auf der CeBIT 2017 präsentiert SonicWall in Halle 6, Stand E03 die Technologien, die bei …
Unterschiedliche Skripts für individuelle Gestaltung
------------------------------
Die Cyber-Security-Forscher von Menlo Security, Spezialist für Cloud-basierte Isolationstechnologie, haben eine neue ausgereifte Spear-Phishing-Attacke auf ein bekanntes US-Unternehmen aufgedeckt, die von konventionellen Sicherheitslösungen bisher nicht erkannt werden konnte.
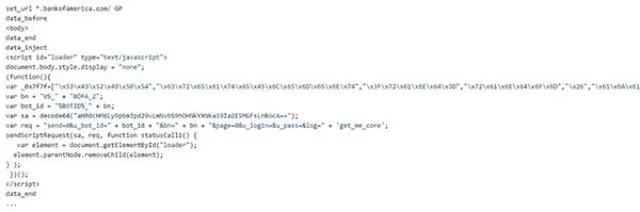
Die Angreifer führten verschiedene Prüfungen des durch das Opfer eingegebenen Passworts sowie der IP-Adresse aus, um zu bestimmen, ob es sich normale Eingabe oder um jemanden handelt, der die …
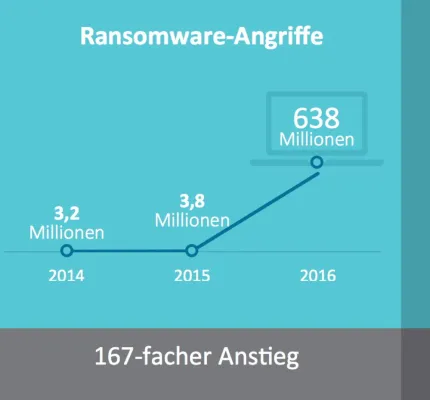
… im vergangenen Jahr 638 Millionen solcher Attacken ermittelt. Im Vergleich zu 2015 mit kaum 4 Millionen Angriffen entspricht das einer 167-fachen Steigerung. SonicWall begegnet diesen allgegenwärtigen Bedrohungen mit der kontinuierlichen Einführung von Cyber-Security-Innovationen wie dem Cloud-basierten Service Capture Advanced Threat Protection (ATP). Der Service hilft mit mehrschichtigen Virtualisierungstechniken dabei, fortschrittliche Bedrohungen zu erkennen und abzuwehren. Den ATP-Service hat SonicWall nun auch in seine neue E-Mail-Sicherheitsplattform …
… Infizierung mit dieser Ransomware ausgesetzt, wenn man in Deutschland, Luxemburg, Österreich und der Schweiz ansässig ist. Allerdings sollte man auch in Holland und Dänemark vorsichtig sein, wenn man E-mail-Links anklickt oder die gefälschten O2 Rechnungen öffnet. Die Cyber-Verbrecher werden höchstwahrscheinlich ihre fake E-mails auch in anderen Teilen der Welt verbreiten, damit sie deren Einkommen vergrößern können.
O2 CryptoLocker wurde erst vor wenigen Wochen entdeckt und hat laut den aktuellsten Berichten bereits viele Computer infiziert. Die …
… Endgeräte:
Im Januar registrierten die Virenanalysten von Doctor Web einen ungewöhnlich hohen Anstieg an Malware für Linux. Dafür hauptverantwortlich zeigt sich Linux.Proxy.10, der auf dem infizierten Gerät den Proxyserver SOCKS5 startet. Via Secure Shell verbreiten die Cyber-Kriminellen Linux.Proxy.10 und speichern dabei Benutzername und Passwort der Nutzer auf ihrem Server ab. Ende Januar waren bereits tausende Geräte infiziert.
Mobile Endgeräte stehen weiterhin im Fokus von Hackern: So spürten die Virenexperten von Doctor Web Android.Skyfin.1.origin …
San Francisco, 13. Februar 2017 — RSA, ein Unternehmen von Dell Technologies, hat die RSA Business Driven Security Architecture vorgestellt: Der neue Sicherheits-Ansatz hilft Unternehmen, Cyber-Risiken effizient zu bewältigen und ihre wichtigsten Geschäftsdaten zu schützen. Die neuen Business-Driven-Security-Lösungen von RSA richten sich an Kunden aller Größenordnungen und erlauben durch ihre Architektur sowie die integralen Lösungsangebote einen sehr effizienten Umgang mit Risiken. Sie ermöglichen die schnelle Erkennung und Reaktion auf Bedrohungen, …
… Trojaner bei unterschiedlichen Opfern unterschiedliche Preise verlangen kann. Es werden auch zwei verschlüsselte Dateien zur kostenlosen Entschlüsselung im Angebot stehen als Beweis für die mögliche Dateienentsperrung. Bitcoin ist die einzige Währung für die Bezahlung des Lösegeldes.
Sollen Sie wirklich einmal Opfer der Spora Ransomware werden, scheint es fraglich, ob die Cyber-Verbrecher den persönlichen Krypto-Schlüssel überhaupt freigeben. Es gibt ja auch keine Garantie dafür, dass die Erpresser auch tatsächlich ihr Wort halten. Nicht bezahlen!
… die Anzahl der Point-of-Sale-Malware hat sich um 93 Prozent verringert. Weit verbreitete Exploit-Kits sind verschwunden und Angriffe durch Ransomware stiegen um das 167-Fache.
Aus seinem „Annual Threat Report 2017“ schließt SonicWall, dass der Kampf der Sicherheitsexperten gegen Cyber-Kriminelle im Jahr 2016 unentschieden ausging. Dies lässt sich in Zahlen veranschaulichen: Anders als in den Jahren zuvor, reduzierte sich die Menge der identifizierten, einzigartigen Malware-Exemplare von 64 Millionen 2015 auf 60 Millionen 2016, was einem Rückgang …
… Web über den rapiden Anstieg von Linux-Malware.
Der neue Linux-Trojaner heißt Linux.Proxy.10 und startet den Proxyserver SOCKS5 auf dem infizierten Gerät. SOCKS5 basiert dabei auf einem offenen Quellcode des Satanic Socks Servers und gewährleistet so die Anonymität der Cyber-Kriminellen. Via Secure Shell verbreiten diese Linux.Proxy.10 und speichern dabei die Liste von Geräten sowie Benutzername und Passwort auf ihrem Server ab.
Mithilfe der Liste wird ein Szenario erstellt, welches auf infizierten Geräten durch das Tool sshpass ausgeführt wird. …
Wer smart sein will, muss klug vorgehen
Was Unternehmen bei der Digitalisierung beachten sollten
Wallmenroth, 08. Februar 2017. Von Datendiebstahl bis Ransomware: Die Anzahl der Cyber-Attacken hat 2016 nach Angaben des BSI (Bundesamtes für Sicherheit in der Informationstechnik) deutlich zugenommen. Das verzeichnet auch die SECUrisk auf Basis einer gestiegenen Nachfrage nach IT-Sicherheit. Das Unternehmen ist innerhalb der DATA CENTER GROUP spezialisiert auf Informationssicherheit. Markus Schäfer, Geschäftsführer der SECUrisk, warnt, bei der Digitalisierung …
… Es geht im Sachgebiet Sicherheits-Check des Detektivbüros um Beweismittelsicherstellung, Inaugenscheinnahme und forensische Life Analyse der IT-Struktur. Ziel ist das Erkennen von sicherheitsrelevanten Konfigurationsfehlern, des unberechtigten Zugriffs und des Eintrages von Schadsoftware.Cybersicherheit - eine harte, aber überwindbare Herausforderung
DSD Detektiv SYSTEM Detektei ® GmbH stehen im Sachgebiet Sicherheits-Check externe Experten der Next-Generation zur Seite. Die Fachleute für Abhörsicherheit und IT-Forensik sind auf operative Maßnahmen …
… kann nicht verstehen, warum es ausgerechnet sie trifft. Sie versucht sich äußerlich anzupassen, aber das macht alles nur noch viel schlimmer. Immer mehr Beleidigungen über Facebook und WhatsApp muss sie über sich ergehen lassen. Die digitale Welt trägt dazu bei, dass Cyber-Mobbing nach der Schule im eigentlich sicheren Hause weitergeht. Emily hat keine ruhige Minute mehr und verschließt sich sogar ihren Eltern gegenüber. Sie schämt sich und weiß nicht, wie sie dem ein Ende setzen soll.
Völklingen, 07.02.2017. Emily ist nicht die einzige Jugendliche …
Cyber-Kriminelle entwickeln immer einfallsreichere Malware, bereits ein falscher Klick kann schwerwiegende Folgen für Nutzer haben. Angesichts des Safer Internet Days am 7. Februar ruft Doctor Web zu erhöhter Aufmerksamkeit beim Surfen im Internet auf. Ein neues Aufklärungsprojekt hilft dabei.
Das Projekt „Die komplette Wahrheit über Viren und Co.“ informiert unter https://www.drweb-av.de/pravda regelmäßig über aktuelle Internetbedrohungen und gibt Lesern Tipps für sicheres Verhalten im Netz. Die Beiträge richten sich auch an Anwender, die bereits …
… vermeiden, wenn die Mitarbeiter adäquat für IT-Gefahren sensibilisiert wären. Richtig, meint Sicherheitssoftware-Anbieter Bromium – viel wichtiger ist aber die Implementierung eines Schutzschildes, der Unachtsamkeiten von Mitarbeitern folgenlos macht.
Die Zahl der Cyber-Angriffe steigt weiter dramatisch: Zwei klare Tendenzen haben sich dabei herauskristallisiert. Zum einen attackieren Hacker verstärkt die Endgeräte einzelner Mitarbeiter und zum anderen erweisen sich Standard-Sicherheitsmaßnahmen wie Anti-Virus-Lösungen zunehmend als unzulänglich; …
Europäische Unternehmen benötigen grenzüberschreitende Services zur Lösung der Cyber-Security-Anforderungen
------------------------------
Eine neue Untersuchung des Consultingunternehmens PwC sieht SecureLink als europäischen Marktführer bei Cyber-Security-Services für Unternehmen. Der Report ‚Cyber security: European emerging market leaders' zeigt einen wachsenden Bedarf an pan-europäischen Service-Anbietern, die über die notwendige fachliche und internationale Expertise verfügen, um Sicherheitslösungen zu erarbeiten, einzuführen und zu verwalten.
80 …
… Vernetzung der Wertschöpfungskette neue Geschäftsmöglichkeiten zu schaffen und Abläufe zu optimieren. Unter Sicherheitsgesichtspunkten stellt die Digitalisierung aber auch ein enormes Risiko dar – denn sie vergrößert die Angriffsfläche der Unternehmen und eröffnet Cyber-Kriminellen neue Angriffsoptionen. Im Rahmen der diesjährigen Roadshow präsentieren die Controlware Experten gemeinsam mit den Herstellerpartnern Check Point, Cylance, Fortinet, Infoblox, RadarServices, Palo Alto Networks und Symantec effektive Technologien, welche die neuen Angriffsvektoren …
Wirtschaftliche Risiken durch Cyber-Angriffe und ihre Absicherung durch Versicherungslösungen.
Medienberichte über teils spektakuläre Cyber-Attacken mehren sich seit Jahren. Gegenstand solcher Berichte sind einerseits Angriffe auf den Staat und seine Organe, wie die mutmaßlichen Manipulationen der US-Wahlen nachdrücklich vor Augen geführt haben. Andererseits sehen sich auch private Unternehmen einer stetigen Professionalisierung der Angreifer und einer drastisch steigenden Anzahl von Angriffsmethoden und Schadprogramme ausgesetzt. Vor allem die …
IoT-Trojaner für Linux, Android-Bankentrojaner sowie Encoder für Mac OS: Cyber-Kriminelle zeigten sich 2016 besonders aktiv und einfallsreich. Der folgende Jahresrückblick zeigt die gefährlichste Schadsoftware, welche die Virenanalysten von Doctor Web im vergangenen Jahr entdeckten und neutralisierten.
IoT-Trojaner für Linux:
Nutzer verbinden ihre Router, Konsolen und IP-Kameras oft unvorsichtig mit dem Internet, ohne die smarten Geräte vorher abzusichern. Cyber-Kriminelle nutzten das aus und verschafften sich mit Trojanern unerlaubten Zugang zum …
Leipzig/Berlin, 23. Januar 2017 – Um innovative Lösungen zum Netzwerkschutz gegen Skript-basierte Cyber-Attacken für Unternehmen und Organisationen anbieten zu können, nutzt der führende Anbieter von IT-Sicherheitslösungen Infotecs die Deep-Packet-Inspection Technologie (DPI) mit neuer JavaScript Echtzeit-Erkennung von Rohde & Schwarz Cybersecurity für seine Next-Generation Firewall.
JavaScript-Attacken sind vor allem für Unternehmen und Organisationen verheerend. Nicht nur die Verletzung der Datensicherheit und die Imagebeschädigung, sondern …
Berlin, 19. Januar 2017 – Infotecs, der international agierende Cyber-Security- und Threat-Intelligence Anbieter, stellt auch in diesem Jahr seine IT-Sicherheitslösungen auf dem Mobile World Congress in Barcelona vor (Halle 7, Stand 7L51). Mit ViPNet Mobile Security können Geschäftsleute sicher und verschlüsselt über ihr Mobilgerät kommunizieren und arbeiten.
Vom 27. Februar bis 2. März findet in der Fira Gran Via in Barcelona das größte Treffen der Mobilfunkindustrie statt. Beim Mobile World Congress (MWC) werden jedes Jahr bahnbrechende neue Technologien, …
München, 19. Januar 2017 - Ransomware wird ein Thema bleiben, das Sicherheitsexperten auch im Jahr 2017 in Atem halten wird. Davon geht das weltweit agierende Sicherheitsunternehmen Trustwave aus. Wie sich Unternehmen vor Ransomware und anderen Cyber-Attacken schützen können, verrät Trustwave anhand von fünf Sicherheitsregeln (die nicht nur für das Jahr 2017 gelten).
Das Jahr 2017 wird für IT-Abteilungen nicht einfach werden. Zahlreiche Untersuchungen von Trustwave belegen, dass nach wie vor mangelnde Kompetenz und zu wenig Personal in vielen Fällen …
… verwenden vordefinierte Erkennungsszenarien und spezifische Use Cases, um IT-Risiken proaktiv zu identifizieren und auf Basis zuvor gemeinsam festgelegter Run Books zu bearbeiten. Ergeben sich im Zuge der Analyse konkrete Hinweise auf einen Angriffsfall, steht mit dem Cyber Emergency Response Team (CERT) von Controlware überdies ein erfahrenes Expertenteam für die Abwehr und Eindämmung der Attacke zur Verfügung.
KRITIS Secure unterliegt als Managed Service für besonders anspruchsvolle und kritische Umgebungen höchsten Ansprüchen an Datenschutz und …
SSL-Verschlüsselung von Webseiten gewinnt in Zeiten steigender Cyber-Kriminalität an Bedeutung. Power-Netz bietet im Januar 2017 eine besonders attraktive Preisaktion für SSL-Zertifikate an!
------------------------------
Bad Gandersheim, 16.01.2017: Der niedersächsische Hosting-Provider Power-Netz rät eindringlich dazu, Webseiten mit einem SSL-Zertifikat zu schützen. Mit einer Sonderaktion "Sicherheit im Fokus" unterstützt Power-Netz Webseitenbetreiber mit einem Rabatt von 20% auf alle neue bestellten SSL-Zertifikate (https://power-netz.de/ssl-zertifikate). …
… zu genügen. Eine der geforderten Maßnahmen ist die IT- Sicherheits-Auditierung. Ein angestrebtes Gütesiegel ist u.a. die VdS. Die VdS Schadensverhütung GmbH gehört zu den weltweit renommiertesten Institutionen für die Unternehmenssicherheit, unter anderem auch im Schwerpunkt Cyber-Security. Das Gütesiegel genießt einen ausgezeichneten Ruf in Fachkreisen und bei Entscheidern. Es entspricht den gesetzlichen Vorgaben in vollem Umfang.
Schon jetzt unterstützt die CCVOSSEL in vielen Sektoren Unternehmen jeder Größe bei der Umsetzung des Gesetzes. Die …
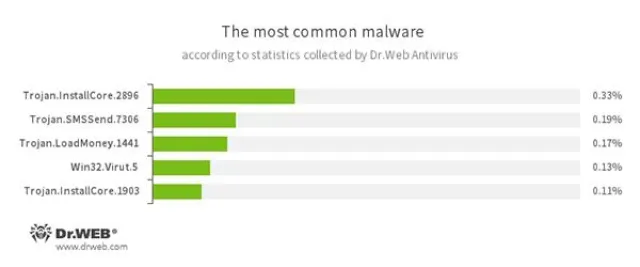
… Trojan.InstallCore: Trojaner, der unerwünschte und böswillige Apps installiert.
- JS.Redirector: Szenarien, die auf JavaScript geschrieben sind, Malware herunterladen und auf dem Rechner des Opfers installieren.
- BackDoor.IRC.NgrBot.42: Backdoor, die Befehle von Cyber-Kriminellen via IRC (Internet Relay Chat) erhält und ausführt.
Malware-Statistik im E-Mail-Traffic:
- JS.DownLoader: Böswillige Szenarien, die Sicherheitslücken ausnutzen, Malware herunterladen und auf dem Rechner des Opfers installieren.
- W97M.DownLoader: Downloader, der Sicherheitslücken …
EDV-Sachverständiger und IT-Sicherheitsexperte Andreas Pohl erhält vom VdS (Verband der Sachversicherer e.V.) die Anerkennung als Berater für Cyber-Security. Der VdS ist eine Institution für die Unternehmenssicherheit mit den Schwerpunkten Brandschutz, Security, Naturgefahrenprävention und Cyber-Security. Damit kann das Pohl Consulting Team Unternehmen nach verschiedenen Richtlinien zur IT Sicherheit (BSI-Grundschutz, ISO 27001, ITQ13, ISIS12 und jetzt auch VdS) zertifizieren.
VdS Cyber-Security - Der Brandschutz des 21. Jahrhunderts
Die Unternehmenssicherheit, …
… Android-Trojaners, der von über 1 Mio. Nutzern auf Google Play heruntergeladen wurde.
Im November entdeckten die Sicherheitsexperten von Doctor Web ein Botnet, welches mehrere DDoS-Angriffe durchführen kann, wie z.B. Dateien auf den infizierten PC hochladen und starten Die Cyber-Kriminellen verwendeten hierfür die BackDoor.IRC.Medusa.1. Der Trojaner gehört zur Klasse der IRC-Bots und erhält Befehle via IRC (Internet Relay Chat), indem er sich per Chat-Kanal anschließt. Die Virenanalysten von Doctor Web gehen davon aus, dass dieser Trojaner zum …
… auf Software-as-a-Service-Basis, hat den Penetrationstest der SySS GmbH erfolgreich bestanden und somit erneut das hohe Sicherheitsniveau der Software eProjectCare bewiesen.
Während die weltweiten IT-Ausgaben für 2016 schon knapp 3,4 Billionen Dollar betragen, setzt die Cyber-Kriminalität den kritischen IT-Infrastrukturen immer weiter zu, nach Angaben der Analysten von Gartner. Hacker erbeuteten weltweit 554 Millionen Nutzerdaten im ersten Halbjahr 2016, zurückzuführen sind diese Angriffe auf 974 bekannt gewordene Sicherheitsvorfälle, so Gartner. …
… Word Dokumente verbreitet. Die Dateien bekammen eine neue .iaalixr Endung und wurden verschlüsselt. So fing es an...
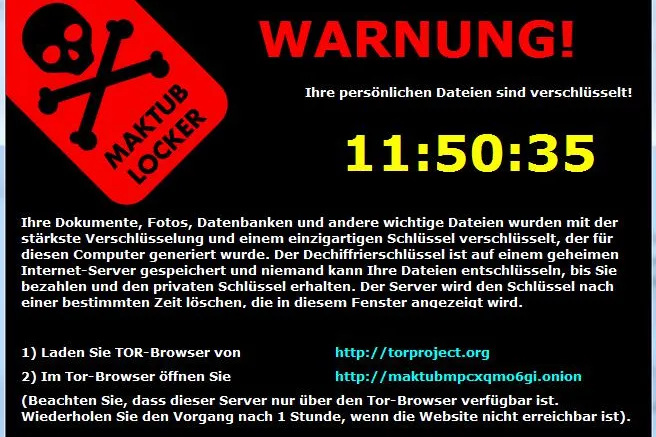
Seit dem 15.12.2016 ist eine weitere Variante dieser Ransomware im Umlauf. Maktub ist eine Erpressersoftware, die über fake Emails verbreitet wird. Die Cyber-Verbrecher tarnen den Virus im Anhang als Dokument für eine Aktualisierung der Nutzungsbedingungen. Sobald Benutzer die Datei extrahieren und öffnen, infiltriert Maktub erfolgreich das System. Was folgt, ist die Verschlüsselung von Dateien, die auf dem PC des Opfers gespeichert …