… Aktivitäten zu erkennen. Auf den folgenden Plätzen rangieren die Analyse der privaten Nutzung von unternehmenseigenen Endgeräten (41 Prozent) und die Auswertung biometrischer Merkmale, etwa der Eingabe von Zeichen auf der Tastatur (31 Prozent).
Benutzerkonten von Managern bei Hackern beliebt
IT-Abteilungen haben zudem erkannt, wie wichtig Ansätze sind, die zunehmenden Bedrohungen durch Insider und durch kompromittierte Accounts von IT-Nutzern mit erweiterten Rechten zu erkennen und zu unterbinden. So gaben rund 20 Prozent der IT-Fachleute an, dass …
… sicheren Schutz gegen Phishing Attacken und Identitätsdiebstahl zu gewährleisten. Die Zwei-Faktor-Authentifizierung generiert zusätzlich zu Username und Passwort einen „on-the-fly token“ für die Benutzer, um dadurch die Sicherheit der Accounts durch einen zweiten Verifikationsschlüssel- oder Code während des Login Prozesses zu erhöhen. Durch eine Zwei-Faktor-Authentifizierung wird es Hackern deutlich erschwert, auf Online Accounts oder mit dem Internet verbundene Geräte aufgrund der bereitgestellten erhöhten Sicherheit unberechtigt zuzugreifen.
ISMANING, Deutschland, 20. Dezember 2017 – NTT Security (Germany) weist darauf hin, dass die Weihnachtsfeiertage auch für die IT-Security eine Herausforderung sind, weil IT-Abteilungen dann oft unterbesetzt sind. Das Security Operations Center (SOC) der NTT Security bietet dagegen an 365 Tagen rund um die Uhr höchste Sicherheit.
Feiertage sind immer eine kritische Zeit für die Cyber-Security. Auch an Weihnachten ist von einem erhöhten Angriffspotenzial auszugehen, denn Angreifer nutzen gerne Zeiten, in denen potenzielle Angriffe länger unen…
… IT angewiesen ist, eines ist klar: wer die Daten von Kunden elektronisch speichert, der muss sicherstellen, dass diese Daten sicher sind und nicht missbraucht oder gestohlen werden können. Datenschutz ist so wichtig wie nie zuvor, da Hacker immer cleverer werden und vor nichts zurückschrecken. GRC (Goverance, Risk & Compliance Management) erkennt unternehmerische Risiken, analysiert und kontrolliert die Abläufe in einem Unternehmen und stellt mittels unterschiedlicher Richtlinien, Verfahrens- und Arbeitsanweisungen die Einhaltung der gesetzlichen …
… offentlichen Meinung zu beobachten. Soziale Medien lassen sich zur Manipulierung von Personen („Social Engineering“) und fur das Ausspionieren von Informationen nutzen und sind damit ein Einfallstor fur diverse hochentwickelte Angriffe auf Unternehmen. Kriminelle und Hacker nutzen diese Plattformen bekanntermaßen fur betrugerische Antiviren- und Phishing-Kampagnen oder die Verbreitung von Malware zum Schaden ihrer Opfer.
Markus Brandle, Head of Airbus CyberSecurity erklart: „Soziale Medien verbinden Menschen weltweit und bieten in unserer digitalen …
… E-Mails öffnen Cyber-Kriminellen Tür und Tor – dennoch sind sie in den meisten Unternehmen Standard. Brabbler erläutert, warum sie besser auf durchgängig verschlüsselte und geschlossene Kommunikations-Plattformen setzen sollten.
Deutsche Unternehmen sind ein besonders beliebtes Ziel von Hackern. Laut Bitkom wurden in den beiden vergangenen Jahren über die Hälfte von ihnen Opfer von Wirtschaftsspionage, Sabotage oder Datendiebstahl durch Cyber-Attacken. Den dadurch entstandenen Schaden beziffert der Branchenverband auf 55 Milliarden Euro pro Jahr. …
… Schadsoftware "unter dem Radar", weil sie kaum Spuren auf der Festplatte hinterlässt und somit durch klassische AV-Software nur schwer erkennbar ist.
2. Kommerzialisierung von Cyber Security-Angriffen: Durch Bitcoins und Ransomware wurde ein ebenso einfaches wie effektives Geschäftsmodell für Hacker gefunden. Es wird zunehmend genutzt, auch 2018 wird es erneut einen neuen Spitzenwert bei der Zahl dieser Cyber-Attacken geben. Parallel dazu wird der Schaden steigen, weil in den Unternehmen die Bedrohungslage und Bewertung der eigenen Sicherheitssituation …
Wie funktioniert ein Keylogger?
Die vermeintlich große Hürde für Hacker beim Zugriff auf Konten wie Email, Facebook, Onlinebanking und co ist das Passwort. Allerdings ist das Passwort für digitale Einbrecher anscheinend kein allzu großes Problem mehr. Passwörter lassen sich über sogenannte Keylogger ausspähen. Ein Keylogger ist eine Software, die die Tastaturanschläge aufzeichnet und damit auch die Zeichenkette des Passworts.
Installiert wird die Keylogging-Software auf einem PC in Verbindung mit einem Trojaner, das heißt durch einen Computervirus. …
… Angriffen einher. Im Unternehmensumfeld entstehen dadurch konkrete Bedrohungen für Web- und mobile Anwendungen. Die Verwendung persönlicher und geschäftlicher Email-Adressen, zum Beispiel für Dienste wie Xing, Dropbox, Linkedin, Salesforce oder andere Cloud-Dienste schafft Hackern Zugang zu individuellen Anmeldeinformationen. Diese werden dann weitergehandelt und ermöglichen Kriminellen die Übernahme von Nutzerprofilen. Die Gefahr, für den Missbrauch von Konten- und Zahlungsinformationen steigt, wenn Benutzernamen und Passwörter mehrfach verwendet …
… sofort in Europa, dem Nahen Osten, Indien und Afrika (Region EMEIA) verfügbar.
IT-Sicherheit ist inzwischen zu einem der wichtigsten Themen in Unternehmen bis in die Vorstandsetage hinein geworden. Ein gezielter Cyber-Angriff kann großen Schaden anrichten, wenn Hacker wichtige Daten beschädigen, löschen oder mit Ransomware verschlüsseln. Laut einem aktuellen Bericht des globalen Versicherungsunternehmens Lloyds of London könnten Angriffe auf Betriebssysteme, die weltweit von einer großen Zahl von Unternehmen genutzt werden, Verluste in Höhe von …
… setzen sie nicht nur auf die Sicherheit in unserem Rechenzentrum, sondern auf das Mehr, was sie bei uns an Dienstleistungen bekommen.“
Die Sicherheit ist (selbstverständlich) unverzichtbar
Man sollte es eigentlich nicht mehr erwähnen müssen. Doch stetige Berichte über Hacker-Angriffe und Spionage-Fälle rücken das Thema Sicherheit mit einer zuverlässigen Regelmäßigkeit immer wieder ins Blickfeld der Öffentlichkeit. „Zu Recht!“, wie Andreas Gold sagt, „Wir bieten neben der Sicherheit vor DDoS-Attacken und vielen weiteren Arten von Angriffen auch …
Um Zugriff auf fremde Daten zu bekommen, müssen Hacker meist einen Passwortschutz knacken. Das hört sich schwieriger an, als es ist. Ein bewährtes Mittel zum Ausspähen sind sogenannte Keylogger – Software, die alle Tastaturanschläge aufzeichnet so auch die Passwörter erfasst, die der Nutzer eingibt. Ein Keylogger macht es dem Hacker also ganz leicht.
Doch wie gelangt er auf den Rechner des Opfers?
Häufig schleppen Viren und Trojaner diese Art von Programm auf den Rechner ein. Manchmal installieren auch Personen aus dem näheren Umfeld diese Spionage-Werkzeuge …
… von Ihren Passwörtern dabei? Ungünstig, denn diese Passwörter sind nicht sicher, waren aber laut dem Hasso Plattner Institut die beliebtesten in Deutschland im Jahr 2016 (https://hpi.de/pressemitteilungen/2016/die-top-ten-deutscher-passwoerter.html).
Solche Passwörter sind vor allem deshalb nicht sicher, weil jeder Hacker genau die zuerst ausprobieren würde. Und oft wird ein und dasselbe Passwort bei mehreren Diensten genutzt: Facebook, Googlemail, Instagram, Amazon und Ebay zum Beispiel. Das heißt, kennt ein Hacker das Passwort, sind auch alle …
… Quantencomputer mehrere Zustände gleichzeitig einnehmen, wodurch die zeitgleiche Ausführung unterschiedlicher Prozesse möglich ist. Das ist Fluch und Segen zugleich: Es verspricht einerseits die Optimierung von digitalen Schutzmaßnahmen, während sich andererseits auch Hacker die Technik zunutze machen können. Daher ist Schnelligkeit gefragt: Parallel zum Quantencomputing wird bereits an darauf basierten Schutzmaßnahmen geforscht.
Sicherheit als Kernkompetenz
Vom selbstentwickelten BIOS über die Verantwortung aller Herstellungsschritte inklusive Entwurf, …
… norddeutschen Programmier-Elite von der Drupal-Usergroup MV und dem Drupal e.V. Gastgeber war die Schweriner Digitalagentur MANDARIN MEDIEN.
In zahlreichen Seminaren und Workshops erarbeiteten die Internetspezialisten neue Möglichkeiten und Verbesserungen für die Nutzung der Software. Für Sebastian Hacker, Entwickler bei MANDARIN MEDIEN und Mit-Organisator des Drupal Camps, war das Zusammentreffen ein voller Erfolg: „Das Camp kam bei allen Gästen sehr gut an. Wir konnten viele Dinge besprechen, uns austauschen und gemeinsam Ideen entwickeln, um …
München, 19. Oktober 2017 - Eine nachlässig gepflegte IT-Infrastruktur macht es Hackern leicht, an wichtige Firmendaten zu kommen. Der weltweit agierende Sicherheitsspezialist Trustwave verrät, welche neun Arbeitsschritte jedes Unternehmen durchführen sollte, um Sicherheitsrisiken auf ein Minimum zu reduzieren und Eindringlinge so schnell wie möglich aufzuspüren.
Im Regelfall ist es für Cyberkriminelle ein Leichtes, Malware und andere Schadprogramme ins Netzwerk einzuschleusen. Schuld an Datenpannen sind oft ungepatchte Anwendungen, schwache Passwörter …
… in konkreten E-Mail-Angriffen ausgenutzt. Durch speziell präparierte Dateien im Microsoft-Excel- oder Microsoft-Word-Format können Angreifer nach der Öffnung der Dateien seitens des Benutzers beliebigen Code auf dem System des Benutzers ausführen. Dadurch erhalten die Hacker Zugriff auf den Windows-Rechner.
Aktuell wird Zunahme derartiger Attacken registriert
Diese Lücke wird zunehmend in Mail-Attacken mit entsprechenden Anhängen ausgenutzt. Das renommierte SANS Institute hat bereits eine deutliche Zunahme an Attacken mit alten Malware-Bekannten …
… unzähligen, neuen ,Malware-Cocktails’, aus denen wiederum neue Angriffe entstehen", erklärt SonicWall-Präsident und CEO Bill Conner. "SonicWall Capture ATP hat nicht nur neue Varianten identifiziert, sondern auch Zero-Day-Angriffe gestoppt. Nach WannaCry, NotPetya und den jüngsten Hacker-Attacken auf Equifax und Deloitte steigt die Kundennachfrage nach Lösungen wie Capture, die einen anspruchsvollen und automatisierten Schutz bieten. Die bittere Wahrheit ist, dass das Überleben eines Unternehmens, insbesondere eines kleinen Unternehmens, auf dem …
… im Falle eines Diebstahls wäre die vollständige zahlungsfähige, digitale Identität betroffen. Anbieter können einen dann nicht vom Angreifer unterscheiden, wenn Z.B. Amazon E-Mails mit einem Code versendet, damit der Kunde seine Identität bestätigt. Diese Hürde ist für den Hacker schließlich problemlos zu nehmen, hat er mit dem Amazon-Passwort auch das Email-Passwort erbeutet.
Zudem schreibt sich, wer überall dasselbe Kennwort verwendet, gerade deshalb in der Regel nicht auf, bei welchen Anbietern er überall Accounts eingerichtet hat. Wenn also …
… anderen zu verbinden.
• Unsichere Webcams: Webcams ermöglichen es auf schnelle Art und Weise, mit Kollegen und Partnern auf der ganzen Welt in Kontakt zu bleiben. Aber sie sind auch ein Risiko. Jede Webcam ist ein Fenster in das Unternehmen. Wenn Hacker Zugang erlangen, könnte sie als unbefugte Zugangsstelle missbraucht werden. Popup-Webcams bieten jeden Vorteil einer Webcam, allerdings nur mit einem Bruchteil des Risikos: Die Kamera lässt sich mit einem sanften Fingerdruck herausfahren, wenn sie für Meetings gebraucht wird, und anschließend ebenso …
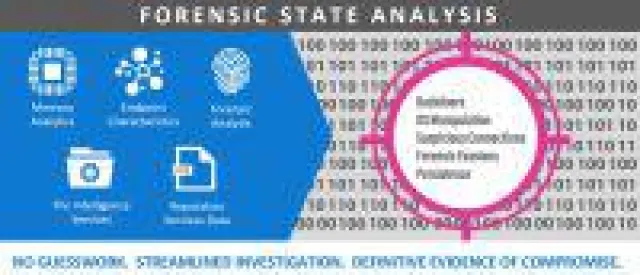
… Erkennung¬slösungen in Echtzeit. Der Vorteil: Infocyte HUNT konzentriert sich auf Aktivitäten von Insider-Bedrohungen und bereits vorhandenen Angreifern, um Netzwerke zu schützen. Der bislang von umfangreichen Services abhängige Bereich des forensischen Analyseprozesses wird automatisiert.
Malware und Hacker, welche die Frontline Abwehr umgangen haben, können so entdeckt werden. Netzwerk Endpunkte können Dank der Nutzung von Forensic State Analysis (FSA) schnell durchsucht werden, einschließlich Server und Nutzerendgeräten, um Anzeichen für ein Eindringen …
Damit Hacker Zugriff auf fremde Daten bekommen, müssen Sie in der Regel einen Passwortschutz überwinden. Ein Passwort auszuspähen kann jedoch unter Umständen äußerst leicht sein. Das bewährte Mittel von Hackern sind dabei sogenannte Keylogger. Software-Keylogger sind Programme, die jeden Tastaturanschlag aufzeichnen, also auch die Eingabe des Passworts.
Keylogger können als Virus oder Trojaner auf den PC des Opfers gelangen. In vielen Fällen werden die Spionage-Tools jedoch auch von Personen aus dem näheren Umfeld absichtlich installiert. Die …
… muss.
Auf der it-sa legt Trustwave seinen Fokus besonders auf die Themen Manage Security Testing (MST) und Incident & Response. Außerdem stellt Trustwave ausführlich das Trustwave SpiderLabs vor. Das Trustwave SpiderLabs besteht aus IT-Sicherheitsforschern und ethischen Hackern. Das SpiderLabs-Team ist das Herzstück von Trustwave und ist permanent damit beschäftigt, die Arbeitsweise von Cyberkriminellen zu analysieren und Methoden zu entwickeln, um Cyberangriffe frühzeitig abzuwehren.
Interessierte Fachbesucher können sich auf der it-sa direkt vor …
… nur Macs, die ursprünglich im Fokus der Untersuchung standen, sondern auch Windows-Rechner.
Regierungen und Geheimdienste machen sich das virtuelle Guckloch längst zunutze. Zur Verbrechensbekämpfung und darüber hinaus. Was den Geheimdiensten möglich ist, das ist auch vor Hackern nicht sicher. Und so reicht die Liste der Opfer heimlicher Webcam-Spionage von Erpressung unbekleidet gefilmter Personen bis zu Wohnungseinbrüchen, bei denen die Diebe bestens informiert sind, wo wertvolle Gegenstände zu finden sind.
KAMERA-SPIONAGE KANN JEDEN TREFFEN
Stellt …
… Ausfallsicherheit auseinandersetzen, denn sie können sich der immer stärkeren Vernetzung und Automatisierung durch IT nicht entziehen. Also heißt es: kämpfen!
Drei packende Keynotes aus unterschiedlichen Perspektiven
Eireann Leverett, Cyber-Risiko-Spezialist der Universität Cambridge und passionierter Hacker, eröffnete die Vortrags-Session. Unter der Überschrift "Murphy and Malice: IoT und Internetverfügbarkeit" zeigte er auf, warum IT-Ausfälle durch Unfälle, Tippfehler, Katastrophen oder durch das Design als solches verursacht werden. Das Internet …
… GmbH, einen Vortrag über Sicherheitsaspekte der Einbindung von Mobilgeräten in das Bordnetz mittels Bluetooth-Low-Energy(BLE)-Stacks.
„Die Nutzung von Online- und Telematik-Diensten birgt seit der Nutzung von Mobilgeräten große Risiken. Besonders gefährlich wird es dann, wenn Hacker über die Kommunikationsschnittstellen Zugriff auf die Steuerung erlangen. Da das Smartphone des Fahrers eine immer wichtigere Rolle im Ökosystem „Connected Car“ einnimmt und eine große Menge sensibler Daten zwischen zentralen Fahrzeug/Multimedia Komponenten und dem …
Nahezu täglich berichten Medien von erfolgreichen Hacker-Angriffen auf Unternehmen und darauffolgendem massiven Datenmissbrauch. Angesichts professionell aufgestellter Großunternehmen schockieren ...
------------------------------
Angesichts professionell aufgestellter Großunternehmen schockieren die Erfolgsquoten der Hacker. Nahezu täglich berichten Medien von erfolgreichen Hacker-Angriffen auf Unternehmen und darauffolgendem massiven Datenmissbrauch. Doch nicht immer ist der Grund des Desasters eine Lücke in der Technik. Manchmal liegt die Ursache …
… werden. Gerade die Entwicklung der letzten Monate hat gezeigt, wie anfällig dieses „IoT“ (Internet of Things) ist, wurden doch schlecht gesicherte Geräte wie Drucker, Kühlschränke und Fernseher, aber auch komplette Gebäudesicherungssysteme immer wieder von Hackern zu riesigen Botnetzen verknüpft. D2D Connect könnte die Kommunikation zwischen diesen Geräten, aber auch zwischen Fahrzeugen oder Industrieanlagen in dynamischen Netzen vereinfachen und automatisieren - selbst in Umgebungen, in denen der Datenaustausch über die klassische Infrastruktur …
… Ransomware WannaCry legte Rechner von Krankenhäusern in Großbritannien, des Telekom-Konzerns Telefónica in Spanien und des Versanddienstes FedEX in den USA lahm. In Russland griff WannaCry die IT des Innenministeriums an, in Deutschland wurde die Deutsche Bahn zum Opfer dieses Hacker-Angriffs.
Auch wenn die Ausbreitung von WannaCry inzwischen gestoppt wurde – offenbar hatten die Angreifer eine Art Notbremse in ihr Programm eingebaut, die von einem IT-Experten entdeckt und dann gezogen worden war –, kann von einer grundsätzlichen Entwarnung nicht die …
… Koordinatorin Themenplattform Cybersecurity, Zentrum Digi?talisierung Bayern, der Staatsanwalt der Generalanwaltschaft Bamberg, Zent?ralstelle Cybercrime Bayern ?und der dem Bayerischen LKA, war Janotta & Partner in Vertretung von Adrian Janotta als Hacker bestellt worden.
Die Digitalisierung unserer Welt ermöglicht den Unter?nehmen wirtschaftliche Entwicklungsmöglichkeiten. ?Gleichzeitig wächst aber mit zunehmender technolo?gischer Abhängigkeit von ?IT und Internet die Bedro?hung durch Cyberkriminalität – die dunkle Seite der ?Digitalisierung.?
Doch …
… dem Informations- und Datenschutzmanagementsystem steht der umfassende, ressourcenschonende und zugleich professionelle Service für Unternehmen jeder Größe am Messestand 9-234 im Fokus. Das Ziel: die Organizational Resilience (Widerstands- und Innovationsfähigkeit) in unbeständigen Zeiten stärken.Hacker, Trojaner, Datendiebe. Kaum ein Tag vergeht ohne neue Meldungen zu Angriffen auf die digitalisierte Welt. Auf durchschnittlich über zwei Millionen Euro schätzen Experten die Kosten für Unternehmen durch Cyberangriffe. Die Dunkelziffer dürfte höher …
… einer Unterstützung durch staatliche Stellen", so Chuck McAuley, Principal Security Research Engineer bei Ixia. "Sie erforderten detaillierte Kenntnisse der Zielsysteme und ihrer Protokolle sowie einen erheblichen Entwicklungsaufwand bis hin zum Nachbau realer Infrastrukturen. Das macht kein Hacker mal eben bei sich im Keller." Angesichts dieser Tatsache müssten Staaten und ihre privaten Partner in kritischen Infrastrukturen diese sehr proaktiv gegen Angriffe von außen absichern. "Gerade in Europa, wo insbesondere die Stromversorgung sehr stark grenzüberschreitend …
… auf Risiken in Sachen Cybersecurity aufmerksam zu machen.
Lange ist nicht mehr Zeit, den am 18.07.2017 in München ist es bereit soweit. Das Event findet unter der Leistung von Dr. Kathrin Jaenicke des ZD.Bayern statt. Adrian Janotta sensibilisiert dabei als Live Hacker Deutsche Unternehmen aus dem Ausland vor Gefahren aus dem Internet. Bei dem Live Hacking Event wird unter anderem die Koordinatorin Cybersecurity, Zentrum Digi?talisierung Bayern und Peter Neumeier der Kaspersky Labs GmbH Deutschland anwesend sein. Auch erwartet die Besucher aus Führenden …
… auf zwei Punkte eingehen, die Sie vor solchen Attacken schützen:
1. Sofortige Durchführung aller Sicherheitsupdates der Hersteller
2. Umfassender technologischer Schutz durch Sophos InterceptX
1. Durchführung aller Sicherheitsupdates der Hersteller
Im April veröffentlichte die Hackergruppe „Shadow Brokers“ gefährliche Software-Exploits und Hacker-Tools zu einer Vielzahl häufig eingesetzter IT Produkte wie Windows, Solaris und Linux. Bevor Hacker solche Schwachstellen weiter ausnutzen können, müssen diese umgehend geschlossen werden.
Deshalb …
… Trustwave stellt seinen neuen Sicherheitsreport vor. Für den Report hat Trustwave weltweit eine riesige Anzahl an Kundendaten in 21 Ländern ausgewertet und zeigt, welche Bereiche im Jahr 2016 besonders betroffen von Cyberangriffen waren und mit welchen Methoden sich Hacker Zugriff auf Unternehmensnetzwerke und -Daten verschaffen. Alarmierend: Nach wie vor sind Webanwendungen ein Einfalltor für Hacker - in 99,7% aller im Jahr 2016 getesteten Webanwendungen konnten die Experten von Trustwave eine Schwachstelle aufspüren.
Die Basis für den Global …
… blockiert - etwa solchen von bekanntermaßen bösartigen Sites oder aus Ländern, mit denen keine Interaktion gewünscht ist. Dabei greift das System auf eine umfassende und fortlaufend aktualisierte Datenbank zurück, die Informationen über Phishing Sites, Botnet Controller, von Hackern übernommene Systeme etc. enthält. Auf diese Weise entlastet die Lösung bestehende Sicherheitssysteme, die sich nun auf die Inspektion grundsätzlich zulässigen Verkehrs konzentrieren können. Zudem verringert dieses Vorgehen die Anzahl der Alarme erheblich, so dass auch die …
… können.
------------------------------
München, 19. Juni 2017 - Mit PalmSecure ID Login präsentiert Fujitsu eine biometrische Authentifizierungs-Lösung, mit der Unternehmen ihre Netzwerke wirksam vor unbefugten Zugriffen schützen können. Gleichzeitig minimiert die Lösung das Risiko von Hacker-Angriffen und Identitätsdiebstahl.
PalmSecure ID Login beinhaltet die hochsichere Handvenenerkennungstechnologie von Fujitsu und macht diese für Microsoft Active-Directory-Umgebungen in Unternehmen verfügbar. Damit erhöht sich die IT-Sicherheit entscheidend - und die Mitarbeiter können …
… müssen Feuer mit Feuer bekämpfen, um die Sicherheit von Netzwerken und Anwendungen zu gewährleisten."
Neben automatisierten Lösungen setzen vor allen europäische Unternehmen auf sehr spezielle Expertise. 58 % der Befragten gaben an, sie würden sicher oder höchstwahrscheinlich Ex-Hacker beschäftigen, um ihre Sicherheitsarchitektur und die entsprechenden Systeme zu testen und zu verbessern. In den USA plant dies nicht einmal jedes dritte Unternehmen (27 %). Zudem tendieren europäische Unternehmen eher als amerikanische dazu, sich bei der Sicherheit …
… sich mit Microsoft® Active Directory sowie mit einer großen Bandbreite an Out-of-the-box-Services und -Anwendungen, darunter die Lösungen aller wichtigen VPN-Anbieter, integrieren.
Ein Großteil der Sicherheitsverletzungen in Unternehmensnetzwerken entsteht immer noch durch schwache oder gestohlene Passwörter. Hacker melden sich damit einfach an und haben somit unbemerkt Zugriff auf Systeme und Daten. CensorNet stoppt solche Angreifer mit seiner MFA-Kompetenz. Die Integration der MFA-Lösung in CensorNet USS bedeutet für Unternehmen, dass sie nun …
… Ressourcen zur Verfügung zu stellen. Zudem bieten die neuen ADCs auch die Performance, die für neue Verschlüsselungstechniken wie ECC benötigt wird.
Schon 50 % SSL
Laut Mozilla Foundation macht mit SSL verschlüsselter Traffic heute bereits die Hälfte des gesamten Internetverkehrs aus. Hacker nutzen SSL zunehmend, um ihre Angriffe zu verbergen, wie etwa bei Heartbleed oder POODLE. Der Radware 2016-17 Global Application and Network Security Report zeigt, dass bereits 39 % der dafür befragten Unternehmen Ziel von SSL-basierten Attacken waren, aber …
Radware und Cisco suchen den besten Hacker Deutschlands.
------------------------------
Wer sich auf der der von den beiden Unternehmen veranstalteten Hackers Challenge am 22. Juni in München durchsetzt, dem winkt ein Trip zur Black Hat Europe, die im Dezember in London stattfindet - Radware und Cisco übernehmen sämtliche Reisekosten und Teilnahmegebühren. Die Plätze 2 und 3 werden mit attraktiven Einkaufsgutscheinen prämiert. Teilnehmen kann jeder, der sich die Lösung anspruchsvoller Aufgaben im Rahmen eines festgelegten Szenarios zutraut.
Die …
… spezialisierten Partner an. Gefährliche Anfängerfehler passieren dann nicht. Wir haben 20 Jahre Erfahrung im Backup-Management. Mit seinem ELAXY Veeam Cloud Connect-Paket steht das ELAXY Rechenzentrum für Veeam® User bereit.“
Datensicherheit wird immer wichtiger
Fazit: Aktuelle Probleme mit Hacker-Angriffen beherrschen immer öfter die Medien. Deshalb fällt dem Aspekt der Datensicherheit eine immer bedeutendere Rolle zu, die in Zukunft keine Fehler mehr zulassen wird. Serviceprovider mit Sitz in Deutschland und Wertlegung auf höchste Sicherheit …
DeskCenters Cyber Security Lösungen mit über 1000 Kunden schließen bereits seit 10 Jahren zuverlässig Einfallstore für Hacker
Leipzig, 29. Mai 2017 – Der Cyber-Angriff durch den Krypto-Trojaner WannaCry belegt, dass nur ein zuverlässiges und vor allem zeitnahes Patch- und Versionsmanagement die Sicherheit der IT-Infrastruktur gewährleistet. Der Software-Hersteller DeskCenter Solutions AG warnt in diesem Zusammenhang eindringlich vor Quick Fixes: Unternehmen sollten jetzt nicht nur kurzfristige Maßnahmen zum Schutz vor dem WannaCry-Trojaner ergreifen, …
… ihren Dienst tun. Die davon ausgehenden Sicherheitslücken sind leider schwerwiegend, werden aber teilweise noch durch falsche Konfigurationen der IT-Systeme verschärft,“ berichtet Timo Rehl, Geschäftsführer der enerom IT GmbH. „Im schlimmsten Fall können durch Hacker Wasserfilter überlaufen, Pumpen missbraucht werden, oder Rohre platzen.“
Herr Rehl hat sich vom Bundesministerium für Sicherheit in der Informationstechnik (kurz BSI) für die Durchführung eines „Cyber-Sicherheits-Checks“ zertifizieren lassen. Diese vom BSI ausgearbeitete Methodik …
… Besucher mit in die immer kritischere Zeit, in der sich die Bedrohung durch Cyber Attacken mehr und mehr ausbreitet. Sicherheitsrisiken im Bereich Mobile Devices, IoT und der firmeneigenen Netzwerkstruktur verschärfen sich durch die rasante Verbreitung von Ransomware und Hackerangriffen. Die immer weiter fortschreitende Entwicklung der Digitalisierung von Prozessen im Unternehmen, die Notwendigkeit des Auslagerns von Daten und Anwendungen in die Cloud und damit verbunden auch die Sicherheit Ihrer Daten in der Cloud, standen im Fokus der diesjährigen …
… so wird die Videoüberwachungslösung von IT-Administratoren meist nicht in die restliche IT-Security integriert.
Diese Insellösungen haben aber fatale Folgen für die gesamte Sicherheit des Unternehmens. Immer häufiger werden Unternehmen nämlich über Videoüberwachungslösungen angegriffen. Sobald sich Hacker Zugriff auf die Daten der eingesetzten Sicherheitskarten verschafft haben, können sie sich auch einen Zugriff auf das gesamte Netzwerk verschaffen.
Stefan Bange, Sales Director DACH bei Trustwave Deutschland, erklärt: "Bisher wurden die Themen …
Mit dem Hackerangriff am vergangenen Wochenende ist eine neue Dimension der Cyberkriminalität erreicht worden. Mehr als 200 000 Computer (nach ersten Erkenntnissen) in über 150 Ländern weltweit sind betroffen. Unter Anderem Krankenhäuser in England und die Deutsche Bahn wurden Opfer des
Verschlüsselungsvirus. Der Virus der sich „WannaCry“ (engl. für: du willst weinen) nennt, hat einen
wurmartigen Charakter. Das bedeutet, dass er sich, sobald er auf einem Computer landet automatisch im Netzwerk verbreitet. Er verschlüsselt in kurzer Zeit alle Daten, …
Ixia, einer der führenden Anbieter von Test-, Visualisierungs- und Sicherheitslösungen, stellt Unternehmen drei Kernprinzipien vor, damit sie Ransomware angemessen entgegentreten können.
------------------------------
Ransomware-Attacken sind zum Lieblings-Tool von Hackern geworden, um Geld zu verdienen. Der jüngste Data Breach Investigations Report (DBIR) von Verizon besagt, dass es sich hierbei um die häufigste Art von Crimeware handelt, da das Zurückhalten von Dateien im Austausch gegen Lösegeld sehr schnell, mit geringen Risiken verbunden und …
… einem Mal erledigt, sondern ein kontinuierlicher Prozess, der kein Ende kennt“, erklärt der zuständige Consultant bei Netzlink, Philip Reetz. „Wer sein Sicherheitskonzept nicht regelmäßig überprüft, setzt sein Unternehmen großer Gefahr aus“, betont Reetz.
Aus dem Blickwinkel der Hacker agieren
Um vorhandene Schwachstellen zu identifizieren, prüft das Security Assessment von Netzlink die Systeme des Kunden von außen, aus dem Blickwinkel eines „Hackers“. So kann nachvollzogen werden, an welchen Punkten Eindringlinge in das System gelangen könnten. …