Mit dem Hackerangriff am vergangenen Wochenende ist eine neue Dimension der Cyberkriminalität erreicht worden. Mehr als 200 000 Computer (nach ersten Erkenntnissen) in über 150 Ländern weltweit sind betroffen. Unter Anderem Krankenhäuser in England und die Deutsche Bahn wurden Opfer des
Verschlüsselungsvirus. Der Virus der sich „WannaCry“ (engl. für: du willst weinen) nennt, hat einen
wurmartigen Charakter. Das bedeutet, dass er sich, sobald er auf einem Computer landet automatisch im Netzwerk verbreitet. Er verschlüsselt in kurzer Zeit alle Daten, …
Ixia, einer der führenden Anbieter von Test-, Visualisierungs- und Sicherheitslösungen, stellt Unternehmen drei Kernprinzipien vor, damit sie Ransomware angemessen entgegentreten können.
------------------------------
Ransomware-Attacken sind zum Lieblings-Tool von Hackern geworden, um Geld zu verdienen. Der jüngste Data Breach Investigations Report (DBIR) von Verizon besagt, dass es sich hierbei um die häufigste Art von Crimeware handelt, da das Zurückhalten von Dateien im Austausch gegen Lösegeld sehr schnell, mit geringen Risiken verbunden und …
… einem Mal erledigt, sondern ein kontinuierlicher Prozess, der kein Ende kennt“, erklärt der zuständige Consultant bei Netzlink, Philip Reetz. „Wer sein Sicherheitskonzept nicht regelmäßig überprüft, setzt sein Unternehmen großer Gefahr aus“, betont Reetz.
Aus dem Blickwinkel der Hacker agieren
Um vorhandene Schwachstellen zu identifizieren, prüft das Security Assessment von Netzlink die Systeme des Kunden von außen, aus dem Blickwinkel eines „Hackers“. So kann nachvollzogen werden, an welchen Punkten Eindringlinge in das System gelangen könnten. …
… Unterhaltungsportale. Konventionelle Produkte für die Verhinderung von Infektionen versuchen zwischen ‚gutem' und ‚bösartigem' Inhalt zu unterscheiden, um anschließend Policies zu implementieren, die den guten Content zulassen und bösartigen blockieren. Dieser Ansatz schlägt fehl, weil Hacker wiederholt unter Beweis gestellt haben, dass sie dieserart Produkte umgehen können.
Der nun von IIJ angebotene neue Browsing-Service nutzt die Sicherheit und Skalierbarkeit der Menlo Security Isolationsplattform. Diese Technologie ermöglicht eine störungsfreie Nutzung, weil …
Gemeinsam mit Cisco wird Radware am 22. Juni in München die Hackers Challenge 2017 veranstalten.
------------------------------
Mit dem Event möchten die beiden Unternehmen einerseits White Hat Hacker ansprechen, für die es attraktive Preise zu gewinnen gibt, und andererseits Sicherheits-Verantwortliche in den Unternehmen, die sich eingehend über die Vorgehensweise von Hackern und potentielle Angriffsvektoren informieren möchten.
Live Hacking ist seit Jahren auf jeder einschlägigen Fachmesse fester Bestandteil des Konferenzprogramms oder einzelner …
Sie haben noch Office 2007 im Einsatz? Dann sollten Sie jetzt über ein Upgrade nachdenken. Denn ab 10. Oktober 2017 stellt Microsoft keine Sicherheitsupdates mehr für Office 2007 zur Verfügung. Handeln Sie jetzt, um Hackern keine Chance zu geben!
hamcos Ihr Partner für Office-Lösungen
Jeder gute Support endet einmal – so auch der Microsoft Support für Office 2007. Wechseln Sie jetzt!
Kein Microsoft Support mehr für Office 2007
Microsoft stellt für seine Produkte stets einen Support zur Verfügung, der aus technischer Hilfe im Internet, Updates und …
… Angriffen, Spam, Datendiebstahl und Schadsoftware schützt. Das AlfaDog Security-Center schützt die Webseiten außerdem effektiv vor Angriffen von außen. Damit können die Kunden selbst ganz einfach per Knopfdruck viele verschiedene Sicherheitsmechanismen aktivieren, so dass Hacker keine Chance mehr haben. Die Alfahosting-Server bieten einen Verbund von bis zu vier redundanten Festplatten inklusive dedizierten Hardware-RAIDs. So sind höchstmögliche Datensicherheit und optimale Transferraten sichergestellt.
Weitere Informationen zu Alfahosting und den …
München, 25. April 2017 - Das Trustwave SpiderLabs, ein Team aus ethischen Hackern und IT-Forensikern, verrät, auf welche Cyber-Gefahren Sicherheitsbeauftragte in Unternehmen im Moment besonders achten müssen. Aktuell sind bei Hackern besonders Phishing-Attacken über die Outlook-Web-App beliebt. Außerdem sind neue Varianten der Ransomware Cerber im Umlauf, die von herkömmlichen Sicherheitslösungen im Regelfall nicht erkannt werden.
Es gibt keine Sicherheitslücke, die von Cyberkriminellen nicht früher oder später entdeckt wird. Woche für Woche untersuchen …
… nicht meistern kann, die die Industrie 4.0 an sie stellt. Und ein weiterer Aspekt spielt eine wichtige Rolle bei der Modernisierung der IT: die Verbesserung der Sicherheit. Tatsächlich befürchten 48% der befragten IT-Verantwortlichen – zu Recht – Hacker- und DDoS-Angriffe auf ihre Systeme, damit einhergehende Produktionseinbußen oder -ausfälle (30%), Industriespionage (30%) und den Verlust der Wettbewerbsfähigkeit (26%).
Ein weiteres Hindernis bei der Umsetzung von Industrie-4.0-Projekten ist das fehlende Know-how der eigenen Mitarbeiter: 21% der …
Am 27.04. trifft sich die Kölner Hacker-Community auf Einladung des hack.institute, um den schier unendlichen Möglichkeiten von Amazons neuer Wohnzimmerassistentin Alexa nachzugehen. Die smarte Dose verheißt nicht weniger als den endgültigen Einzug des Internet of Things in unsere reale Lebenswelt. Seit wenigen Monaten ist Alexa nun auch in Deutschland verfügbar und ihr Funktionsumfang lässt sich mit etwas Tüftelei erweitern. Beim vierstündigen Hackathon in Köln werden von den Teilnehmern und Teams neue sogenannte Skills für das Gerät entwickelt. …
… Lösung vRealize von VMware für das Management heterogener Hybrid-Clouds. Sie ermöglicht es, durch Automatisierung manuelle Prozesse zu reduzieren und Kosten einfach zu überwachen.
Die zahlreichen Cyber-Angriffe der jüngeren Vergangenheit auf Krankenhäuser zeigen, dass Hacker selbst vor Gesundheitseinrichtungen nicht Halt machen. Den immer raffinierter und zahlreicher werdenden Malware-Varianten, die dabei zum Einsatz kommen, sind herkömmliche Signatur-basierte Erkennungsmethoden nicht mehr gewachsen. Bei Dell EMC können sich Interessenten davon …
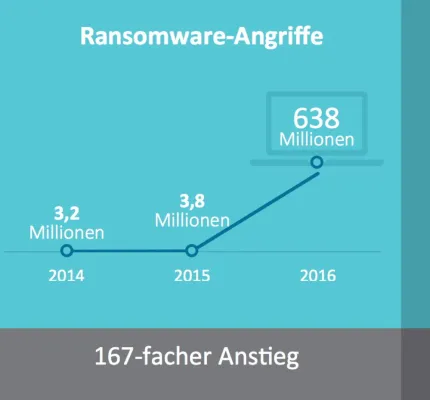
… letzten Jahren hat die Zahl der Ransomware-Angriffe stetig zugenommen. Während zunächst eher private Anwender im Fokus standen, konzentrieren sich Cyberkriminelle bei Ransomware-Angriffen zunehmend auf Unternehmensnetzwerke. Besonders auf MongoDB NoSQL-Datenbanken haben es Hacker in den letzten Monaten abgesehen. Das Sicherheitsunternehmen Trustwave verrät, mit welchen einfachen Handgriffen Unternehmen ihre MongoDB-Datenbanken vor Angriffen schützen können.
Je einfacher ein Unternehmensnetzwerk oder eine Netzwerkanwendung zu hacken ist, desto leichter …
… führt DDoS-Angriffe durch. Linux.DDoS.117 besitzt dafür entsprechende Versionen für Intel x86, M68K, MIPS, MIPSEL, SPARC, SH4, Power PC und ARM.
Nach dem Start von Linux.DDoS.117, stellt der Trojaner eine Internetverbindung her und sendet dann die Daten an die Hacker. Der Trojaner ist zudem in der Lage, Befehle zu empfangen und diese mittels des sh-Interpretators auszuführen. So können Cyber-Kriminelle steuern, wie lange welcher Rechner angegriffen werden soll.
Werbemodul in beliebter Android-App entdeckt:
Bei der App TouchPal handelt es sich …
… Smartphone gelten ähnliche Sicherheitsregeln wie beim Computer zu Hause. Beim Surfen, bei Downloads und persönlichen Daten ist ebenfalls Umsicht geboten. Denn immer öfter werden die Geräte zum Ziel von Betrügern. Beispielsweise können sich Hacker über Schadsoftware Zugang zu den Smartphones verschaffen und erheblichen finanziellen Schaden anrichten. So können Sie sich schützen:
Nutzen Sie einen Bildschirm-Sperrcode.
Aktivieren Sie automatische Programm- und System-Updates.
Nutzen Sie sichere Passwörter, besonders bei geldrelevanten Apps (Online-Banking, …
… und wir konnten 2.000 neue Partner begrüßen. Mit den neuen Investitionen in Trainings und Marketing helfen wir Partnern, ihre Kunden im Kampf gegen Cyberbedrohungen bestmöglich zu unterstützen. Auch kleine und mittelständische Unternehmen werden zunehmend Ziel von Hackern, allerdings fehlt es hier oft an Expertise im Unternehmen. Daher setzt gerade der Mittelstand bei der Sicherung seiner Infrastruktur auf vertrauenswürdige Partner.“
„Bisher sind wir mit dem SecureFirst-Partnerprogramm sehr zufrieden, und die SonicWall University ist eine ideale …
… Testing Sicherheitslücken in der Implementation identifiziert.
Hacking Workshop: Betrachten Sie Ihre Systeme aus Sicht eines Angreifers. Der softScheck Hacking Workshop wird von erfahrenen Penetration Testern durchgeführt und vermittelt einen umfassenden Einblick in die Angriffsmöglichkeiten der Hacker. Der Workshop ist vollständig praxisnah gestaltet, nach kurzen Einführungen in die Arten von Sicherheitslücken und die Benutzung von Angriffs-Tools können Sie bereits durchstarten und in den vorbereiteten Übungen selbst Testsysteme angreifen. Die zwei …
… der Steckdose, Krankenhäuser arbeiten im Notbetrieb. Um 9.15 Uhr: Verkehrschaos am Boden und in der Luft, Börsenpanik, Banken-Run. Ein Szenario, das jeden Tag so eintreten kann.
Der Hintergrund: Cyberattacken nehmen immer größere Ausmaße an
Wie jüngst bekannt wurde, markierte die Hacker-Attacke auf Yahoo, bei der mehr als eine Milliarde Kundenkonten gehackt wurden, die bislang größte Cyber-Attacke in der Geschichte. Aber auch deutsche Unternehmen bleiben von den kriminellen Aktivitäten der Hacker nicht verschont. So wurden im letzten Jahr bis zu …
… nutzen könnten, um sensible Daten aus den SAP-Systemen herauszuholen. Im Ergebnis erhalten die Kunden einen Prüfbericht mit den identifizierten Schwachstellen im SAP-Quellcode sowie konkrete Handlungsempfehlungen zur Beseitigung.
„SAP-Anwendungen geraten immer mehr in den Fokus von Hackern, was die Wahrscheinlichkeit von Angriffen erhöht“, heißt es in der Patentschrift des Europäischen Patentamts in München (EPA). „Das DLP-Verfahren von Virtual Forge folgt einem innovativen Ansatz, der für die Sicherheitsanalysen von Geschäftsanwendungen einen …
… Cloud
Prof. Dr. Tobias Eggendorfer aus Ravensburg ist Professor für IT-Sicherheit und IT-Forensik und zeigt Ihnen, mit welchen Unsicherheiten Sie in der Public Cloud rechnen müssen und welche Gegenmaßnahmen Erfolg versprechen.
- Sicherheitsrisiko Internet of Things (IoT) - Der Hacker kommt durch den Kühlschrank
Marco Di Filippo wird Ihnen im Vortrag konkret aufzeigen, welche Methoden Angreifer verwenden, um Geräte im Internet der Dinge zu attackieren. Die Methoden werden theoretisch erläutert und live demonstriert. Zudem wird im Vortrag auf …
München, 22. Februar 2017 - Untersuchungen von Trustwave zeigen, dass Cyberkriminelle mittlerweile wie Wirtschaftsunternehmen arbeiten. Eine große Rolle spielt dabei das Darknet, das als eine Art Marktplatz für den Kauf und Verkauf von Hacker-Dienstleistungen jeglicher Art fungiert. Hacker bieten hier einen bunten Mix an Exploit Kits, Zero-Day-Lücken und mehr zur Vermietung und zum Kauf an. Die Chance, dabei erwischt zu werden, ist nach wie vor gering.
In den letzten 15 Jahren hat die Hackerszene eine komplette Verwandlung erfahren. Aus Nerds, …
… Die Angreifer unterstützten verschiedene E-Mail-Provider. Entsprechend wurden spezifische Seiten basierend auf der E-Mail-Domain produziert. Beispielsweise erhielten Opfer mit einer E-Mail-Adresse von Gmail eine Seite, die wie eine Gmail-Login-Page gestaltet war.
Anschließend filterten die Hacker die persönlichen Information des Opfers heraus (PII, Personally Identifiable Information) und leiteten diese an einen eigenen Account weiter. Zur Ausführung der Phishing-Kampagne kamen verschiedene Schlüsselskripte zur Anwendung, um an die IP-Adresse sowie …
… Geschäftsmodell) und Umsetzungsfähigkeit verbessern.
Die IT-Abteilungen vieler Unternehmen sind den Herausforderungen in Bezug auf IT-Sicherheit nicht mehr gewachsen. Interne IT-Fachkräfte können mit dem Erfindungsreichtum von Cyberkriminellen kaum Schritt halten, Ressourcenmangel und mangelnde Qualifikation machen es Hackern meist leicht, sich Zugriff auf Netzwerke und Daten zu verschaffen.
Immer mehr Unternehmen lagern das Thema IT-Sicherheit deshalb an externe Anbieter aus. Das spart Kosten und verringert die Gefahr, Opfer eines Hackerangriffs zu werden. …
… den Proxyserver SOCKS5 startet. Via Secure Shell verbreiten die Cyber-Kriminellen Linux.Proxy.10 und speichern dabei Benutzername und Passwort der Nutzer auf ihrem Server ab. Ende Januar waren bereits tausende Geräte infiziert.
Mobile Endgeräte stehen weiterhin im Fokus von Hackern: So spürten die Virenexperten von Doctor Web Android.Skyfin.1.origin auf, der sich in einen aktiven Prozess der App Play Market integriert und unbemerkt weitere Apps herunterlädt. Ferner entdeckten sie den Bankentrojaner Android.BankBot.140.origin., der sich über das …
… (DPI) durchzuführen. Aus diesem Grund ist die Verschlüsselung auch ein potenzieller Angriffsvektor, da sich Malware innerhalb einer verschlüsselten Web-Sitzung nur mit DPI erkennen lässt.
Vorherrschende Exploit Kits sind Mitte 2016 verschwunden
Als Mitte 2016 mehr als 50 russische Hacker wegen der Nutzung des Banking-Trojaners Lurk verhaftet wurden, ließ sich der weit verbreitete Angler-Exploit-Kit nicht mehr auffinden. Experten vermuten deshalb, dass sich unter den Verhafteten auch der Entwickler von Angler befand. Im Laufe des Jahres verschwanden …
… Liste wird ein Szenario erstellt, welches auf infizierten Geräten durch das Tool sshpass ausgeführt wird. So wird das System mit dem Trojaner Linux.Proxy.10 infiziert. Der Trojaner dringt dabei vorzugsweise in bereits mit Linux-Malware infizierte Geräte ein.
Den Hackern genügt lediglich die IP-Adresse und die Portnummer des infizierten Geräts, um bereits eine Verbindung zu ihrem Proxyserver aufzubauen. Zudem entdeckte Doctor Web auf dem Server der Cyber-Kriminellen eine Verwaltungsoberfläche für den Spy-Agent sowie eine kompilierte Version von …
München, 02. Februar 2017 - Wer einen Router von Netgear besitzt, sollte schnellstmöglich aktuelle Firmware aufspielen. Die Experten der Trustwave SpiderLabs warnen vor Sicherheitslücken, über die es Hackern ganz leicht möglich ist, an das Router-Passwort zu kommen. Mit Hilfe des Passworts kann jeder die volle Kontrolle über den Router bekommen und andere Geräte im Netzwerk angreifen.
Bereits im April 2016 hat Simon Kenin von den Trustwave SpiderLabs eine bisher unbekannte kritische Sicherheitslücke in Netgear-Routern entdeckt. Weil Kenin das Admin-Passwort …
… viel wichtiger ist aber die Implementierung eines Schutzschildes, der Unachtsamkeiten von Mitarbeitern folgenlos macht.
Die Zahl der Cyber-Angriffe steigt weiter dramatisch: Zwei klare Tendenzen haben sich dabei herauskristallisiert. Zum einen attackieren Hacker verstärkt die Endgeräte einzelner Mitarbeiter und zum anderen erweisen sich Standard-Sicherheitsmaßnahmen wie Anti-Virus-Lösungen zunehmend als unzulänglich; bei den zahllos erfolgreichen Crypto-Ransomware-Attacken der jüngsten Vergangenheit sind sie an ihre Grenzen gestoßen.
Doch wie …
… (3840 x 2160) und weite Blickwinkel. Integrierte Lautsprecher runden das Gesehene mit einem hervorragenden Klang ab.
Display mit Popup-Webcam: Eine großartige Möglichkeit, die Sicherheit im Büro zu erhöhen, bietet das 27-Zoll-Quad-HD-Display (68,6 cm) 272B7QPTKEB, denn es macht Hackern das Leben schwer. Die integrierte Webcam lässt sich einfach herausfahren, wenn sie gebraucht wird, und anschließend bequem wieder ins Gehäuse hineindrücken – so bleibt unerwünschten Zuschauern der unbefugte Zugriff auf das Kamerabild verwehrt. Um den Stromverbrauch …
… vergangene Jahr war von einer Zunahme von DDoS-Attacken geprägt, die für den Aufbau von Botnetzen IoT-Geräte nutzten. Die Attacke auf den Webdienstleister Dyn etwa führte dazu, dass Netflix, Twitter, Amazon oder Airbnb zeitweise nicht erreichbar waren. Auch der Hacker-Angriff auf die Telekom-DSL-Router führte zu einem Massenausfall von Internet- und Telefonanschlüssen – auch wenn die eventuell beabsichtigte Integration der Router in ein Botnetz misslang. Es ist stark davon auszugehen, dass sich dieser „Trend“ weiter fortsetzt. Ungesicherte IoT-Geräte …
… Zertifikat des Herstellers signiert und umging so das Schutzsystem von Apple. Doctor Web entwickelte daraufhin erfolgreich Entschlüsselungsmethoden für die beschädigten Dateien.
Das vergangene Jahr brachte somit verschiedene Bedrohungen für Betriebssysteme und Apps hervor. Die Angriffe der Hacker werden immer trickreicher und damit bedrohlicher für die Daten der Nutzer. Dieser Trend wird sich auch in 2017 bestätigen, weshalb ein umfassender Schutz mithilfe von Antivirensoftware noch wichtiger wird.
Den gesamten Jahresrückblick 2016 von Doctor …
… Ausland die optimale Betreuung und Integration sicher zu stellen. Für den einfachen Einstieg steht ab sofort ein „cgPhone Starterpaket“ zur Verfügung, welches eine schnelle, problemlose Implementierung ermöglicht.
Gerade in der heutigen Zeit sind Spionage-Apps und Hacker-Tools praktisch für jeden und überall verfügbar und können unbemerkt jede Kommunikation abfangen und mithören. Daher sollte jedes Unternehmen, welches vertrauliche Gespräche oder Informationen austauscht die Möglichkeit haben einfach, sicher und verschlüsselt zu kommunizieren. cgPhone …
… werden. Zahlreiche Untersuchungen von Trustwave belegen, dass nach wie vor mangelnde Kompetenz und zu wenig Personal in vielen Fällen die Ursache für Sicherheitsverletzungen und Datenpannen sind. Auch wenn Unternehmen bewusst ist, dass sie leicht das Ziel für Hackerattacken werden können, wird im Bereich IT-Security nach wie vor gespart.
Trustwave geht davon aus, dass die Cyberkriminellen im Jahr 2017 weiterhin auf bewährte Methoden setzen. Ransomware, das Ausnutzen von nicht gestopften Sicherheitslücken, Angriffe auf POS-Systeme werden mit großer …
… kritischer Infrastrukturen. Unter der Bezeichnung "KRITIS Secure" erhalten Kunden maßgeschneiderte Services im Bereich IT-Risikomanagement.
"Versorgungsunternehmen stehen heute in doppelter Hinsicht unter enormem Druck: Zum einen, weil sich die Bedrohungslage in der IT mit Blick auf Hacker-, Spionage- und Terrorismus-Aktivitäten rasant verschärft. Und zum anderen, weil die Gesetzgeber diesen Gefahren mit immer strengeren Compliance-Vorgaben begegnen", erklärt Christian Bohr, Head of Managed Services bei Controlware. "Um die Sicherheit ihrer Netze zu …
… Tag auf peinliche Ausfälle angesprochen wird, an die man sich im Zweifel nicht erinnern möchte.
Genauso verhält es sich mit Sicherheitslücken in Betriebssystemen und Software. Bleiben diese Lücken zu lange offen, ist die Wahrscheinlichkeit erhöht, dass Hacker sich darüber ins Unternehmensnetzwerk einschleichen und sensible Daten abgreifen oder schlimmeres. Und gerade in der Urlaubszeit sind IT- Abteilungen dünn besetzt. Dennoch darf das Einspielen von Updates und sicherheitsrelevanter Patches nicht aufgeschoben werden.
Sicherheit trotz „Winterschlaf“
Wollen …
… vernachlässigt wurden. Wie zum Beispiel die Sicherheit im Büro zu verstärken. Ein oft unbeachtetes Risiko stellt die Webcam dar. Vielen Berufstätigen dient die Webcam als wesentliches Mittel, um mit Kollegen und Geschäftspartnern in Verbindung zu bleiben. Allerdings ermöglicht sie auch Hackern Einblicke ins Unternehmen. Wer sich Sorgen um die Sicherheit von Webcams macht, sollte sich die Philips Monitore mit versenkbarer Kamera anschauen. Sie kommt durch einfaches Draufdrücken zum Vorschein, wenn man sie bei Meetings benötigt, und lässt sich bei Nichtgebrauch …
… wurde 2016 mithilfe von Malware und Botnetzen durchgeführt; in Europa und Asien spielten zudem Angriffe auf Web-basierte Applikationen mit 55 Prozent eine wesentliche Rolle. Bei den Botnetzen zeigte sich 2016 vor allem am Beispiel Mirai, dass Hacker zunehmend auf oft schlecht geschützte IoT-Geräte setzen, um schnell und einfach Botnets mit bisher unbekannter Leistungsfähigkeit jenseits der 1-Tbps-Marke aufzubauen. "Hier sind die Hersteller aufgerufen, durch geeignete Maßnahmen die Sicherheit ihrer IoT-Systeme zu gewährleisten", kommentiert Georgeta …
München, 27. Dezember 2016 - Immer wieder werden Point-of-Sale (POS)-Kassensysteme das Ziel von Hackerattacken. Mittels eingeschleuster Malware ist es für Cyberkriminelle nach wie vor relativ einfach, an Kreditkartendaten zu kommen. Der Sicherheitsspezialist Trustwave verrät, wie Unternehmen ihre Kassensysteme fit gegen Datendiebstahl machen.
Der Diebstahl von Kreditkartendaten ist für Hacker ein lohnendes Geschäft, weil sich die Daten sehr einfach und schnell zu Geld machen lassen. Und obwohl mittlerweile viele Kreditkarten einen modernen EMV-CHIP …
… offline. Neu ist das Erstellen von Regeln für die Registry, Prozesse, Anwendungen und Dateien. So werden Angriffe auf die Schutzsoftware verhindert und Bedrohungen werden schnell erkannt. Diese Software verhindert zudem unautorisierte Netzwerkzugriffe und schützt so vor Hacker-Attacken sowie Datenverlust. Für Unternehmen aller Branchen und Größen ist eine schlanke Endpoint-Security-Lösung mit hohen Fundraten ein wichtiger Teil der IT-Infrastruktur. Die ESET Endpoint Security läuft flüssig und wirkt nur minimal auf die Geschäftsumgebung. So profitieren …
… entscheidet, welchen Apps er den Zugriff auf Augen und Ohren des Mac-Computers erlaubt. Alle Zugriffe und Warnhinweise werden in der Logdatei protokolliert.
Die persönlichen Einstellungen werden außerdem mit einem PIN geschützt, der mit einem speziellen Hacker-Schutz ausgestattet ist. Um auch an der Software selbst eine heimliche Manipulation zu verhindern.
Deep Detective: Der intelligente Sicherheitsbeauftragte
Kernstück der Sicherheits-Software ist der intelligente Deep Detective. Er erkennt nicht nur bekannte Malware wie etwa den Backdoor.MAC.Eleanor, …
… erneut das hohe Sicherheitsniveau der Software eProjectCare bewiesen.
Während die weltweiten IT-Ausgaben für 2016 schon knapp 3,4 Billionen Dollar betragen, setzt die Cyber-Kriminalität den kritischen IT-Infrastrukturen immer weiter zu, nach Angaben der Analysten von Gartner. Hacker erbeuteten weltweit 554 Millionen Nutzerdaten im ersten Halbjahr 2016, zurückzuführen sind diese Angriffe auf 974 bekannt gewordene Sicherheitsvorfälle, so Gartner. Das BKA verzeichnete allein in Deutschland durch Cyberkriminalität verursachte Schäden in Höhe von 40,5 …
… dass diese Sicherheitslücke schließt, ist bereits Ende Oktober erschienen. Trustwave empfiehlt allen Nutzer, das Update sofort zu installieren.
Bei der Sicherheitslücke handelt es sich laut den Forschern des Trustwave SpiderLabs, das aus IT-Sicherheitsexperten und ethischen Hackern besteht, nicht um einen Hackerangriff, sondern um einen Programmierfehler. Dieser besteht wahrscheinlich schon seit etwa fünf Jahren.
Gefunden wurde die Sicherheitslücke in der Skype-Desktop-API Mac OS-X, die eine Schnittstelle zu Programmen und Plugins bereitstellt. …
… einer betrügerischen oder "Spoof"-Seite erfordern, so macht es die schiere Zahl der anfälligen vertrauenswürdigen Seiten für Angreifer recht einfach, eine seriöse Seite zu kompromittieren und den Link als Teil einer Phishing-Attacke zu versenden. Mit diesem Ansatz brauchen Hacker nicht länger zu fürchten, dass URL-Filter den Angriff vereiteln, und sie vermeiden Anomalien der Link-Adresse wie Schreibfehler, spezielle Zeichen oder Zahlenwerte, die einen Verdacht aufkommen lassen. Der Klick auf einen korrekt aussehenden Link innerhalb der Phishing-Mail …
Geheimdienste, Hacker, Spanner, Online-Betrüger: Der eigene Computer ist längst nicht mehr sicher! Die Weltneuheit Camera Guard stellt die Privatsphäre am Arbeitsplatz oder im Kinderzimmer per Mausklick wieder her - und blockiert gezielt die Webkamera und das Mikrofon etwa vom iMac oder vom MacBook Pro.
Wer weiß, wer gerade zusieht? Nach dem Bekanntwerden der NSA-Dokumente aus dem dem Archiv des Whistleblowers Edward Snowden ist klar: Nicht nur Datendiebe und Computer-Betrüger haben ein großes Interesse daran, in die Privatsphäre der Anwender vorzudringen. …
… zuzugreifen und so die Besitzer ohne ihr Mitwissen auszuspionieren. Aber auch der Eingang von E-Mails von vermeintlich bekannten Absendern kann eine Betrüger-Masche darstellen, wie Stefan Stahl und Dominik Hach-Schwartz von den Squareroots unter Beweis stellten.
Die teils sehr perfiden Vorgehensweisen von Hackern sind nicht immer sofort zu erkennen. Doch jeder Einzelne - und das ist die Erkenntnis des Tages - kann etwas tun, um seine Daten und sich selbst zu schützen.
Häufig reichen bereits kleine Vorkehrungen, wie der Einsatz von Firewalls oder …
… nicht nur die Zahl der DDoS-Angriffe sondern auch deren Intensität ganz erheblich zunehmen wird.
4. "Cybercrime as a service" werden immer stärker genutzt: Attacken lassen sich vergleichsweise einfach als Dienst im Darknet kaufen. Insofern sind nicht einmal mehr Hacker-Kenntnisse notwendig, um weitreichende Schäden zu initiieren. Zumal solche "Cybercrime as a service" immer billiger werden und sich beispielsweise von Unternehmen einsetzen lassen, um Webshops von Mitbewerbern empfindlich zu stören. Die Verursacher der Angriffe bleiben dabei oft anonym, …
Der Hacker-Angriff auf rund 900.000 Telekom-Router zeigt, dass Internetnutzer sich Gedanken über die Sicherheit ihrer Router machen müssen. Ein wirkungsvoller Schutz ist mit wenigen Klicks möglich.
------------------------------
Sande, 07.12.2016 - Der Router ist das Tor zum Internet - über ihn kommen die Daten aus dem World Wide Web auf unsere Computer und Smartphones. Dieses Tor gilt es gut zu schützen, damit keine unerwünschten Besucher durchkommen können. Wie das mit wenigen Klicks geht, zeigt reichelt elektronik in seinem Online-Magazin (https://www.reichelt.de/magazin/ …
… selbst in nicht abhörsicheren Netzwerken, ermöglicht. Shellfire VPN baut eine verschlüsselte Verbindung zu einem VPN Server auf und sendet den gesamten Internetverkehr durch diesen sicheren Datentunnel. Die tatsächliche IP Adresse des Nutzers wird verschleiert und weder Netzwerkanbieter noch Hacker sind noch in der Lage, die Verbindung abzuhören. Die Shellfire VPN App bringt diese Features jetzt auch auf die iPhones und iPads der Apple Enthusiasten. Im Gegensatz zu anderen Apps ist Shellfire VPN dauerhaft kostenlos nutzbar.
Verbindungen auf einen …
… Schlechtleistung dar
Konsequente Anwendung von Haftungsregelungen bei unsicherer IT
Moderne, zuverlässige IT-Sicherheitsmechanismen erforderlich
Ohne IT-Sicherheit keine nachhaltige Digitalisierung - und IT-Sicherheit kostet Geld
Der Bundesverband IT-Sicherheit e.V. (TeleTrusT) fordert angesichts der jüngsten Hacker-Angriffe eine konsequente Anwendung bestehender Gesetze und Sanktionen für unzureichend gesicherte IT-Produkte. Es sei notwendig, dass flächendeckend auf die Sicherheit von Endgeräten geachtet werde.
"Wer andere gefährdet, in dem er …
… erhältlich. Die UVP betragen 189 EUR (203 CHF) bzw. 269 EUR (289 CHF).
Das ideale Geschenk für professionelle Anwender ist der Philips 272B7QPTKEB mit Popup-Webcam. Diese ermöglicht Videotelefonate im Büro und zu Hause. Ist der Videochat vorüber, bietet sie effektiven Schutz vor Webcam-Hackern, indem sie nur dann zum Vorschein kommt, wenn man sie benötigt, und wieder im Gehäuse verschwindet, wenn sie nicht mehr gebraucht wird.
Der Philips 272B7QPTKEB hat nicht nur ein elegantes Design – mit einem fast randlosen Gehäuse an drei Seiten – sondern bietet …