openPR bei Google bevorzugen.
(openPR) Berlin, 13. Oktober 2026 – Cybersicherheit ist für Unternehmensleitungen zu einer zentralen Organisationsaufgabe geworden. Mit der Umsetzung der NIS-2-Richtlinie in das BSIG steigen die Anforderungen an Risikomanagement, Überwachung und Meldungen bei Sicherheitsvorfällen.
Digitale Geschäftsmodelle, vernetzte Produktionsprozesse, externe IT-Dienstleister und der Einsatz künstlicher Intelligenz vergrößern die Angriffsflächen vieler Unternehmen. Betroffen sind nicht nur große IT-Infrastrukturen, sondern auch mittelständische Betriebe, die digitale Dienste oder ausgelagerte IT-Leistungen nutzen. Hinzu kommen geopolitische Spannungen und eine wachsende Professionalisierung von Angriffsmethoden. Für Vorstände und Geschäftsführungen stellt sich damit die Frage, wie Cybersicherheit organisatorisch, technisch und gesellschaftsrechtlich angemessen eingebunden wird.
Erweiterter Pflichtenkreis durch NIS-2 und BSIG
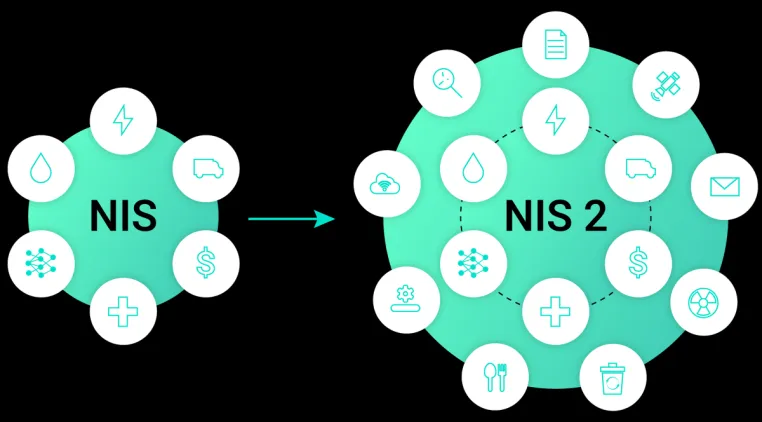
Das NIS-2-Umsetzungsgesetz wurde am 13. November 2025 vom Bundestag beschlossen, am 5. Dezember 2025 verkündet und trat am 6. Dezember 2025 in Kraft. Übergangsfristen waren nicht vorgesehen, sodass erfasste Einrichtungen die neuen Pflichten grundsätzlich unmittelbar beachten mussten. Das Bundesamt für Sicherheit in der Informationstechnik begleitet die Umsetzung als zuständige Behörde. Nach der Reform fällt ein deutlich größerer Kreis von Unternehmen unter die Aufsicht des BSI als zuvor.
Das BSIG unterscheidet unter anderem Betreiber kritischer Anlagen, besonders wichtige Einrichtungen und wichtige Einrichtungen. Erfasst werden können Unternehmen aus Bereichen wie Energie, Transport, Finanzwesen, Gesundheit, Wasser, Ernährung, Informationstechnik und Telekommunikation. Auch Anbieter öffentlich zugänglicher Telekommunikationsdienste sowie Unternehmen bestimmter weiterer Sektoren können bei Erreichen der maßgeblichen Schwellenwerte unter die Regelungen fallen. Die Einordnung hängt daher nicht allein davon ab, ob ein Unternehmen klassisch als IT-Unternehmen wahrgenommen wird.
Erfasste Einrichtungen mussten sich nach § 33 Abs. 1 BSIG innerhalb von drei Monaten registrieren. Für Unternehmen, die bereits am 6. Dezember 2025 unter die Regelungen fielen, endete diese Frist am 6. März 2026; später wurde eine Nachfrist bis zum 31. Juli 2026 gesetzt. Verstöße gegen Registrierungspflichten können als Ordnungswidrigkeit verfolgt werden. Je nach Einordnung kommen erhebliche Bußgeldrahmen in Betracht.
Risikomanagement und persönliche Verantwortung der Leitung
Für die Unternehmensleitung sind insbesondere § 30 BSIG und § 38 BSIG bedeutsam. § 30 Abs. 1 Satz 1 BSIG verlangt geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen, um Störungen der Verfügbarkeit, Integrität und Vertraulichkeit informationstechnischer Systeme, Komponenten und Prozesse zu vermeiden oder deren Folgen zu begrenzen. § 30 Abs. 2 BSIG nennt Mindestbestandteile einer Cyber-Sicherheitsstruktur. Dazu zählen insbesondere Risikoanalysen, Reaktionskonzepte, Back-up-Management, Lieferkettensicherheit, Zugriffskontrollen, Schulungen, Verschlüsselung und Verfahren zur Wirksamkeitskontrolle.
§ 38 BSIG rückt die Geschäftsleitung ausdrücklich in die Verantwortung. Sie muss die Risikomanagementmaßnahmen umsetzen und deren Umsetzung überwachen. Ein Haftungsverzicht für Pflichten aus § 38 BSIG durch Gesellschaftsvertrag oder Satzung ist ausgeschlossen. Die Haftung besteht gegenüber der eigenen Einrichtung und richtet sich im Übrigen nach den gesellschaftsrechtlichen Regeln der jeweiligen Rechtsform.
„Cyberrisiken sind nicht mehr nur eine technische Frage, sondern Teil der Leitungsorganisation“, sagt Rechtsanwalt Michael Rainer von MTR Legal Rechtsanwälte. „Unternehmen und Investoren sollten deshalb nachvollziehen können, welche Zuständigkeiten, Kontrollen und Reaktionswege im Ernstfall bestehen.“
Folgen für Unternehmen und sinnvolle nächste Schritte
Bei erheblichen Sicherheitsvorfällen sieht § 32 BSIG ein gestuftes Meldeverfahren vor. Eine frühe Erstmeldung ist binnen 24 Stunden nach Kenntnis vom erheblichen Sicherheitsvorfall vorgesehen, eine Folgemeldung mit Bewertung binnen 72 Stunden und eine Abschlussmeldung spätestens nach einem Monat. Dauert der Vorfall an, kommt eine Fortschrittsmeldung hinzu. Die Meldepflicht hängt nicht davon ab, ob die Registrierung bereits abgeschlossen ist.
Neben dem BSIG gelten für einzelne Branchen weitere Regelwerke. Für den Finanzsektor enthält DORA seit dem 17. Januar 2025 detaillierte Vorgaben zur digitalen operationalen Resilienz und richtet sich in Art. 5 DORA unmittelbar an Leitungsorgane. Für bestimmte digitale Dienste konkretisiert die NIS-2-Durchführungsverordnung technische und methodische Anforderungen. Ergänzend bestehen Sonderregelungen etwa im Telekommunikations- und Energiewirtschaftsrecht.
Unternehmen sollten ihre Betroffenheit, Zuständigkeiten und bestehenden Sicherheitsprozesse strukturiert prüfen. Dabei können insbesondere folgende Punkte relevant sein:
- Einordnung: Prüfung, ob das Unternehmen als Betreiber kritischer Anlagen, besonders wichtige Einrichtung oder wichtige Einrichtung erfasst ist.
- Organisation: Festlegung klarer Verantwortlichkeiten innerhalb der Leitungs- und Berichtslinien.
- Risikomanagement: Abgleich bestehender Maßnahmen mit den Anforderungen aus § 30 BSIG und branchenspezifischen Vorgaben.
- Meldewege: Vorbereitung interner Prozesse für 24-Stunden-, 72-Stunden- und Abschlussmeldungen.
- Dokumentation: Nachvollziehbare Erfassung von Entscheidungen, Kontrollen und Wirksamkeitsprüfungen.
MTR Legal Rechtsanwälte berät Unternehmen im Gesellschaftsrecht zu Leitungsorganisation, Organpflichten und Haftungsfragen im Zusammenhang mit Cybersicherheit.
Weitere Informationen: https://www.mtrlegal.com/cybersicherheit-als-leitungspflicht-nach-nis-2-und-bsig/
 MTR Legal Rechtsanwälte ist eine bundesweit und international tätige Full-Service-Wirtschaftskanzlei. Die Sozietät berät Unternehmen, institutionelle Investoren und vermögende Privatpersonen in den Bereichen Gesellschafts-, Steuer-, Handels-, Vertrags-, Vertriebs-, Kapitalmarkt- und Bankrecht.