… fehlerbehaftet ist: in zeitkritischen Situationen verhindert es auch schnelles Handeln.
83% der befragten IT-Sicherheitsverantwortlichen sind mit vielen Hürden beim Privileged Account Management (PAM) konfrontiert. Die kritischsten sind:
1. Voreingestellte Hard- oder Software-Passwörter werden nicht regelmäßig geändert (37%);
2. Mehrere Administratoren teilen sich einen gleichen Account (37%);
3. Unternehmen sind nicht fähig, Mitarbeiter zu identifizieren, die für Administrationsaktivitäten verantwortlich sind (31%).
Obwohl 75% der Befragten …
… Support ihrer mobilen Geräte.
Mobile Device Management (MDM)
Administratoren können mit Hilfe des Mobile Device Management (MDM) Moduls mit minimalem Aufwand Sicherheitsrichtlinien auf mobile Geräte installieren. Durch das Deaktivieren von Kameras oder die Aufforderung an die Nutzer, Passwörter einzurichten, sorgen sie dafür, dass die Smartphones und Tablets alle Sicherheitskriterien des Unternehmens erfüllen. Geht ein Gerät verloren, ermöglicht MDM es, dieses per Fernzugriff zu sperren, die Inhalte zu löschen, so dass unberechtigte Personen nicht …
… Sicherheit in Unternehmen gewährleistet wird.
Maciej Golik, technischer Vertriebsmitarbeiter der CCVOSSEL GmbH fokussierte seinen Vortrag auf die Unwissenheit und Unbedarftheit vieler Unternehmen und Anwender zum Thema Sicherheit. Seine vorgetragenen Fakten veranschaulichten deutlich, welchen monetären Wert Mailingadressen, Passwörter oder Accounts gerade auf dem Schwarzmarkt der Cyberkriminalität haben und wie einfach es für Kriminelle ist, an diese Daten zu kommen. Golik mahnte generell zu mehr Bewusstsein und Vorsicht im Umgang mit Daten an.
Der …
… (@Cyber_Emotion) gibt an, mehr als 24 Seiten der saudi-arabischen Regierung defaced zu haben.
Kelvinsecurity AKA KelvinSecTeam hackt die Webseite des Instituts für wissenschaftliche Forschung der Regierung Venezuelas mittels SQL-Injection und lässt dabei Benutzernamen und Passwörter von mindestens 60 Mitarbeitern mitgehen.
Malwarebytes entdeckt eine Malvertising-Attacke auf das Dating Portal PlentyOfFish (POF). Wer die Angreifer sind und welche Schäden verursacht wurden, ist unbekannt.
Unbekannten Angreifern gelingt es sich in das System eines …
… (xlsx) exportieren. Dies ermöglicht eine einfache Weitverarbeitung der Daten.
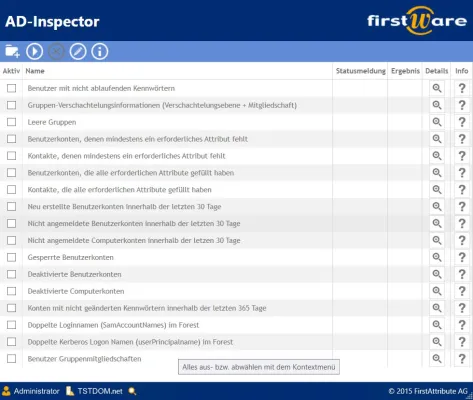
Informationen über Active Directory Objekte
Die kostenlose Software FirstWare-AD Inspector 2015 ermöglicht Active-Directory-Administratoren in kürzester Zeit Informationen über Benutzer, Computer, Gruppen und Passwörter auszulesen. Benutzer mit nicht gefüllten AD Attributen und leere Gruppen können schnell ausfindig gemacht werden. Auf diese Weise ist eine erste Analyse der AD-Datenqualität möglich.
Sicherheitsrisiken durch Überberechtigung
Geschachtelte Gruppen …
… können
Die besten Vorkehrungen seitens der Unternehmen nützen nichts, wenn die Mitarbeiter nicht gewisse Verhaltensregeln berücksichtigen. Wer die folgenden Maßnahmen verinnerlicht, trägt maßgeblich dazu bei, dass die Auslandsreise nicht im Fiasko endet.
• Verdeckte Eingabe von Passwörtern. Was am Bankautomaten für die PIN gilt, gilt auch für Passwörter: Sie sollten grundsätzlich verdeckt eingegeben werden. Andere Menschen oder versteckte Kameras können die Eingabe sonst mitverfolgen.
• Endgerät nicht verleihen oder unbeobachtet lassen. …
… Opfer fielen
• Wissen über das Risiko der Geräte, mit denen sich angemeldet wird, beispielsweise ob diese einen Jailbreak haben oder sie in der Vergangenheit für illegale Aktionen genutzt wurden
• Erkennung von Berechtigungsnachweisen und “Wörterbuch-Angriffen” auf Passwörter und
• Analyse des Verhaltens über mehrere Geräte und Accounts hinweg
Diese Funktionen ermöglichen einerseits die Erkennung von Account-Übernahmeversuchen sowie gefährdeter Accounts und andererseits den Schutz vor Hackern, noch bevor sie Zugriff auf geschützte Web-Anwendungen …
… Kali Linux
- Hacker-Labor einrichten und nutzen
- Die Phasen eines Penetrationstests
- Webseiten mit HTTrack kopieren
- E-Mails mit Harvester aufspüren
- Google Hacks
- Social Engineering
- Scannen mit Nmap
- Passwörter mit JtR knacken
- Netzwerkdatenverkehr ausspähen
- Web Hacking: W3af, Spider, Zed Attack Proxy
- Rootkits erkennen und abwehren
Eine Leseprobe liegt unter:
http://www.franzis.de/fachbuecher/internet-netzwerk/hacking-handbuch
als PDF Datei zum Download bereit.
Preis und Verfügbarkeit
Das Franzis Fachbuch "Hacking-Handbuch" …
… Veröffentlichung von Acronis True Image Cloud und Acronis True Image 2016 bekannt gegeben, der neuen Version seiner bewährten Backup-Lösung für Privatanwender, Familien und Homeoffice-Nutzer. Acronis True Image Cloud sichert das gesamte System, einschließlich Bilder, Videos, Dokumente, Applikationen, Passwörter, Einstellungen, Kontakte, Veranstaltungen sowohl lokal als auch in die Cloud. Es unterstützt jetzt neben PCs und Macs auch Mobilgeräte wie iPhones, iPads, Android Geräte und Windows Tablets. Und mit dem neuen, einfach zu bedienenden Online Dashboard …
… mehrstufigen Systemarchitektur ermöglichte. Zwar werden die Daten zum Großteil verschlüsselt gespeichert, die Verschlüsselung konnte jedoch offensichtlich vom Hacker entschlüsselt werden. Erleichtert wurde der Zugriff dadurch, dass die internen Vorgaben zur Sicherheit von Keys und Passwörtern von einzelnen Mitarbeitern nicht eingehalten wurden.
Aus Sicht der Kunden von 1blu ist die Entwendung ihrer Passwort-Daten besonders dramatisch. Vor allem Privatpersonen verwenden oftmals gleiche Passwörter für verschiedene Zugänge, zum Beispiel für Emailkonten, …
… unerwünschte Software herunter und installieren diese auf dem Rechner des Opfers.
- Trojan.DownLoad3.35967: Vertreter von Download-Trojanern, der andere böswillige Applikationen auf den infizierten Rechner herunterlädt.
- Trojan.PWS.Multi.911: Trojaner, der Passwörter sowie andere vertrauliche Informationen, u.a. Zugangsdaten für Online-Banking, entwendet.
- Trojan.PWS.Stealer: Trojaner, der Passwörter sowie andere vertrauliche Informationen stiehlt.
- BackDoor.Andromeda: Download-Trojaner, die weitere Malware auf den infizierten Rechner herunterladen …
… dazu führen, dass die Marke oder der Ruf eines Unternehmens durch manipulative Beiträge erheblichen Schaden nimmt.
2. Application Accounts
Auch Application Accounts oder Software Accounts, das heißt die in Anwendungen, Skripten oder Konfigurationsdateien gespeicherten Passwörter, stellen eine Sicherheitslücke dar. Im Unterschied zu privilegierten Accounts, die von Administratoren und damit Personen genutzt werden, greifen Applikationen automatisch auf Backend-Systeme zu, die eine Authentifizierung erfordern. Die Application Accounts werden zum …
… große Software, die es erlaubt den eigenen Rechner zu einem Privatdetektiven zu machen.
Das kleine Detektiv-Programm speichert heimlich alle Tastatureingaben im Hintergrund, ohne dass der Anwender davon etwas mitbekommt. Auf diese Weise hat man Zugang zu Passwörtern, Chat-Unterhaltungen, Facebook, Email, besuchte Webseiten und vieles mehr. Die Daten sendet der Keylogger an die Emailadresse des Überwachers und ermöglich so die vollständige Fernüberwachung des betreffenden Computers.
Die meisten Benutzer verwenden den sogenannten Keylogger, um Mitarbeiter …
… für eine stärker automatisierte und weiter vereinfachte Arbeit mit Skripten ergänzt worden.
Ganz gleich in welcher Unternehmensgröße, IT-Administratoren sind mit verschiedensten wiederkehrenden Aufgaben betraut, die häufig vor allem Zeit kosten. Das Anlegen von Benutzern, Zurücksetzen von Passwörtern, Auswerten und Konfigurieren von Daten und Systemen und vieles mehr kann mit PowerShell-Skripten und deren Automatisierung einfacher und schneller gelöst werden. Hier setzt AppSphere mit dem Produkt ScriptRunner an. Das Tool unterstützt in den Kernbereichen …
… Thema Big Data sowie Datensicherheit in E-Mail und Internet ist allgegenwärtig. Auch zwei Jahre nach den Enthüllungen des Whistleblowers Edward Snowden erfährt man beinahe täglich Neues über raffinierte Abhörmethoden von NSA & Co.
„Hohe Sicherheit leisten Zertifikate, keine Passwörter“, erklärt Quint. Nur eine starke Verschlüsselung von Dokumenten und Files stelle sicher, dass sich Unbefugte keinen Zugriff verschaffen könnten. Gerade beim Hochladen in den SharePoint oder in die Dropbox werden mit der Software von Corisecio sensible Daten verschlüsselt, …
… ausschalten, Daten stehlen oder die Infrastruktur manipulieren.
Umfassenden Schutz vor diesen Bedrohungen können nur Anwendungen bieten, die speziell auf die Risiken im Zusammenhang mit privilegierten Benutzerkonten zugeschnitten sind. Mit ihnen lassen sich die Passwörter dieser Konten sicher vorhalten, Unternehmensrichtlinien für ihren Aufbau und ihre regelmäßige Änderung durchsetzen und Zugriffe zentral berechtigen.
Damit Unternehmen die Anforderungen des IT-Sicherheitsgesetzes erfüllen können, sollte die Lösung laut CyberArk aber unbedingt …
… profitieren von höchster Sicherheit bei maximaler Nutzerfreundlichkeit. Die starke zweifache Authentifizierung mit Besitz (Karte) und Wissen (PIN) gewährleistet höchste Vertraulichkeit beim Zugriff auf und im Umgang mit den sensiblen Daten der Behörde, ohne dass Anwender sich komplizierte Passwörter ausdenken und merken müssen. Mithilfe der multifunktionalen Smartcard erhalten sie Zugang zu Räumen und Zugriff auf Rechner und Anwendungen.
"Wir haben dieses umfangreiche Projekt zu Beginn in einfachen Anwendungen getestet und dann Schritt für Schritt auf …
Der digitale Passwort-Safe safey ist seit Jahren ein beliebtes Freeware-Tool zum Verschlüsseln und Aufbewahren von Passwörtern und persönlichen Daten. Wegen der weiterhin aktuellen Brisanz des Themas Datensicherheit wurde die portable Software überarbeitet. Unter Berücksichtigung von Nutzer-Feedbacks wurde sie um viele Funktionen erweitert.
Das Windows-Tool speichert alle Inhalte in sich selbst, also ohne äußere Abhängigkeiten und ohne Installation auf dem PC oder USB-Stick. safey legt keinerlei temporäre Daten ab und ist damit so sicher, dass …
… Endgeräten schulen. Das beinhaltet sowohl die Nutzung firmeneigener Geräte als auch den Einsatz von privaten Endgeräten in Verbindung mit geschäftlichen Applikationen. Unternehmen sollten ihre Mitarbeiter insbesondere hinsichtlich einer fehlerfreien Verwendung von Passwörtern sowie der Trennung von privaten und geschäftlichen Kennwörtern informieren. Neben der Registrierung mit Benutzername und Passwort eignen sich dafür z. B. gesicherte VPN-Zugänge auf Firmennetzwerke sowie die Multi-Faktor-Authentifizierung. Regelmäßige Sicherheits-Updates für …
… Spam, Viren, Phishing-Mails und Zombies. Bei Spoofing-Attacken per E-Mail tarnen sich Hacker mit einem falschen Absender. Damit schädigen sie den vermeintlichen Versender und locken den Empfänger etwa auf manipulierte Seiten oder veranlassen ihn zur Herausgabe von Daten oder Passwörtern. Die verschiedensten Unternehmen – bis hin zum Managed Service Provider, der diese Dienste für seine Kunden anbieten will – nehmen daher die Alternative eines gehosteten E-Mail-Dienstes in Anspruch.
Zitat
„Jahr für Jahr beobachten wir weltweit die Verschärfung von …
Sie wären der Traum der Stasi gewesen: Keylogger. Programme, die eigentlich Trojaner, aber doch legal sind. Sie spionieren einen nichtsahnenden PC-Nutzer rücksichtslos aus. Ein Keylogger dokumentiert alles, was der User tut: Er protokolliert Passwörter, besuchte Webseiten und E-Mails. Er stellt fest, wann welche Programme gestartet wurden. Er speichert regelmäßig Bildschirmfotos, um auch noch das letzte Detail zu erfassen.
Dabei verstecken sich Keylogger so tief im Betriebssystem, dass sie selbst für das geübte Auge kaum zu entdecken sind. In einem …
… werden. Bitdefender Safepay schützt das Netzwerk vor unbefugtem Zugriff und garantiert, dass Daten ihren vorgesehenen Bestimmungsort sicher erreichen. Um den Akku zu schonen, sollten WLAN, Bluetooth und Infrarot-Optionen ausgeschaltet sein, wenn diese gerade nicht verwendet werden.
5.Passwörter verwenden und Geräte verschlüsseln
Im Verlustfall des mobilen Gerätes sollte sichergestellt sein, dass kein Zugriff auf private Daten wie Fotos, Kontaktlisten und Textnachrichten erfolgen kann. Daher empfiehlt es sich, mobile Geräte mit einer PIN oder einem …
… mit der Passwort-Managementlösung Thycotic Secret Server.
Bomgar Privileged Access Management ermöglicht Sicherheitsverantwortlichen eine wirksame Kontrolle, Überwachung und Verwaltung von administrativen oder technischen Benutzerkonten. Die Passwort-Managementlösung Secret Server von Thycotic speichert Passwörter in einem zentralen, webbasierten Verzeichnis sicher ab. Durch die Integration beider Technologien steht Anwendern eine Lösung zur Verfügung, die eine automatische Passwortanforderung für autorisierte Systeme über eine verschlüsselte Verbindung …
Wermelskirchen den 30.05.2015,
Heute wurde die neuste Version des Dalenryder Passwort Generators veröffentlicht, der von Daniel Maluszczak (Dalenryder Media) entwickelt wird. Der Passwort Generator hilft sichere Passwörter zu erstellen und diese zu verwalten. In der Version 3.8 sind viele neue Funktionen, aber auch ein komplett überarbeitetes Design und weitere Verbesserungen in der Sicherheit der Software hinzugekommen.
Das neue in dunklen blau-Tönen gehaltene Design ist modern und steigert durch die verbesserte Benutzeroberfläche und neue Icons …
Erschreckend, was n-tv am Abend des 27. Mai 2015 in seinem Beitrag „Adressen und Passwörter in der Cloud - Millionen Nutzerdaten ungeschützt“ – vgl. http://www.n-tv.de/technik/Millionen-Nutzerdaten-ungeschuetzt-article15182056.html – über die Abspeicherung von personenbezogenen Daten in Cloud-Storage-Systemen berichtet. Alleine bei zwei Betreibern wurden 56.000.000 – 56 Millionen – ungesicherte Dateien mit personenbezogenen Daten gefunden. Die Dunkelziffer muss unvorstellbare Dimensionen einnehmen.
TeamDrive hosted by DictaTeam – Hochsichere Cloud-Storage-Lösung
Das …
… Robert Niedermaier stellt im Folgevortrag die neue EU Datenschutzverordnung vor, welcher Verantwortung sich Unternehmen und Datenschutzbeauftragte stellen müssen und wie künftig Verstöße geahndet werden. Claudia Frohnhoff von der Detack GmbH geht auf das Thema Sicherheit von Passwörtern ein. Mehr als 50% aller Passwörter genügen nicht allgemeinen Sicherheitsstandards, Grund genug für die Einführung eines effizienten Passwort-Managements. Den ersten Tag beschließt Anselm Rohrer von der Consectra Services GmbH. In seiner Live-Hacking Session weist er …
… Unter Umständen hosten die Provider mehrere Accounts auf demselben Server, so dass Hunderte von Domains und Seiten unter derselben IP-Adresse des Servers laufen. Hacker können so mehrere Webseiten auf einmal angreifen, danach Server-Directories umgehen, Listen mit Passwörtern und Nutzernamen lesen und auch Dateien von anderen Kundenaccounts lesen. Auch Zugangsberechtigungen für die Webseite-Datenbank können so ausspioniert werden. Mit diesen Informationen erlangen Hacker unter Umständen die Möglichkeit, Daten auf jedem Ort des Servers zu verändern. …
… zu Hause oder unterwegs zu verwalten und zu bedienen. Smart WiFi bietet auch eine Vielzahl von Funktionen, einschließlich eines Gastzugangs, Kindersicherung und Remote-Zugriff auf Netzwerke der Familie oder von Freunden sowie einfache Hinweise zu Passwörtern und Netzwerkkontrolle. Ausgewählten Linksys Routern stehen diese neuen Funktionen seit Kurzem über ein Firmware-Upgrade zur Verfügung. Alle Funktionen werden auf dem WRT1200AC verfügbar sein:
• OpenVPN Server (ab Mai)
• Neue Netzwerkübersicht-Funktionen
• Wireless Widget
• WLAN-Planer
• Verbesserte …
… DFB-Medien zwei zentrale Komponenten der Privileged Account Security Suite von CyberArk: den Enterprise Password Vault und den Privileged Session Manager.
Der Enterprise Password Vault bietet eine geschützte Verwahrung und Policy-basierte, automatische Änderung von administrativen Passwörtern. Zum einen können mit der Lösung die Passwörter zentral gespeichert und alle Zugriffe auf diese Passwörter kontrolliert und protokolliert werden. Zum anderen ermöglicht der Enterprise Password Vault die automatisierte Umsetzung vorher festgelegter Passwort-Policies. …
… Session Recording durchführen.
Um potenzielle Gefahren auszuschließen, die von Insider- und Cyber-Attacken ausgehen, sollten alle Sessions, die über SSH-Verbindungen erfolgen, überwacht und aufgezeichnet werden.
5. „Zeitlose“ Keys beseitigen.
Analog zu statischen Passwörtern sind auch SSH-Keys, die nie geändert werden, nicht Sicherheitsrichtlinien-konform. Sie sollten deshalb in festgelegten Intervallen automatisch erneuert werden.
6. Echtzeit-Analytik nutzen.
Eine geeignete Threat-Analytics-Lösung ist in der Lage, verdächtige Verwendungen von …
… #GenMobile ein zunehmend risikoreiches Verhalten am Arbeitsplatz prägt:
1. Teilen wird die Regel: Sechs von zehn Mitarbeitern teilen Mobilgeräte, die sie beruflich als auch privat nutzen, regelmäßig mit Anderen. Dabei sind fast ein Fünftel der Geräte nicht durch Passwörter geschützt.
2. Sicherheitsbewusstsein nimmt ab: Fast ein Drittel der Befragten geben an, dass sie bereits einen Datenverlust infolge einer falschen Nutzung des Mobilgerätes erlitten haben. Bei der Kaufentscheidung für ein neues Mobilgerät spielen Marke und Betriebssystem eine weit …
… kaum überraschend, dass Cyber-Kriminelle immer stärker auf diesen Zug aufspringen und schon jetzt zahlreiche perfide Mittel und Wege gefunden haben, um Zahlungsdaten abzufangen und damit betrügerische Transaktionen im Millionenbereich abzuwickeln.
Erst jüngst wurden 1,2 Milliarden-Passwörter gehackt. Vielen Verbrauchern vergeht bei solchen Schlagzeilen die Shoppingfreude und Fragen nach der sichersten Zahlungsmethode – Paypal, Kreditkarte oder Rechnung? – sowie nach sicherem Einkaufen im Netz werden laut.
Bitdefender hat aufgrund der Auswertung …
… die auf der Suche nach neuen Opfern sind.
4. Prüfung der Wechseldatenträger. Malware versteckt sich gerne und häufig auf infizierten USB-Sticks und gelangt so selbst in gut gesicherte Netzwerke. Darum sollten alle Wechseldatenträger vor der Verwendung sorgfältig desinfiziert werden.
5. Sichere Passwörter nutzen. Ein Passwort mit nur fünf Zeichen lässt sich vielleicht leichter merken, ein einfacher Brute-Force-Angriff reicht aber aus, um es zu knacken. Passwörter sollten mindestens 12 Zeichen lang sind und sich aus Kombinationen aus Groß- und Kleinbuchstaben …
… nur wenige Kritikpunkte gefunden. Einer davon ist allerdings die desaströse Passwortprüfung, die eigentlich gar nicht stattfindet. Es existieren weder Vorgaben, die das Finden eines sicheren Passworts erleichtern, noch eine Sicherheitsampel, die vor unsicheren Passwörtern warnt“, fasst Christian Heutger, Geschäftsführer der PSW GROUP (www.psw-group.de) zusammen. Er empfiehlt dem Anbieter die Einführung einer Passwortprüfung mit konkreten Passwortvorgaben.
Bei allen anderen Sicherheitsfeatures zeigt sich der Experte dann aber wieder versöhnlich: …
… und in der Regel auch nicht deaktiviert. Das Entfernen dieser lokalen Administrator-Privilegien bietet Schutz vor Malware, die sich gerade gegen diese Admin-Accounts richtet.
* Verbesserung der Sichtbarkeit privilegierter Aktivitäten: Mit privilegierten Accounts verbundene Passwörter sind oft auch Anwendern außerhalb des eigenen Unternehmens bekannt. Damit sind die Accounts sehr schwer zu überwachen. Mit geeigneten PAM-Lösungen erhalten Unternehmen einen detaillierten Überblick über alle mit privilegierten Accounts verbundenen Aktivitäten.
* Einschränkung …
… E-Mails Ende-zu-Ende verschlüsseln zu können, benötigt der Anwender ein eigenes Zertifikat, das er im Menüpunkt Schlüsselbund hinterlegen kann. Auf den in Deutschland stehenden Servern werden die Passwörter nicht im Klartext, sondern in gehashter Form gespeichert. Die Webserver-Zertifikate werden übrigens mit Hash-Algorithmus SHA-1 verwendet“, ergänzt der Sicherheitsexperte.
Der vollständige Test kann eingesehen werden unter: https://www.psw-group.de/blog/eclipso-funktionieren-kostenlose-postfaecher-und-sicherheit-doch-zusammen/1716
Honorarfreie …
… dringenden Handlungsbedarf gibt", erklärt Lars Gotlieb, Country Manager DACH bei SMS Passcode.
Die Spezialisten von SMS Passcode haben für interessierte Unternehmen zum Thema Zugriffsschutz acht Hinweise parat: Welche Gefahren lauern, was den prinzipiellen Umgang mit Passwörtern bzw. Authentifizierung betrifft und welche Punkte man beachten sollte.
Vermeidbar - acht Fehler bei der Authentifizierung
1. Starke Passwörter bieten keine ausreichende Sicherheit: Ein bisschen erschreckend, aber lange Passwörter mit Klein- und Großbuchstaben, Symbolen und …
… Reichweite des SMS Gateway, entscheiden sich viele Einstellungen wie Krankenhäuser, Gemeinden und Banken für Spryng als SMS Lieferanten.
Die Gründe, warum heutzutage immer mehr Firmen die Zweiweg SMS Authentifizierung gebrauchen hat damit zu tun, dass 90% von den Passwörtern, die durch Internetgebraucher erstellt werden, sehr gefährdet sind gegenüber Hackern. Laut Deloitte sind sogar die allersichersten Passwörter nicht mehr zuverlässig. Der Einsatz von nicht sicheren Passwörtern hat einen weltweiten Verlust von Milliarden von Euro´s zur Folge, vor …
… stehen danach allen Shop-Inhabern zur Verfügung. Bei einem „gekauften“ Shop muss all dies komplett selbst abgedeckt werden. Der Shop-Administrator sollte dafür stets ausreichend Zeit und Ressourcen für kurz- oder längerfristige Änderungen einplanen.
2. Verwendung sicherer Passwörter
Eine Selbstverständlichkeit sollte auch die Verwendung sicherer Passwörter für die Shop-Administration sein. Laut Bundesamt für Sicherheit in der Informationstechnik (BSI) ist ein „gutes Passwort“ mindestens zwölf Zeichen lang und besteht sowohl aus Groß- und Kleinbuchstaben …
… einem Passwort (Single-Sign-on) auch über ihre sozialen Anwendungen wie Google, Microsoft Live ID, Facebook und Twitter einfach und sicher auf den Unternehmensanwendungen an und müssen sich so nicht immer wieder neue Passwörter merken. Die Lösung unterstützt auch ältere Authentifzierungsmechanismen.
* Zudem unterstützt die Lösung Identitätsverbünde: Sie ermöglichen Zugriffsszenarien über mehrere Sicherheitsgrenzen wie etwa Cloud-basierte Anwendungen, Zusammenarbeit über mehrere Gesamtstrukturen, heterogene Plattformen und Partner-Extranets hinweg, …
(Berlin, 24.02.2015) Spionage, gestohlene Passwörter, Datenmissbrauch: Die Schlagzeilen der letzten Monate verunsichern viele Unternehmer immer stärker mit Blick auf den Schutz ihrer IT-Infrastruktur. Angriffe auf Unternehmensnetzwerke werden immer häufiger und professioneller. Deshalb ist der Bedarf vieler Unternehmen an effektiven IT-Sicherheitslösungen deutlich gestiegen. Diese entfalten jedoch nur in Verbindung mit einer effektiven Management-Strategie ihre volle Wirkung.
Jeden Tag muss ein Geschäftsführer die unternehmerischen Risiken kennen …
Heilbronn, 23. Februar 2015 – Zum Schutz von Administratoren-Passwörtern hat sich die FH Salzburg für eine Sicherheitslösung von CyberArk entschieden. Mit ihr kann die Bildungseinrichtung die Benutzerkonten ihrer Serversysteme automatisiert verwalten und ihre IT-Abteilung entlasten.
Die FH Salzburg hat die CyberArk Privileged Account Security Solution eingeführt. Die Lösung ermöglicht der Hochschule, die administrativen Passwörter für ihre Serversysteme auf einem speziell gehärteten Server zentral und revisionssicher abzulegen sowie sie regelmäßig …
… Directory Federation Services an. Die Vorteile liegen auf der Hand: Sie pflegen die Mitarbeiter-Daten an genau einer Stelle. Mit dem Unternehmens- AD-Account können sich Ihre Mitarbeiter sicher beim Cloud-Dienst anmelden.
Keine 10 verschiedenen Passwörter mit möglicherweise 10 unterschiedlichen Passwortrichtlinien und Passwortablaufintervallen mehr!
So funktioniert es:
1. AD-Konten an maxIT ADFS as a Service anbinden
Die maxIT bindet die von Ihnen gewünschten AD-Konten an den hochredundanten maxIT ADFS-Service an.
2. Authentifizierung nutzen
Ab …
… die Nutzer Informationen zu Notebooks, Tablets oder Smartphones abrufen und die Geräte per Fernzugriff verwalten. Das Portal unterstützt auch die Verwaltung privater Geräte, die geschäftlich eingesetzt werden (BYOD).
In der ersten Phase der Portaleinführung können Anwender unter anderem ihre Passwörter zurücksetzen. Für den Fall eines Verlustes können sie die Geräte verriegeln und einen persönlichen Text auf dem Display anzeigen. Bei Diebstahl oder Verlust sind Anwender auch in der Lage, alle Informationen auf dem Gerät zu löschen. Darüber hinaus …
… Methode, die XMLRPC-php dafür zu nutzen.
Adrian Janotta von Dotcomsecurity.de hat diese Schwachstelle erkannt und zeigt Usern einen Weg, wie sie sich vor solchen Angriffen schützen können.
Lücke ist seit 2014 bekannt
Janotta weiß, dass über den Angriff auf XMLRPC Login-Daten und Passwörter leichter zu ermitteln sind. Er befürchtet, dass viele Hacker diese Methode bereits nutzen, um sich Zugang zu verschaffen.
Seit Juli 2014 ist bekannt, dass Wordpress in diesem Bereich eine Lücke hat. Allerdings ist noch kein Patch dafür entwickelt worden, damit …
München, 02. Februar 2015. Vergessene Passwörter für SAP-Anwendungen wieder herzustellen kann Unternehmen viel Zeit und bares Geld kosten: In der Regel ist dafür ein Anruf im Help-Center oder ein entsprechendes Ticket für den Support vonnöten. Mit dem Password Reset Self-Service der projekt0708 GmbH geht es auch einfacher. Wie die smarte und zugleich sichere Lösung funktioniert, erklärt der Anbieter in regelmäßigen Webinaren.
Vergessene Passwörter führen bei Businessanwendungen zu lästigen Zeitverzögerungen. Dies gilt insbesondere für das SAP-Umfeld, …
In seiner 7. Market-Pulse-Studie zeigt das Unternehmen SailPoint, wie gleichgültig viele Arbeitnehmer mit dem Informationsschutz in Unternehmen umgehen. Eine alarmierend hohe Zahl an Umfrageteilnehmern räumte ein, dass sie Passwörter verkaufen würden - manche bereits für 133 Euro. Die Zahlen basieren auf einer weltweiten Umfrage, an der 1.000 Angestellte aus großen Unternehmen teilgenommen hatten.
Neben dreistem Diebstahl zeigt die Studie jedoch auch, wie lax Mitarbeiter mit dem Schutz ihrer Passwörter umgehen. Jeder fünfte Mitarbeiter teilt regelmäßig …
… sofortige Aufnahme der Geschäftstätigkeit an.
28.01.2015, Hannover, Athen - Solidarität und Hilfe dort, wo sie am dringendsten benötigt wird: Nachdem durch Presseberichte bekannt geworden ist, dass der frühere griechische Ministerpräsident Samaras seinem Amtsnachfolger Tsipras keine Passwörter hinterlassen hat und die neue Regierung nach Aussagen eines Mitarbeiters dadurch keine Möglichkeit habe, "E-Mails zu versenden oder zu kommunizieren", hat sich der in Hannover ansässige Cloud-Anbieter Busymouse Business Systems dazu entschlossen, schnell und …
… Führerscheine.
* Branchenübergreifend – Angesichts fortschreitender Bedrohungen müssen Unternehmen die Sicherheit sowohl an ihren Eingangstüren als auch für ihre On-Premise- und Cloud-Daten weiter erhöhen. Dazu werden sie zunehmend auf konvergente Lösungen setzen und sich von einfachen Passwörtern hin zu einer starken Authentifizierung mit mehreren physischen Zutritts- und logischen Zugangskontrollen bewegen.
„2014 legte mit neuen Technologien wie Seos die Grundlage dafür, dass Unternehmen bei der Identitäts- und Zugangskontrolle in diesem Jahr von noch …