… EU-Datenschutzverordnung ernst nehmen sollten.
Empfehlungen des Berichts
Unternehmen können folgende Maßnahmen ergreifen, um die ständige Verfügbarkeit ihrer Dienstleistungen, ihre eigene Datensicherheit sowie die ihrer Nutzer und Kunden zu gewährleisten:
1.Firewalls und Load-Balancer sollten durch eine speziell entwickelte DNS-Sicherheitstechnologie ergänzt werden.
2. Unternehmen sollten häufiger auf Patches für DNS-Server zurückgreifen, damit ihre DNS-Sicherheit jederzeit auf dem neuesten Stand ist.
3. Eine ausführliche DNS-Transaktionsanalyse …
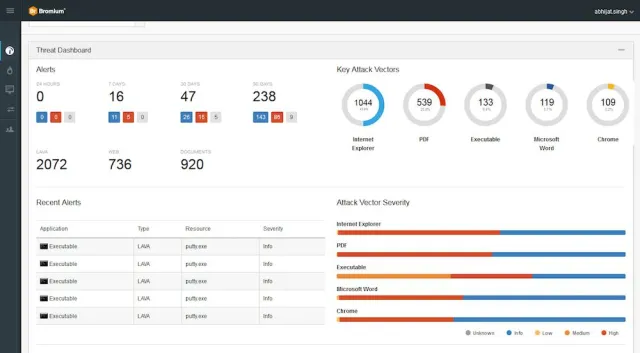
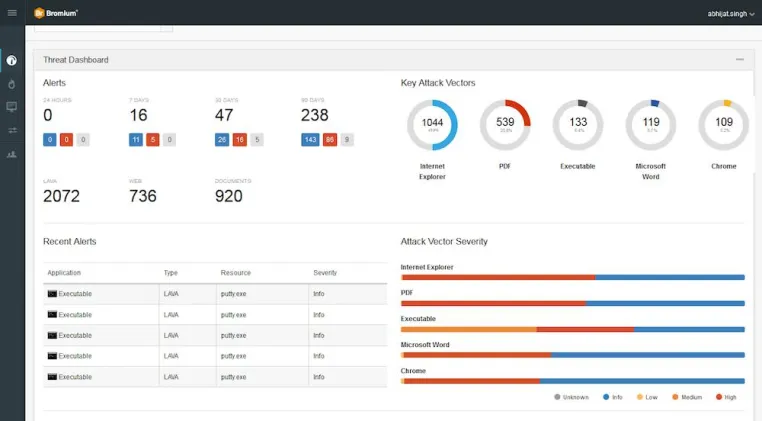
… Trend. Sie versprechen ein deutlich höheres Maß an Sicherheit als herkömmliche Tools. Ein Trugschluss, meint Sicherheitssoftware-Anbieter Bromium, schließlich bleiben sie Antiviren-Lösungen und damit limitiert.
Lösungen wie Intrusion-Prevention-Systeme, Antiviren-Software, Webfilter-Programme oder Next-Generation-Firewalls sind in den meisten Unternehmen Sicherheitsstandard. Ihr Ziel ist, Angriffe beispielsweise unter Nutzung von Signaturen, Verhaltensanalysen oder heuristischen Methoden zu erkennen und Attacken zu blockieren, um einen Zugriff auf …
… Applikationsteams existiert, kann die IT in Hybrid-Netzwerken schneller Probleme diagnostizieren und Bedrohungen entgegenwirken", so Ho.
Die wichtigsten Einzelergebnisse der Studie im Überblick:
• Bei 83 Prozent der Befragten ist die Größe der Unternehmensnetzwerke (z. B. Switches, Router, Firewalls etc.) im vergangenen Jahr gewachsen. Daher wollen 30 Prozent innerhalb der nächsten 12 bis 24 Monate in die Netzwerkautomatisierung investieren.
• Die Netzwerkdokumentation ist weiterhin meist ein manueller Prozess. 49 Prozent der Befragten gaben als größte …
… eine Vereinbarung zur Auftrags-DV nach § 11 BDSG ist möglich.
Die WebApplicationFirewall (WAF), die im Produkt 8ackProtect enthalten ist, ist eine Sicherheitseinrichtung, die Webanwendungen vor Angriffen via HTTP-Requests schützen soll. Gegenüber klassischen Firewalls und Intrusion-Detection-Systemen (IDS) untersucht eine WAF die Kommunikation auf der Anwendungsebene, eine Änderung an der zu schützenden Webanwendung ist nicht notwendig.
Alle 8ackProtect-Server und Dienste werden ausschließlich in deutschen, ISO-zertifizierten Rechenzentren gehostet.
Die …
… Verhaltensanalyse, Anomalieerkennung und DDoS-Schutzlösungen. Sein System zur Erkennung von Unregelmäßigkeiten, das auf fortgeschrittenen Verhaltensanalysen und maschinellem Lernen basiert, ermöglicht es fortschrittliche Cyberbedrohungen zu identifizieren, die herkömmliche Sicherheitslösungen wie Antiviren, Firewalls oder IDS/IPS-Systeme umgehen.
Gemeinsam mit NEOX NETWORKS (http://www.neox-networks.com)erweitert Flowmon seine Präsenz und möchte Kunden und Partner in Deutschland durch die neue Partnerschaft besser erreichen.
"Wir haben eine wachsende Nachfrage …
… traditionelle, aber prinzipbedingt unzulängliche Sicherheitslösungen optimal, allerdings sollte ihr konkreter Funktionsumfang genau auf den Prüfstand gestellt werden, meint Sicherheitssoftware-Anbieter Bromium.
Mit traditionellen Sicherheitslösungen wie Intrusion-Prevention-Systemen, Antiviren-Software oder Next-Generation-Firewalls können Unternehmen und Behörden neue Zero-Day-Attacken, Advanced Persistent Threats oder immer raffiniertere Ransomware-Trojaner kaum zuverlässig aufspüren. Der Grund: Diese Lösungen sind auf die Erkennung von Schadsoftware …
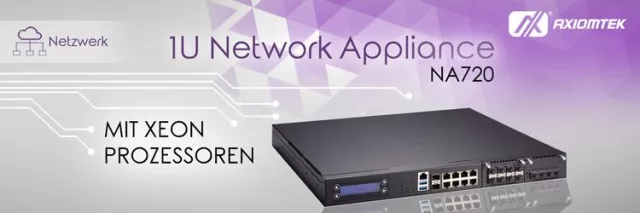
… unterstützen sowohl ECC- als auch Non-ECC-Speichertypen. Für eine Speicherung unterstützt das Gerät eine mSATA und zwei 2,5" SATA Festplatten. Diese leistungsstarke Intel® Broadwell-DE Netzwerk-Appliance ist eine ideale Lösung für Firewalls in Unternehmen, Bandbreitensteuerung von Netzwerken und UTM-Anwendungen.
Hohe Leistung und umfangreiche Erweiterungsmöglichkeiten
„Die fortschrittliche Intel® Broadwell-DE basierte NA720 ist skalierbar, anpassbar und verfügt über reichliche Erweiterungsmöglichkeiten. Zwei leicht zugängliche Erweiterungssteckplätze …
… für Infrastruktur auf höchstem Niveau durch frühzeitigen Einsatz innovativer Cloud-Technologie bei maximaler Security. Zu SHEs umfassendem Angebot für “Secure Hybrid Infrastructures“ gehören beispielsweise Infrastructure as a Service (IaaS), Virtuelle Server, Shared Storage, Virtual Firewalls, Load Balancer, Authentifizierung, Dynamic Backup und Disaster Recovery as a Service. Wir beherrschen Cloud-Connects und weitere innovative Technologien, die es ermöglichen, hybride Infrastrukturen zu nutzen.
Über die Konferenz
Bereits zum 4. Mal fand die …
… von Shadow Explorer Programm zu retten.
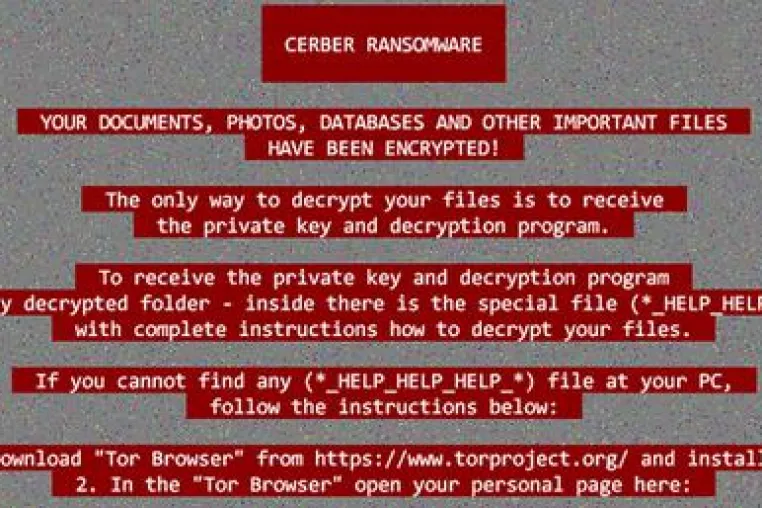
Folgende Dateien werden nicht mehr verschlüsselt: .bat, .cmd, .com, .cpl, .dll, .exe, .hta, .msc, .msi, .msp, .pif, .scf, .scr, .sys
Seit dem Anfang 2017 können etwa 500 Dateiarten vom Cerber Virus verschlüsselt werden.Firewalls, Antivirus und Antispyware-Programme werden vom Cerber nicht beeinflusst trotz Infizierung.
Was Einem ins Auge fällt, ist, dass diese Ransomware auf die Verwendung von zufälligen Erweiterungen, bestehend aus vier Zeichen, umgestellt wurde. Die Erweiterungen haben daher eine ähnliche …
… kritischen Netzwerken ist das allerdings meist nicht der Fall. Diese sind im Gegensatz zu Büronetzwerken, die ein dynamisches und unüberschaubares Logging-Aufkommen aufweisen, relativ starr und haben eine weitgehend konstante Anzahl an Meldungen von Routern, Firewalls oder SPS-Steuerungen. Aus diesem Grund sind sie wesentlich überschaubarer und können deshalb von einem externen Dienstleister zu vertretbaren Kosten überwacht, analysiert und betreut werden.
5. Security-Portal schaffen.
Entscheidet sich ein Verantwortlicher eines kritischen Netzwerks dazu, …
… nicht mehr vom Cerber Trojaner verschlüsselt: .bat, .cmd, .com, .cpl, .dll, .exe, .hta, .msc, .msi, .msp, .pif, .scf, .scr, .sys
Es sind aber die anderen Dateierweiterungen dazu gekommen. Zurzeit werden fast 500 Erweiterungen von Cerber Verschlüsselung angreifbar.Firewalls, Antivirus und Antispyware-Programme werden vom Cerber nicht beeinflusst trotz Infizierung.
Sollen Sie wirklich einmal Opfer der Cerber 2017 Ransomware werden, scheint es fraglich, ob die Cyber-Verbrecher den persönlichen Krypto-Schlüssel überhaupt freigeben. Es gibt ja auch keine …
… ist der Einsatz von aktuellen Sicherheitslösungen unerlässlich. Auf der CeBIT 2017 präsentiert SonicWall in Halle 6, Stand E03 die Technologien, die bei der Cyber-Abwehr State of the Art sind.
Dazu gehören Next-Generation-Firewalls, Secure-Mobile-Access- und E-Mail-Security-Lösungen. Messebesucher können sich in Live-Demos unter anderem von der Leistungsfähigkeit der IT-Sicherheitslösungen überzeugen und sich mit SonicWall-Experten sowie zertifizierten Partnern austauschen.
Ebenfalls ein Thema wird die EU-Datenschutz-Grundverordnung sein, die …
… stets verfügbar und geschützt sind, auch wenn die Kapazitätsanforderungen steigen. Ein Upgrade auf ein neues Firewall-System ist dadurch nicht nötig.
• Einfacheres VPN: Die Funktion vereinfacht und reduziert die Komplexität des verteilten Einsatzes von Firewalls drastisch, indem die Bereitstellung eines Site-to-Site-VPN-Gateways automatisiert wird. Sicherheit und Konnektivität ist dadurch sofort sichergestellt.
Verfügbarkeit und Preise
• SonicWall E-Mail Security 9.0 mit dem Capture-ATP-Service ist ab dem 28. Februar 2017 weltweit verfügbar. …
… Leistungsportfolio des Anbieters im Blick haben
Bei der Wahl des IT-Anbieters sollten stets die weiteren Kompetenzen und Leistungsbereiche in Betracht gezogen werden. „IT-Wartungen gehen oft in IT-Infrastruktur-Projekte über, wenn zum Beispiel ein neues Firmennetzwerk, Backups oder Firewalls eingerichtet werden müssen. Auch daraus resultierende Softwareentwicklungsprojekte sind keine Seltenheit“, spricht Wendl aus Erfahrung. „Deshalb sollte man auf einen Dienstleister setzen, der ein Mehr an Kompetenzen und Leistungen mitbringt. Es ist grundsätzlich besser alles …
… lediglich 4 Prozent aller DDoS-Attacken aus - 87 Prozent blieben unter 1 Gbps. Ein Drittel der DDoS-Attacken führte nach Angaben der befragten Unternehmen zum Komplettausfall eines oder mehrerer Server, jeweils ein Viertel zum Ausfall der Internetanbindung bzw. der Firewalls.
Trotz drohender Schäden sind laut Radware Unternehmen weltweit nicht genügend auf heutige und vor allem zukünftige Risiken vorbereitet. Nur 3 von 5 Unternehmen haben einen Notfallplan, nur jedes dritte eine Versicherung gegen Schäden durch Cyberangriffe. Und trotz der hohen …
… verhindert, dass Mitarbeiter aus Unwissenheit bösartige Links oder Anhänge anklicken.
4) Sicherheits-Lösungen nutzen
Kassensysteme lassen sich - ebenso wie das gesamte Netzwerk - mit Hilfe von Sicherheits-Lösungen optimal gegen Angriffe schützen. Lösungen wie Web-Security-Gateways, Firewalls, Endpoint Protection können dabei helfen, Angriffe zu erkennen und potenzielle Sicherheitslücken zu schließen. Diese Lösungen lassen sich im Regelfall sehr detailiert konfigurieren, so dass Malware in Echtzeit identifiziert, ausgehender Web-Traffic gescannt und …
… rät die Bundesagentur. Vielleicht telefonisch? Das wäre – im Zeitalter der Digitalisierung – nicht nur anachronistisch, sondern praktisch auch kaum durchführbar.
Doch was ist die Alternative? Fakt ist, dass herkömmliche Sicherheitslösungen wie Intrusion-Prevention-Systeme, Antiviren-Software oder Firewalls oft nicht mehr ausreichen, um moderne Schadsoftware abzuwehren. Resignation ist trotzdem nicht angesagt: Es gibt neuartige Applikationen, die eine wesentlich höhere Sicherheit versprechen. Sie setzen nicht mehr wie früher nur reaktiv auf der reinen …
… Bundesamt für Sicherheit in der Informationstechnik (BSI) an die Energiewirtschaft zur Umsetzung des IT-Sicherheitsgesetzes ausgesprochen hat.
Der IT-Dienstleister teilte das Netzwerk der Creos unter anderem gemäß des „Defence in Depth“-Prinzips in verschiedene Sicherheitszonen auf, die durch Firewalls voneinander getrennt sind. Für die Firewalls baute prego services ein gezieltes Regelwerk auf, darüber hinaus wurden die eingesetzten Firewalls und Router gemeinsam mit den jeweiligen Anbietern speziell gehärtet. Ihre Firmware wurde so angepasst, dass …
… Vorgehensweisen von Hackern sind nicht immer sofort zu erkennen. Doch jeder Einzelne - und das ist die Erkenntnis des Tages - kann etwas tun, um seine Daten und sich selbst zu schützen.
Häufig reichen bereits kleine Vorkehrungen, wie der Einsatz von Firewalls oder Anti-Virus-Software aus, um einen Teil der Angreifer davon abzuhalten Kontrolle zu übernehmen und Daten abzugreifen. Aber auch das Verwenden von Wegwerf-E-Mail-Adressen zur Vermeidung von Spam, das Vermeiden von Verbindungen mit offenen WLANS und das Berücksichtigen von Zertifikatswarnungen stellen …
… Carlo-Modell der Aberdeen Group dient zur Quantifizierung des jährlichen Business-Impacts ausgewählter Technologien. Dabei wird zunächst der Status Quo auf der Basis dreier zentraler Faktoren errechnet. Hierzu gehören die laufenden Kosten für das Management der Firewalls, das Risiko von Netzwerkausfällen oder Performance-Einbrüchen und das Risiko, dass es aufgrund ineffizient gemanagter Firewalls zu einem erfolgreichen Angriff kommt.
Legt man dieses Modell zugrunde, liegt der geschätzte jährliche Business-Impact des Firewall-Managements in einem …
Radware warnt vor einer neuartigen DoS-Attacke, die aufgrund ihrer geringen Datenrate von einem einzigen Notebook aus ausgeführt werden kann.
------------------------------
BlackNurse ist in der Lage, über ICMP-Pakete Sicherheitslücken in Sicherheitssystemen auszunutzen - speziell in Firewalls.
Die meisten ICMP-basierten Angriffe erfolgen über sogenannte Ping Floods, die darauf angelegt sind, die Internet-Anbindung des Opfers durch eine große Zahl von ICMP Echo Paketen an die Grenze ihrer Kapazität zu bringen. BlackNurse setzt dagegen auf Sicherheitslücken …
Fast alle deutschsprachigen Websites sind betroffen vom sogenannten "Killary Virus": ein Virus gegen das aktuelle Firewalls und Plugins machtlos sind.
------------------------------
Der 14. November 2016 hätte eigentlich ein ganz normaler, langweiliger Montag werden können. Aber für einige Websites-Betreiber wird aufgrund der Infizierung ihrer Website mit dem Killary Virus nichts mehr sein, wie es mal war.
Was ist das Killary Virus?
Bei dem Killary Virus handelt es nicht um ein technisches Sicherheitsproblem auf den Websites, sondern ein inhaltlich-gestalterisches …
… um den möglichen Datenverlust, sondern auch um die damit oft verbundenen - teils nicht unerheblichen - finanziellen Einbußen. Zwar investieren Unternehmen und Behörden im Vergleich zu früheren Zeiten mittlerweile doch eher in präventive Schutzmechanismen, wie Firewalls, „Endpoint Protection“-Lösungen, oder auch Antivirus- und Antimalware-Software. Die Gefahren in den eigenen Mitarbeiterkreisen werden dabei jedoch oft übersehen oder gar einfach vernachlässigt. Nicht gerade klein ist die Zahl der erfolgreichen Trojaner- oder auch Ransomware-Attacken …
… immer wichtiger, aber auch immer komplexer und immer schwieriger zu verwalten. In vielen Unternehmen fehlen Ressourcen oder Know-how, um entsprechende Lösungen effizient zu betreiben und zu überwachen. Das Management von Application Delivery Controllern (ADC), Web Application Firewalls (WAF) und Anti-DDoS-Lösungen besteht aus einer Vielzahl manueller Tätigkeiten - von der Überprüfung von SSL-Zertifikaten bis hin zum Update von Security Policies im gesamten Unternehmen. Sie binden Ressourcen, die ansonsten in mehr strategische Initiativen gesteckt …
… kontrollierten Zugang zur Verfügung stellen, der sich zudem im Rahmen von Audits überprüfen lässt", erläutert Georg Petzl, Chief Security Officer von T-Mobile Austria die Herausforderung, die damit verbunden war. Mit herkömmlichen IT-Sicherheitssystemen wie Firewalls lässt sich die Absicherung von Fernzugriffen auf die Netzwerk-Infrastruktur nur unzureichend realisieren. Deshalb implementierte der Serviceprovider die Shell Control Box (SCB) von Balabit.
Gesicherter Fernzugriff
Die SCB ist eine Appliance für das Aktivitäts-Monitoring. Sie steuert …
… mit individuell abgestimmten Appliances und virtuellen SD-WAN-Abschlüssen automatisch auf virtuellen CPEs eingerichtet werden. Die VeloCloud SD-WAN-Lösung ermöglicht es Service-Providern ebenso, geeignete Virtual-Network-Functions- (VNF) Lösungen anderer Hersteller einzubinden, wie etwa Next-Generation-Firewalls.
"VeloCloud ist gegenwärtig die SD-WAN-Lösung der Wahl bei den meisten global aktiven Service-Providern und Carriern", erklärt Sanjay Uppal, CEO und Mitbegründer von VeloCloud-Networks. "Die neuen Kunden haben VeloCloud nach eingehender …
… OPNFV, um die Grundlage für zukünftige Skalierbarkeit und Erweiterbarkeit von Lösungen zu schaffen. Die IxLoad Virtual Edition (VE) von Ixia, die Performance-Charakteristika von virtual Evolved Packet Core (vEPC), virtual IP Multimedia Subsystem (vIMS) und virtuellen Firewalls (VFW) testet, misst die Service-Qualität von geschäftskritischen Echtzeit-Anwendungen.
Das Ergebnis ist eine Full-Stack-Lösung für die Bereitstellung von Ixia IxLoad VE in einer NFV-Umgebung mit Juju, die es Service Providern ermöglicht, schnell, einfach und kostengünstig neue, …
… Vergangenheit an.
Doch wie kann den mit E-Mails, Dateianhängen oder Links verbundenen Gefahren zuverlässig begegnet werden? Klar ist, dass Schadsoftware, die etwa durch einen E-Mail-Dateianhang auf Endpoint-Rechner gelangt, durch klassische Maßnahmen wie Virenscanner, Firewalls oder Intrusion-Prevention-Systeme nicht zuverlässig abzuwehren ist. Der Grund: Diese Lösungen sind auf die Erkennung der eingeschleusten Malware angewiesen, etwa durch Signaturen, Verhaltensanalysen oder heuristische Methoden. Beim Aufspüren neuer zielgerichteter Attacken stoßen …
… zum achten Mal ihre Tore. In einem umfassenden Rahmenprogramm mit Vorträgen und Diskussionsrunden sowie an den Messeständen erfahren IT Entscheider mehr zu allen Themen der IT-Sicherheit wie z. B. Abhörschutz, Cloud Security, Datenschutz, Firewalls, industrielle IT-Sicherheit, Mobile Security, Sicherheitsmanagement, physische IT-Sicherheit und Weiteres.
In Halle 12, am Stand 12.0-446 zeigt das Infotecs Team die vielfältigen Einsatzbereiche der ViPNet Technologie – von der klassischen VPN-Verbindung mehrerer Unternehmensniederlassungen, über die …
… können, auf die sie laut Berechtigungs- und Rollenmodell Zugriff haben sollen. Diese[nbsp] Weiterentwicklung wurde von Kunden aus dem ISP Umfeld unterstützt.
Ebenfalls durch einen Provider gesponsort wurde die Option “Client Initiated Connection” – zur Sicherung von Systemen hinter Firewalls oder Laptops: ist ein Client auf “active” gesetzt, so werden alle Verbindungen vom Client zum Backup-Server initiiert. Laptops können sich so an unterschiedlichen Standorten am Director anmelden. Ebenso können Daten von einem Client auf einen Bareos-Server bei …
… Cybersecurity und wird erstmals organisiert von Business France, der französischen Agentur für internationale Unternehmensentwicklung. Neun Unternehmen präsentieren zahlreiche Lösungen aus den verschiedensten Bereichen: von der Kontrolle von privilegierten Nutzern, über Web Application Firewalls, Lösungen in der Benutzererkennung und Authentifizierung sowie im Identity- und Access-Management, in der Sicherheit von Fernverbindungssystemen, bis hin zu Themen wie Anti-Spam, Anti-Malware, Anti-Phishing oder Anti-Blacklisting.
Diese Liste ist nicht vollständig. …
… (1), Ransomware ist deshalb ein hochaktuelles Thema bei Unternehmen. „Üblicherweise ist Ransomware in Spam-Mails eingebettet“, erklärt Jochen Koehler, Regional Director DACH beim IT-Sicherheitsspezialisten Bromium in Heilbronn. „Klassische Schutzmechanismen wie Virenscanner, Firewalls oder Intrusion-Prevention-Systeme bieten keinen zuverlässigen Schutz vor diesen Mails, da diese Lösungen auf die Erkennung durch Signaturen, Verhaltensanalysen oder heuristische Methoden angewiesen sind.“
Auch Mitarbeiter von Unternehmen erkennen solche schädlichen …
… erfordert, ermöglicht es kleinen und mittleren Unternehmen ebenso wie großen Konzernen einen risikoarmen und leichten Einstieg in die Cloud. Bezogen werden kann die Lösung in einem Abonnement, dessen Kosten sich nach der Anzahl der verwalteten Firewalls richten.
Die Kernfunktionen von SonicWALL Cloud GMS umfassen:
• Governance. Die Lösung schafft einen ganzheitlichen Zugang zu Security Management, Reporting und Analytics. Sie vereinfacht und vereinheitlicht die Verteidigung des Netzwerks durch automatisierte und aufeinander abgestimmte Workflows. …
… Unternehmens an. Kleinste Unternehmen mit zwei Rechnern können ebenso betroffen sein, wie Großunternehmen.
Grundsätzlich haben jedoch auch in Bezug auf die IT-Sicherheit Unternehmer eine Sorgfaltspflicht. Die Firmenrechner müssen geschützt (http://amcm.de/edv/datenschutz/index_ger.html) sein, also über Firewalls und Virenscanner verfügen und die aktuellen Softwareversionen nutzen. "Dies ist vergleichbar mit dem Schutz der Zugangstür zum Firmengebäude. Hier finden sich heute auch keine Besenstiele und Bartschlösser mehr, wie dies in ländlichen …
… Firewall-Regeln von ihrem Vorgänger übernommen haben. Ein Viertel der Befragten scheut nach eigenen Angaben davor zurück, Firewall-Regeln zu deaktivieren, die andere Administratoren vor ihnen eingeführt haben. 72 % der Befragten setzen in ihren Netzwerken Firewalls unterschiedlicher Hersteller ein, was zur Komplexität der IT-Umgebungen beiträgt.
"Das Management von Firewall-Regeln ist eines der notwendigen Übel im Bereich Security-Management. Es ist zeitaufwendig und kann zur regelrechten Sisyphusarbeit werden", erklärt Ottavio Camponeschi, Vice …
Dietzenbach, 19. Juli 2016 - Controlware, renommierter deutscher Systemintegrator und Managed Service Provider, modernisierte mit dem Gemeinsamen Netzwerkzentrum (GNZ) der Max-Planck-Einrichtungen in Berlin und Brandenburg die Netzwerk-Backbones und Firewalls der Institute. Der Einsatz einheitlicher High-End-Router stellt einen stabilen und zuverlässigen Netzwerkbetrieb sicher und ermöglicht es dem GNZ-Team, die Infrastrukturen deutlich effizienter zu administrieren.
Das GNZ mit Sitz am Fritz-Haber-Institut in Berlin unterstützt als regionales IT-Kompetenz-Zentrum …
… einfach unwiederbringlich löschen. Das ist gerade für Unternehmen eine gigantische Bedrohung – und auch teuer."
Die Schadsoftware, die typischerweise per Link oder E-Mail-Dateianhang auf Endpoint-Rechner gelangt, ist durch klassische Maßnahmen wie Virenscanner, Firewalls oder Intrusion-Prevention-Systeme nicht zuverlässig abzuwehren, weil diese Lösungen auf die Erkennung der eingeschleusten Malware angewiesen sind, etwa durch Signaturen, Verhaltensanalysen oder heuristische Methoden. Zwischen Infizierung und Erkennung liegt aber meist eine größere …
… Management von Diensten für Verschlüsselung/Entschlüsselung, Verkehrssteuerung und Lastverteilung auf allen Sicherheitsebenen, um die Gesamtkosten zu reduzieren und die Business Continuity zu verbessern
- Einblicke in Lücken, die SSL bei herkömmlichen Sicherheitstools und überlasteten Firewalls erzeugen kann, mit kontextbasierter Intelligenz und robusten Kontrollen auf Proxy-Ebene für alle Verschlüsselungsverfahren und Protokolle
- Deutlich verbesserte Einsichten in SSL-Traffic auf allen kritischen Punkten im Angriffsfluss helfen bei der Bekämpfung von …
… Rohde & Schwarz, um diese in seine Cyber-Security Plattform als Teil der Next-Generation Firewall integrieren zu können.
Ganz nach der Mission seinen Kunden den bestmöglichen Schutz vor zunehmend gravierenderen Cyber-Bedrohungen zu bieten, baut Infotecs sein Know-how im Bereich Firewalls aus, um eine Next-Generation Firewall auf den Markt bringen zu können. Damit werden Infotecs Kunden in den Genuss der technologisch modernsten Features einer Next-Generation Firewall kommen, welche derzeit am Markt verfügbar sind. Die ViPNet Security Produkte …
… sich über das Internet erstreckt, können die modernen, sich ständig ändernden Bedrohungen erfolgreich abgewehrt werden. So ist beispielsweise eine im Internet vorgelagerte Security-Lösung in der Lage, Webanwendungen auch gegen bandbreitenintensive DDoS-Attacken zu verteidigen, denen lokale Firewalls nicht mehr gewachsen sind.
„Unternehmen müssen heute ihre digitalen Angebote für ein breites Spektrum von Endgeräten inklusive der mobilen Devices optimieren“, sagt Jürgen Metko, Regional Vice President Central Europe bei Akamai. „Nur wenn sie es den …
… US-Dollar). Bei umfangreichen Systemen mit vielen Komponenten, wie sie bei Managed Security Service Providern (MSSPs) implementiert sind, fallen die Einsparpotenziale noch höher aus.
"Das Security Device Management ist für viele Unternehmen eine Herausforderung, weil die schiere Zahl an Firewalls und Next Generation Firewalls (NGFW) zum Schutz der Netzwerke ständig zunimmt", erklärt Matt Dean, Vice President of Product Strategy bei FireMon. "Für IT-Teams ist es nicht leicht, das volle Potenzial von Multi-Plattform-Umgebungen, in denen viele verschiedene …
… anpassen. Diese Flexibilität sowie Einzigartigkeit der ViPNet Technologie bestätigen auch diverse Auszeichnungen unserer High-Security-Solutions von unabhängigen Gremien.“
Infotecs bietet eine breite Palette an Lösungen für Informations- und Netzwerksicherheit. Hochsichere Ende-zu-Ende-Verschlüsselungslösungen, Next-Generation-Firewalls sowie Software für Endpoint-Security schützen Unternehmen weltweit vor Cyber-Angriffen. Das Angebot reicht von kompakten Mobile Security Solution Apps für iOS und Android bis zu Lösungen für den Remote-Wartungszugriff …
… Darüber hinaus kann es erforderlich sein, spezifische Gefahrenmuster zu überwachen und Schwellenwerte zu implementieren sowie unerwartete Ereignisse sofort zu melden.
3. Sprach- und Datennetz trennen. Im Voice-over-IP-Umfeld empfiehlt es sich, zusätzlich zur Implementierung von Firewalls und anderen standardmäßigen IT-Sicherheitsmaßnahmen, den Sprach- und Datenverkehr zu separieren. Im Netzwerk eines Unternehmens erfolgt dies am besten auf Layer 2 per VLAN (Virtual Local Area Network)-Technologie im Ethernet-Switch. In Unternehmen mit einem sehr …
… weitergeleitet, abgewiesen oder angenommen. Um beispielsweise das Call Routing an Wochenenden zu optimieren, lassen sich zeitliche Vorgaben an bestimmten Tagen und Zeiträumen aktiv schalten und automatisieren. Nach dem gleichen Muster können sogenannte „Ethical Firewalls“ generiert werden; diese regeln, welche Nutzergruppen miteinander kommunizieren dürfen und welche eben nicht. So dürfen beispielsweise Rechtsabteilungen firmenintern dann nicht mit anderen Abteilungen kommunizieren, wenn ein Interessenskonflikt mit deren Kunden droht.
Weitere Vorteile …
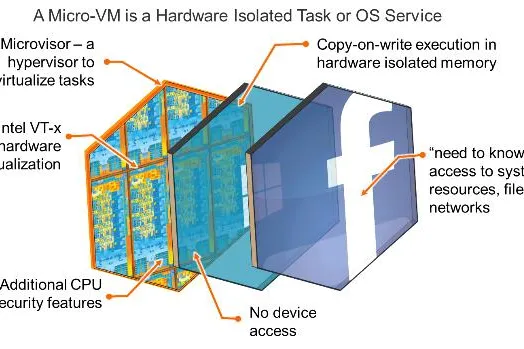
… gefährliche Tasks isoliert und damit die potenzielle Angriffsfläche für Hacker auf ein Minimum reduziert.
Die Abwehr von Cyber-Attacken ist heute ein zentrales IT-Thema. Mit traditionellen Sicherheitslösungen wie Intrusion-Prevention-Systemen, Antiviren-Software oder Next-Generation-Firewalls können neue Zero-Day-Attacken, Advanced Persistent Threats oder die aktuell grassierenden Ransomware-Trojaner kaum zuverlässig aufgespürt werden. „Wenn Hacker den Entwicklern von Sicherheitssoftware immer einen Schritt voraus sind, kann eine 100-prozentige …
… werden muss.
Von der Sicherheitslücke könnten Millionen Nutzer weltweit betroffen sein. Denn die Software ist standardmäßig auf allen neuen Geräten von Lenovo vorinstalliert. Das Lenovo Solution Center hilft beim Verwalten von Sicherheits-Tools wie Antivirenprogrammen oder Firewalls und gibt einen Überblick über den Zustand des Systems sowie alle Netzwerkverbindungen.
Die von Trustwave aufgespürte Sicherheitslücke betrifft das Lenovo Solution Center 2.8. Die Sicherheitslücke ermöglicht unautorisierten Nutzern einen Zugriff auf das System, indem …
… und Risikomanagement, zwischen drei grundlegenden Arten von DDoS-Attacken. Dazu gehören erstens die klassischen High-Volume-Attacken, die die Internetleitungen der Opfer überschwemmen; zweitens die zunehmenden Angriffe auf Infrastrukturkomponenten, etwa die Überlastung von Firewalls oder Servern; und drittens Applikations-fokussierte Angriffe, die innerhalb einer verschlüsselten Verbindung stattfinden können und die Verbindung zu Applikationsservern trennen.
Entsprechend dieser Attacken sind auch die Abwehrarten unterschiedlich. NTT Com Security …
Die App bietet eine File Storage Lösung für Business- und Privatkunden, die beliebige Devices per Peer-to-Peer auch durch Router und Firewalls miteinander verbindet und daraus ein intelligentes und autonomes Netzwerk bildet.
Durch die direkte intelligente Kommunikation der Geräte miteinander steigt die Verfügbarkeit und Ausfallsicherheit im Vergleich zu herkömmlichen Lösungen stark an.
Unternehmen können private, sichere Speichernetzwerke bilden und dabei optional verschlüsselte Cloudspeicher integrieren. Darüber hinaus ist das sichere Sharing …
… redundanten, flexiblen und offenen Data-Center-Infrastruktur für physische und virtualisierte Workloads
- Automatisierte Bereitstellung von Konfigurationen, Services und Anwendungen
- Vernetzung über flexible Overlay-Netzwerke
- Hohe Sicherheit und Verfügbarkeit durch virtuelle Load Balancer und Firewalls
- Durchgängiges Enforcement der Security Policies
Die Architektur im Überblick
Im Rahmen des PoT definierte und realisierte Controlware eine leistungsfähige, Overlay-basierte SDN-Architektur auf der Basis von VMware NSX:
- Das Fundament der agilen …