(openPR) Im Dezember 2018 standen verschiedene PC-Schädlinge, die insbesondere für das Herunterladen von schädlichen Apps und das unerlaubte Schürfen von Kryptowährung gedacht waren, im Fokus der Untersuchungen von Doctor Web. Außerdem haben die Virenanalysten von Doctor Web neue Trojaner für mobile Endgeräte entdeckt.
Im letzten Monat des Jahres 2018 erregten die auf PCs gefundenen Schädlinge, welche auf einem JavaScript geschriebenen Schadcode geschrieben worden sind, das Aufsehen der Virenanalysten. Der größte Teil des Schadcodes ist für das Herunterladen von schädlichen Apps und das unerlaubte Schürfen von Kryptowährung gedacht. Auf den Festplatten der Betroffenen fand sich auch der Banking-Trojaner Trojan.SpyBot.699. Mit seiner Hilfe konnten Cyber-Kriminelle Befehle auf einem Remote-PC ausführen und weitere böswillige Apps starten.
Insgesamt hat Doctor Web im Dezember 2018 insgesamt 257.197 Internetadressen in die Datenbank nicht empfohlener Webseiten aufgenommen.
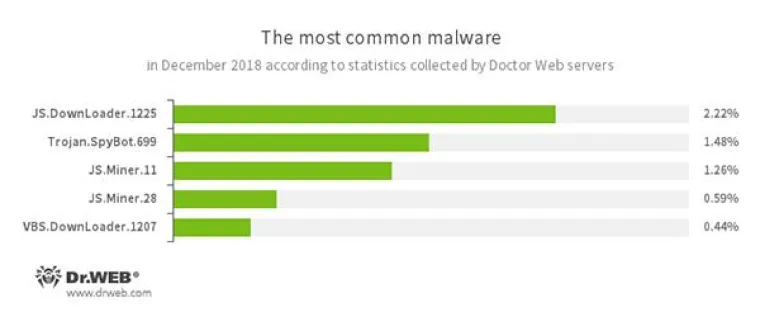
Serverstatistik von Doctor Web:
Folgende Bedrohungen zählen zu der am meisten verbreiteten Malware im Dezember:
- JS.DownLoader sind böswillige JavaScript-Szenarien, die weitere Schädlinge auf dem infizierten PC installieren.
- Trojan.SpyBot.699 ist eine Spyware, welche Tastatureingaben abfängt, Befehle von Cyber-Kriminellen ausführt und in der Lage ist, vertrauliche Daten zu entwenden sowie Geldbeträge von Bankkonten zu stehlen.
- JS.Miner sind JavaScript-Szenarien, die zum verdeckten Schürfen von Kryptowährungen dienen.
- VBS.DownLoader sind böswillige VBS-Szenarien, die weitere Schädlinge auf dem infizierten PC installieren. VBS steht für „Visual Basic Script“ und ist eine von Microsoft entwickelte Skriptsprache.
Im E-Mail-Verkehr hat auch W97M.DownLoader das Aufsehen von Doctor Web erregt. Dieser Trojaner nutzt Sicherheitslücken in Office-Apps aus und lädt böswillige Software auf den Zielrechner herunter.
Malware für mobile Endgeräte:
Im Dezember 2018 machten die Virenanalysten von Doctor Web auf Google Play den Schädling Android.BankBot.495.origin ausfindig. Dieser griff Nutzer in Brasilien an, indem er ihre Online-Banking-Daten entwendete und andere Apps automatisch steuerte. Darüber hinaus wurden unter anderem die Werbetrojaner Adware.HiddenAds und Adware.Patacore aufgespürt. Auch eine neue Version der Spyware Program.Spyzie.1.origin, die das Ausspionieren von Nutzern ermöglicht, haben die Virenanalysten von Doctor Web entdeckt.
Presseinformation
Verbreitung böswilliger Szenarien: Der Doctor Web Virenrückblick Dezember 2018
Diese Pressemeldung wurde auf openPR veröffentlicht.
Verantwortlich für diese Pressemeldung:Doctor Web Deutschland GmbH
Sanja Jahn-Willkomm
Platz der Einheit 1
60327 Frankfurt
Tel.: +49 (0)69 / 975 03 139
Fax: +49 (0)69 / 975 03 200
http://www.drweb-av.de/
Sanja Jahn-Willkomm
Platz der Einheit 1
60327 Frankfurt
Tel.: +49 (0)69 / 975 03 139
Fax: +49 (0)69 / 975 03 200
http://www.drweb-av.de/
Über das Unternehmen
Doctor Web Ltd. ist ein führender, weltweit agierender Hersteller von Antivirus- und Antispam-Lösungen. Das Doctor Web Team entwickelt seit 1992 Anti-Malware-Lösungen und beschäftigt weltweit 400 Mitarbeiter, davon 200 im Research & Development. Doctor Web ist nicht nur Pionier, sondern auch einer der wenigen Anbieter, die ihre Lösungen vollständig innerbetrieblich entwickeln. Das Unternehmen legt großen Wert auf die effektive Beseitigung von Kundenproblemen und bietet schnelle Antworten auf akute Virengefahren. Die umfangreiche Produktpalette von Doctor Web umfasst effiziente Lösungen zur Absicherung von einzelnen Arbeitsplätzen bis hin zu komplexen Netzwerken. Im deutschsprachigen Raum werden die Produkte von der Doctor Web Deutschland GmbH in Frankfurt vertrieben. Zu den weltweit über 120 Mio. Nutzern von Dr.Web gehören Privatanwender, namhafte und international agierende, börsennotierte Großunternehmen, Banken und öffentliche Einrichtungen.
Pressebericht „Verbreitung böswilliger Szenarien: Der Doctor Web Virenrückblick Dezember 2018“ bearbeiten oder mit dem "Super-PR-Sparpaket" stark hervorheben, zielgerichtet an Journalisten & Top50 Online-Portale verbreiten:
Disclaimer: Für den obigen Pressetext inkl. etwaiger Bilder/ Videos ist ausschließlich der im Text angegebene Kontakt verantwortlich. Der Webseitenanbieter distanziert sich ausdrücklich von den Inhalten Dritter und macht sich diese nicht zu eigen. Wenn Sie die obigen Informationen redaktionell nutzen möchten, so wenden Sie sich bitte an den obigen Pressekontakt. Bei einer Veröffentlichung bitten wir um ein Belegexemplar oder Quellenennung der URL.
Weitere Mitteilungen von Doctor Web Deutschland GmbH

Trojaner nutzt Android-Schwachstelle aus und liest WhatsApp-Konversationen
Die Virenanalysten von Doctor Web haben den gefährlichen Trojaner Android.InfectionAds.1 entdeckt und analysiert. Dieser nutzt mehrere Android-Schwachstellen aus, um beliebte Apps wie WhatsApp oder SwiftKey zu infizieren.
Um den Trojaner auf die Geräte zu bekommen, betten Cyber-Kriminelle ihn zunächst in harmlos anmutende Software ein. Doctor Web entdeckte Android.InfectionAds.1 dabei in folgenden Apps: HD Camera, Tabla Piano Guitar Robab, Euro Farming Simulator 2018 und Touch on Girls.
Beim Starten einer der oben genannten Apps extrahier…
Sicherheitslücke im UC Browser und Counter-Strike-Client – der Doctor Web Virenrückblick für März 2019
Die Virenanalysten von Doctor Web konnten im März 2019 zwei signifikante Sicherheitslücken feststellen: Eine betraf den beliebten UC Browser, eine weitere den Counter-Strike-Client 1.6. Darüber hinaus verzeichneten die Sicherheitsexperten insgesamt einen drastischen Anstieg an Malware.
Beispielsweise haben sich die Aktivitäten von Trojan.MulDrop8.60634 fast verdreifacht und auch die Anzahl der Bedrohungen von Trojan.Packed.24060 und Adware.OpenCandy.243 ist im vergangenen Monat signifikant gestiegen. Während Adware.OpenCandy weitere Softwar…
Das könnte Sie auch interessieren:


Die größten Bedrohungen für den Monat September 2016
… Gerät nach Malware und stoppt alle anderen böswilligen Programme. Er kann u.a. UDP flood, DNS flood und HTTP flood ausführen.
Ende August wurde die Verbreitung von Linux.DDoS.89 festgestellt, der aus der gleichen Trojaner-Familie stammt. Dieser Trojaner weist Ähnlichkeiten mit seinem Vorgänger Linux.DDoS.87 auf, die Aktionsfolge und der Selbstschutzmechanismus …


Bedrohungshighlights für den Monat Juli 2016
… war. Diese Datei ist in der Lage, Banner und Werbenachrichten im Systemtray anzuzeigen und vertrauliche Daten zu entwenden.
Auch Linux und Windows sind beliebte Ziele:
In puncto Virenverbreitung erwies sich der Monat Juli als eher ruhig: Es wurden nur vereinzelt neue Viren entdeckt. Der größte Teil bestand aus Modifikationen der alten Versionen von bereits …

Mining-Trojaner im Fokus: Der Doctor Web Virenrückblick für das Jahr 2018
Das Jahr 2018 stand ganz im Zeichen der Verbreitung von Mining-Trojanern, die zum Schürfen von Kryptowährungen verwendet wurden. Aber auch neue Schädlinge für Windows und Linux haben die Virenanalysten von Doctor Web entdeckt. Diese verschlüsselten sensible Daten ihrer Opfer und verlangten für die Dekodierung ein Lösegeld. Auch Android-Nutzer wurden …

Doctor Web stellt die größten Bedrohungen im November 2016 vor
… Virenanalysten von Doctor Web entdeckten u.a. ein Botnet, das russische Banken angriff, registrierten einen gezielten Angriff gegen Hersteller von Baukränen und informierten über die Verbreitung des Android-Trojaners, der von über 1 Mio. Nutzern auf Google Play heruntergeladen wurde.
Im November entdeckten die Sicherheitsexperten von Doctor Web ein Botnet, …

Don’t Panic! Erste Hilfe beim Virenfund – Der Doctor Web Security-Tipp des Monats Dezember
… Nutzer ausspähen, indem sie zum Beispiel Passwörter kopieren. Andere löschen Dateien oder blockieren gleich den ganzen Rechner. Wie der aktuelle Doctor Web Virenrückblick November zeigt, stehen insbesondere Bankdaten im Visier der Cyberkriminellen.
Ein Indiz für Schadprogramme ist eine deutlich verminderte Geschwindigkeit beim Hochfahren des Computers …

Verbreitung von Mining-Trojanern für Windows und Linux: Der Doctor Web Monatsbericht August 2018
… vor allem unter dem Namen WannaCry bekannt ist.
• Trojan.BtcMine ist in der Lage, verborgen Kryptowährungen zu entwenden.
• Win32.HLLW.Shadow, ein Wurm, der für seine Verbreitung Wechseldatenträger und Network Volumes missbraucht. Außerdem kann sich der Schädling mit Hilfe des SMB-Protokolls verbreiten, vom Remote-Server eine Datei herunterladen und …

Doctor Web stellt die größten Bedrohungen im Dezember 2016 vor
… installiert andere Apps. Der Trojaner kann nach der Ausführung nur durch eine Neuinstallation des Systems entfernt werden. Zudem stellte Doctor Web die Verbreitung der Trojaner Android.DownLoader.473.origin und Android.Sprovider.7 fest, die in die Firmware dutzender Modelle von mobilen Endgeräten integriert wurden. Diese Schädlinge versuchten immer wieder, …


Windows-Clicker und neuer Mining-Trojaner für Linux: Der Doctor Web Virenrückblick November 2018
… in der Lage, Fake-Traffic zu generieren und läuft unter dem Deckmantel der App DynDNS, welche es ermöglicht, die Subdomain ohne IP-Adresse an den Rechner anzubinden. Zur Verbreitung des Schädlings wurde eine spezielle Webseite erstellt, von der aus ein Archiv mit der Datei setup.exe heruntergeladen wird. Auch wenn der Nutzer die App deinstallierte, blieb …

Virenanalyse für den Monat April 2016
… Subdomains offen gelegt. Cyber-Kriminelle können so das lokale Netzwerk eines Unternehmens und deren Schwachstellen leichter erforschen.
Im April wurde außerdem die Verbreitung von Linux.BackDoor.Xudp.1 registriert. Bemerkenswert: Der Backdoor-Trojaner in Linux drang durch ein Hackertool ein. Dieses Tool war zum massenhaften Versenden von UDP-Paketen …


Die größten Bedrohungen im Oktober 2016
… Familie von Downloadern, die unnötige und unerwünschte Applikationen installieren.
Serverstatistik von Doctor Web:
- JS.Downloader: Plug-ins, die unerwünschte Werbung anzeigen.
- JS.Redirector: Böswillige Szenarien, die auf JavaScript geschrieben sind, Malware herunterladen und diese auf dem Rechner des Opfers installieren.
- Trojan.Zadved: Schadcode, der …
Sie lesen gerade: Verbreitung böswilliger Szenarien: Der Doctor Web Virenrückblick Dezember 2018