Pressearchiv
Doctor Web Deutschland GmbH
In der Pressedatenbank finden Sie:
Doctor Web Deutschland GmbH
Doctor Web Deutschland GmbH
Sanja Jahn-Willkomm
Platz der Einheit 1
60327 Frankfurt
Tel.: +49 (0)69 / 975 03 139
Fax: +49 (0)69 / 975 03 200
http://www.drweb-av.de/
Über das Unternehmen
Doctor Web Ltd. ist ein führender, weltweit agierender Hersteller von Antivirus- und Antispam-Lösungen. Das Doctor Web Team entwickelt seit 1992 Anti-Malware-Lösungen und beschäftigt weltweit 400 Mitarbeiter, davon 200 im Research & Development. Doctor Web ist nicht nur Pionier, sondern auch einer der wenigen Anbieter, die ihre Lösungen vollständig innerbetrieblich entwickeln. Das Unternehmen legt großen Wert auf die effektive Beseitigung von Kundenproblemen und bietet schnelle Antworten auf akute Virengefahren. Die umfangreiche Produktpalette von Doctor Web umfasst effiziente Lösungen zur Absicherung von einzelnen Arbeitsplätzen bis hin zu komplexen Netzwerken. Im deutschsprachigen Raum werden die Produkte von der Doctor Web Deutschland GmbH in Frankfurt vertrieben. Zu den weltweit über 120 Mio. Nutzern von Dr.Web gehören Privatanwender, namhafte und international agierende, börsennotierte Großunternehmen, Banken und öffentliche Einrichtungen.
Aktuelle Pressemitteilungen von Doctor Web Deutschland GmbH

Doctor Web Deutschland GmbH
Sicheres Smartphone? Safe! – Der Doctor Web Security-Tipp des Monats Oktober
Das Smartphone ist für viele Menschen das wichtigste technische Gerät in ihrem Alltag. Dort werden sowohl private als auch arbeitsrelevante Inhalte gespeichert. Gerade deswegen ist es für Hacker und Cyber-Kriminelle besonders interessant. Nichtsdestotrotz verzichten viele Nutzer aus Bequemlichkeit auf Sicherheitsmaßnahmen und schützen ihr Gerät nicht ausreichend. Doctor Web gibt hier einige schnell umzusetzende Tipps, die aber bereits eine große Wirkung haben:
• Bildschirmsperre einrichten: Neben der PIN, die das Handy beim Starten entsperr…

Doctor Web Deutschland GmbH
Brasilianische Banking-Trojaner und gefälschte Wettanbieter-Apps: Der Doctor Web Virenrückblick September 2018
Der September 2018 stand ganz im Zeichen eines Banking-Trojaners, welcher es auf die Kunden brasilianischer Banken abgesehen hatte. Ferner boten Cyberkriminelle gefälschte Apps von Wettanbietern im Google Play Store zum Download an. Weitere gefährliche Apps für Android-Nutzer standen ebenfalls im Fokus.
Das Analystenteam von Doctor Web entdeckte im September mit Trojan.PWS.Banker1.28321 einen neuen Banking-Trojaner, der auf Bankkunden aus Brasilien ausgerichtet war. Zum jetzigen Zeitpunkt sind Doctor Web 340 verschiedene Muster des Trojaner…

Doctor Web Deutschland GmbH
Sicheres Surfen im Netz – der Doctor Web Security-Tipp des Monats September
Ab sofort gibt Doctor Web jeden Monat einen Security-Tipp oder räumt mit einem Security-Mythos auf, um seinen Kunden und Fans einen weiteren Service anzubieten. In der ersten Ausgabe gibt Doctor Web drei einfach umzusetzende Tipps, wie man sich sicher im Netz bewegt, ohne digitale Spuren zu hinterlassen und nicht Opfer von Cyber-Betrügern wird.
1) So gut wie jedes Browser-Update korrigiert Fehler und schließt vorhandene Sicherheitslücken. Auch wenn die gängigen Browser das Update meist automatisch einspielen, rät Doctor Web dazu, in den Ein…
Doctor Web Deutschland GmbH
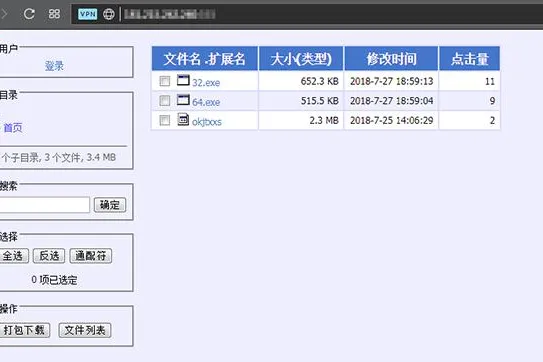
Verbreitung von Mining-Trojanern für Windows und Linux: Der Doctor Web Monatsbericht August 2018
Im vergangenen Monat gerieten erneut Mining-Trojaner in das Visier der Virenanalysten von Doctor Web. Mit deren Hilfe wollten Cyberkriminelle unerkannt die Kryptowährung Monero (XMR) auf Windows- und Linux-Geräten entwenden. Des Weiteren hat Doctor Web seine Virendatenbank um neue Signaturen für Android-Trojaner erweitert.
Mit Kryptowährungen werden inzwischen täglich Einkäufe im Netz getätigt – das wissen auch Cyberkriminelle. Nachdem im Februar diesen Jahres Hacker bereits Mining-Trojaner benutzten, um die Kryptowährung Monero (XMR) zu sch…


Doctor Web Deutschland GmbH
Öffentlicher Beta-Test von Dr.Web Security Space 12.0
Der IT-Sicherheitsspezialist Doctor Web startet einen öffentlichen Beta-Test seines Produktes Dr.Web Security Space 12.0. Alle Interessenten sind herzlich eingeladen, beim Beta-Test mitzumachen, und erhalten einen Link zur Installations- und Schlüsseldatei für Dr.Web Security Space 12.0. Die aktivsten Tester erhalten zudem Geschenke von Doctor Web.
Hier geht es zur Anmeldung: https://beta.drweb.com/registration/.
Dr.Web Security Space 12.0 wartet u.a. mit folgenden Verbesserungen auf, die das Produkt noch benutzerfreundlicher machen:
• Di…

Doctor Web Deutschland GmbH
Malware-Matroschka: Windows-Wurm in Android-Backdoor eingebettet
Im Juli 2018 verbreiteten Cyber-Kriminelle die Backdoor Android.Backdoor.554.origin, welche zudem den Windows-Wurm Win32.HLLW.Siggen.10482 in sich trug. Die Backdoor gelangte durch gefälschte WhatsApp- und Telegram-Versionen sowie falsche System-Updates auf die mobilen Geräte. Mithilfe von Android.Backdoor.554.origin konnten die Cyber-Kriminellen u.a. den Standort der Geräte ermitteln, sowie Kontakte, SMS und Chats aus beliebten Nachrichtendiensten stehlen. Gleichzeitig kopierte sich Win32.HLLW.Siggen.10482 auf die externe SD-Karte. Wenn sich…

Doctor Web Deutschland GmbH
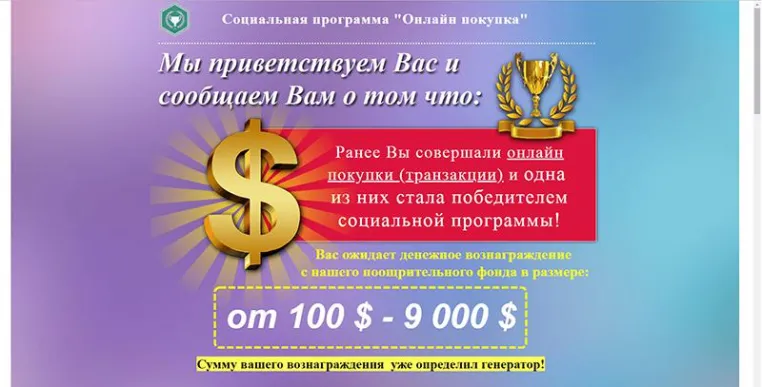
Fortnite-Hype: Cyber-Kriminelle nutzen Fake-App für Malware
Im vergangenen Monat haben Cyber-Kriminelle mithilfe einer gefälschten App des Onlinespiels „Fortnite“ einen SMS-Trojaner in Umlauf gebracht. Ferner entdeckten die Virenanalysten von Doctor Web über 30 Applikationen mit einem eingebetteten Werbemodul auf Google Play. Zudem machten die Spezialisten einen betrügerischen Newsletter ausfindig, der eine Geldüberweisung für die Opfer versprach.
Im Juni verbreiteten Cyber-Kriminelle den SMS-Trojaner Android.SmsSend.1989.origin, der im Auftrag der Opfer Kurznachrichten an kostenpflichtige Nummern v…

Doctor Web Deutschland GmbH
Dr.Web vxCube: Neuer Cloud-Dienst zur Blitzanalyse und Neutralisierung von böswilligen Dateien
Der IT-Sicherheitsspezialist Doctor Web stellt ein neues Produkt vor: Der Cloud-Dienst Dr.Web vxCube dient zur Blitzanalyse und Neutralisierung von böswilligen und potenziell schädlichen Dateien.
Die Dr.Web vxCube bietet noch mehr als die Analyse von Dateien: Auch das Desinfektions-Tool Dr.Web CureIt!, das Dateien bei Malwarefund neutralisiert, ist inkludiert. Die Funktionsweise von Dr.Web vxCube ist simpel: Der Benutzer erhält einen Zugriff und kann verdächtige Dateien zur Analyse an den Cloud-Dienst senden. Der Dienst prüft die Datei und …
Doctor Web Deutschland GmbH
Hacker greifen Benutzerdaten von Steam ab und nutzen Fußball-WM für Trickbetrug
Im Mai 2018 erregten vor allem drei Schädlinge die Aufmerksamkeit der Virenanalysten von Doctor Web. Besonders Steam, die Internet-Vertriebsplattform für Computerspiele, stand im Fokus der Hacker. Zudem nutzten Cyber-Kriminelle die anstehende Fußball-Weltmeisterschaft für falsche Gewinnspiele und entwendeten vertrauliche Daten von Telegram sowie Cookies von Browsern.
Die Internetplattform Steam wurde im Mai von gleich zwei Trojanern heimgesucht. Wenn sich ein Nutzer, der mit dem Trojaner Trojan.PWS.Steam.13604 infiziert ist, mit seinen Benu…
Doctor Web Deutschland GmbH
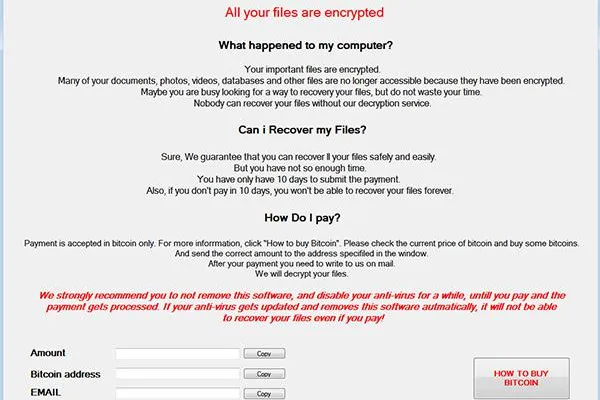
60.000 infizierte Android-Geräte durch Banken-Trojaner – Der Doctor Web Virenrückblick im April 2018
Im April 2018 erregten vor allem zwei Trojaner die Aufmerksamkeit der Virenanalysten von Doctor Web. Hierbei handelt es sich einerseits um einen Banken-Trojaner, der über 60.000 Android-Geräte infiziert hat. Der zweite Schädling ist ein Erpressungstrojaner, der Daten verschlüsselt, diese anschließend aber nicht mehr dekodieren kann.
Im April sorgte vor allem der Banking-Trojaner Android.BankBot.358.origin, der bisher über 60.000 Android-Smartphones und -Tablets infiziert hat, für Aufsehen. Der Trojaner verbreitet sich mittels Kurznachrichte…
Doctor Web Deutschland GmbH
Doctor Web entdeckt neuen Erpressungstrojaner: Infizierte Dateien können nicht wieder entschlüsselt werden
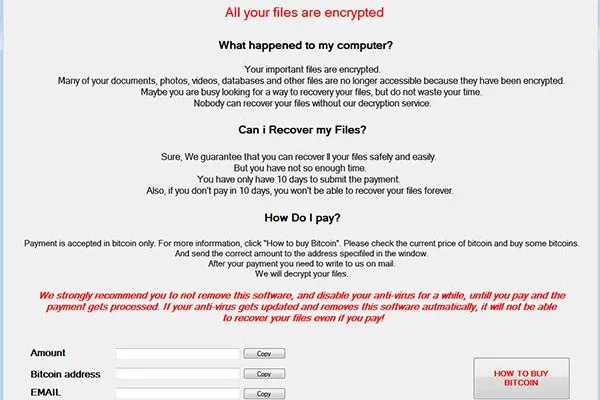
Die Malwareanalysten von Doctor Web haben einen neuen Encoder unter die Lupe genommen. Aufgrund eines Fehlers im Code ist die Entschlüsselung von Daten in den meisten Fällen nicht möglich.
Der neue Erpressungstrojaner wurde Trojan.Encoder.25129 getauft. Durch den Dr.Web Präventivschutz wird er als DPH:Trojan.Encoder.9 erkannt. Nach seinem Start prüft er den Standort des Benutzers gemäß der IP-Adresse des infizierten Geräts. Laut Plan der Cyber-Kriminellen nimmt der Schädling von der Verschlüsselung Abstand, wenn die IP-Adresse des Gerätes vo…


Doctor Web Deutschland GmbH
Vorinstallierte Malware auf Android-Phones und Phishing-Trojaner auf YouTube – Der Virenrückblick im März
Die Virenanalysten von Doctor Web entdeckten im März 2018 wieder eine Vielzahl an Viren und Trojanern. Anfang März verbreitete sich ein Phishing-Trojaner via YouTube, später untersuchten die Experten von Doctor Web noch einen weiteren Trojaner, der automatisch infizierte Apps auf den Rechner lädt. Besonders viel Aufsehen erregte ein Trojaner, der auf mehr als 40 Android-Modellen vorinstalliert war.
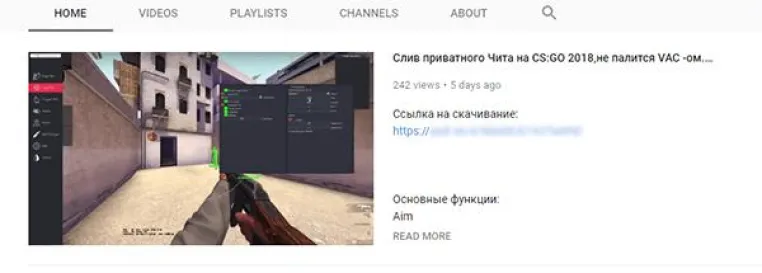
Anfang März 2018 entdeckten die Virenanalysten von Doctor Web den Trojaner Trojan.PWS.Stealer.23012. Dieser verbreitet sich in den Kommentarspal…

Doctor Web Deutschland GmbH
Doctor Web warnt: Neuer Trojaner verbreitet sich via YouTube
Die Virenanalysten von Doctor Web warnen vor einem neuen Trojaner, der mithilfe von Links in den Kommentarspalten auf YouTube verbreitet wird. Der Trojaner stiehlt vor allem die Login-Daten von sozialen Netzwerken und Online-Services der Betroffenen.
Der entdeckte Trojaner Trojan.PWS.Stealer.23012 ist auf Python geschrieben und infiziert Rechner unter Microsoft Windows. Seit dem 11. März 2018 verbreitet er sich in den Kommentarspalten auf YouTube. In vielen dieser Videos geht es um spezielle Software, mit der man bei Videospielen „cheaten“ …
Doctor Web Deutschland GmbH
Doctor Web entdeckt: Gefälschte Android-Apps für Phishing-Angriffe genutzt
Die Virenanalysten von Doctor Web entdeckten auf Google Play zahlreiche Android-Trojaner, die unter dem Deckmantel bekannter Apps verbreitet werden. Die gefälschten Anwendungen können auf Befehl hin beliebige Webseiten aufrufen, was Phishing-Angriffe möglich macht.
Dabei nutzen die erkannten Trojaner dieselben Namen und ähnliche Icons ihrer populären Vorbilder und verbreiten sich so über den offiziellen Google Play Store. Gefälschte Apps fanden die Malware-Analysten von Doctor Web hauptsächlich bei populären, russischen Anwendungen: Neben ge…

Doctor Web Deutschland GmbH
Doctor Web entdeckt 40 infizierte Android-Modelle
Bereits 2017 entdeckten die Virenanalysten von Doctor Web den Trojaner Android.Triada.231, der direkt in die Firmware einiger Android-Smartphones eingebettet ist. Seitdem hat sich die Liste der infizierten Geräte stetig verlängert und zählt nun 40 Modelle. Die weite Verbreitung von Android.Triada.231 zeigt, dass einige Hersteller von Android-Geräten keinen großen Wert auf Sicherheit legen und die Einbettung von Schadcode zur gängigen Praxis gehört.
Nachdem Android.Triada.231 letzten Sommer entdeckt wurde, informierte Doctor Web alle betroffe…
Doctor Web Deutschland GmbH
Doctor Web Virenanalyse Februar 2018: Mobile Mining- und Bankentrojaner auf dem Vormarsch
Im Februar 2018 entdeckten die Virenanalysten von Doctor Web einen Mining-Trojaner, der Android-Geräte per Fernzugriff infizieren konnte. Darüber hinaus war der Bankentrojaner Android.BankBot.336.origin sehr aktiv, der sensible Daten und Geld infizierter User stehlen konnte.
Kryptowährungen sind das Trend-Thema zurzeit – und daher auch für Cyberkriminelle ein beliebtes Ziel. Im Februar 2018 verwendeten Hacker den Mining-Trojaner Android.CoinMine.15 zum Schürfen der Kryptowährung Monero. Der Trojaner konnte ans Netz angeschlossene Smartphone…

Doctor Web Deutschland GmbH
Doctor Web Virenanalyse: Mining-Trojaner auf Windows zum Schürfen von Kryptowährungen entdeckt
Die Schadcode-Analysten von Doctor Web entdeckten im Januar mehrere Mining-Trojaner, die Server unter Windows infiziert hatten. Alle Trojaner nutzten eine Sicherheitslücke im Cleverence Mobile SMARTS Server aus. Zudem meldeten die Virenanalysten von Doctor Web 27 infizierte Spiele im Google Play Store, die insgesamt 4,5 Millionen Mal heruntergeladen wurden.
Bereits im Juli 2017 informierten die Sicherheitsanalysten von Doctor Web die Entwickler der Anwendung Cleverence Mobile SMARTS Server über eine Zero-Day-Sicherheitslücke. Diese stellten…

Doctor Web Deutschland GmbH
Doctor Web entdeckt mit Schadcode versehene Apps im Google Play Store
In Anbetracht des heutigen Safer Internet Days warnt Doctor Web vor verseuchten Spiele-Apps in Google Play. Es wurden 27 mit Schadcode versehene Apps entdeckt, die insgesamt über 4,5 Millionen Mal heruntergeladen wurden.
Der Trojaner Android.RemoteCode.127.origin bspw. ist dabei in die SDK-Erweiterung „Ya Ya Yun“ eingebettet, ruft heimlich Webseiten auf und klickt auf Werbebanner.
Die Virenanalysten von Doctor Web haben auf Google Play 27 Spiele entdeckt, in denen das schadhafte SDK verwendet wurde. Insgesamt haben 4,5 Millionen Anwender di…

Doctor Web Deutschland GmbH
Welche Schlüsse wir aus WannaCry und NotPetya ziehen sollten
Nach Ansicht von Boris Sharov, CEO von Doctor Web, handelte es sich bei WannaCry und NotPetya nicht um klassische Ransomware. Viel mehr wollten die Cyberkriminellen mit WannaCry die Verteidigungssoftware und Abwehrmechanismen bei Angriffen solcher Art testen und verstehen lernen. NotPetya hingegen sieht er als Malware, der es lediglich um die Vernichtung von Daten ging. Diese Erkenntnisse sowie die Folgen für 2018, erörterte Sharov bei seiner Rede auf dem International Cybersecurity Forum (FIC) in Lille.
Sharov sieht weitere Gemeinsamkeiten…
Doctor Web Deutschland GmbH
Doctor Web Virenanalyse: Android-Trojaner stiehlt vertrauliche Daten von WhatsApp und Co.
Die Doctor Web Virenspezialisten entdeckten im Dezember einen Android-Trojaner, der Nachrichten und Bilder italienischer Nutzer aus Messenger-Diensten wie Skype, WhatsApp und Telegram stahl. Zudem fanden sie eine gefährliche Backdoor, die die 64-Bit-Version von Microsoft Windows infizieren kann. Cyberkriminelle haben zudem die Funktionsweise des gefährlichen Linux-Trojaners Linux.ProxyM weiter entwickelt.
Im Dezember 2017 nahmen die Malwarespezialisten von Doctor Web Android.Spy.410.origin in die Virendefinitionsdatei auf. Die Spyware überw…
Sie lesen gerade: Doctor Web Deutschland GmbH Presse – Pressemitteilung