openPR Recherche & Suche
Presseinformation

Test zeigt: In der Praxis versagen die meisten Mail-Security-Systeme bei CEO-Fraud und Spear-Phishing

24.10.2017 • 12:25 Uhr • IT, New Media & Software
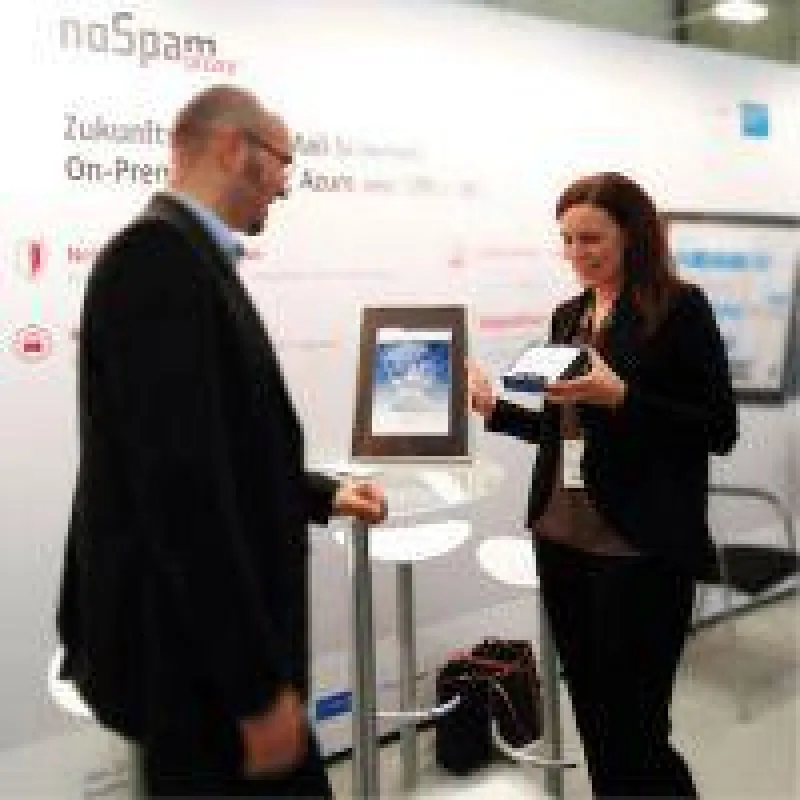
Bild: Test zeigt: In der Praxis versagen die meisten Mail-Security-Systeme bei CEO-Fraud und Spear-Phishing
Svenja Mohn vom Vogel IT Verlag überreicht den Best Workshop Speaker Award an Stefan Cink von Net at Work

(openPR) Mail-Security-Experten testen Schutz vor Spear-Phishing und CEO-Fraud in mehreren Live-Hackings auf der IT-Security-Conference. Unnötigerweise versagen die meisten Systeme.
------------------------------

Paderborn, 24. Oktober 2017 - Net at Work GmbH, der Hersteller der modularen Secure-Mail-Gateway-Lösung NoSpamProxy aus Paderborn, zieht ein ernüchterndes Resümee aus einer Folge von Live-Hacking-Workshops im Rahmen der diesjährigen IT-Security-Konferenzreihe der Vogel Business Akademie.


Die meisten getesteten Systeme versagten bei CEO-Fraud- oder Spear-Phishing-Attacken - obwohl solche Attacken mit wenig Aufwand und den richtigen Technologien vergleichsweise einfach abgewehrt werden könnten.

Live-Hacking-Workshops offenbaren Schwachstellen

In den Workshops zeigten die Mail-Security-Experten von Net at Work, wie einfach gängige Mail-Security-Systeme zu überlisten sind und welche Gegenmaßnahmen jedes Unternehmen treffen sollte. Dazu wurden in den Workshops - natürlich nicht schädliche - Angriffe auf die von Teilnehmern freiwillig bereitgestellten E-Mail-Adressen durchgeführt. Obwohl der angreifende Security-Experte von Net at Work keinerlei Kenntnis über die eingesetzten Mail-Security-Lösungen der Betroffenen hatte, waren die Angriffe in kurzer Zeit erfolgreich.

Nur mit einer E-Mail-Adresse und zwei oder drei weiteren Angaben, die jeder über XING oder andere Online-Quellen schnell recherchieren kann, haben die Experten von Net at Work eine täuschend echt aussehende Spear-Phishing-Mail erstellt, die für den Angegriffenen in seiner Mailbox so aussah, als sei diese von seiner Bank gekommen. Eine zweite Variante täuschte im klassischen CEO-Fraud-Muster vor, von einem Kollegen oder Vorgesetzten zu stammen. Innerhalb von Minuten drangen die Angriffe zu den Nutzern durch. Besonders auffällig war, dass alle cloudbasierten Security-Lösungen sofort beim ersten Versuch überwunden wurden.

Die Workshop-Teilnehmer waren von den frappierenden Erkenntnissen des Workshops und den wertvollen Praxistipps so begeistert, dass sie Stefan Cink, Produktmanager von NoSpamProxy, zum besten Workshop-Speaker im Bereich IT-Security der diesjährigen Veranstaltungsreihe gewählt haben.

BSI betont die Bedrohungslage und empfiehlt technische Verifizierung der Absenderadresse

Für Angreifer ist es heute - auch mittels der durch Social Media erzeugten Transparenz - sehr einfach, täuschend echt wirkende Mails zusammenzubauen. Vor dem Hintergrund der stetig wachsenden Bedrohungslage ist es unverständlich, warum dieser Sicherheitslücke nicht viel mehr Aufmerksamkeit gewidmet wird. Nicht umsonst weist das Bundesamt für Sicherheit in der Informationstechnik (BSI) auf die akute Gefährdungslage durch CEO-Fraud hin. "CEO Fraud ist ein einträgliches Geschäftsmodell für die organisierte Kriminalität, auf das wir als nationale Cyber-Sicherheitsbehörde schon seit Jahren hinweisen", sagte Arne Schönbohm, Präsident des BSI in einer Pressemitteilung vom 10.7.2017.

Das BSI empfiehlt - neben diversen organisatorischen Maßnahmen - als technische Maßnahme explizit die gründliche Verifizierung der Absenderadresse. Dazu existieren bereits seit längerem die notwendigen technischen Grundlagen, die Net at Work in einem kostenlosen Praxisleitfaden zusammengefasst hat.

Net at Work gibt Praxistipps zur Nutzung von Senderreputation

Im Praxisleitfaden beschreiben die Entwickler von NoSpamProxy die verfügbaren Standards und geben praktische Hinweise zur Umsetzung, die unter anderem auch vom TeleTrusT-Verband unterstützt werden. Im Detail wird beschrieben, wie Verwaltungen, Organisationen und Unternehmen auch ohne teure Werkzeuge die relevanten Funktionen DMARC, DKIM, SPF und DANE zur besseren Absicherung des E-Mail-Verkehrs nutzen können und sich damit besser vor Spear-Phishing und CEO-Fraud schützen können.

Dazu ist es notwendig, dass die Mail-Security-Lösungen diese Informationen auch gewissenhaft auswerten, was leider - wie der Test gezeigt hat - bei vielen gängigen Produkten im Markt nicht erfolgt. NoSpamProxy von Net at Work geht sogar noch einige Schritte weiter und verwendet ein sehr umfangreiches Prüfsystem zur Senderreputation.

Den Praxisratgeber mit Schritt-für-Schritt-Anleitungen können Interessenten kostenlos unter folgendem Link anfordern: https://www.nospamproxy.de/de/ratgeber-dmarc-dkim-spf-dane

Weitere Informationen über die integrierte Mail-Security-Suite NoSpamProxy erhalten Sie hier:
https://www.nospamproxy.de


------------------------------

Pressekontakt:

bloodsugarmagic GmbH & Co. KG
Herr Bernd Hoeck
Gerberstr. 63
78050 Villingen-Schwenningen

fon ..: +49 7721 9461220
web ..: http://www.bloodsugarmagic.com
email : E-Mail

Diese Pressemeldung wurde auf openPR veröffentlicht.

Verantwortlich für diese Pressemeldung:

News-ID: 976174
 1039

Kostenlose Online PR für alle

Jetzt Ihren Pressetext mit einem Klick auf openPR veröffentlichen

Jetzt gratis starten

Pressebericht „Test zeigt: In der Praxis versagen die meisten Mail-Security-Systeme bei CEO-Fraud und Spear-Phishing“ bearbeiten oder mit dem "Super-PR-Sparpaket" stark hervorheben, zielgerichtet an Journalisten & Top50 Online-Portale verbreiten:

PM löschen PM ändern
Disclaimer: Für den obigen Pressetext inkl. etwaiger Bilder/ Videos ist ausschließlich der im Text angegebene Kontakt verantwortlich. Der Webseitenanbieter distanziert sich ausdrücklich von den Inhalten Dritter und macht sich diese nicht zu eigen. Wenn Sie die obigen Informationen redaktionell nutzen möchten, so wenden Sie sich bitte an den obigen Pressekontakt. Bei einer Veröffentlichung bitten wir um ein Belegexemplar oder Quellenennung der URL.

Pressemitteilungen KOSTENLOS veröffentlichen und verbreiten mit openPR

Stellen Sie Ihre Medienmitteilung jetzt hier ein!

Jetzt gratis starten

Weitere Mitteilungen von Net at Work GmbH - NSP

Bild: NoSpamProxy ist bestes Produkt im VBSpam-Test
NoSpamProxy ist bestes Produkt im VBSpam-Test
_Regelmäßiger Test mit realen E-Mail-Strömen zeigt die Leistungsfähigkeit moderner E-Mail-Sicherheitslösungen. Statische Scanner oder Sandbox-Analysen stoßen zunehmend an ihre Grenzen. NoSpamProxy erzielt im aktuellen Vergleich das stärkste Gesamtergebnis._ Paderborn, 28.9.2026 – NoSpamProxy, der Hersteller der gleichnamigen Produkt-Suite für E-Mail-Sicherheit „Made in Germany“, freut sich über das hervorragende Abschneiden im aktuellen VBSpam-Test. Im Vergleich der getesteten E-Mail-Sicherheitslösungen setzte sich NoSpamProxy mit dem höchst…
Bild: IHK Darmstadt digitalisiert Onboarding-Prozess mit Net at Work
IHK Darmstadt digitalisiert Onboarding-Prozess mit Net at Work
_Neue Anwendung auf Microsoft Power Platform ersetzt Laufzettel und schafft strukturierte, nachvollziehbare Abläufe für die bereichsübergreifende Arbeitsplatzbereitstellung._ Paderborn, 15. September 2026 – Die Industrie- und Handelskammer (IHK) Darmstadt Rhein Main Neckar hat gemeinsam mit Net at Work, einem führenden Trusted Advisor für Microsoft-Technologien im deutschsprachigen Raum, den Prozess zum Onboarding von Mitarbeitenden neu aufgesetzt und digitalisiert. Die bisher laufzettelbasierten Abläufe wurden dabei durch eine zentrale Anw…

Das könnte Sie auch interessieren:

Bild: IT-Seal GmbH patentiert Spear-Phishing-EngineBild: IT-Seal GmbH patentiert Spear-Phishing-Engine
IT-Seal GmbH patentiert Spear-Phishing-Engine
Automatisiertes Versenden von Spear-Phishing-Simulationen auf Basis von OSINT-Informationen Die IT-Seal GmbH gilt deutschlandweit als eine der ersten Adressen für nachhaltige Sicherheitskultur und innovative Awareness-Technologien. Mit der nun patentierten Spear-Phishing-Engine gelingt ihnen der Durchbruch zur automatisierten Erstellung von Spear-Phishing-E-Mails …
Das größte Risiko für die IT-Sicherheit sitzt 40 cm vor dem Bildschirm -
… sind hierbei nicht nur Konzerne, sondern gerne auch kleine und mittelständische Unternehmen.  Auf diese 3 Trends im Social Engineering müssen Sie 2022 vorbereitet sein: Spear-Phishing: Phishing ist eine bekannte Methode, bei der massenhaft E-Mails versandt werden. Der E-Mail-Empfänger wird unter Vorwänden aufgefordert, auf einen Link zu klicken und dann …
Bild: Aphos Cyberlage 2026: KI-Angriffe, Identität und Detection-Lücke prägen IT-Sicherheit im Mittelstand
Aphos Cyberlage 2026: KI-Angriffe, Identität und Detection-Lücke prägen IT-Sicherheit im Mittelstand
… Grafiken und weiteren Einordnungen gibt es hier:Report: Aphos Cyberlage 2026 – IT-Sicherheit in Mittelstand und öffentlichem SektorKI-Cyberrisiken: Phishing, Schwachstellen, Deepfakes & CEO-FraudFür 97 Prozent der Befragten verändert KI die Bedrohungslage spürbar bis sehr stark. Als größte KI-Risiken nennen sie realistischere Phishing-Mails (94 Prozent), …
Bild: WatchGuard Content Security: 30 Prozent mehr Performance zum gleichen PreisBild: WatchGuard Content Security: 30 Prozent mehr Performance zum gleichen Preis
WatchGuard Content Security: 30 Prozent mehr Performance zum gleichen Preis
WatchGuard-Appliance XCS 1180 wird auch bei höheren E-Mail-Aufkommen und Spear-Phishing-Attacken allen Anforderungen an Content Security gerecht WatchGuard Technologies hat die Leistung im Bereich Content Security massiv verbessert: Die weiterentwickelte Plattform XCS 1180 garantiert Unternehmen und Service-Providern die sichere Übermittlung von bis …
BitDefender-Prognose für den Business-Sektor: Spear Phishing-Attacken nehmen 2010 zu
… durch Spam verteilt werden, ist im vergangenen Jahr um 400 Prozent gestiegen. Im Business-Sektor zählen insbesondere Phishing-Mails zu den akuten Bedrohungen.Spear-Phishing: Gezielte Spam-Angriffe auf Unternehmen Als neue Angriffsvariante identifizieren die BitDefender-Experten das sogenannte „Spear Phishing“ (abgeleitet vom engl. Wort für „Speer“). Hier …
Bild: ISS wünscht: „Happy Birthday Phishers“
ISS wünscht: „Happy Birthday Phishers“
… Regierungsbehörden, Branchenverbänden und Softwareentwicklern auf. Die X-Force unterzieht Netzwerkkomponenten, Betriebssysteme, Datenbanken und weitere geschäftskritische Anwendungen kontinuierlich umfassenden Tests, um potenzielle Schwachstellen und mögliche Angriffspunkte aufzuspüren. Ebenso deckt das Team permanent mit dem Internet im Zusammenhang …
Bild: Phishing bleibt Top-Risiko: Neuen Täuschungsmethoden im E-Mail-Posteingang
Phishing bleibt Top-Risiko: Neuen Täuschungsmethoden im E-Mail-Posteingang
… aus sozialen Netzwerken entstehen hochgradig personalisierte Angriffe („Spear Phishing“), die selbst erfahrene Nutzende täuschen können.Gerade im Kontext von CEO-Fraud, Lieferkettenangriffen und Passwort-Phishing stellt KI damit eine neue Eskalationsstufe dar, die technische Schutzsysteme und menschliche Aufmerksamkeit gleichermaßen herausfordert.Datei-basierte …
Bild: Menlo Security entdeckt neue Spear-Phishing-Attacke
Menlo Security entdeckt neue Spear-Phishing-Attacke
… Skripts für individuelle Gestaltung ------------------------------ Die Cyber-Security-Forscher von Menlo Security, Spezialist für Cloud-basierte Isolationstechnologie, haben eine neue ausgereifte Spear-Phishing-Attacke auf ein bekanntes US-Unternehmen aufgedeckt, die von konventionellen Sicherheitslösungen bisher nicht erkannt werden konnte. Die Angreifer …
E-Mail-Security-Trends 2012 und 2013: Verschärfte Bedrohungslage trotz Spam-Rückgang
Die Bedrohungslage im Bereich der E-Mail-Sicherheit hat sich 2012 erhöht und wird sich auch 2013 weiter erhöhen – und das obwohl das Spam-Aufkommen 2012 um 53 Prozent gegenüber 2011 zurückging. Das zeigen die Analysen des Eleven Research-Teams, das die wichtigsten E-Mail-Security-Trends 2012 zusammengestellt hat sowie einen Ausblick auf die weitere Entwicklung im Jahr 2013 bietet. Das Fazit der Eleven Experten: Der Anteil besonders gefährlicher E-Mails wie Malware-Nachrichten, Drive-by-Angriffe und gezielte Phishing E-Mails ist 2012 deutlich …
Phishing-Statistik für Mai 2006: Starker Anstieg von Phishing Attacken in Deutschland
Die folgenden Zahlen wurden vom Anti-Fraud Command Center (AFCC) des Sicherheitsspezialisten RSA Security erhoben: Analyse der Phishing Attacken Der Anteil der in Deutschland aufgedeckten Phishing Attacken ist von 8% im April auf 14% im Mai 2006 gestiegen. Damit rangiert Deutschland im weltweiten Vergleich an zweiter Stelle hinter den USA (54%) und vor China (6%), Großbritannien (5%) und Südkorea (5%). Angriffsziele von Phishing Unter allen Finanzinstituten weltweit, die im Mai Ziel von Phishing waren, stammten rund 74% aus den USA, 26% …
Sie lesen gerade: Test zeigt: In der Praxis versagen die meisten Mail-Security-Systeme bei CEO-Fraud und Spear-Phishing