openPR Recherche & Suche
Presseinformation

Wenn Gefahren im IT-System lauern

(openPR) Bedrohungen für IT-Systeme entstehen nicht nur durch Angriffe von außen. Innentäterinnen und Innentäter verfügen häufig bereits über legitime Zugriffsrechte und können sich deshalb vergleichsweise unauffällig innerhalb von IT-Infrastrukturen bewegen. Sie können Systeme erkunden, Informationen missbrauchen oder Schäden verursachen. Insiderbedrohungen können dabei böswillig, fahrlässig oder kollusiv entstehen. Auch kompromittierte Nutzerkonten können Angreifern die Rolle eines vermeintlich legitimen Insiders verschaffen.

Mit dem geplanten Forschungsprogramm „Negative-Trust-Architekturen“ (Ne-Trust) will die Agentur für Innovation in der Cybersicherheit GmbH (Cyberagentur) untersuchen, wie sich solche Bedrohungen zuverlässiger erkennen und wirksamer abwehren lassen.

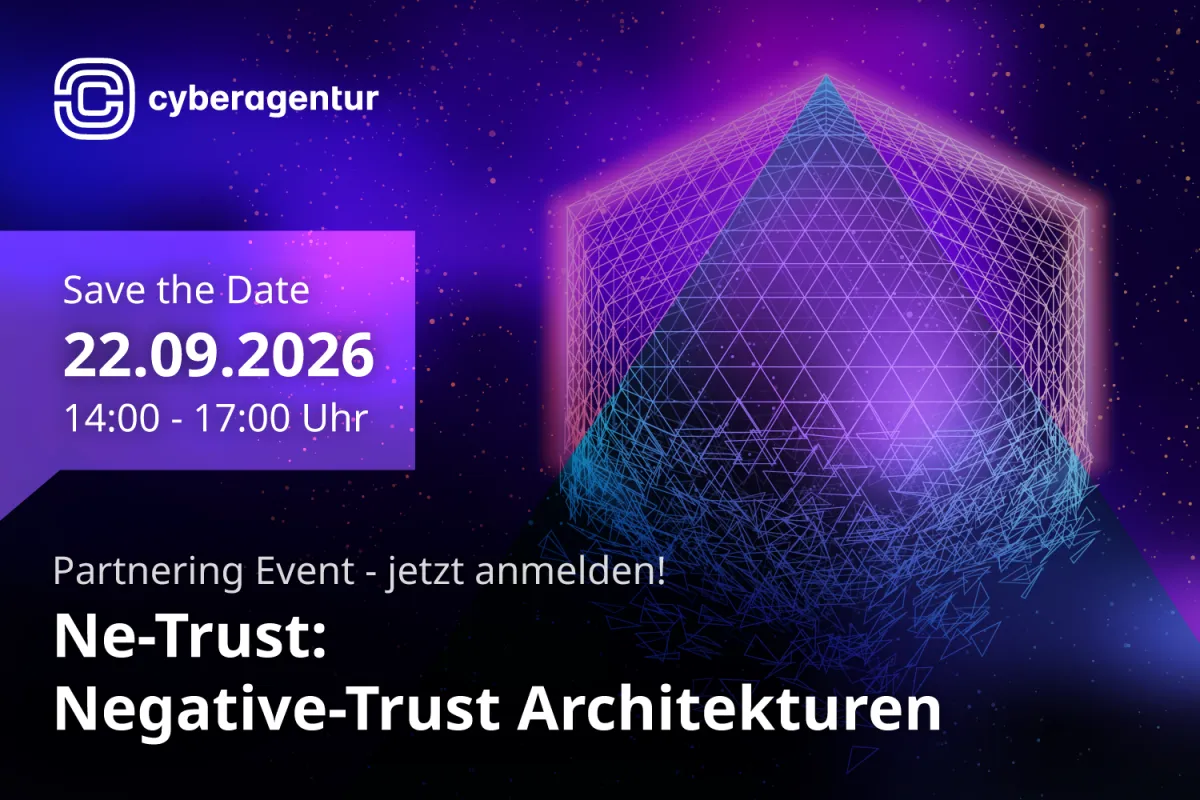
Am Dienstag, 22. September 2026, von 14:00 bis 17:00 Uhr veranstaltet die Cyberagentur dazu ein virtuelles Partnering Event. Es richtet sich an Unternehmen, Start-ups, Hochschulen und Forschungseinrichtungen, die sich mit IT-Sicherheitsarchitekturen, Cyberabwehr oder angrenzenden technischen, sozialen und rechtlichen Fragestellungen beschäftigen.

Wenn legitimer Zugriff zum Sicherheitsrisiko wird

Etablierte Sicherheitskonzepte wie Zero Trust gehen grundsätzlich davon aus, dass keinem Zugriff automatisch vertraut werden sollte. Identitäten und Berechtigungen werden kontinuierlich geprüft, Zugriffsrechte begrenzt und IT-Systeme stärker segmentiert. Diese Prinzipien können die Widerstandsfähigkeit digitaler Infrastrukturen erheblich erhöhen.

Bei Insiderbedrohungen bestehen jedoch besondere Herausforderungen. Personen oder kompromittierte Konten können bereits über gültige Berechtigungen verfügen und damit zunächst regelkonform erscheinen. Auch zentrale Grundlagenwerke wie die NIST-Leitlinie SP 800-207 weisen auf verbleibende Lücken und weiteren Forschungsbedarf hin.

Zusätzlich verändert Künstliche Intelligenz die Bedrohungslage. KI-gestützte Methoden können Angriffe automatisieren, Täuschungen glaubwürdiger gestalten und Schwachstellen gezielter ausnutzen. Solche Entwicklungen betreffen auch IT-Systeme in Verwaltung, Verteidigung und Sicherheitsbehörden.

Negative Trust als eigenständiger Forschungsansatz

Ne-Trust setzt an diesen Grenzen bestehender Sicherheitskonzepte an. Technologieoffen und interdisziplinär sollen eigenständige Negative-Trust-Paradigmen sowie entsprechende Referenzarchitekturen für IT-Systeme untersucht und entwickelt werden. Dabei geht es nicht allein darum, Zugriffe stärker zu kontrollieren. Erforscht werden soll vielmehr, wie Systeme verdächtiges Verhalten innerhalb ihrer eigenen Strukturen erkennen und darauf proaktiver reagieren können.

Die Wirksamkeit solcher Ansätze gegen unterschiedliche Formen von Insiderbedrohungen soll untersucht, messbar gemacht und anhand technischer Umsetzungen demonstriert werden. Neben technischen Fragen sollen auch soziale Auswirkungen und rechtliche Rahmenbedingungen berücksichtigt werden.

Negative Trust ist bislang kein wissenschaftlich etabliertes IT-Sicherheitsparadigma. Erste begriffliche Ansätze bestehen beispielsweise in Richtung sogenannter Deception Technology. Diese arbeitet gezielt mit Täuschungselementen, um Angreifer zu erkennen, ihr Verhalten zu beobachten oder sie von relevanten Systembereichen abzulenken. Eine umfassende wissenschaftliche und interdisziplinäre Auseinandersetzung mit Negative Trust als eigenständigem Sicherheitsparadigma steht jedoch noch aus.

Ne-Trust soll diese Forschungslücke adressieren. „Das Forschungsprogramm überträgt den Negative-Trust-Begriff in diesem Kontext erstmalig in den wissenschaftlichen Diskurs“, erklärt Felix Dotzauer, Programmleiter und Forschungsreferent in der Abteilung Cybersicherheit komplexer Systeme. „Somit können frühzeitig neue Ansätze für IT-Sicherheitsarchitekturen untersucht werden, die Insiderbedrohungen effektiver adressieren, Abwehrfähigkeiten von IT-Systemen weiterdenken und über heutige Schutzkonzepte hinausreichen“.

Partnering Event bringt unterschiedliche Kompetenzen zusammen

Die fachliche Breite des Programms erfordert unterschiedliche Perspektiven. Das Partnering Event soll deshalb potenzielle Forschungspartner miteinander in Kontakt bringen und die Bildung interdisziplinärer Konsortien unterstützen.

Nach einer Vorstellung der Cyberagentur und des Forschungsprogramms Ne-Trust erhalten die Teilnehmenden die Möglichkeit, ihre fachlichen Schwerpunkte in jeweils zweiminütigen Kurzpräsentationen vorzustellen. Auf diese Weise können Kompetenzen sichtbar gemacht, Schnittstellen identifiziert und mögliche Partnerschaften für spätere Forschungsprojekte angebahnt werden.

Die Anmeldung zum Partnering Event ist bis einschließlich 16. September 2026 ist unter folgendem Link möglich. Teilnehmende, die sich während der Veranstaltung vorstellen möchten, senden ihre Präsentationsfolie bis spätestens 18. September 2026 an E-Mail.

Weitere Informationen:
https://www.cyberagentur.de/programme/ne-trust/

Pressekontakt:

Agentur für Innovation in der Cybersicherheit GmbH
Große Steinstraße 19
06108 Halle (Saale)
Michael Lindner
Pressesprecher
Tel.: +49 151 44150 645
E-Mail:

Hintergrund: Cyberagentur

Die Agentur für Innovation in der Cybersicherheit GmbH (Cyberagentur) wurde im Jahr 2020 als vollständige Inhouse-Gesellschaft des Bundes unter der gemeinsamen Federführung des Bundesministeriums der Verteidigung und des Bundesministeriums des Inneren durch die Bundesregierung mit dem Ziel gegründet, einen im Bereich der Cybersicherheit anwendungsstrategiebezogenen und ressortübergreifenden Blick auf die Innere und Äußere Sicherheit einzunehmen. Vor diesem Hintergrund bezweckt die Arbeit der Cyberagentur maßgeblich eine institutionalisierte Durchführung von hochinnovativen Vorhaben, die mit einem hohen Risiko bezüglich der Zielerreichung behaftet sind, gleichzeitig aber ein sehr hohes Disruptionspotenzial bei Erfolg innehaben können.

Die Cyberagentur ist Bestandteil der Nationalen Sicherheitsstrategie der Bundesrepublik Deutschland.

Der Cyberagentur stehen als Geschäftsführung Prof. Dr. Christian Hummert als Forschungsdirektor und Bettina Bubnys als kaufmännische Geschäftsführung vor.

wissenschaftliche Ansprechpartner:
Felix Dotzauer, Programmleiter und Forschungsreferent in der Abteilung Cybersicherheit komplexer Systeme

Originalpublikation:
https://www.cyberagentur.de/presse/wenn-gefahren-im-it-system-lauern/
Diese Pressemeldung wurde auf openPR veröffentlicht.

Verantwortlich für diese Pressemeldung:

News-ID: 1321626
 187

Kostenlose Online PR für alle

Jetzt Ihren Pressetext mit einem Klick auf openPR veröffentlichen

Jetzt gratis starten

Pressebericht „Wenn Gefahren im IT-System lauern“ bearbeiten oder mit dem "Super-PR-Sparpaket" stark hervorheben, zielgerichtet an Journalisten & Top50 Online-Portale verbreiten:

PM löschen PM ändern
Disclaimer: Für den obigen Pressetext inkl. etwaiger Bilder/ Videos ist ausschließlich der im Text angegebene Kontakt verantwortlich. Der Webseitenanbieter distanziert sich ausdrücklich von den Inhalten Dritter und macht sich diese nicht zu eigen. Wenn Sie die obigen Informationen redaktionell nutzen möchten, so wenden Sie sich bitte an den obigen Pressekontakt. Bei einer Veröffentlichung bitten wir um ein Belegexemplar oder Quellenennung der URL.

Pressemitteilungen KOSTENLOS veröffentlichen und verbreiten mit openPR

Stellen Sie Ihre Medienmitteilung jetzt hier ein!

Jetzt gratis starten

Weitere Mitteilungen von idw - Informationsdienst Wissenschaft

Bild: Krankheitsresistenter Reis für den Einsatz in Ostafrika
Krankheitsresistenter Reis für den Einsatz in Ostafrika
Die bakterielle Reiskrankheit „Weißblättrigkeit“ (englisch „Bacterial Leaf Blight“, kurz BB) verursacht in Asien und Afrika erhebliche Ernteausfälle. Ausgelöst wird sie durch das Bakterium Xanthomonas oryzae pv. oryzae (Xoo), von dem auf verschiedenen Kontinenten eine größere Zahl regional unterschiedlicher Stämme existiert. Etwa im Jahr 2019 wurden asiatische Xoo-Stämme nach Ostafrika eingeschleppt. Sie verursachten unter anderem in Madagaskar und Tansania schwere Schäden, da die lokalen afrikanischen Reissorten zwar gegen viele der afrikan…
Bild: Wer quakt denn da? Neues KI-Modell erkennt Frösche und Kröten am Ruf
Wer quakt denn da? Neues KI-Modell erkennt Frösche und Kröten am Ruf
Frösche und Kröten zählen weltweit zu den am stärksten gefährdeten Wirbeltieren. Zugleich geraten die Süßwasserlebensräume, von denen viele Amphibien abhängig sind, zunehmend unter Druck. Zwischen 1970 und 2020 gingen die globalen Bestände der Süßwasserwirbeltiere um 85 Prozent zurück. Besonders betroffen sind Amphibien: Laut der Roten Liste der Weltnaturschutzunion (IUCN) gelten 41 Prozent aller Arten als gefährdet. Auch in Europa ist die Lage besorgniserregend: Nahezu die Hälfte der Süßwasserlebensräume ist bedroht. „Um Amphibien wie Frösch…

Das könnte Sie auch interessieren:

Bild: Serverraum Überwachung rund um die UhrBild: Serverraum Überwachung rund um die Uhr
Serverraum Überwachung rund um die Uhr
… durch Frost geplatztes Wasserrohr, ein Austritt von Kondenswasser aus dem Klimagerät oder ein elektrischer Kurzschluss, die im EDV- und Serverraum vorhandenen IT-Systeme zum Stillstand bringen. Weitere Gefahren, wie Stromausfall, Serverraumbrand, Einbruch, Diebstahl oder Vandalismus, können ebenfalls äußerst unangenehme Folgen für die Verfügbarkeit der …
Bild: Haus- und Gebäudetechnik in die IT-Abteilung integrieren
Haus- und Gebäudetechnik in die IT-Abteilung integrieren
Der Serverraum zählt ohne Zweifel zu den wichtigsten Räumen im Unternehmen oder der Behörde. Die dort vorhandenen IT-Systeme stellen quasi das Rückgrat für unverzichtbare Dienste und Anwendungen wie Telefonie, CRM, E-Mail, Warenwirtschaft, Produktionssteuerung und mehr, dar. Umso wichtiger ist es, den IT- beziehungsweise Serverraum vor einer Vielzahl …
Bild: Weihnachtsüberraschung aus dem EDV- und ServerraumBild: Weihnachtsüberraschung aus dem EDV- und Serverraum
Weihnachtsüberraschung aus dem EDV- und Serverraum
… erreichbar sein. Störungen und (Total-) Ausfälle von Onlineshops werden in den sozialen Medien gerne kommuniziert. Effiziente Lösungen für die Erkennung von Risiken und Gefahren innerhalb der IT-Infrastruktur Der westfälische Anbieter von IT-Sicherheitslösungen, die Firma Didactum Security GmbH aus Münster, bietet effiziente Lösungen zum Schutz von kritischen …
Bild: IT-Überwachungssystem für Serverraum & RechenzentrumBild: IT-Überwachungssystem für Serverraum & Rechenzentrum
IT-Überwachungssystem für Serverraum & Rechenzentrum
… kritischen IT-Infrastrukturen findet der IT Profi beim Hersteller Didactum. Mit einem Didactum Monitoring System kann man sich vor vielen Risiken und Gefahren im Serverraum oder Rechenzentrum wirksam schützen. Hierzu kann jedes dieser IT-Überwachungssysteme mit individuellen Sensoren ausgestattet werden. Präzise Temperatur- und Luftfeuchtigkeitssensoren …
Bild: Serverraum vor Risiken und Gefahren schützen
Serverraum vor Risiken und Gefahren schützen
… Mitarbeiter vom Homeoffice aus. Umso wichtiger ist es, dass der betriebswichtige EDV- und Serverraum stets verfügbar ist. Jede Störung und jede Minute Ausfallzeit kritischer IT-Systeme hat direkten Einfluss auf die Produktivität der Mitarbeiter. Auch viele IT-Administratoren und IT-Verantwortliche sind aktuell nicht in der Firma anwesend, so dass ein Ausfall …
Bild: „Kaspersky Lab“ und „protectONE“ gemeinsam auf CeBIT 2013Bild: „Kaspersky Lab“ und „protectONE“ gemeinsam auf CeBIT 2013
„Kaspersky Lab“ und „protectONE“ gemeinsam auf CeBIT 2013
… Der IT-Sicherheitsexperte informiert vom 5. bis zum 9. März 2013 in Halle 12 am Stand C65 gemeinsam mit protectONE über aktuelle IT-Gefahren und Sicherheitslösungen für Unternehmen. Entsprechend dem diesjährigen CeBIT-Leitthema „Shareconomy“ liefern Kaspersky-Lab-Experten Sicherheitstipps, die beispielsweise über den Umgang mit Gefahren durch den wachsenden …
Schutz des Serverraums nicht vernachlässigen
… „im eigenem Saft“. Eine kritische Übertemperatur oder Hitze kann für Bluescreens der Server und sogar für defekte IT-Hardware ursächlich sein. Weitere Risiken und Gefahren im IT Raum, wie kritische Luftfeuchte (Stichwort "statische Entladung") oder ein durch elektrischen Defekt ausgelöstes Feuer, müssen im Rahmen einer IT-Sicherheitsanalyse zwingend …
Bild: Schutz von Serverraum und RechenzentrumBild: Schutz von Serverraum und Rechenzentrum
Schutz von Serverraum und Rechenzentrum
… muss in jedem modernen Unternehmen höchste Priorität eingeräumt werden. Viele Geschäftsführer und IT-Verantwortliche sind sich der Tatsache nicht bewusst, dass bereits bei einer Verfügbarkeit der IT-Systeme in Höhe von 99%, mehr als 87,7 Stunden an ungeplanter IT-Ausfallzeit enthalten sind. In Tagen umgerechnet, sind dies mehr als 3,65 Tage im Jahr, …
Bild: sysob und Kentix schließen Distributionsvertrag für Deutschland
sysob und Kentix schließen Distributionsvertrag für Deutschland
Überwachung und Monitoring aller Gefahren im IT-Rack und -Raum Schorndorf, 03. Mai 2011 – Der Mehrwertdistributor sysob (sysob.com) und Kentix, deutscher Hersteller für Rack-Monitoring-Lösungen, haben ein Distributionsabkommen für Deutschland geschlossen. Damit erweitert sysob sein Produktportfolio um das MultiSensor-System zur Überwachung von IT-Racks, …
Bild: Leiden Sie unter Inkonsistenz?Bild: Leiden Sie unter Inkonsistenz?
Leiden Sie unter Inkonsistenz?
on Daten. Bei unbemerkter Einflussnahme auf die IT, ist die Konsistenz der Daten gefährdet. Das Resultat daraus sind zum Beispiel schwer reproduzierbare IT-Probleme, ungültige Dateien oder fehlerhafte Datenbanken. Inkonsistenten Daten lässt sich nicht punktuell begegnen – Grundlage ist ein sicheres IT-System.
Sie lesen gerade: Wenn Gefahren im IT-System lauern