openPR Recherche & Suche
Presseinformation

Neuer Praxis-Leitfaden zum Cyber Resilience Act (CRA)

17.03.202607:30 UhrIT, New Media & Software
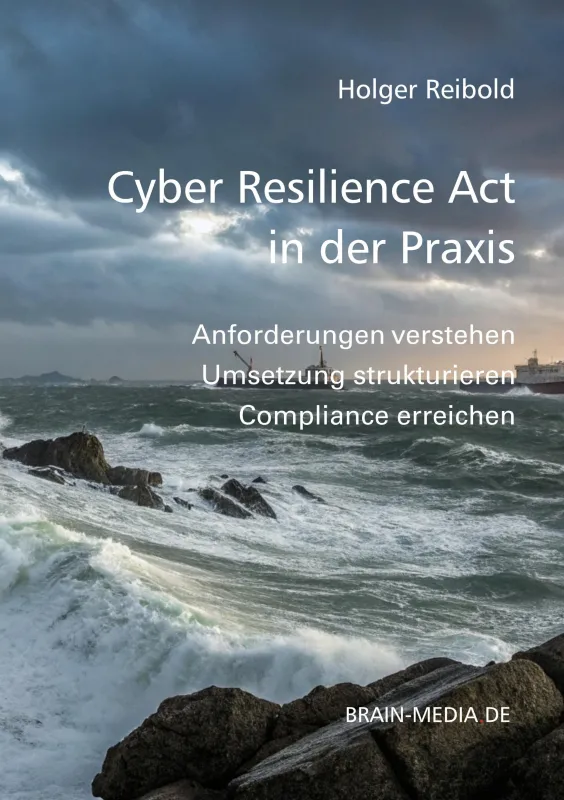
Bild: Neuer Praxis-Leitfaden zum Cyber Resilience Act (CRA)
Cyber Resilience Act in der Praxis - das Buchcover

So meistern Unternehmen die EU-Sicherheitsvorgaben rechtssicher

(openPR)

Mit dem Cyber Resilience Act (CRA) verschärft die EU die Anforderungen an Produkte mit digitalen Elementen drastisch. Hersteller stehen nun in der Pflicht, Sicherheit über den gesamten Lebenszyklus zu garantieren. Doch wie lassen sich die komplexen Vorgaben in den Entwicklungsalltag integrieren? Das neue Fachbuch „Cyber Resilience Act in der Praxis“ von Dr. Holger Reibold bietet hierfür die entscheidende Orientierungshilfe.

Das Werk schlägt die Brücke zwischen Gesetzestext und operativer Umsetzung. Es adressiert direkt die drängendsten Fragen von Entwicklern, Product Ownern und Geschäftsführern: Welche Rollen und Verantwortlichkeiten sieht der CRA vor? Wie funktioniert ein risikobasierter Ansatz? Und welche Meldepflichten gelten bei Sicherheitsvorfällen?

Der besondere Mehrwert liegt im hohen Praxisbezug. Reibold liefert nicht nur theoretisches Wissen, sondern ein komplettes Instrumentarium zur Umsetzung. Ein Highlight sind die umfangreichen Begleitressourcen: Das Buch enthält im Anhang eine detaillierte CRA-Compliance-Checkliste, eine Beispiel-Roadmap für die Implementierung sowie Vorlagen für die Struktur der technischen Dokumentation. Diese Downloads ermöglichen es Unternehmen, sofort ins Handeln zu kommen und ihre Prozesse effizient anzupassen. Sie stehen über die Verlagswebsite zum Download bereit. Weitere Hilfsmittel sind Teil von Brain-Media KaaS.

„Sicherheit darf nicht länger als nachträgliche Ergänzung, sondern muss als grundlegende Eigenschaft digitaler Produkte verstanden werden“, so die Kernbotschaft. Mit diesem Leitfaden erhalten Unternehmen das Werkzeug, um Cybersicherheit als Wettbewerbsvorteil zu etablieren.


Bibliografischen Daten

  • Autor: Holger Reibold
  • Verlag: Brain-Media.de
  • Umfang: 225 Seiten
  • ISBN: 978-3-95444-333-8 (Buch), 978-3-95444-334-5 (E-Book)
  • Preis: 29,99 EUR (Buch), 19,99 EUR (E-Book)

Über den Autor


Autor ist der Informatiker Dr. Holger Reibold, der seit über 30 Jahren zu Internet- und Open-Source-Themen publiziert. Reibold gilt als Urgestein der deutschen IT-Szene. Er hat sich durch unzählige Beststeller in den vergangenen Jahren einen Namen in der Branche erarbeitet. Als Key Account Manager eines IT-Dienstleisters hat er unmittelbare Einblicke in die Herausforderungen aus der Praxis.
Verantwortlich für diese Pressemeldung:

News-ID: 1306708
 348

Pressebericht „Neuer Praxis-Leitfaden zum Cyber Resilience Act (CRA)“ bearbeiten oder mit dem "Super-PR-Sparpaket" stark hervorheben, zielgerichtet an Journalisten & Top50 Online-Portale verbreiten:

PM löschen PM ändern
Disclaimer: Für den obigen Pressetext inkl. etwaiger Bilder/ Videos ist ausschließlich der im Text angegebene Kontakt verantwortlich. Der Webseitenanbieter distanziert sich ausdrücklich von den Inhalten Dritter und macht sich diese nicht zu eigen. Wenn Sie die obigen Informationen redaktionell nutzen möchten, so wenden Sie sich bitte an den obigen Pressekontakt. Bei einer Veröffentlichung bitten wir um ein Belegexemplar oder Quellenennung der URL.

Pressemitteilungen KOSTENLOS veröffentlichen und verbreiten mit openPR

Stellen Sie Ihre Medienmitteilung jetzt hier ein!

Jetzt gratis starten

Weitere Mitteilungen von BrainMediaDe

Bild: Compliance Trace: offenes Verzeichnis stabiler Bezeichner für regulatorische Anforderungen
Compliance Trace: offenes Verzeichnis stabiler Bezeichner für regulatorische Anforderungen
Brain-Media.de hat mit Compliance Trace ein öffentliches Verzeichnis stabiler Bezeichner für regulatorische Anforderungen veröffentlicht. Es umfasst 59 Einträge zu NIS-2, DORA, Cyber Resilience Act, EU AI Act und DSGVO sowie frameworkübergreifende Objekte. Die Nutzung ist kostenfrei, das Datenmodell steht unter CC BY-SA 4.0. Anlass ist eine Lücke im Arbeitsalltag von Prüfern, Beratern und Sicherheitsverantwortlichen. Dieselbe Pflicht trägt in jedem Dokument einen anderen Namen. Eine Zugriffskontrolle nach dem Minimalprinzip steht in vier Prü…
Bild: Compliance Delta, Ausgabe 1: CRA-Meldepflichten greifen, 12.000 NIS-2-Registrierungen fehlen
Compliance Delta, Ausgabe 1: CRA-Meldepflichten greifen, 12.000 NIS-2-Registrierungen fehlen
Brain-Media.de hat die erste Ausgabe von Compliance Delta veröffentlicht. Der öffentliche Änderungsdienst verfolgt Änderungen an NIS-2, DORA, Cyber Resilience Act und EU AI Act und ordnet sie den betroffenen Anforderungen zu, benannt über die stabilen Bezeichner des Brain-Media Audit Model. Ausgabe 1 behandelt drei Vorgänge, zwei davon mit Handlungsbedarf. Seit dem 11. September 2026 gilt Art. 14 des Cyber Resilience Act. Hersteller müssen aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle in drei Stufen melden: Frühwarnung binnen …

Das könnte Sie auch interessieren:

Bild: Haftungsfalle Cyber Resilience Act? Von der Risikobewertung bis zur CE-Kennzeichnung.Bild: Haftungsfalle Cyber Resilience Act? Von der Risikobewertung bis zur CE-Kennzeichnung.
Haftungsfalle Cyber Resilience Act? Von der Risikobewertung bis zur CE-Kennzeichnung.
Der Cyber Resilience Act (CRA) markiert einen Paradigmenwechsel in der Produktverantwortung: Sicherheit wird von der rein betrieblichen Aufgabe zum integralen Bestandteil der Herstellerhaftung. Wer heute vernetzte Produkte oder Software in der EU vertreibt, muss künftig strikte Vorgaben zu „Security by Design“ und zum Schwachstellenmanagement erfüllen. …
Bild: Bestandteil der Umsetzung der CRA-Konformität - cab koordiniert die Sicherheit seiner ProdukteBild: Bestandteil der Umsetzung der CRA-Konformität - cab koordiniert die Sicherheit seiner Produkte
Bestandteil der Umsetzung der CRA-Konformität - cab koordiniert die Sicherheit seiner Produkte
… veröffentlicht Security Advisories, sobald eine Mitigation oder ein Update verfügbar ist.Das Vorgehen folgt den Vorgaben des BSI für die EU-Cyber-Resilience-Act-Konformität. Prozesse und Artefakte sind an einschlägigen internationalen und europäischen Standards ausgerichtet:EU CRA / BSI TR-03183-1: Cybersicherheitsanforderungen an Hersteller, Risikobeurteilung, …
Bild: Cyber Resilience Act: Deutsche Hersteller unter Zeitdruck
Cyber Resilience Act: Deutsche Hersteller unter Zeitdruck
… Partnersuche priorisieren 89 Prozent zugleich einen Standort in der EU.April 2026 – Nur 15 Prozent der deutschen Industrieunternehmen sind vollständig auf den EU Cyber Resilience Act (CRA) vorbereitet, der ab Dezember 2027 verbindlich gilt. Das zeigt eine von Trade Estonia beauftragte Befragung unter 200 Entscheidungsträgern aus Fertigung, Maschinenbau …
Bild: Compliance Trace: offenes Verzeichnis stabiler Bezeichner für regulatorische Anforderungen
Compliance Trace: offenes Verzeichnis stabiler Bezeichner für regulatorische Anforderungen
Brain-Media.de hat mit Compliance Trace ein öffentliches Verzeichnis stabiler Bezeichner für regulatorische Anforderungen veröffentlicht. Es umfasst 59 Einträge zu NIS-2, DORA, Cyber Resilience Act, EU AI Act und DSGVO sowie frameworkübergreifende Objekte. Die Nutzung ist kostenfrei, das Datenmodell steht unter CC BY-SA 4.0.Anlass ist eine Lücke im Arbeitsalltag …
Bild: Cyber Resilience Act in Kraft – Was bedeutet die neue EU-Verordnung für Unternehmen?
Cyber Resilience Act in Kraft – Was bedeutet die neue EU-Verordnung für Unternehmen?
UIMC: CE-Kennzeichen sorgt für mehr Transparenz in der SicherheitMit dem Inkrafttreten des Cyber Resilience Act (CRA) am 18. November 2024 hat die Europäische Union einen bedeutenden Schritt zur Verbesserung der Cybersicherheit von „Produkten mit digitalen Elementen“ unternommen. Die Verordnung legt erstmals einheitliche Mindeststandards für vernetzte …
Cybeats nimmt am MWC Barcelona teil und präsentiert dem Telekommunikationssektor sein SBOM Studio
… präsentieren, die möglicherweise nach Lösungen wie SBOM Studio www.cybeats.com/sbom-studio suchen. Angesichts der jüngsten Software-Bill-of-Materials (SBOM)-Vorschriften wie dem EU Cyber Resilience Act besteht in der Mobilfunkbranche ein dringender Bedarf, SBOMs zu übernehmen, da sie Teil der technischen Produktdokumentation, der Entwicklungsprozesse und …
Bild: EU Cyber Resilience Act: Estnisches Software-Engineering-Unternehmen über die Konsequenzen für Hersteller
EU Cyber Resilience Act: Estnisches Software-Engineering-Unternehmen über die Konsequenzen für Hersteller
… bestehender Produkte spezialisiert – und bringt diese Kompetenz auf die Hannover Messe 2026.Tallinn, 30. März 2026 – Ab Dezember 2027 ist der EU Cyber Resilience Act (CRA) vollständig verbindlich: Hersteller vernetzter Produkte müssen nachweisbare Cybersicherheit über den gesamten Produktlebenszyklus garantieren – sonst kein Marktzugang in der EU. Für …
Bild: Cyber Resilience Act: AUNOVIS startet 7+2-Etappen-Workshop für Hersteller digitaler Produkte
Cyber Resilience Act: AUNOVIS startet 7+2-Etappen-Workshop für Hersteller digitaler Produkte
Karlsruhe, 09. September 2025 - Der Countdown läuft: Mit dem Inkrafttreten der EU-Verordnung (EU) 2024/2847, besser bekannt als Cyber Resilience Act (CRA), werden Unternehmen, die digitale Produkte auf dem europäischen Markt anbieten, zu mehr Cybersicherheit verpflichtet, von der Entwicklung bis weit über den Produktlaunch hinaus.Die AUNOVIS GmbH aus …
Bild: Regulierungswelle 2026: Neue Compliance-Matrix bringt Struktur ins ChaosBild: Regulierungswelle 2026: Neue Compliance-Matrix bringt Struktur ins Chaos
Regulierungswelle 2026: Neue Compliance-Matrix bringt Struktur ins Chaos
… insbesondere Entscheider, Compliance-Verantwortliche sowie IT- und Sicherheitsverantwortliche.Im Fokus steht ein integrierter Ansatz zur Umsetzung zentraler EU-Regularien wie NIS-2, DORA, dem Cyber Resilience Act (CRA) und dem EU AI Act. Statt isolierter Einzelprojekte zeigt das Buch, wie Unternehmen regulatorische Anforderungen systematisch bündeln und …
Bild: Produktpremiere auf der SPS 2025Bild: Produktpremiere auf der SPS 2025
Produktpremiere auf der SPS 2025
… °C bis +85 °C.Die Module sind standardmäßig mit metrischen Kabelverschraubungen ausgestattet, alternativ sind Varianten mit M12-Steckverbindern oder kundenspezifischen Steckern erhältlich.EU-Cyber Resilience Act (CRA)Im Hinblick auf den EU‑Cyber Resilience Act (CRA) setzen wir auf eine abgesicherte Boot‑Kette: Der Bootloader akzeptiert ausschließlich …
Sie lesen gerade: Neuer Praxis-Leitfaden zum Cyber Resilience Act (CRA)